楽天証券、特典付き社債の購入者情報が漏えいか【2026年10月】
IT Picks編集部
IT Picks
2026年10月31日、旅行会社のクラブツーリズムは、外部からの不正アクセスにより、インターネット会員の情報 約432万件が漏えいした可能性があると発表しました。対象は氏名・住所・電話番号・メールアドレス・生年月日など、本人を特定できる情報です。
一方で、ログインパスワード、パスポート情報、クレジットカード情報、金融機関の口座番号は含まれていないとしています。お金や認証の情報は無事でも、名前と連絡先がそろった情報が出回るおそれがあるため、会員は偽の電話やメールへの備えが必要になったという位置づけです。
この記事はこんな人向けです
一言でいうと、クラブツーリズムのサーバーの一部に不正アクセスがあり、インターネット予約システムの会員情報が外に漏れた可能性があるという事案です。
クラブツーリズムは、東京・豊洲に本社を置く旅行会社です。会社概要によると、年間売上高は1,418億円(2026年3月期)、従業員数は1,350名(2026年4月1日現在)です。
| 項目 | 内容(クラブツーリズムの発表) |
|---|---|
| 不正アクセスの検知 | 2026年10月30日 5時45分 |
| 発表 | 2026年10月31日(第1信) |
| 対象 | インターネット予約システムのインターネット会員の登録情報 |
| 件数 | 約432万件 |
| 含まれない情報 | ログインパスワード、パスポート情報、クレジットカード情報、金融機関口座番号 |
| 二次被害 | 現時点で具体的な二次被害は確認されていない |
| ホームページ | 被害拡大防止と調査のため停止中(安全を再確認しだい再開) |
誰が攻撃したか、どのような手口だったかは公表されていません。発表は「侵入経路および手段を特定し、問題点を修正した」と述べるにとどまっています。
クラブツーリズムは、検知の翌日に第1信を出しています。
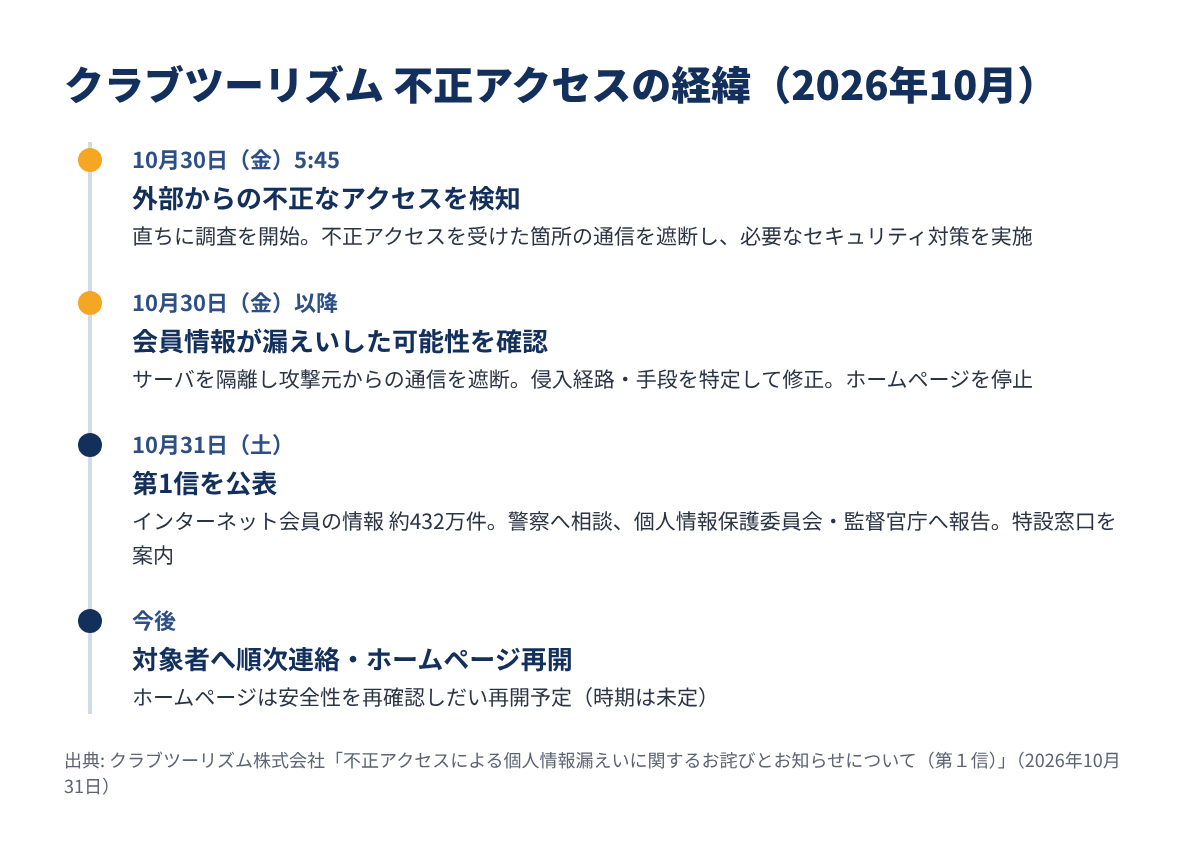
10月30日の5時45分に、外部からの不正なアクセスを検知しました。すぐに調査を始め、不正アクセスを受けた箇所の通信を遮断し、必要なセキュリティ対策を行ったとしています。
その後の調査で、会員情報の一部が外部に漏えいした可能性が分かりました。10月31日に、件数と対象の情報、会員へのお願いをまとめた第1信を公表しています。
10月31日に確認した時点で、同社のお知らせ欄に第2信以降は出ていません。クラブツーリズムは調査を続けているとしており、新しく分かったことは続報で確かめる必要があります。
第1信によると、漏えいした可能性があるのは、インターネット会員として登録した次の情報です。
緊急連絡先は、一般に本人と連絡がつかないときのために登録する、別の人の連絡先です。つまり、会員本人だけでなく、緊急連絡先として登録した相手(家族など)の情報も含まれ得る点に注意が必要です。
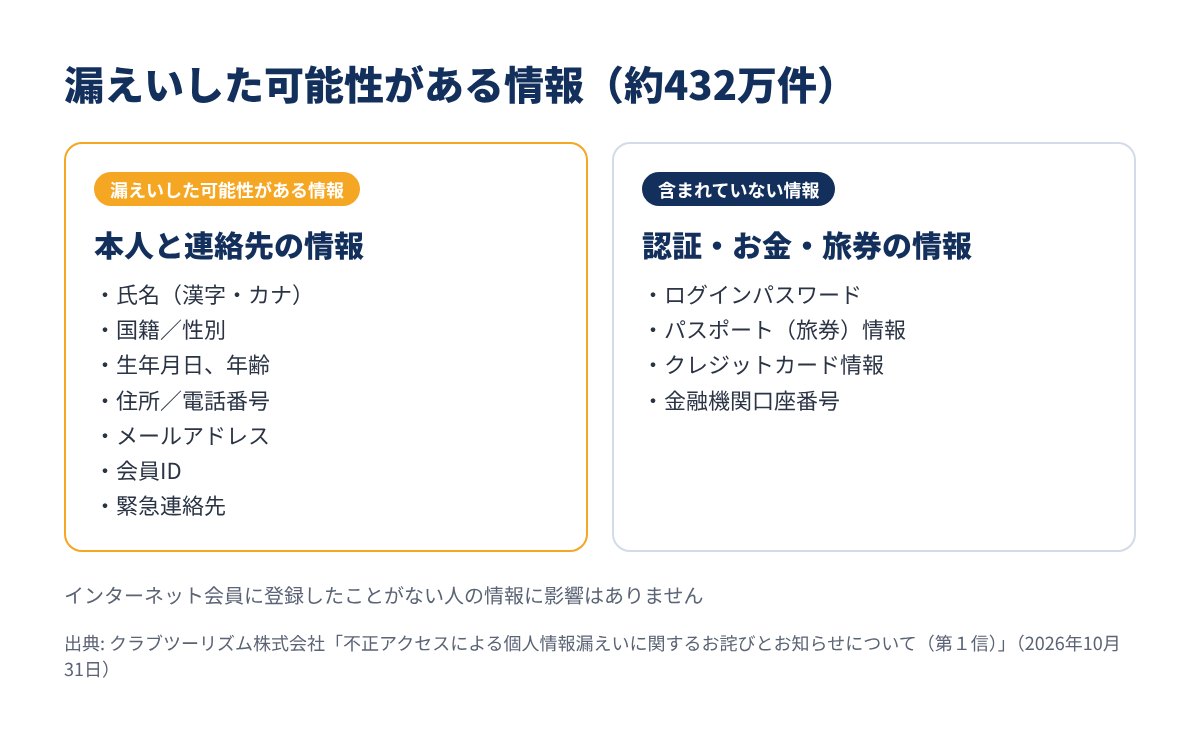
反対に、含まれていないとされているのは次の4つです。
「約432万件」は件数で、432万人とは限りません。重複の有無や、件数の数え方について、第1信には記載がありません。
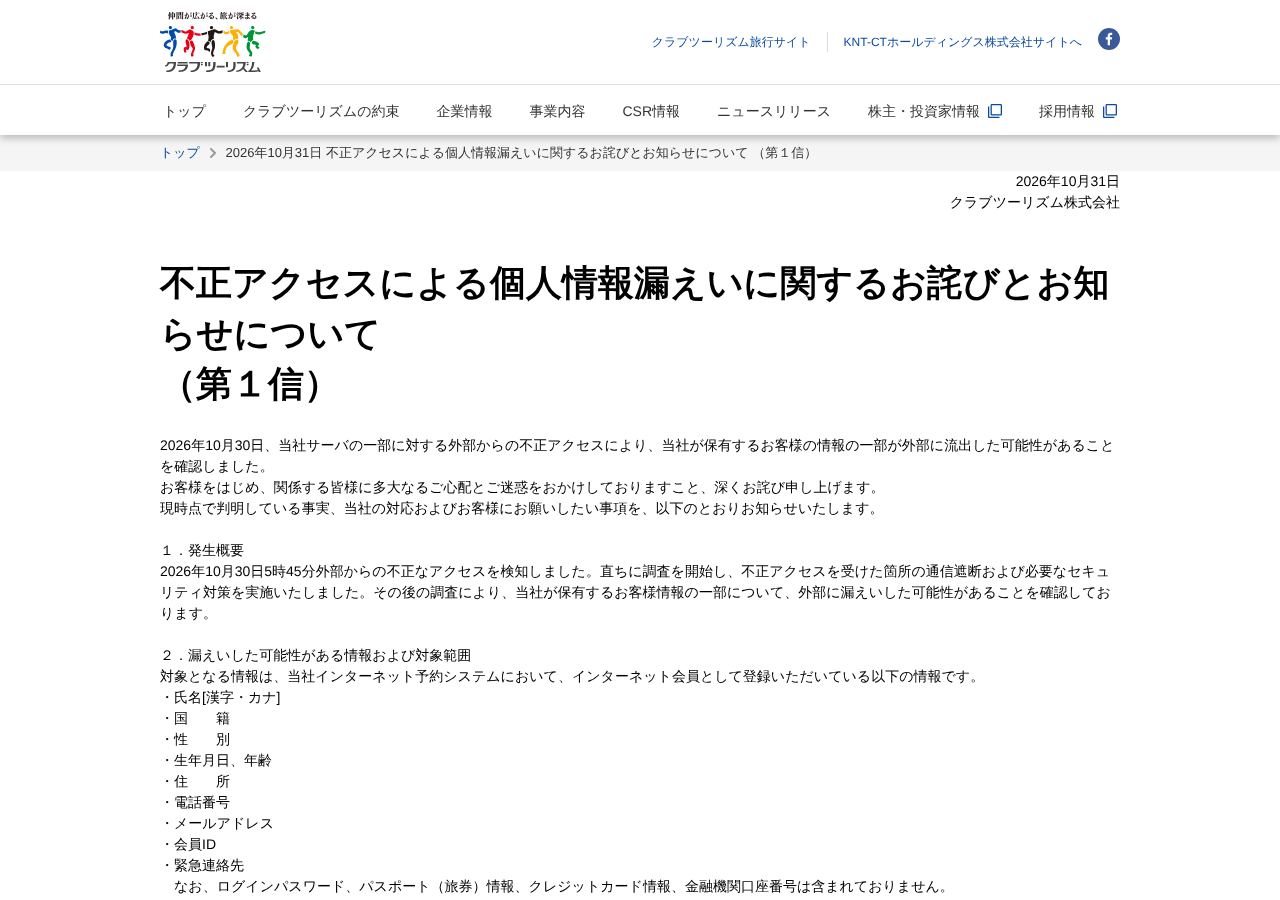
対象は、インターネット予約システムでインターネット会員として登録した人です。第1信は、インターネット会員に登録したことがない人の情報には影響がないとしています。
たとえば、店頭や電話だけで申し込んでいて、インターネット会員の登録をしたことがない人は対象外です。逆に、昔登録したきりで使っていない人も、登録したことがあれば対象になり得ます。
| 状況 | 第1信での扱い |
|---|---|
| インターネット会員に登録している | 漏えいした可能性がある情報の対象 |
| インターネット会員に登録したことがない | 情報に影響はない |
| 自分が対象か分からない | 漏えいの可能性がある人には順次連絡。特設窓口でも問い合わせできる |
自分が対象かどうかは、クラブツーリズムからの連絡を待つか、特設窓口に電話して確かめることになります。
第1信によると、クラブツーリズムはすでに次の対応をとっています。
また、被害の拡大防止と調査のため、同社のホームページを停止しています。安全性を再確認しだい再開する予定で、再開の時期は示されていません。
漏えいの可能性がある人には、順次連絡するとしています。連絡の方法や時期は、第1信には書かれていません。
クラブツーリズムの第1信と、IPA(情報処理推進機構)の案内をもとに、会員がやることを整理します。
第1信で、クラブツーリズムは本件に関連して、電話・メール・SMS・郵便で次の情報を尋ねることは一切ないと明言しています。
これらを聞かれたら、クラブツーリズムを装った詐欺と考えてよいということです。不審なURLを開く、添付ファイルを開く、個人情報や認証情報を入力することはしないよう求めています。
今回は電話番号と住所も対象です。IPA は、こうした情報が漏れると詐欺の電話や不審な郵便物にも悪用されるおそれがあり、偽メールの文面に自分の氏名が書かれていることもあり得るとしています。名前を呼ばれても本物とは限らないと考えておくのが安全です。
クラブツーリズムは、判断に迷う場合は店頭や電話窓口、公式サイトなどで事実を確かめるよう案内しています。届いたメールのリンクや、電話で伝えられた番号ではなく、自分で調べた正規の連絡先を使うのがポイントです。
IPA も、メールの真偽を確かめたいときは正規のサイトを調べてそこから問い合わせるよう呼びかけています。突然届くメールや SMS は、基本的に偽物と考えて無視・削除するのが基本です。
ログインパスワードは漏えいの対象に含まれていません。それでも第1信は、同じパスワードを他のサービスでも使っている場合は、念のため変更を検討するよう求めています。
あわせて、サービスごとに違う、推測されにくいパスワードを設定し、多要素認証が使えるサービスでは設定するよう案内しています。IPA も日頃の対策として、パスワードを長く複雑にして使い回さないことと、多要素認証やパスキーの設定を挙げています。
漏えいの連絡を受けたときの対処は、IPA が情報の種類ごとにまとめています。
クラブツーリズムを名乗る不審な連絡を受けたときや、本件に関係すると思われる被害・異常に気づいたときは、特設窓口に連絡するよう求めています。窓口の受付時間は次の節にまとめます。
本件の問い合わせ先は、クラブツーリズムのお客様特設窓口です。
| 項目 | 内容 |
|---|---|
| 電話番号 | 0120-335-255(フリーダイヤル) |
| 受付時間 | 平日(月〜金曜日)9:30〜17:00 |
| 11月中 | 土曜・日曜・祝日も 9:30〜17:00 で受付 |
ホームページが止まっている間は、この特設窓口が主な確認先になります。公式発表に載っている番号を使い、メールや SMS に書かれた番号にはかけないようにしましょう。
今回の件で重いのは、氏名・住所・電話番号・生年月日・緊急連絡先がひとまとまりで対象になった点です。旅行の予約に必要な情報なので当然とも言えますが、電話や郵便を使った詐欺に使われやすい組み合わせだと思います。特に、緊急連絡先として登録された家族は、自分の情報が登録されていることを知らない場合もあります。会員から家族に一声かけておくと安心です。
一方で、パスワード・カード・口座・旅券の情報は含まれないとされている点は安心材料です。検知から翌日に件数と対象の情報、問い合わせ窓口まで公表し、11月は土日祝も窓口を開けるとしたのは、会員にとって分かりやすい対応だと評価できます。対象者への連絡の時期とホームページの再開時期は、続報を待ちたいところです。
10月は国内で情報流出の公表が相次いでいます。メール配信サービスのアララ メッセージでも、メールアドレス約301万件の流出が発表されました。
コミックシーモアでも、会員情報の流出とサービスの一部再開が発表されています。

クラブツーリズムへの不正アクセスのポイントをまとめます。
インターネット会員に登録したことがある人は、しばらくはクラブツーリズムを名乗る電話やメールを疑い、迷ったら特設窓口で確かめるようにしましょう。