iPhone Duoの予約開始、価格・発売日・注意点まとめ【2026年10月】
IT Picks編集部
IT Picks
2026年10月30日、GMOグローバルサインは、ID管理サービス「GMOトラスト・ログイン」で、設定の不備により、利用企業から預かった情報を含むファイルが外部から取得できる状態になっていた問題の調査結果(第三報)を発表しました。取得できる状態は2017年11月14日頃から2026年9月15日まで、9年近く続いていました。
対象は2,492社・45,030人です。中身は社員のメールアドレス・氏名、社員番号や所属などで、ログインパスワードやSSOする各サービスのパスワード、決済情報は含まれていないとしています。外部からの攻撃ではなく自社の設定と設計の不備が原因で、企業の情報システム担当者と社員の両方が、偽の連絡への備えを求められるという位置づけです。
この記事はこんな人向けです
一言でいうと、ロゴ画像を配信するための「誰でも見られる保存場所」に、顧客情報を含むファイルも置いていたため、第三者がファイルを取得できたという事案です。
GMOトラスト・ログインは、企業向けのID管理・シングルサインオン(SSO)サービスです。SSO は、一度ログインすれば、Microsoft 365 や Google Workspace など複数のクラウドサービスを続けて使える仕組みのことです。公式サイトによると、社内システムやクラウドサービスのID・パスワードの一元管理や、多要素認証による認証の強化もできます。
| 項目 | 内容(GMOグローバルサインの発表) |
|---|---|
| 判明 | 2026年9月14日(月)17:48、外部のセキュリティ研究者からの報告 |
| 取得できる状態だった期間 | 2017年11月14日(火)頃〜2026年9月15日(火) |
| 取得を確認した期間 | 2021年6月8日(火)〜2026年9月15日(火)(アクセス記録で確認) |
| 対象 | 2,492社・45,030人 |
| 含まれない情報 | ログインパスワード、秘密の質問・回答、多要素認証の情報、SSOする各サービスへのパスワード、決済情報 |
| 二次被害 | 10月30日時点で報告は確認されていない |
| 発表 | 第一報 9月16日、第二報 10月7日、第三報 10月30日 |
第一報は、本件は外部からの攻撃やシステムへの侵入によるものではなく、同社の設定と設計の不備によると説明しています。一方で、調査を担った外部専門機関の分析から、ファイルは第三者に取得されており、不正な目的で取得されたおそれがあると判断しています。
同社は、サービスのロゴ画像などを配信するため、ストレージの一部を外部から閲覧できる公開領域として使っていました。この公開領域に、次のファイルも保管していたといいます。
公開領域はファイルの一覧を外部から見られる設定で、一覧をたどれば個別のファイルを取得できる状態でした。
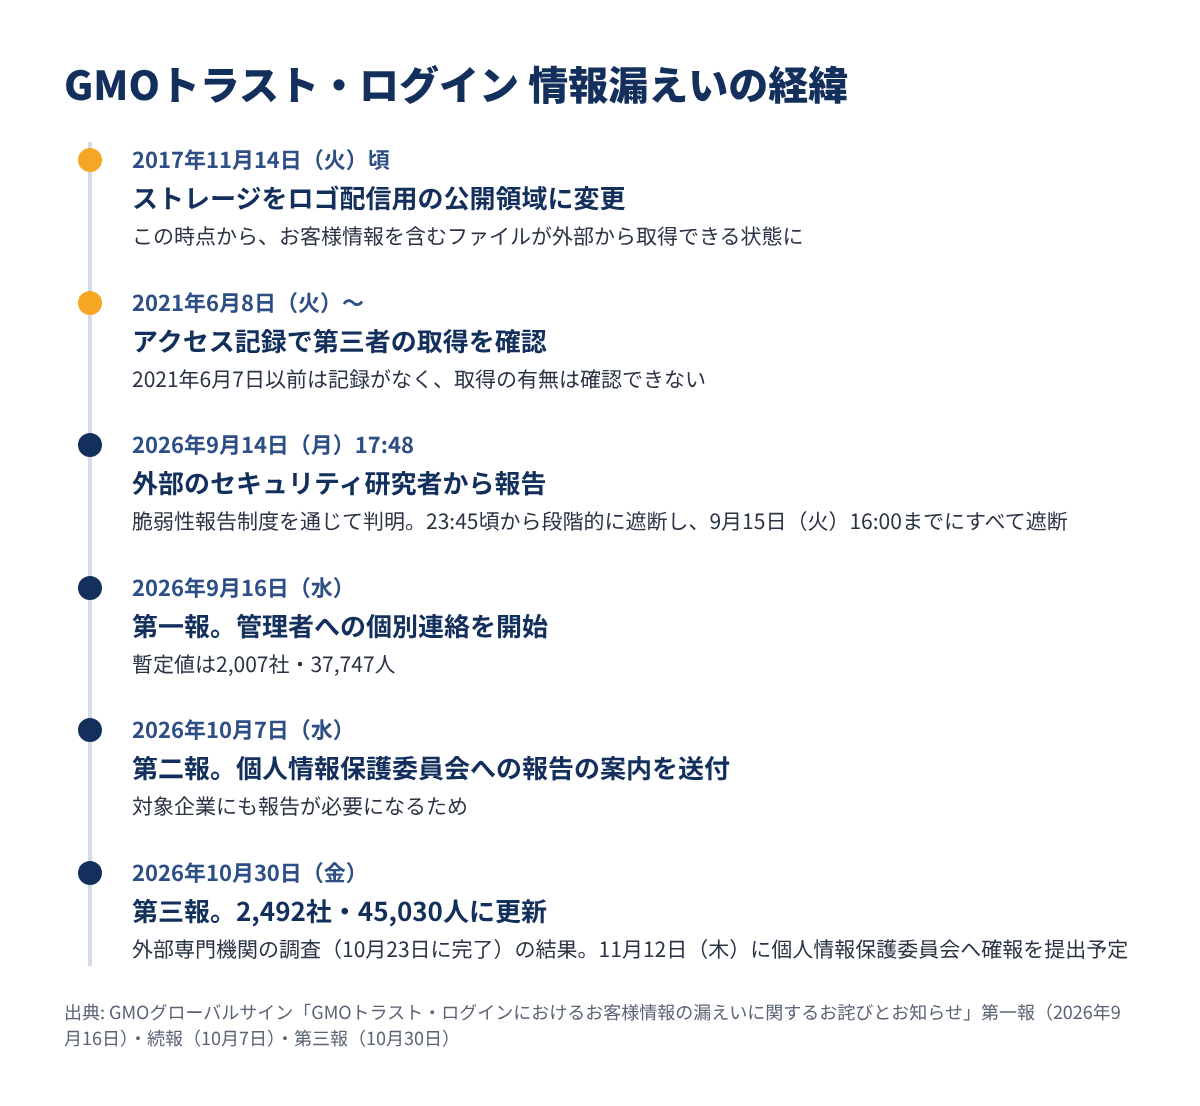
取得できる状態になったのは、2017年11月14日頃です。ロゴ画像の配信負荷への対策として、ストレージをロゴ配信用の公開領域に変えた時点からとされています。
アクセス記録で第三者による取得を確認できたのは2021年6月8日以降です。2021年6月7日以前は記録が残っておらず、取得の有無は確かめられません。同社はこの期間も取得されたおそれがある期間として扱うとしています。
第三報で、対象は第一報の暫定値(2,007社・37,747人)から増えて、2,492社・45,030人になりました。内訳は次のとおりです。
| 区分 | 件数 |
|---|---|
| 一括操作で作られたファイルの個人情報が取得された企業 | 2,184社 |
| それ以外で、請求送付先の担当者の情報が取得された企業 | 217社 |
| 管理者アカウントの削除などで、企業を特定できないもの | 91社 |
| 企業の合計 | 2,492社 |
| 一括操作で作られたファイルに含まれる人 | 44,836人 |
| 請求送付先の担当者 | 194人 |
| 人数の合計 | 45,030人 |
人数はメールアドレスの重複を除いて数えています。件数が増えたのは、初回の調査のあとに調査するファイルの不足と判定条件の誤りが分かって追加で調べたことと、請求送付先の担当者や、企業を特定できない管理者アカウントを新たに対象に含めたためです。
第三報によると、取得されたファイルに含まれていた情報は、ファイルの種類によって違います。
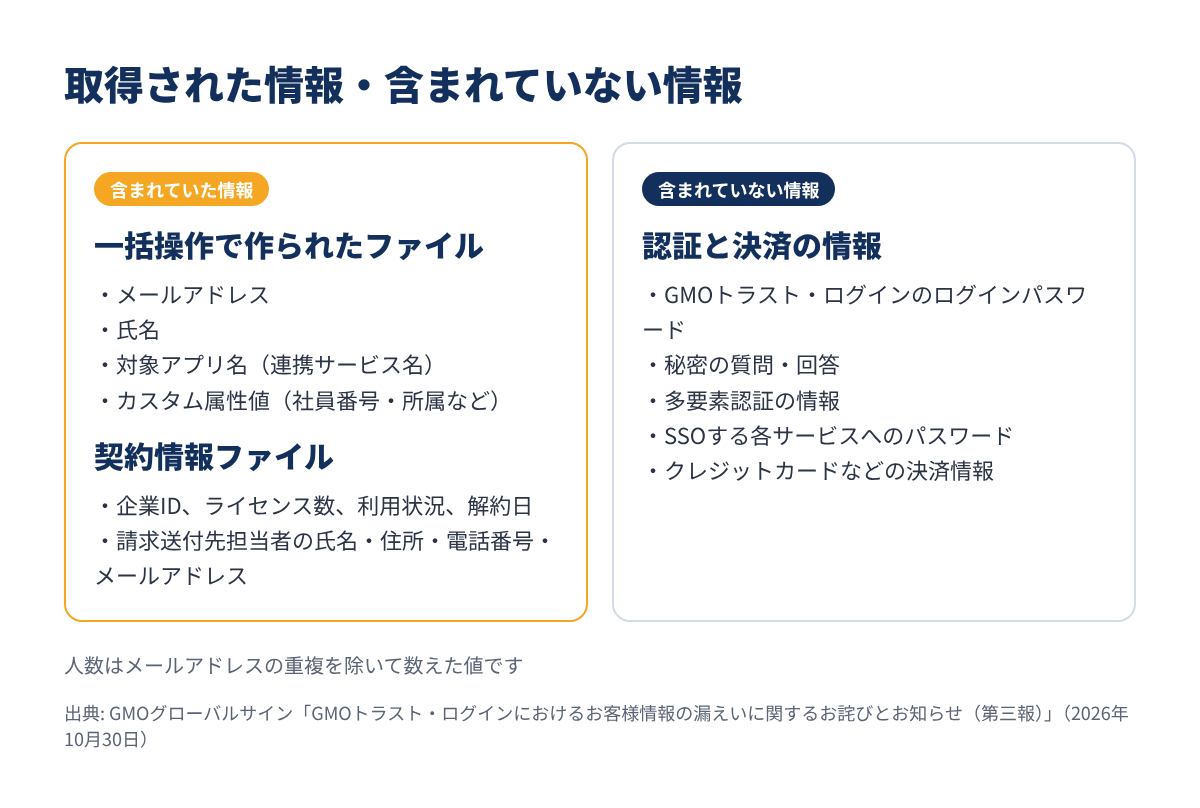
含まれていないとされているのは、次の情報です。
つまり、この情報だけでログインされるような認証情報は含まれていません。ただし、どの会社の、誰が、どのサービスを使っているかが分かる情報は含まれています。
本件は、同社の脆弱性報告制度を通じた、外部のセキュリティ研究者からの報告で分かりました。
第三報では、第一報の内容を2点訂正しています。
10月7日の第二報では、利用企業にも個人情報保護委員会への報告が必要になるため、対象の企業に報告の案内を順次メールで送り始めたと説明しています。同社は11月12日(木)に個人情報保護委員会へ確報を出す予定です。
第三報は、原因を次の3つにまとめています。
すでに行った対策は次のとおりです。
| 日付 | 実施した対策 |
|---|---|
| 9月14日〜15日 | 公開領域への外部からのファイル取得を段階的に遮断 |
| 9月16日 | ダウンロード用リンクを署名つき・有効期限1時間に切り替え |
| 9月24日 | 残っていた顧客情報を含むファイルを削除 |
| 9月25日 | 該当の保存場所で、ファイル一覧を外部から取得できないように |
| 9月30日 | ファイルを扱うすべての機能の保存先・公開範囲などを点検 |
| 10月2日 | すべての保存場所を棚卸し。設定の常時監視と自動通知を導入 |
| 10月6日 | すべての保存場所で、ファイル一覧を外部から取得できないように |
今後は、①原則非公開の構成、②開発工程での事前確認、③外部診断(年2回)と常時監視、④ファイルを残さない仕組み(保存期間を決めて自動削除)を進めます。①〜④は2026年11月30日までに行い、ファイル処理の共通部品化だけは2027年1月31日が期日です。
第一報・第二報・第三報の案内をもとに整理します。
同社は、9月16日から対象となった利用企業の管理者に個別に連絡しているとしています。社員一人ひとりに直接届く形ではないため、勤め先が GMOトラスト・ログインを使っている人は、社内の管理者(情報システム部門など)に確かめるのが近道です。
同社は、取得された情報を悪用して、同社を装った第三者からメールや電話で不審な連絡が来るおそれがあると注意を呼びかけています。
同社は、メールや電話でパスワードなどの認証情報を尋ねることはないと明言しています。今回は氏名・所属・使っているサービス名も含まれるため、本物らしく見える連絡が届き得ると考えておくのが安全です。
同社は、管理者に利用中のメンバーにも注意の内容を共有するよう求めています。また、対象の企業には個人情報保護委員会への報告に関する案内をメールで送っているため、届いた案内の内容を確かめる必要があります。
漏えいの連絡を受けたときの一般的な対処は、IPA の案内を紹介した記事にまとめています。
本件の問い合わせ先は、GMOトラスト・ログインの相談窓口です。問い合わせが集中し、返答に時間がかかる場合があるとしています。
| 項目 | 内容 |
|---|---|
| お問い合わせフォーム | https://trustlogin.com/contact/ |
| 電話 | 03-4545-2303 |
| 受付時間 | 10:00〜18:00(土日祝日を除く) |
第三報で、調査結果の報告は最終です。今後は、再発防止策の実施状況を毎月(初回は2026年11月30日の予定)、セキュリティの取り組みを毎年12月に、お知らせサイトで報告するとしています。
今回の件で重いのは、9年近くという期間の長さと、ID管理サービスという性質です。パスワードは含まれていないとはいえ、どの会社の誰が、どのサービスを使っているかが分かる情報は、その会社の社員を狙った本物らしい偽メールの材料になり得ます。社員番号や所属が入っていた企業は、社内向けの注意喚起を早めに出したいところだと思います。
原因の説明はかなり具体的です。「診断の対象にストレージが入っていなかった」という反省は、クラウドを使う多くの企業にも当てはまる話です。一方で、件数と期間を第三報で訂正・更新したことは、対応を見直す負担を利用企業に生んでいます。毎月の報告で、約束した対策がどこまで進むかを見ていきたいところです。
10月は国内で、企業向けサービスからの情報漏えいの発表が相次いでいます。メール配信サービスのアララ メッセージでも、利用企業が持つメールアドレス約301万件の流出が発表されました。
楽天証券でも、特典付き社債の手続きに使う外部システムから購入者の情報が漏えいした可能性が発表されています。
GMOトラスト・ログインの情報漏えいのポイントをまとめます。
勤め先が GMOトラスト・ログインを使っている人は、社内の管理者に対象かどうかを確かめ、しばらくは「契約更新」「アカウント確認」をうたう連絡を疑うようにしましょう。