トヨタとWaymoのロボタクシー、2027年に日本で検証【2026年10月】
IT Picks編集部
IT Picks
お名前.com デスクトップクラウドへの不正アクセスをめぐり、GMOのセキュリティ子会社が約2年前にシステムの脆弱性を指摘していたと、2026年10月31日に日本経済新聞・NHKなどが報じました。
日本経済新聞の報道によると、指摘したのは子会社の GMOサイバーセキュリティbyイエラエ で、時期は 2024年4月 とされています。NHKによると、GMOは 11月2日に会見を開く予定 です。
ただし、GMOは現時点でこの報道について公式に発表していません(日本時間11月1日0時30分時点。GMOの「重要なお知らせ」とニュース一覧で確認)。この記事では、報道されていることと、GMOが公式に発表していることを分けて整理します。
※ 報道の内容は、各社の記事のうち一般に公開されている部分にもとづいています。会見や公式発表があれば、この記事を更新します。
この記事はこんな人向けです
「今回不正アクセスを受けたシステムの弱点は、2024年の時点でグループ内のセキュリティ会社から指摘されていた」 という報道です。いずれも報道機関の取材にもとづく内容で、GMOの公式発表ではありません。
| 項目 | 報道されている内容 | 報道元 |
|---|---|---|
| 指摘の時期 | 2024年4月(不正アクセスの約2年前) | 日本経済新聞 |
| 指摘した会社 | 子会社の GMOサイバーセキュリティbyイエラエ | 日本経済新聞(NHKは「子会社のセキュリティー企業」) |
| 指摘の中身 | システムの 欠陥(脆弱性) を指摘し、システムの抜本的な見直し を求めていた | 日本経済新聞 |
| その後の対応 | 十分な対応がとられず、被害につながった と報じている | 日本経済新聞 |
| 取材先 | GMOの幹部(日本経済新聞)、関係者(NHK) | 日本経済新聞・NHK |
| 会見 | 11月2日 に会見を開く予定 | NHK |
報道の前提になっている事件は、GMOインターネットの「お名前.com デスクトップクラウド」への不正アクセス です。ここまでの流れは、GMOの公式発表で確かめられます。
GMOは第4報で、現行のシステム基盤をそのまま再開せず、セキュリティの仕組みを抜本的に作り直す としています。
攻撃と脅迫の経緯、補償の内容、ConoHa などの新規申し込みの停止は、前回の記事で詳しくまとめています。
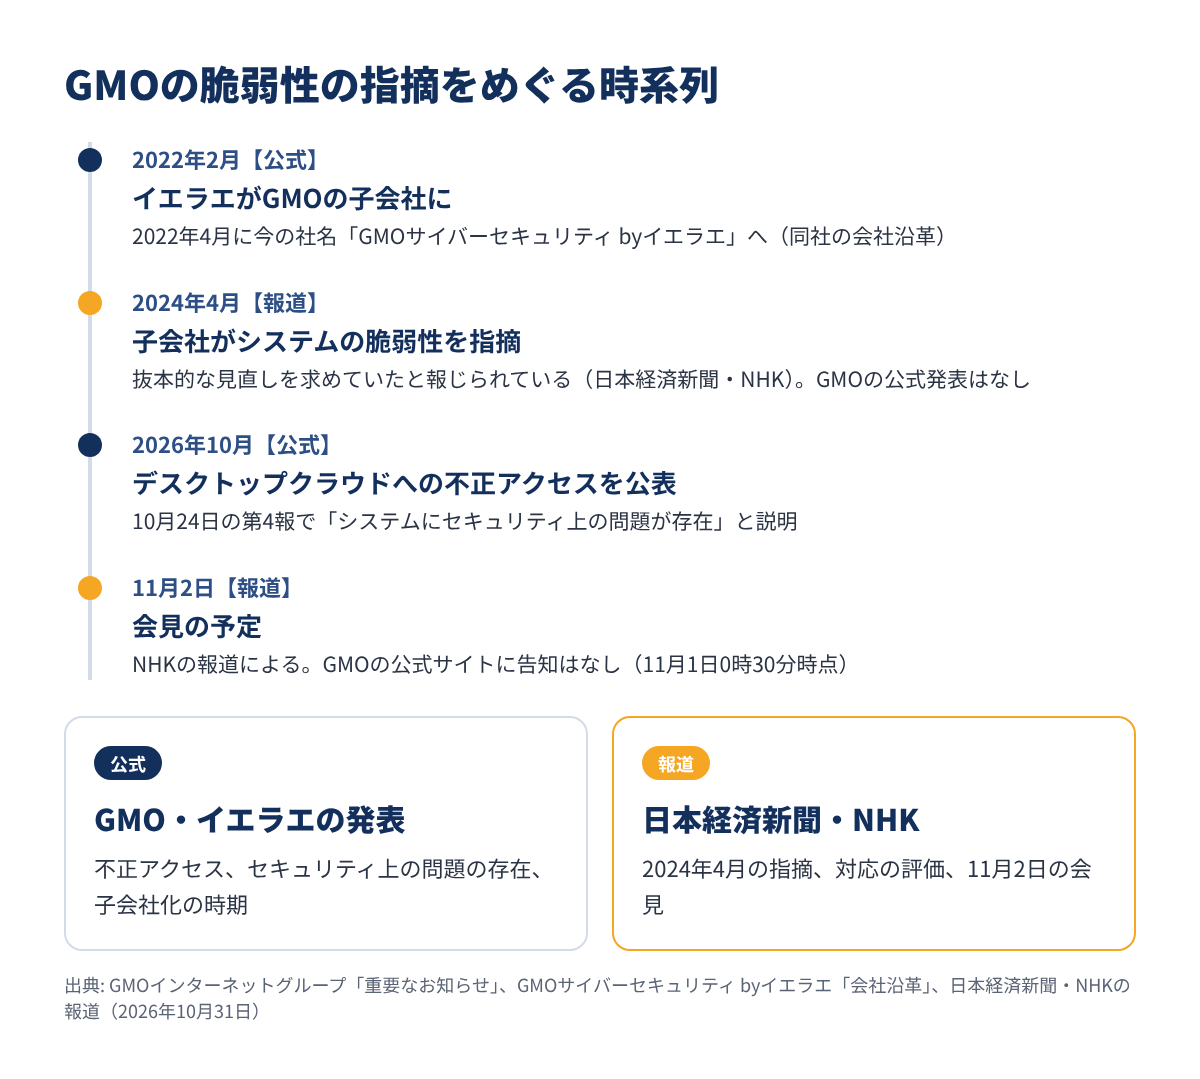
日本経済新聞は、GMOの幹部への取材として、子会社のセキュリティ企業が2024年4月にシステムの欠陥(脆弱性)を指摘していた と報じています。NHKも、関係者への取材として、2年前に子会社のセキュリティー企業が脆弱性を指摘していた と伝えています。
どのシステムの、どんな脆弱性だったのか は、公開されている範囲の報道では分かりません。
日本経済新聞の報道によると、子会社は システムの抜本的な見直し を求めていました。そのうえで同紙は、十分な対応がとられないまま今回の被害につながった と報じています(見出しは「子会社指摘も対策後手」)。
これは 日本経済新聞の取材にもとづく報道 です。指摘を受けて GMO が何をしたのか、何をしなかったのかについて、GMOの公式な説明はまだありません。
日本経済新聞によると、指摘したのは GMOサイバーセキュリティbyイエラエ(東京・渋谷)です。同紙は、同社が 2022年2月にGMOの傘下に入った と報じています。この点は、同社の公式サイトの沿革でも確かめられます(次の節)。
NHKは見出しで、GMOが 11月2日に会見を開く予定 だと報じています。会見の時間・場所・出席者・説明する内容は、GMOの公式サイトには掲載されていません(日本時間11月1日0時30分時点)。
GMOサイバーセキュリティbyイエラエは、企業のシステムの弱点を調べる「脆弱性診断」を主な事業とするセキュリティ会社 です。公式サイトの会社情報で確かめられることは次のとおりです。
| 項目 | 公式サイトの記載 |
|---|---|
| 本社 | 東京都渋谷区(セルリアンタワー) |
| 主な事業 | 脆弱性診断、ペネトレーションテスト(攻撃者の目線で侵入を試す検査)、インシデント対応支援、SOC(監視)、セキュリティコンサルティングなど |
| GMOとの関係 | 2022年2月 に GMOインターネット(現GMOインターネットグループ)の子会社に。2022年4月 に今の社名へ変更 |
同社の公式サイトにも、今回の報道に関するお知らせは掲載されていません(10月31日時点)。
ここまでの内容を、GMOが公式に発表していること と 報道だけの内容 に分けると、次のようになります。
| 項目 | 公式発表 | 報道 |
|---|---|---|
| 不正アクセスの発生・情報の持ち出し | 発表済み(第2報・第4報) | — |
| システムにセキュリティ上の問題があったこと | 発表済み(第4報「セキュリティ上の問題が存在」) | — |
| 2024年4月に子会社が脆弱性を指摘していた | 発表なし | 日本経済新聞・NHK |
| 抜本的な見直しを求めたが対応が不十分だった | 発表なし | 日本経済新聞 |
| イエラエが2022年2月にGMOの子会社になった | 同社の沿革に記載 | 日本経済新聞 |
| 11月2日の会見 | 公式サイトに告知なし | NHK |
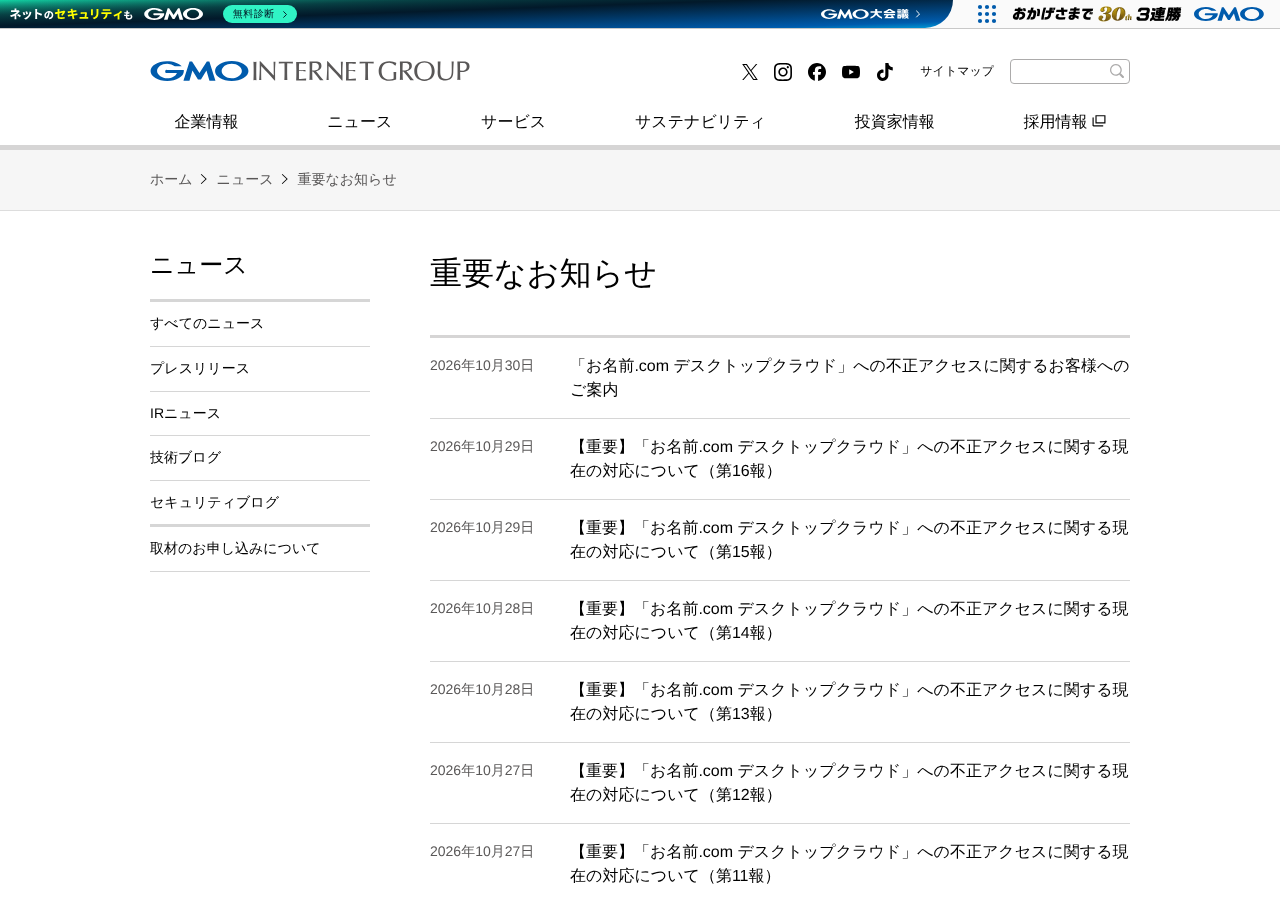
日本時間11月1日0時30分の時点で、GMOはこの報道について公式に発表していません。GMOインターネットグループの「重要なお知らせ」とニュース一覧、GMOインターネットのニュース一覧で確認できる最新の発表は、10月30日の「お客様へのご案内」 です。
GMOが公式に認めているのは、第4報の 「本サービスのシステムにセキュリティ上の問題が存在」 した、というところまでです。
——といった点は、公式にはまだ説明されていません。NHKが報じた11月2日の会見で、これらが説明されるかが焦点になりそうです。
今回の報道で、利用者がやるべきことが新しく増えたわけではありません。GMOが公式に呼びかけている内容は次のとおりです。
GMOは10月28日の開示で、デスクトップクラウド以外のサービスでは、本件による不正アクセスや情報漏えいなどの影響は確認されていない としています。
10月は国内で不正アクセスが相次ぎ、JPCERT/CC も注意喚起を出しています。サイトを運営している人が確認しておきたい点はこちらです。
今回の報道は、「指摘を受けていたのに、なぜ防げなかったのか」 という、利用者にとって最も気になる点に関わる内容です。一方で、公開されている範囲の報道では、指摘された脆弱性の中身や、その後に何が行われたのか までは分かりません。
GMOはこれまで、第1報から第16報まで、時刻つきで発表を積み重ねてきました。会見では、補償や犯人への対応だけでなく、2024年の指摘を受けて何を判断したのか を、利用者に分かる形で説明してほしいと考えています。
一般論として、脆弱性診断は 指摘を受けたあとにどう直すか までがセットです。これは GMO に限らず、サービスを運用するどの会社にも当てはまる点だと思います。会見で説明が出たら、この記事を更新します。
GMOの脆弱性の指摘をめぐる報道のポイントをまとめます。
11月2日の会見とGMOの「重要なお知らせ」で、報道された内容が公式にどう説明されるか を確認しておきましょう。