RTX Spark搭載ノート、日本6社の価格と発売日【2026年11月】
IT Picks編集部
IT Picks
2026年11月2日(米国時間)、Google は Android の11月のセキュリティ公告(Android Security Bulletin) を公開しました。その中に、SMS で届くメッセージを処理する部分の脆弱性「CVE-2026-58882」 があり、深刻度は最も高い 「Critical(重大)」 と評価されています。
公式の説明では、利用者が何も操作しなくても、外部から端末の動作を妨げられる(サービス拒否)恐れがあります。修正は セキュリティパッチレベル「2026-11-01」以降 に入っており、自分のスマホのパッチレベルを確認して、更新が来たらすぐ当てる ——これが今やるべきことです。
この記事はこんな人向けです
一言でいうと、SMS 経由で届く「WAP プッシュ」というメッセージを解読する処理の不具合です。細工したデータを受け取ると、端末の処理が正常に動かなくなる恐れがあります。
| 項目 | 内容(2026年11月4日時点) |
|---|---|
| 公開日 | 2026年11月2日(米国時間、Android Security Bulletin) |
| 場所 | System コンポーネント(WapPushOverSms.java の decodeWapPdu) |
| 種類 | DoS(サービス拒否)。リモートから、操作なしで |
| 深刻度 | Critical(Google の評価) |
| 対象 | Android 14・15・16・16 QPR2・17 |
| 修正 | セキュリティパッチレベル 2026-11-01 以降 |
| 悪用の確認 | 公告に記載なし |
CVE(脆弱性の共通番号)の登録内容によると、CVE-2026-58882 は次のような不具合です。
WapPushOverSms は、名前のとおり SMS で運ばれてくる WAP プッシュを受け取って処理する部分 です。つまり、相手から細工したメッセージを送られるだけで影響が出うる 種類の脆弱性だと読み取れます。
一方で、「通話が切れる」「再起動を繰り返す」といった具体的な症状は、Google の公告にも CVE の説明にも書かれていません。公式に示されているのは「リモートでのサービス拒否」までです。
修正の対象として公告に挙がっているのは、Android 14・15・16・16 QPR2・17 です。CVE の登録でも、この5つが「影響を受ける」とされています。Android 13 以前については記載がありません。
| CVE | 場所 | 種類 | 深刻度 |
|---|---|---|---|
| CVE-2026-58882 | WapPushOverSms.java(WAP プッシュの解読) | DoS | Critical |
| CVE-2026-58814 | PduParser.java(parseContentType) | DoS | Critical |
同じ System コンポーネントには、CVE-2026-58814 という別の DoS の脆弱性もあり、こちらも Critical です。説明は「PduParser.java の parseContentType に整数オーバーフローがあり、リモートのサービス拒否につながる恐れ。操作は不要」というものです。どちらも パッチレベル 2026-11-01 で修正されます。
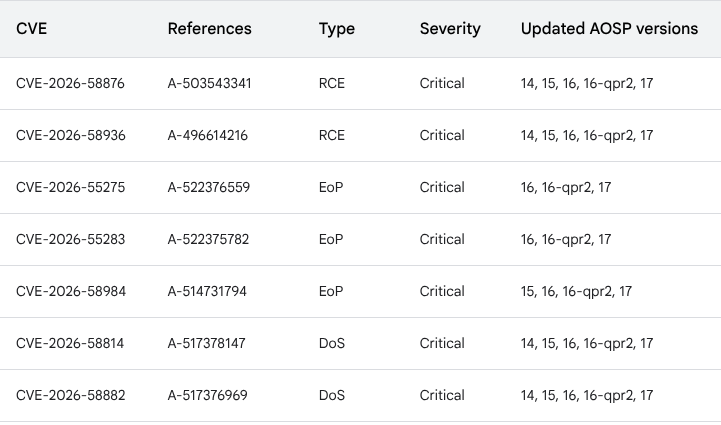
11月の公告全体では、表を数えると 216件 の脆弱性が載っており、うち Critical は23件 です。最も深刻なのは、Framework の リモートコード実行(CVE-2026-58868) とされています。
なお、Google の深刻度は「Android の保護機能が無効にされたり、回避されたりした場合に起こりうる影響」をもとに付けられています。Critical だから必ず被害が出る、という意味ではありません。
11月4日時点で、CVE-2026-58882 が実際の攻撃に使われたという公式情報はありません。
11月の公告には、悪用の兆候についての記載がありません。米国の CISA が「実際に悪用された脆弱性」をまとめた KEV カタログ(2026年11月3日版)にも、CVE-2026-58882 と CVE-2026-58814 は載っていません。
米国の脆弱性データベース NVD では「分析待ち(Awaiting Analysis)」で、CVSS のスコアはまだ付いていません。
ただ、公告でどこに脆弱性があるかが公開された以上、それを手がかりに攻撃が試みられる可能性はあります。悪用の報告がないうちに更新しておくのが安心です。
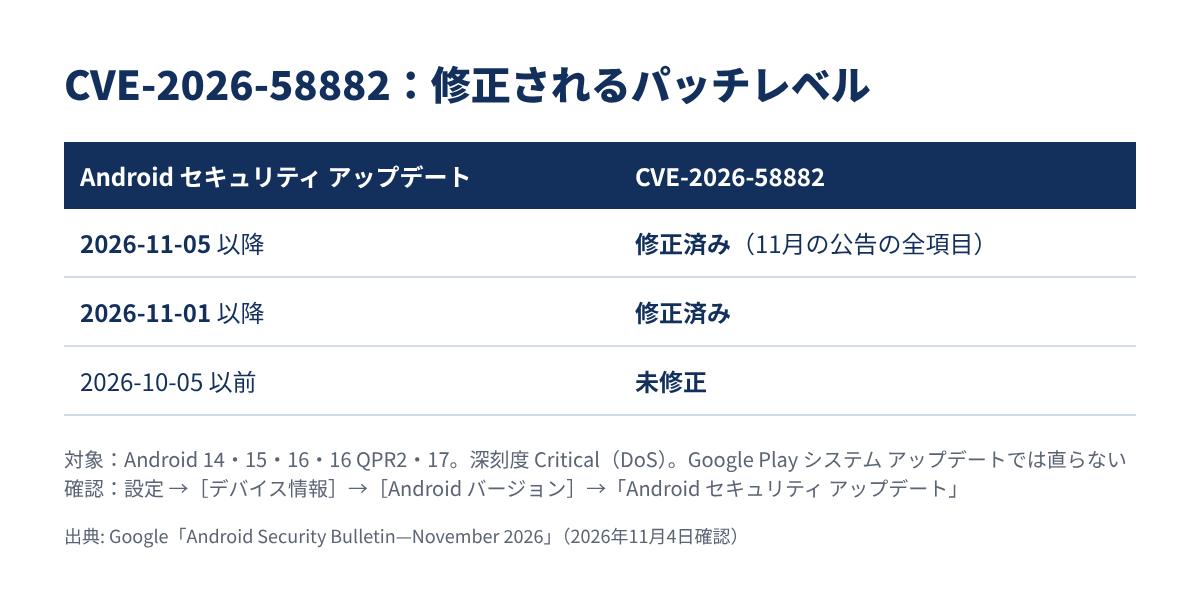
Android の11月の更新には、「2026-11-01」と「2026-11-05」の2つのパッチレベル があります。
| パッチレベル | 状態 |
|---|---|
| 2026-11-05 以降 | 11月の公告のすべての問題を修正(CVE-2026-58882 を含む) |
| 2026-11-01 以降 | CVE-2026-58882 を含む、2026-11-01 の項目を修正 |
| 2026-10-05 以前 | CVE-2026-58882 は未修正 |
CVE-2026-58882 は 2026-11-01 の項目なので、パッチレベルが 2026-11-01 以降になっていれば修正済みです。
注意したいのは、Google Play システム アップデートでは直らない点です。公告には「Google Play システム アップデート(Project Mainline)」経由で配られる脆弱性の一覧がありますが、CVE-2026-58882 はその一覧に入っていません。端末メーカーが配る 「Android セキュリティ アップデート」 を当てる必要があります。
手順は Google の Android ヘルプによるものです。メニューの名前は機種によって少し違うことがあります。
ここが 2026年11月1日以降 なら、CVE-2026-58882 は修正済みです。同じ画面に「Google Play システム アップデート」の日付もありますが、見るのは「Android セキュリティ アップデート」の方 です。
Pixel では、アップデートは裏でインストールされ、次に再起動したときに有効 になります。更新したら一度再起動しておきましょう。Google は、アップデートの前に Wi-Fi につなぎ、75%以上充電しておく ことを勧めています。
基本は Pixel と同じで、更新の通知が来たら通知から、来ていなければ [システム]→[ソフトウェア アップデート] などから確認します。多くの機種では、インストール中に自動で再起動 して適用されます。
Google によると、アップデートの時期はデバイス・メーカー・携帯通信会社によって異なります。Pixel 以外の端末は、メーカーや携帯会社の案内を確認してください。
Android 版の Chrome も、10月下旬に重大な脆弱性の修正が出ています。スマホの更新とあわせて確認しておくと安心です。
11月4日時点で、公式に確認できた配信状況は次のとおりです。
| メーカー | 11月4日時点の公式情報 |
|---|---|
| Google Pixel | 11月の Pixel Update Bulletin はまだ掲載されていない(最新は10月6日公開・パッチレベル 2026-10-05) |
| Samsung Galaxy | セキュリティ情報「SMR-NOV-2026」で、主要なフラッグシップ機種向けに CVE-2026-58882 の修正を含むと掲載 |
| そのほか | 各メーカー・携帯会社の告知を確認(Google はメーカーや携帯会社に問い合わせるよう案内) |
Pixel について Google は、告知(Pixel Update Bulletin)が出た日から OTA(無線での更新)の配信が始まり、すべての端末に届くまでおおむね1週間半 かかると説明しています。Pixel のヘルプでは、携帯会社と機種によって段階的に配られ、届くまで数週間かかることもある とされています。
Samsung の SMR-NOV-2026 は「主要なフラッグシップ機種向け」とされており、日本の Galaxy でいつ配信されるかは、この告知からは分かりません。国内の機種は、メーカー・携帯会社のアップデート情報を確認してください。
また、サポート期間が終わった古い機種には、この修正は届きません。Pixel の場合、Pixel 8 以降は販売開始から7年間、Pixel 6・7 世代などは5年間がアップデートの提供期間です。
Android 端末では10月から、マイナンバーカードの機能をスマホで使えるようにもなっています。大事な情報を入れているスマホほど、更新を後回しにしないようにしましょう。
IT ニュースサイトの窓の杜(樽井秀人氏)は、11月の Android セキュリティ情報を 216件・Critical 23件 と紹介し、「今のところ脆弱性が実際に悪用されているという報告はないようだ」と伝えています。各端末への提供の有無や時期は メーカーによって異なる とし、提供され次第すぐ適用するよう勧めています(出典)。
セキュリティ情報サイトの「セキュリティ対策Lab」は、記事の見出しでこの脆弱性を 「SMS of Death」 と呼び、通話の切断や再起動ループの恐れがあると伝えています(出典)。ただし、こうした具体的な症状は Google の公告と CVE の説明には書かれていません。
11月4日時点で、技術系コミュニティでまとまった議論は見当たりませんでした。
今回の脆弱性で気になるのは、「SMS を受け取る」という、利用者が止めようのない入口 にあることです。アプリを入れない・怪しいリンクを開かない、といった普段の注意では防げません。
一方で、公式の評価は 「サービス拒否」、つまり端末の動作を妨げるものです。情報を盗み出したり、端末を乗っ取ったりできるとは書かれていません。必要以上に怖がる話ではないものの、仕事や連絡に使うスマホが止まる恐れ は見過ごせないと思います。
利用者としてやることはシンプルで、設定の「Android セキュリティ アップデート」の日付を見て、2026年11月1日以降にする——これだけです。Pixel の11月分はまだ告知が出ていないので、数日のうちに配信が始まるのを待ちたいところです。
Android の脆弱性 CVE-2026-58882 のポイントをまとめます。
まずは自分のスマホで 「Android セキュリティ アップデート」の日付 を確認し、2026年11月1日より前なら、更新が届きしだい当てる ようにしてください。