XServer VPSでマイクラMOD:種類とプランの選び方【2026年版】
IT Picks編集部
IT Picks
Ubuntu の VPS で「カーネルの更新は後回しでいいか」と思っている人ほど、今回は状況を押さえておきたいところです。
Ubuntu は、Linux カーネルの脆弱性「CVE-2026-98432」の情報を2026年10月15日に公開し、10月28日に更新しました。 はてなブックマークのテクノロジー カテゴリでも、10月30日に上位に入っています。
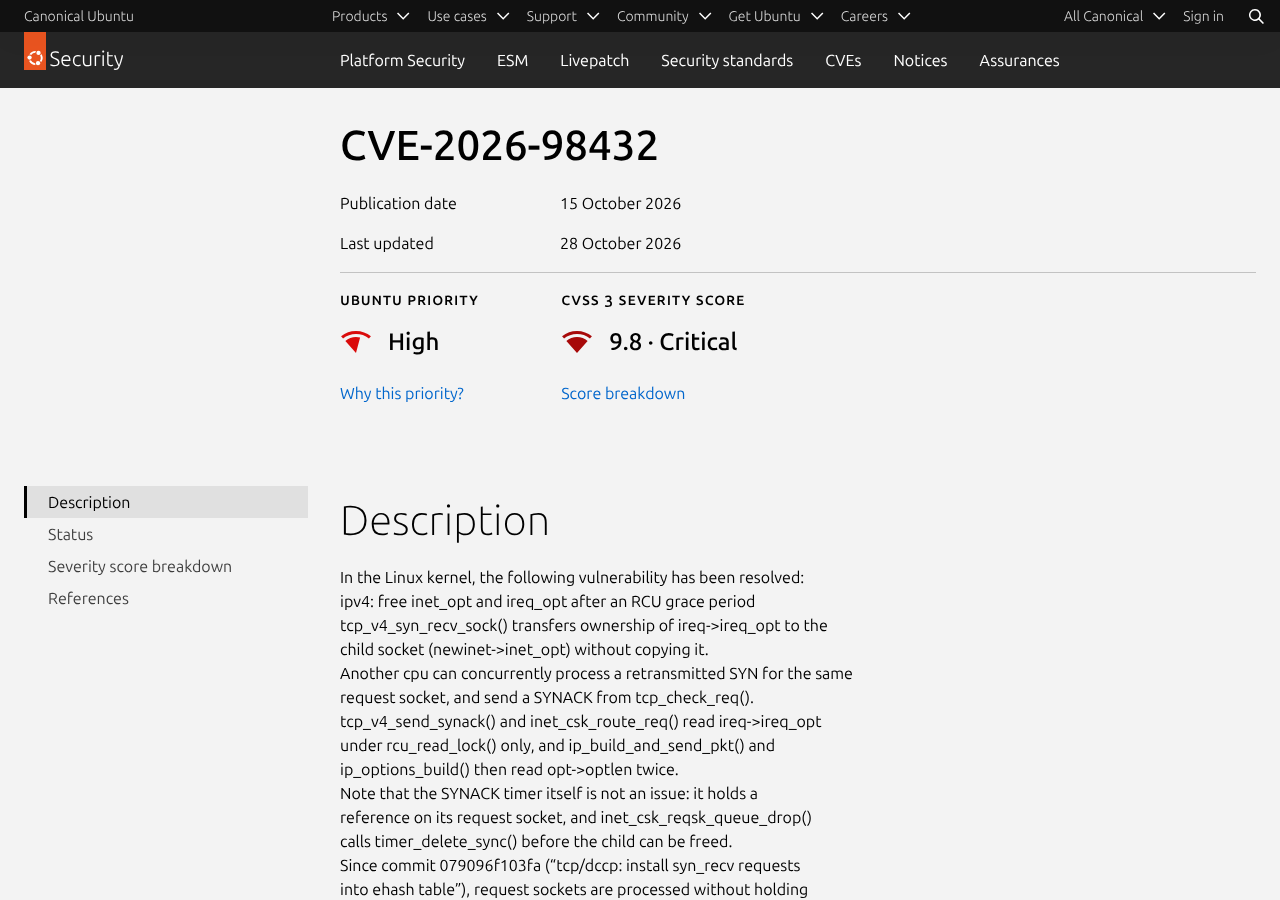
Ubuntu の評価は 優先度「High」、CVSS 3 のスコアは 9.8(Critical) です。ただし、10月30日時点では、Ubuntu の主要なリリースで修正版はまだ「作業中」。いまのうちに 確認方法と更新・再起動の段取りを決めておく のが現実的な対応と言えます。
この記事はこんな人向けです
「Linux カーネルの IPv4 の TCP 処理で、解放済みのメモリを使ってしまう不具合」 です。サーバーとして TCP の接続を受ける側の処理に関わります。
| 項目 | 内容 |
|---|---|
| 対象 | Linux カーネル(Ubuntu のパッケージは linux など) |
| 種類 | use-after-free(解放済みメモリの使用) |
| Ubuntu の優先度 | High |
| CVSS 3.1 | 9.8(Critical)(CVE の採番元=Linux カーネルの評価) |
| CVSS 4.0 | 8.3(High)(Ubuntu の CVE ページに掲載) |
| 公開日 | 2026年10月15日(最終更新 10月28日) |
| Ubuntu の修正版 | 未提供(26.10〜22.04 は修正作業中。2026年10月30日時点) |
| USN(Ubuntu のセキュリティ通知) | 未発行(2026年10月30日時点) |
use-after-free は、すでに解放したメモリ領域を、別の処理がまだ使い続けてしまう種類の不具合です。中身が書き換わったメモリを読み書きするため、クラッシュや不正な動作につながる ことがあります。
Ubuntu の CVE ページに載っている説明(上流の Linux カーネルの修正と同じ文面)によると、原因は2つあります。
TCP の接続は、相手からの SYN(接続要求)に SYNACK(応答)を返して始まります。IPv4 では、要求に付いていたオプション情報が、コピーされずに確立後の接続に引き渡されます。
このとき、別の CPU が再送された SYN を処理して SYNACK を作っている最中に、確立後の接続が解放される と、解放済みのオプション情報を読んでしまいます。これが ip_options_build() での use-after-free です。
もう1つは、net.ipv4.tcp_migrate_req=1 の設定や、BPF のプログラムで接続要求を別のソケットへ移す場合 です。移行のために複製した要求と元の要求が同じオプション情報を共有し、片方が解放されたあとも、もう片方が使い続ける ことがあります。
IPv6 は①の対象外 です(オプションを複製しているため)。②に似た問題は IPv6 にもあり、こちらは 別の修正で対応する と説明されています。
上流の修正は、解放のタイミングを RCU という仕組みで「読んでいる処理が終わってから」に遅らせる ものです。修正コミットは 2026年10月1日 に作成され、報告者は Anthropic の Xinyang Ge 氏と記載されています。
この CVE には、出どころの違う評価が並んでいます。
| 評価 | 値 | 誰の評価か |
|---|---|---|
| Ubuntu priority | High | Ubuntu のセキュリティチーム |
| CVSS 3.1 | 9.8(Critical) | CVE の採番元(Linux カーネル) |
| CVSS 4.0 | 8.3(High) | Ubuntu の CVE ページに掲載 |
| NVD | 分析前(Received) | 米国の脆弱性データベース |
Ubuntu の説明では、優先度「High」は「重大な問題で、多くの場合 Ubuntu の既定のインストールのほぼすべての利用者に影響する」 という水準です。優先度は CVSS のスコアとは別に、利用者の数や設定なども見て決める とされています。
CVSS 3.1 の 9.8 は、ネットワーク経由・認証なし・利用者の操作なし という前提での評価です。一方 CVSS 4.0 では 「攻撃の成立に条件がある(AT:P)」 とされ、8.3 になっています。
どちらの評価でも「高い」側に入る ため、修正版が出たらすぐに当てる前提で準備しておきたい脆弱性です。
Ubuntu の CVE ページによると、カーネルのパッケージ linux の状況は次のとおりです。
| リリース | 標準のカーネル | 状態 | 作業中の版 |
|---|---|---|---|
| 26.10 | 7.3 | Vulnerable(修正作業中) | 7.3.0-10.10 |
| 26.04 LTS | 7.0 | Vulnerable(修正作業中) | 7.0.0-43.43 |
| 24.04 LTS | 6.8 | Vulnerable(修正作業中) | 6.8.0-149.149 |
| 22.04 LTS | 5.15 | Vulnerable(修正作業中) | 5.15.0-203.213 |
| 20.04 LTS | 5.4 | Vulnerable | — |
| 18.04 LTS | 4.15 | Vulnerable | — |
| 16.04 LTS | 4.4 | Vulnerable | — |
| 14.04 LTS | 3.13 | Not affected(影響なし) | — |
※ 2026年10月30日時点。Ubuntu「CVE-2026-98432」「Ubuntu release cycle」より
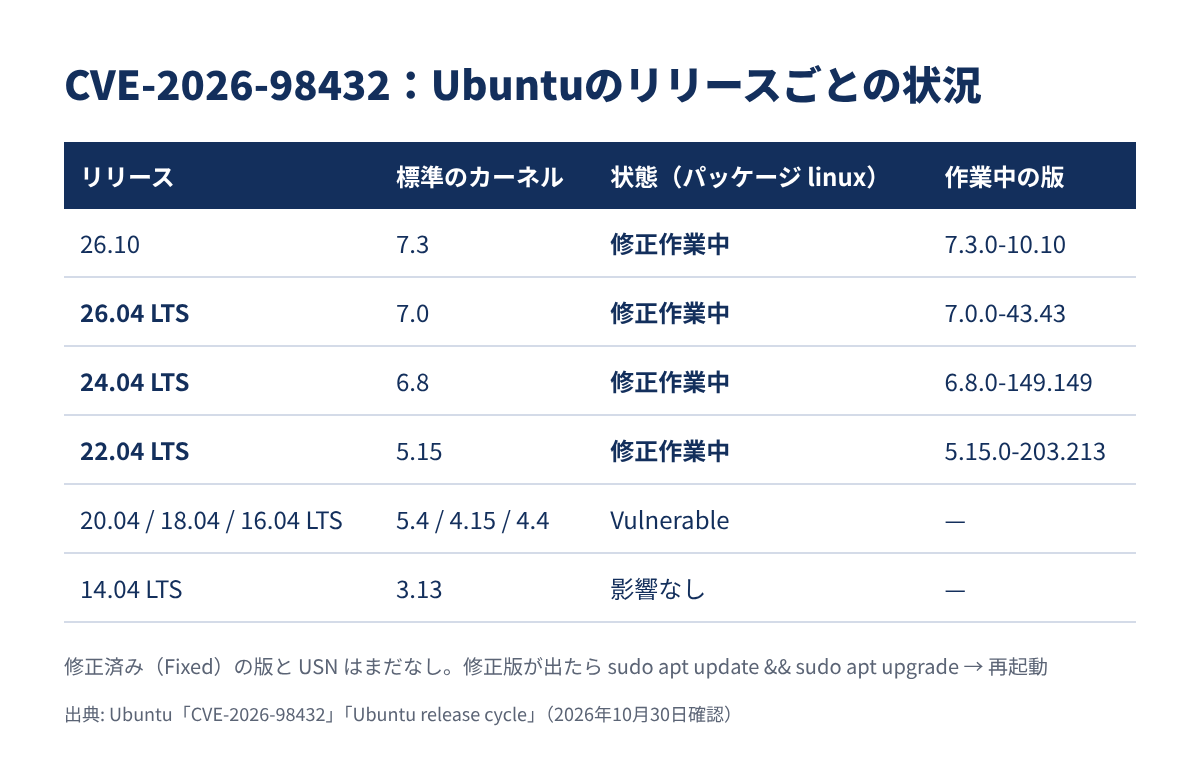
「修正作業中(work in progress)」は、Ubuntu のセキュリティチームが修正に取り組んでいる段階 という意味です。修正版が出ると 状態が「Fixed」になり、USN(Ubuntu Security Notice)が出ます。
標準のカーネル以外も対象 です。HWE カーネル(新しいハードウェア向けの新しめのカーネル)や、AWS・Azure・Google Cloud・Oracle 向けのカーネル も、多くのリリースで Vulnerable と表示されています。
20.04 LTS 以前は、5年の標準サポートの期間を過ぎたリリース です。Ubuntu の説明では、その先のセキュリティ更新は Ubuntu Pro(ESM) で提供される仕組みで、個人利用なら5台まで無料 です。
VPS の OS に Ubuntu を選ぶときの考え方は、こちらで整理しています。
CVE の採番元である Linux カーネルの記録では、影響が始まったのは 4.4 です。上流の各系列では、次の版で修正されています。
| 系列 | 修正された版 |
|---|---|
| 7.3 | 7.3 |
| 7.2 | 7.2.10 以降 |
| 6.18 | 6.18.56 以降 |
| 6.12 | 6.12.113 以降 |
| 6.6 | 6.6.159 以降 |
| 6.1 | 6.1.190 以降 |
| 5.15 | 5.15.223 以降 |
| 5.10 | 5.10.272 以降 |
※ CVE.org「CVE-2026-98432」より
ただし、Ubuntu のカーネルは上流の版番号とは別の番号で配られます。たとえば 24.04 LTS の作業中の版は「6.8.0-149.149」です。Ubuntu を使っているなら、上流の版番号ではなく Ubuntu の CVE ページの状態で判断 しましょう。Ubuntu も、修正を個別に取り込む(cherry-pick)ことは推奨しない としています。
まず、Ubuntu のリリース を確認します。
lsb_release -a
次に、いま動いているカーネル を確認します。
uname -r
リリースが分かれば、上の表で 自分の環境の状態 が分かります。HWE やクラウド向けのカーネルを使っている場合は、Ubuntu の CVE ページで該当するパッケージ名の行 を確認してください。
Ubuntu の公式の案内は、全パッケージを最新にする 方法です。
sudo apt update && sudo apt upgrade
今回は10月30日時点で修正版がまだ出ていない ため、いま実行しても CVE-2026-98432 は直りません。CVE ページの状態が「Fixed」になったら、このコマンドで更新 します。
Ubuntu Pro を有効にしている環境では、特定の CVE をまとめて直すコマンド も用意されています。
sudo pro fix CVE-2026-98432
カーネルの修正は、インストールしただけでは反映されません。Ubuntu の Livepatch の説明でも、従来の方法では再起動が必要 とされています。
Ubuntu のドキュメントによると、再起動が必要な更新を入れると、システムに「再起動が必要」という印が付きます(ログの例では /var/run/reboot-required)。
cat /var/run/reboot-required
サービスを止められる時間帯を決めて、更新後に再起動する 段取りにしておきましょう。
Ubuntu は unattended-upgrades で、セキュリティ更新を既定で自動適用 します。ただし、自動再起動(Unattended-Upgrade::Automatic-Reboot)の既定値は false です。
つまり、修正版のカーネルが自動で入っても、再起動しない限り古いカーネルのまま動き続けます。自動で再起動させたい場合は、Automatic-Reboot-Time で時刻を指定する方法もあります。
Ubuntu Pro の Livepatch は、重大度 critical / high のカーネルの脆弱性を、再起動せずにパッチする 仕組みです。今回の CVE が Livepatch で提供されるかは、10月30日時点の公式情報には書かれていません。
VPS のセキュリティの初期設定は、こちらで解説しています。
はてなブックマークでは、10月30日時点で 59 users が付いています。
コメントの中には、緩和策や別の攻撃経路に触れたものもありますが、Ubuntu の CVE ページには緩和策の記載がなく、この記事では扱いません。
今回の CVE は、TCP の接続を受け付けるサーバーなら関係しうる、ネットワーク側の処理の不具合 です。Web サーバーや SSH を外に公開している VPS がまさに当てはまるため、「自分のサーバーは関係ない」とは言いにくい と考えています。
一方で、10月30日時点では Ubuntu の修正版はまだ出ていません。いまできるのは、リリースとカーネルを確認し、修正版が出たときに更新・再起動できる時間を決めておく ことです。
10月は PHP の深刻な脆弱性、WordPress と、サーバーを持つ側が動く必要のある脆弱性が続いています。カーネルは再起動まで反映されない分、「更新したつもり」になりやすい ので、更新後の uname -r まで確認する習慣をつけておきたいところです。
CVE-2026-98432 のポイントをまとめます。
sudo apt update && sudo apt upgrade → 再起動lsb_release -a(リリース)と uname -r(カーネル)まずは lsb_release -a と uname -r で自分の VPS の状態を確かめ、Ubuntu の CVE ページで修正版が出たかを見守りましょう。