【2026年版】ConoHa VPS・さくらのVPS・Xserver VPS 徹底比較、初心者にはどれが向いている?
itpicks_admin
IT Picks
VPS は、サーバーの 管理者権限をまるごと渡してもらうサービス です。自由に使える反面、セキュリティ設定も利用者の仕事 になります。
さくらのVPS では、2026年に入って利用者向けの重要なお知らせが続きました。2026年8月26日には「管理者パスワード変更のお願い」、10月16日には Linux カーネルの脆弱性への対応として、全リージョンで新規申し込みの一時停止 が案内されています。
この記事では、さくらインターネットの公式マニュアル「サーバー作成直後に設定しておくべき初期セキュリティ設定」に沿って、契約直後にやる5つの対策 を整理します。すでに使っている人の見直しにも、申し込み再開を待つ人の予習にも使える内容です。
この記事はこんな人向けです
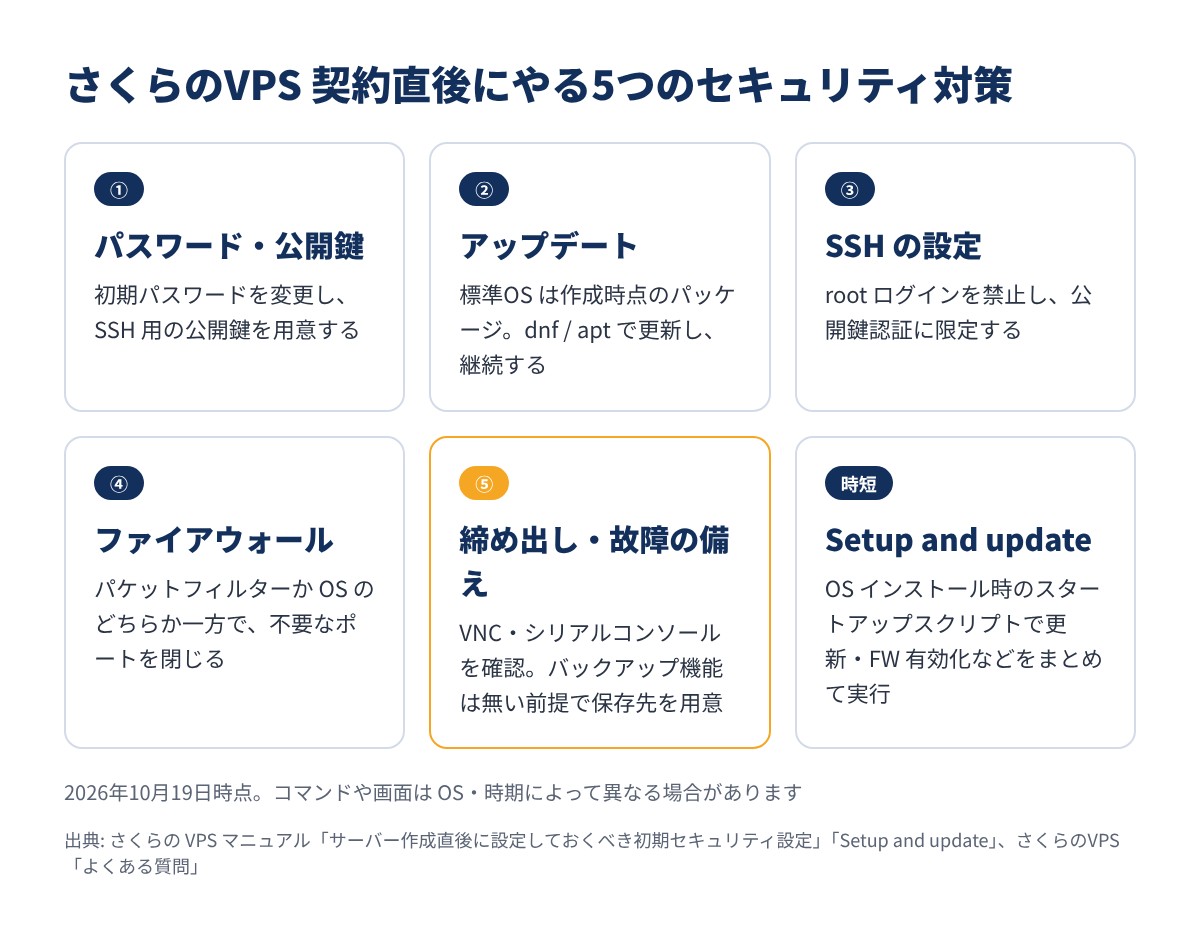
一言でまとめると、「入口を鍵だけにして、不要な扉を閉じ、締め出されたときの裏口を確保する」 作業です。公式マニュアルの内容を、やる順に5つにまとめると次のとおりです。
| # | やること | 目的 |
|---|---|---|
| ① | 管理者パスワードの変更・公開鍵の用意 | 推測・流出したパスワードで入られないようにする |
| ② | セキュリティアップデート | 標準OS は 作成時点のパッケージ で提供されるため、最新の修正を当てる |
| ③ | SSH の設定(root ログイン禁止・公開鍵認証に限定) | 最も狙われる root と、パスワード総当たりを防ぐ |
| ④ | ファイアウォール(パケットフィルター or OS) | 使わないポートを閉じる |
| ⑤ | コンソールとバックアップの備え | 設定ミスで締め出されたとき・データが消えたときに戻れるようにする |
※ 2026年10月19日時点(さくらの VPS マニュアル「サーバー作成直後に設定しておくべき初期セキュリティ設定」)。
設定の前に、さくらのVPS の 標準OS(コントロールパネルからインストールする OS) がどんな状態で渡されるかを押さえておきます。
公式マニュアルは、標準OS は 多くの人が使いやすいように一部のセキュリティ強化設定を無効にして提供している と明記しています。つまり、渡された状態のまま本番で使うのは前提になっていない ということです。
さくらのVPS のサービス全体の特徴は、こちらの記事で解説しています。
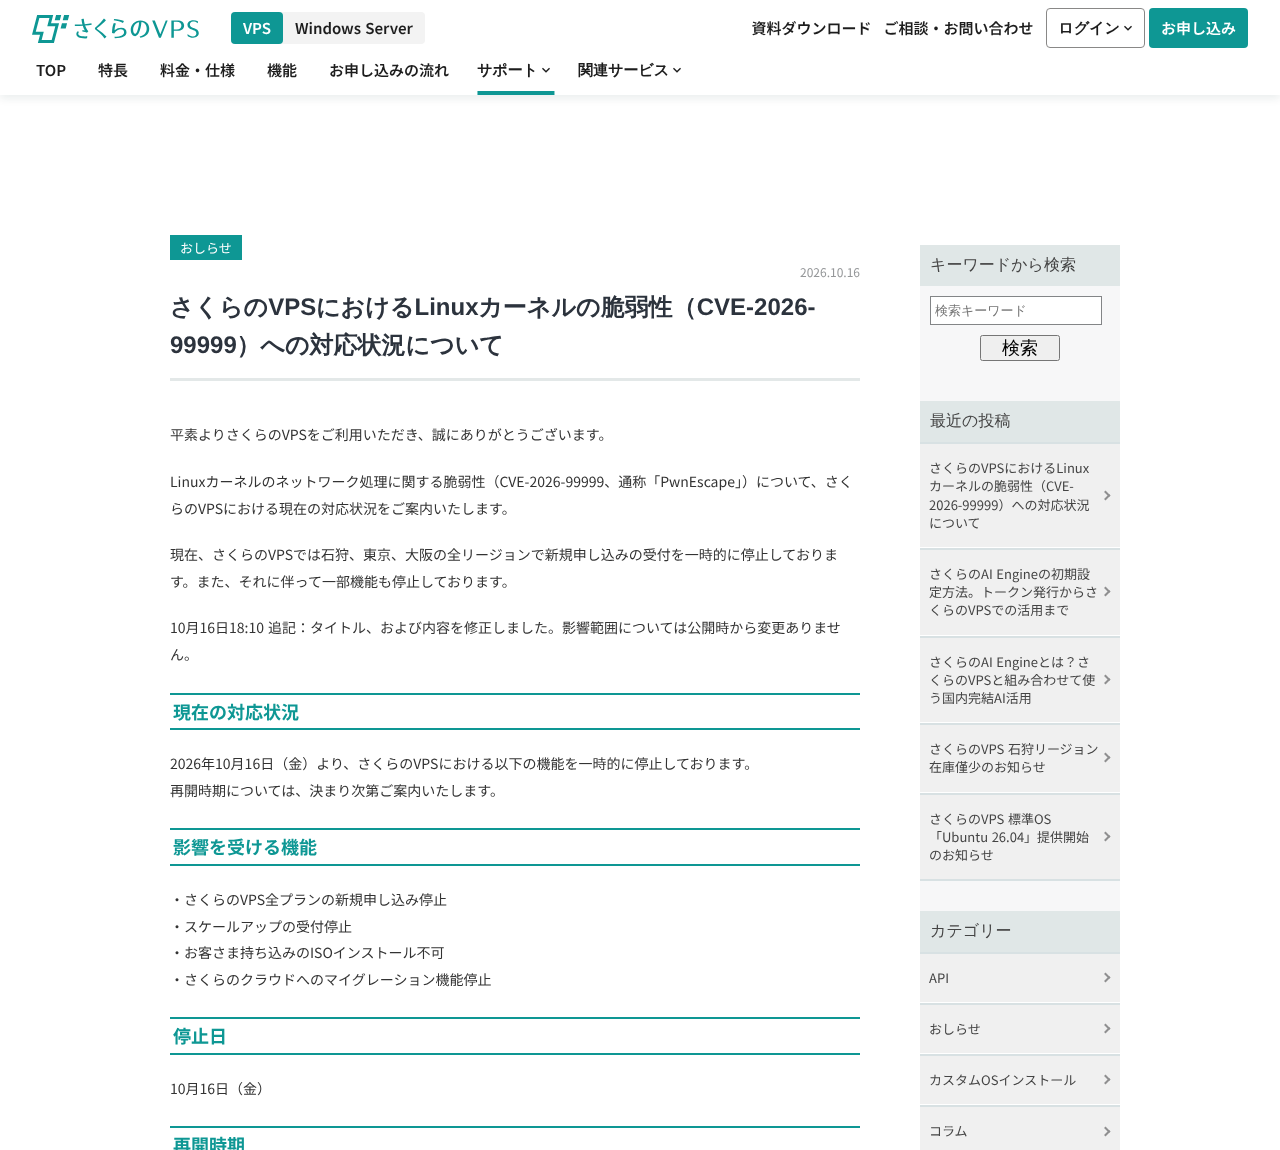
最近の公式のお知らせを2つ整理します。
| 日付 | お知らせ | 内容 |
|---|---|---|
| 2026年8月26日 | 管理者パスワード変更のお願い | 販売管理システムへの不正アクセスに関連し、契約時にメールで受け取った初期パスワードを使い続けている人 に変更を依頼 |
| 2026年10月16日 | Linuxカーネルの脆弱性(CVE-2026-99999)への対応状況 | 石狩・東京・大阪の 全リージョンで新規申し込みを一時停止。スケールアップ、持ち込み ISO のインストール、さくらのクラウドへのマイグレーションも停止。再開時期は未定 |
※ 2026年10月19日時点(さくらのVPS ニュース)。
対象は、契約時にメールで受け取った管理者の初期パスワードを、変えずに使っている人 です。次のいずれかに当てはまる人は対象外とされています。
公式は、自分が対象か分からない場合も 念のため変更することを推奨 しています。あわせて、公開鍵認証の利用、パスワード認証の無効化、SSH の接続元 IP の制限、ログイン履歴の確認、不要なアカウントの削除 を推奨策として挙げています。これは、この記事の ①〜④ とほぼ重なります。
10月16日のお知らせでは、現在契約中のプランは通常どおり稼働している とされています。一方で、脆弱性への対応として ホストメンテナンスを含むメンテナンスを行う可能性 があり、実施する場合は対象の利用者に日時などを案内するとしています。
2026年10月19日時点で、再開時期の案内は出ていません。 これから申し込む人は、再開まで待つことになります。
最初にやるのは、ログインの鍵を自分だけのものにする ことです。
初期パスワードのまま使っている人は、管理者でログインしてパスワードを変更します。手順は、使っている OS の「標準OSセットアップ情報」(公式マニュアル)にあります。
ログインできなくなった場合 は、コントロールパネルの VNC コンソール から再起動し、GRUB メニューを表示してシングルユーザーモードなどでリセットできる場合があります。ただし、公式はシングルユーザーモードの 技術サポートは行っていない としています。
公式マニュアルは、SSH のログインは 公開鍵認証だけにするのが望ましい としています。手元の PC(WSL2 や macOS など)で鍵のペアを作り、公開鍵だけをサーバーに置きます。
# 手元の PC で鍵のペアを作る
ssh-keygen

# 公開鍵をサーバーに転送する(Rocky Linux 9 の例。ユーザー名は OS に合わせる)
ssh-copy-id rocky@YOUR-SAKURA-VPS-HOSTNAME
これから OS をインストール(再インストール)するなら、コントロールパネルで公開鍵を登録しておく のが簡単です。公開鍵を選んだ場合、パスワード認証を明示的に許可しない限り、最初から公開鍵認証に限定された状態 で提供されます。
初めて SSH で接続するとき、サーバー固有の「ホスト鍵の fingerprint」 が表示されます。公式マニュアルは、中間者攻撃を避けるため、VNC コンソールやシリアルコンソールで fingerprint を確認し、一致してから yes と答える よう案内しています。
標準OS は、さくらインターネットが作成した時点のパッケージ で提供されます。そのため、ログインしたら まずアップデート です。
# AlmaLinux・Rocky Linux の場合
sudo dnf update

# Ubuntu の場合
sudo apt update
sudo apt upgrade

# 適用のために再起動(判断できなければ再起動を推奨)
sudo reboot
公式マニュアルは、アップデートは 初回だけでなく継続して行う必要がある としています。毎回手作業が難しい場合は、dnf-automatic などで自動化する方法 も紹介されています。
10月16日のような カーネルの脆弱性 は、ホスト側(さくらインターネットの設備)の対応とは別に、自分のサーバーの OS でも各ディストリビューションの修正が出たら当てる のが基本です。
次は SSH の入口を固めます。公式マニュアルが 強く推奨 しているのは次の2つです。
| 設定 | 設定ファイルの値 | 効果 |
|---|---|---|
| root ログインの禁止 | PermitRootLogin no |
最も狙われる root に直接入られないようにする |
| 公開鍵認証に限定 | PasswordAuthentication no |
パスワードの総当たり を受け付けなくなる |
手順の流れは次のとおりです(Rocky Linux 9 の例)。
sudo が使えることを確かめるsudoedit /etc/ssh/sshd_config で上の2つの値を設定するsudo systemctl restart sshd で反映する公式マニュアルは、設定ミスでログインできなくなるのを防ぐため、シリアルコンソールなどを開いたまま設定し、正しくログインできると確認してからログアウトする ことを勧めています。
公式マニュアルは Ubuntu 24.04 について、手順に2つの違いがあると注意しています。
sudo systemctl restart ssh)/etc/ssh/sshd_config には最初から PermitRootLogin prohibit-password が書かれており、ファイルの末尾に追記しても無視される。既存の行を書き換えるか、/etc/ssh/sshd_config.d/99-custom.conf に設定を書く 方法が推奨されていますUbuntu 26.04 を使う場合も、設定後に実際に root でログインできないこと を確かめておくと安心です。
SSH のポートを 22 番から変える方法はよく紹介されますが、公式マニュアルは 「万全ではありません」 としています。ポートスキャンで見つかりますし、よく使われる番号も知られているためです。まずは公開鍵認証とファイアウォール、ポート変更は攻撃の数を減らす補助と考えましょう。
さくらのVPS には、コントロールパネルで設定できる 「パケットフィルター」 があります。OS 側のファイアウォール(firewalld・ufw など)と、どちらか一方を使います。
| 項目 | パケットフィルター | OS のファイアウォール |
|---|---|---|
| 設定場所 | コントロールパネル | サーバーの中(コマンド) |
| 動作 | ステートレス(簡易的) | ステートフル・細かいルールが可能 |
| 標準で選べる用途 | SSH(22)、Web(80/443)、FTP(20/21)、メール | 自由 |
| カスタム | 1〜32767 番ポート、送信元 IP の指定が可能 | 自由 |
| ルール数 | 合計40ルールまで | 実質制限なし |
| IPv6 | 非対応(IPv6 はすべて許可) | 対応 |
| 対象 | 1番目のネットワークインタフェースのみ。Windows Server 版は使えない | すべて |
※ 2026年10月19日時点(さくらの VPS マニュアル「パケットフィルター」「サーバー作成直後に設定しておくべき初期セキュリティ設定」)。
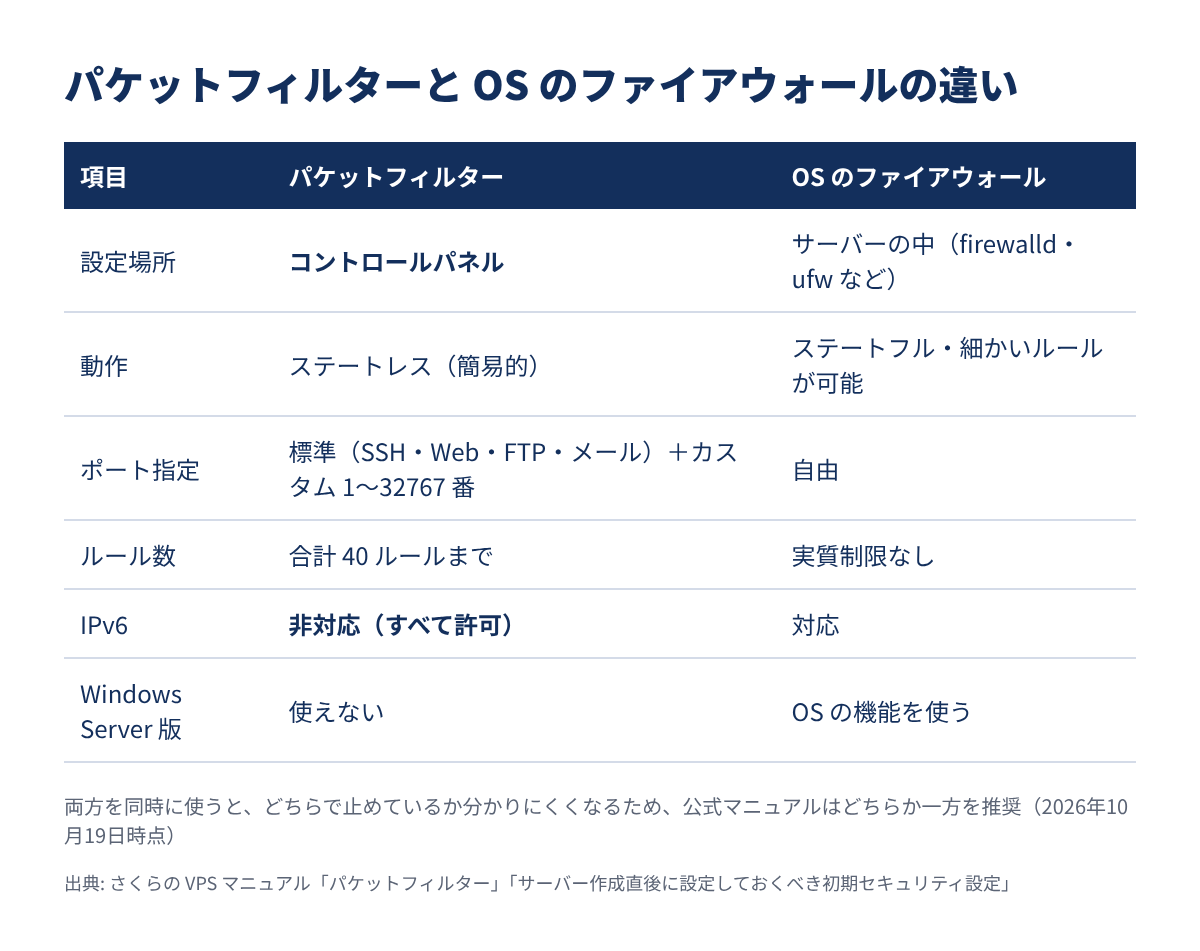
sudo systemctl enable --now firewalld で有効にします注意したいのは、両方を同時に使わない ことです。公式マニュアルは、どちらで通信を止めているか分かりにくくなるため、OS のファイアウォールを使うなら パケットフィルターは「利用しない」にする よう勧めています。
パケットフィルターは ICMP や、サーバーから外へ通信した戻りのパケット(32768〜65535 番)などを 常に許可 する仕様です。より厳しく管理したい場合は OS 側を選びましょう。
ゲームサーバーのように 独自のポートを開ける用途 では、パケットフィルターのカスタム設定を使います。具体例は さくらのVPSでマイクラサーバーを立てる手順 で紹介しています。
最後に、うまくいかなかったときに戻れる道 を用意しておきます。
SSH やファイアウォールの設定を間違えても、コントロールパネルの VNC コンソール・シリアルコンソール からサーバーに入れます。SSH を経由しないので、設定を直すための裏口 になります。設定作業の前に、コンソールでログインできることを確かめておく と安心です。
公式のよくある質問では、さくらのVPS には標準・オプションともにバックアップの機能はない と回答しています。代わりに、同じゾーンなら複数台構成が可能 なので、他のサーバーとデータを同期する、重要なデータは手元に保存するなどの対応を求めています。
公式コラム「さくらのVPSで始めるDR対策」(2026年8月7日)では、本番とは別のリージョンにバックアップ用の VPS を置く 構成も紹介されています。リージョンごとの料金差は、こちらで整理しています。
これから OS をインストール(再インストール)するなら、公式の スタートアップスクリプト「Setup and update」 で初期設定の一部をまとめて済ませられます。全プランで使え、初回起動時に次のような処理を選んで実行できます。
注意点は2つです。ファイアウォールを有効にする場合は パケットフィルターを「使用しない」に すること、SSH ポートを変えた場合は パケットフィルターに新しいポートが自動では追加されない ことです。
なお、10月16日のお知らせで止まっているのは新規申し込みや 持ち込み ISO のインストール などで、標準OS の再インストールは停止対象として挙げられていません(2026年10月19日時点)。
さくらのVPS の初期設定を公開している個人の記録から、つまずいた点を紹介します。いずれも 書かれた時点の OS・画面での記録 です。
2つに共通するのは、SSH とファイアウォールの設定順を間違えると自分が締め出される ことと、コンソールが復旧の手段になった ことです。⑤ の「コンソールの確認」を先に済ませておく理由がここにあります。
さくらのVPS の料金は、プランとリージョンで決まります。主なプランの月額料金は次のとおりです。
| プラン | 仮想CPU・SSD | 石狩 | 大阪 | 東京 |
|---|---|---|---|---|
| 512MB | 1コア・25GB | 643円 | 671円 | 698円 |
| 1GB | 2コア・50GB | 880円 | 935円 | 990円 |
| 2GB | 3コア・100GB | 1,738円 | 1,848円 | 1,958円 |
| 4GB | 4コア・200GB | 3,520円 | 3,740円 | 3,960円 |
※ 料金は2026年10月19日時点(さくらのVPS 公式「料金・仕様」、月額払い・税込)。年額払いはおよそ1か月分お得です。
申し込み前に知っておきたい点をまとめます。
申し込みが再開したら、公式サイトから申し込めます。
急ぎで VPS が必要な場合は、他社も含めた比較が参考になります。
Q. 初期パスワード変更のお知らせのメールが来ていません。何もしなくてよいですか?
A. 公式は、メールを受け取っていない場合は対象ではない としています。ただし、契約時の初期パスワードを使っているか分からない場合は、念のため変更することを推奨しています。
Q. 新規申し込みの停止中、契約中のサーバーは使えますか?
A. 10月16日のお知らせでは、現在契約中のプランは通常どおり稼働している とされています。ただし、スケールアップは受付を停止しています。
Q. パケットフィルターと ufw(firewalld)は両方使った方が安全ですか?
A. 公式マニュアルは、どちらで通信を止めているか分かりにくくなるため、どちらか一方にする ことを勧めています。
Q. SSH のポート番号を変えれば十分ですか?
A. 公式マニュアルは 万全ではない としています。公開鍵認証とファイアウォール を先に設定しましょう。
Q. さくらのVPS に自動バックアップはありますか?
A. よくある質問では、標準・オプションともにバックアップ機能はない と回答しています。別のサーバーとの同期や手元への保存で備えます。
さくらのVPS のセキュリティ初期設定のポイントをまとめます。
すでに使っている人は、まず パスワードと SSH の設定 を見直すところから始めましょう。これから申し込む人は、再開を公式のお知らせで確かめてから申し込むのが確実です。