NGINXに脆弱性10件、版の確かめ方と更新手順【2026年11月】
IT Picks編集部
IT Picks
2026年11月12日、PostgreSQL の開発チーム(PostgreSQL Global Development Group)が、サポート中のすべての版の更新 18.7・17.12・16.16・15.20・14.25 を公開しました。直した脆弱性は52件、不具合は140件以上と、定例の更新としてはかなり大きな内容です。
今回は、更新したあとにインデックスの作り直し(REINDEX)などの作業が要る場合があるのが特徴です。あわせて、PostgreSQL 14 は今回が最後の更新になり、次の大型版 19 は11月19日に正式版が出る予定です。パッケージを上げて終わり、では済まないことがある更新——という位置づけです。
この記事はこんな人向けです
一言でいうと、「使っている版の最新版に上げ、必要ならインデックスを作り直す」更新です。データの移し替え(ダンプ/リストアや pg_upgrade)は要りません。
| 使っている版 | 更新先 | 影響する脆弱性 | 今後のサポート |
|---|---|---|---|
| 18 | 18.7 | 52件 | 2030年11月14日まで |
| 17 | 17.12 | 47件 | 2029年11月8日まで |
| 16 | 16.16 | 43件 | 2028年11月9日まで |
| 15 | 15.20 | 41件 | 2027年11月11日まで |
| 14 | 14.25(最後) | 40件 | 2026年11月12日で終了 |
※ 影響する脆弱性の件数は、公式のセキュリティページの表から IT Picks が数えたもの(2026年11月16日時点)。
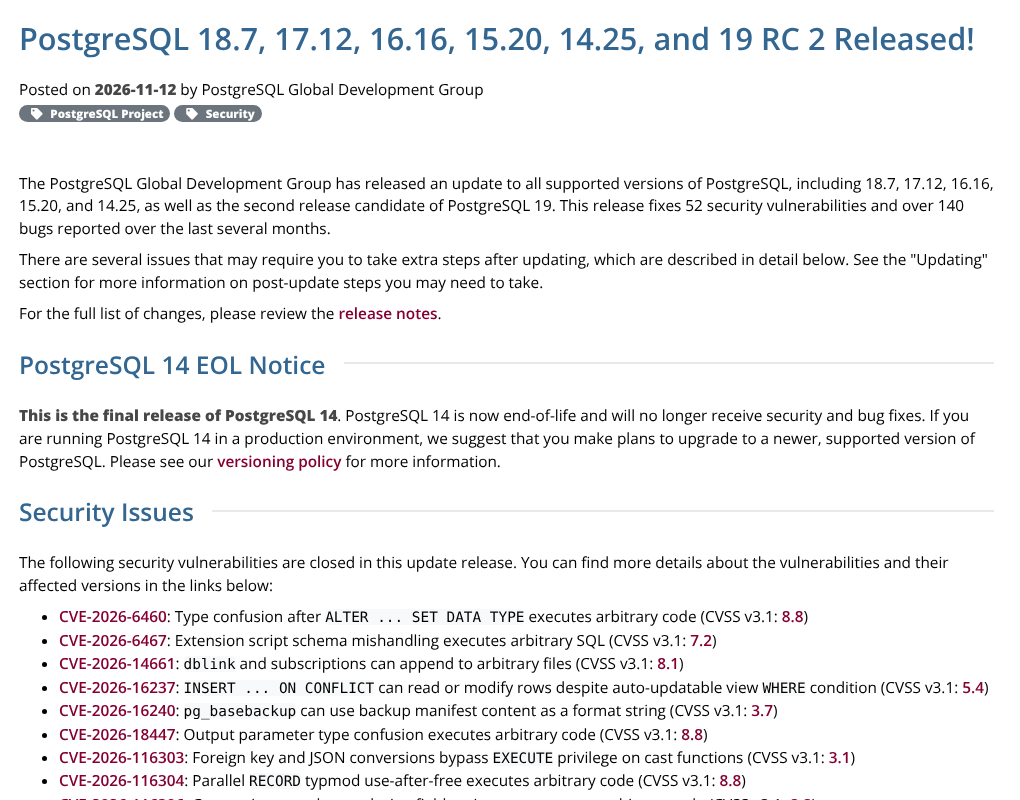
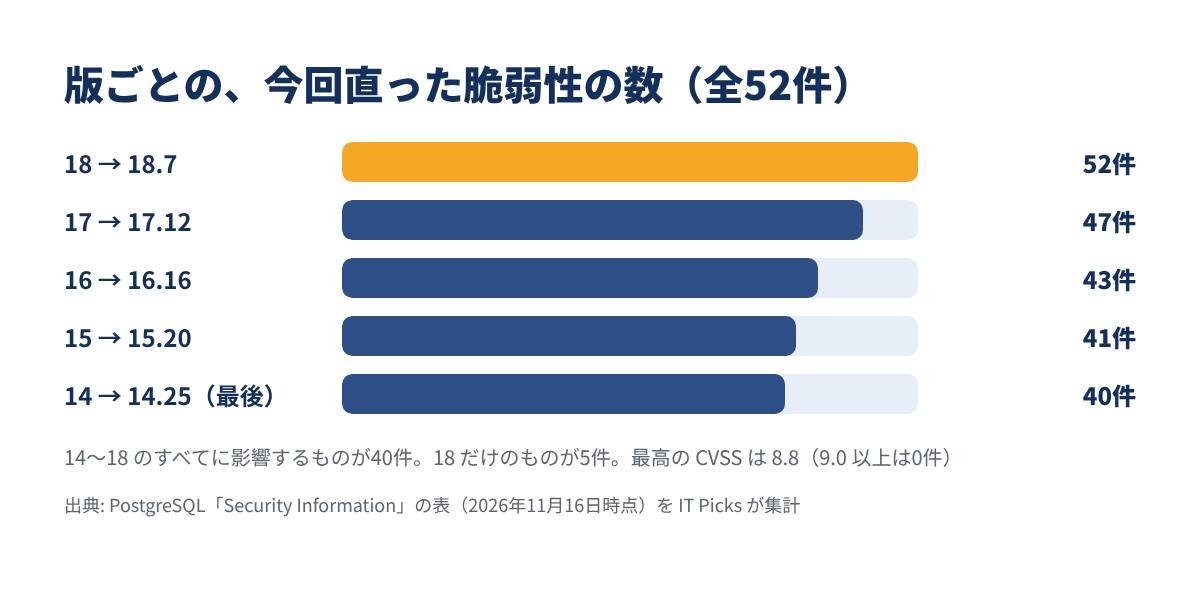
新しい版ほど件数が多く、18 だけに影響するものも5件あります。一方で、14〜18 のすべてに共通する脆弱性も40件あり、どの版を使っていても更新が必要です。
52件の CVSS(脆弱性の深刻さを0〜10で表す共通の点数)を、IT Picks が公式のセキュリティページから集計しました。
| CVSS の点数 | 区分 | 件数 |
|---|---|---|
| 9.0以上 | 緊急 | 0件 |
| 7.0〜8.9 | 重要 | 38件(うち 8.8 が32件) |
| 4.0〜6.9 | 警告 | 12件 |
| 4.0未満 | 注意 | 2件 |
最高は 8.8 で、「緊急」にあたる 9.0 以上はありません。
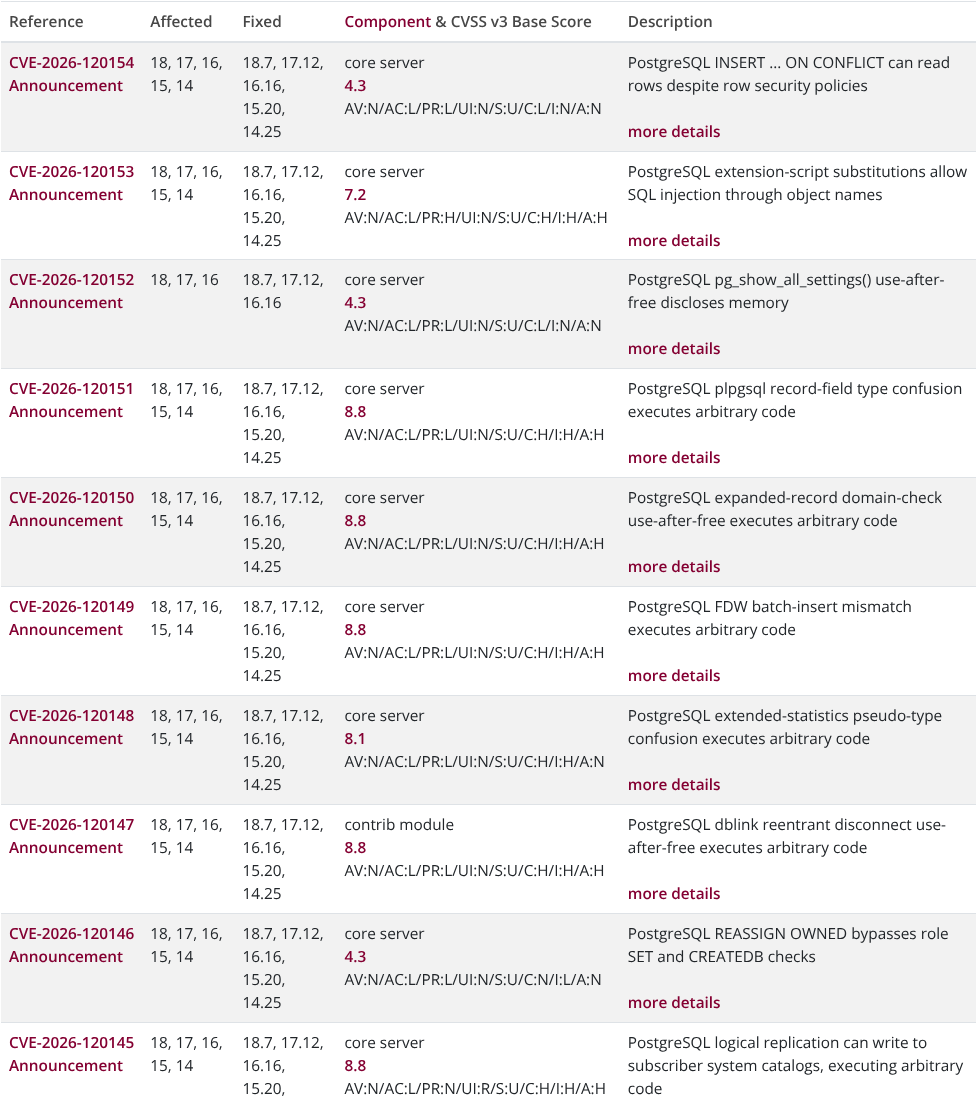
52件のうち 47件は、攻撃にデータベースへのログイン(何らかの権限)が必要です。さらに約半数の26件は、テーブルや関数などの「オブジェクトを作れるユーザー」が条件になっています。
たとえば CVE-2026-6460 は、オブジェクトを作れるユーザーが ALTER ... SET DATA TYPE などを使って、データベースを動かしている OS のユーザーとして任意のコードを実行できるというものです。データベースの中の権限を飛び越えて、サーバーそのものに手が届くのが怖いところです。
つまり、1つのデータベースに複数の人・複数のアプリのアカウントを作っている環境ほど危険です。アプリ1つだけが使うデータベースでも、そのアプリが乗っ取られると入口になります。
ログインが要らない(CVSS の PR:N)ものは 5件です。
| CVE | 中身 | 条件 |
|---|---|---|
| CVE-2026-116322 | 認証前のキャンセル要求でサーバーを再起動させられる(5.3) | 18 だけ。ネットワークから届けば狙える |
| CVE-2026-116314 | 細工したアーカイブを pg_restore で戻すとコードが動く(8.8) | 信頼できない人のダンプを戻したとき |
| CVE-2026-116330 | pg_dump の tar 形式の restore.sql でコマンドが動く(8.8) | 乗っ取られたサーバーのダンプを戻したとき |
| CVE-2026-120145 | 論理レプリケーションでコードが動く(8.8) | 送り元が乗っ取られ、受け側がスーパーユーザー所有のとき |
| CVE-2026-16240 | pg_basebackup の書式の扱い(3.7) | 条件が難しい(AC:H) |
ネットワークから直接届くのは、18 だけの CVE-2026-116322 です。PostgreSQL のポート(通常 5432)をインターネットに開けているなら、更新とあわせて接続元の制限を見直すのがおすすめです。
52件のうち 6件は pg_dump・pg_restore・reindexdb・vacuumdb などのツール側、3件は dblink などの追加モジュール(contrib)の問題です。サーバーを更新しても、バックアップ用に別のパソコンやサーバーへ入れたツールが古いままだと残ります。バックアップを取るサーバーのクライアントも一緒に上げましょう。
リリースノートの謝辞には、報告者として 「Anthropic OSS program」「Claude」「OpenAI Codex Security」「OpenAI Security Research Team」 などの名前も並んでいます。IT Picks が数えると、52件のうち30件の謝辞にこれらの名前がありました。
不具合の修正は140件以上あります。そのうち、更新のあとに作業が要るものを中心に並べ直すと次のとおりです。
| 直った不具合 | 起きていたこと | 対象の版 |
|---|---|---|
| GIN インデックスの破損 | 検索で行が抜ける・関係ない行が返る | 14〜18 |
| pg_trgm の GiST インデックスの破損 | あいまい検索で一致する行が抜ける | 14〜18 |
| 長さなし bpchar の B-tree | インデックスだけを使う検索が誤った結果を返す | 14〜18 |
| TOAST テーブルの REINDEX CONCURRENTLY | あとで「missing chunk number」のエラー | 14〜18 |
| 増分バックアップ | 壊れたバックアップができることがある | 17・18 |
| パーティションの NOT NULL NO INHERIT | 入ってはいけない NULL が入る | 18 |
ほかにも、スタンバイ(読み取り専用の複製サーバー)に対する並列の pg_dump で、ダンプとスタンバイのデータが壊れることがある問題、クラッシュ後のデータの食い違い、結果が間違うクエリ(パーティションの絞り込み・外部結合など)が直りました。
大きいのは、クエリを組み立てる部分(プランナー)の「結合の除去」の作り直しです。マイナー更新としては異例の大きな変更で、古い作りのまま不具合が続くのを避けるためと説明されています。更新後に重いクエリの速さが変わっていないか、念のため見ておくと安心です。
もう1つ、C 言語で書かれた拡張機能(PostGIS など)は作り直し(再ビルド)が必要になる場合があります。複合型(行の形をした型)の食い違いを見つける仕組みが入ったためで、完全に守るには拡張機能の再ビルドが必要、一部はソースの変更も必要とされています。拡張機能を使っているなら、本体と同じタイミングで拡張機能のパッケージも更新しましょう。チェックを止める新しい設定 composite_type_mismatch もありますが、止めるとセキュリティ上の危険があります。
まずは、いま動いている版を見ます。最新版(18.7・17.12・16.16・15.20・14.25)より小さければ対象です。
psql
SELECT version();PostgreSQL 18.6 ... のように表示されます。パッケージの版ではなく、動いているサーバーの版が出るのがポイントです。
ターミナル(サーバー)
pg_lsclusters
apt list --installed 2>/dev/null | grep postgresql
pg_lsclusters でどの版のクラスタ(データベースの実体)が動いているか、apt list で入っているパッケージの版が分かります。
compose.yaml の image: postgres:18.6 のような行を見ます。postgres:18 のように大きい版だけのタグでも、イメージを取り直して作り直すまでは古いままです。
アプリの裏で PostgreSQL が動いている場合(Dify・n8n・Supabase のセルフホストなど)は、アプリの compose ファイルのタグを確かめます。
マイナー更新の流れは、どの入れ方でも「バックアップ → 停止 → 新しいバイナリ → 起動 → 版の確認 → 必要なら REINDEX」です。
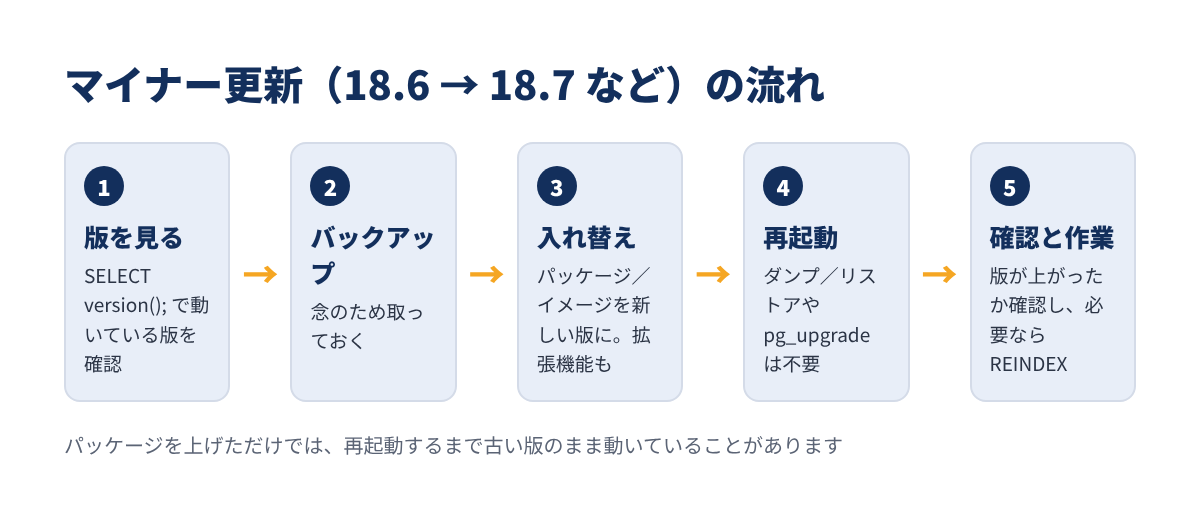
作業の前にバックアップを取っておきます。VPS のバックアップの仕組み作りは、次の記事で詳しく書いています。
PostgreSQL 公式の Apt リポジトリ(apt.postgresql.org)から入れている場合は、版つきのパッケージを上げます(例は 18)。
ターミナル(Ubuntu・Debian)
sudo apt update
sudo apt install --only-upgrade postgresql-18 postgresql-client-18
上げたら、必ず SELECT version(); で動いているサーバーが 18.7 になったかを見ます。古いままなら、クラスタを再起動します。
ターミナル(Ubuntu・Debian)
sudo pg_ctlcluster 18 main restartOS の標準リポジトリ(Ubuntu・Debian 自身のパッケージ)から入れている場合は、OS の配布元が更新を出すのを待つことになります。Ubuntu は採用した版をそのリリースの期間サポートする形で、PostgreSQL 公式のリポジトリとは更新の時期が違います。
公式の Yum リポジトリのパッケージ名は postgresql18-server、サービス名は postgresql-18 の形です。
ターミナル(RHEL系)
sudo dnf upgrade 'postgresql18*'
sudo systemctl restart postgresql-18
OS 標準の postgresql-server を使っている場合(RHEL 10 の標準は 16)は、配布元の更新を待ちます。
compose ファイルのタグを新しい版にして、コンテナを作り直します。データはボリュームに残るので、同じボリュームのまま新しいイメージで起動するだけです。
compose.yaml
services:
  db:
    image: postgres:18.7
    volumes:
      - pgdata:/var/lib/postgresql

volumes:
  pgdata:
ターミナル(サーバー)
docker compose pull db
docker compose up -d db
タグを 18 のままにしている場合も、pull で取り直してから up -d で作り直します。
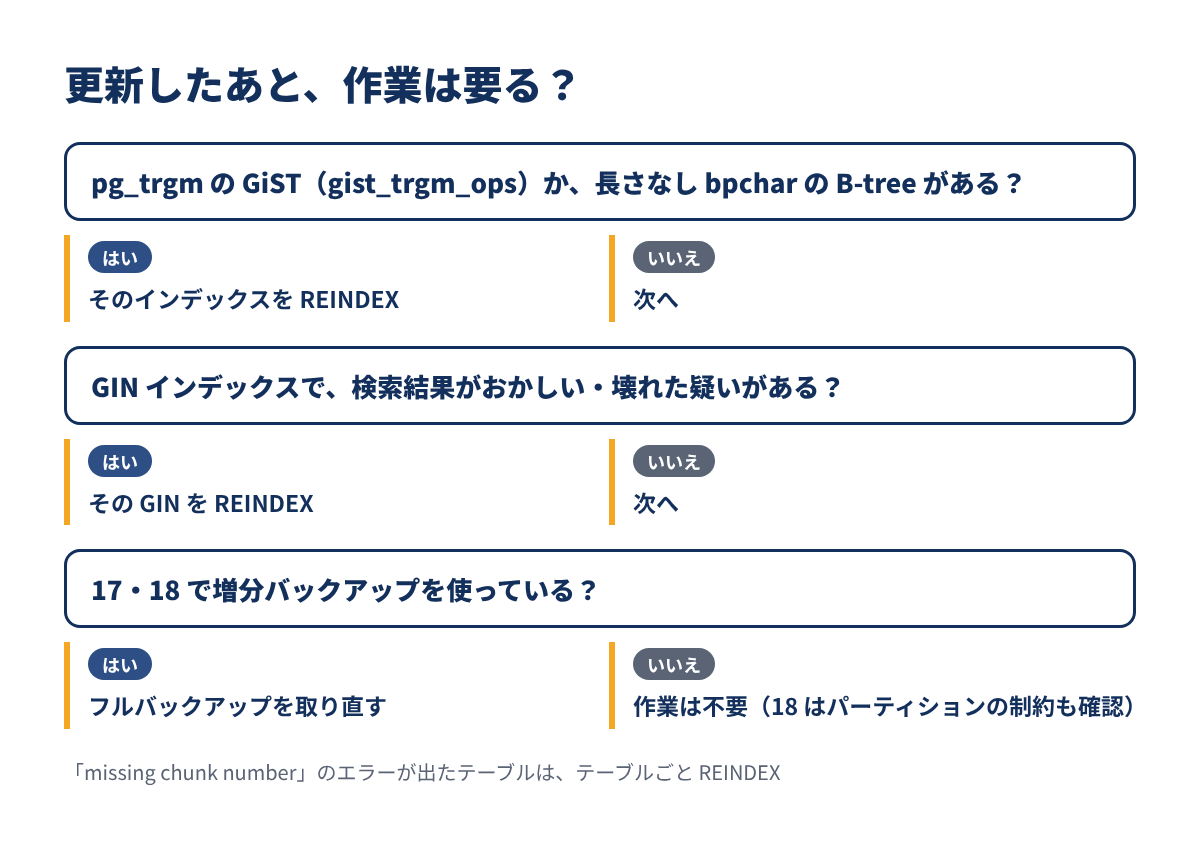
更新のあとは、次の表に当てはまるものだけ作業します。当てはまらなければ、何もしなくて大丈夫です。
| 当てはまるもの | やること | 必要度 |
|---|---|---|
| pg_trgm の GiST インデックス(gist_trgm_ops) | REINDEX | 必ず |
| 長さなし bpchar の列の B-tree インデックス | REINDEX(char(n) は対象外) | 必ず |
| GIN インデックス | 壊れた疑いがあれば REINDEX | 疑いがあれば |
| 「missing chunk number」のエラーが出たテーブル | テーブルごと REINDEX | エラーが出たら |
| 増分バックアップ(17・18) | フルバックアップを取り直し、それを基にする | 必ず |
| パーティションの NOT NULL NO INHERIT(18) | 下の SQL で探して直す | 見つかったら |
当てはまるインデックスを探す SQL を IT Picks で作りました。データベースごとに実行します(下の「実際にアップデートしてみた」で動かしています)。
psql(データベースごとに実行)
SELECT ci.relname AS index_name,
       c.relname  AS table_name,
       CASE
         WHEN am.amname = 'gin' THEN 'GIN(疑いがあれば)'
         WHEN am.amname = 'gist' THEN 'pg_trgm の GiST(必ず)'
         ELSE '長さなし bpchar の B-tree(必ず)'
       END AS reason
FROM pg_index i
JOIN pg_class ci    ON ci.oid = i.indexrelid
JOIN pg_am am       ON am.oid = ci.relam
JOIN pg_class c     ON c.oid = i.indrelid
JOIN pg_namespace n ON n.oid = c.relnamespace
WHERE n.nspname NOT IN ('pg_catalog', 'information_schema', 'pg_toast')
  AND (am.amname = 'gin'
       OR (am.amname = 'gist' AND EXISTS (
             SELECT 1 FROM unnest(i.indclass::oid[]) AS oc
             JOIN pg_opclass o ON o.oid = oc
             WHERE o.opcname = 'gist_trgm_ops'))
       OR (am.amname = 'btree' AND EXISTS (
             SELECT 1 FROM unnest(i.indkey::int2[]) AS k
             JOIN pg_attribute a ON a.attrelid = i.indrelid AND a.attnum = k
             WHERE a.atttypid = 'bpchar'::regtype AND a.atttypmod = -1)))
ORDER BY 3, 1;本番で動かしたまま作り直すなら、書き込みを止めない REINDEX CONCURRENTLY が便利です。
psql
REINDEX INDEX CONCURRENTLY articles_title_trgm;ただし、トランザクションの中(BEGIN〜COMMIT)では実行できません。1行ずつ、そのまま実行します。
18 でパーティションテーブルを使っているなら、公式の発表にある次の SQL で制約を探します。
psql
SELECT conrelid::regclass, conname
FROM pg_constraint
WHERE contype = 'n' AND connoinherit
  AND conrelid IN (SELECT oid FROM pg_class WHERE relkind = 'p');
見つかった制約は、要らなければ ALTER TABLE ... DROP CONSTRAINT、残すなら ALTER TABLE ... ALTER CONSTRAINT ... INHERIT で直します。パーティションに NULL が入っていると後者は失敗するので、先にデータを直します。
途中の更新を飛ばしている場合は、飛ばした版のリリースノートの作業も必要です(例: 18.5 から上げるなら 18.6 の分も)。
2026年11月16日に、テスト用の Linux 環境(Docker)で次の手順を実際に動かしました。使ったのは Docker の公式イメージ postgres:18.6 と postgres:18.7、Ubuntu 24.04 のコンテナです。データは1万行のテスト用のテーブルだけです。
18.6 のコンテナを名前つきのボリュームで起動し、pg_trgm の GiST・GIN・長さなし bpchar の B-tree の3つのインデックスを作りました。上の「対象のインデックスを一覧にする」SQL を流すと、3つとも一覧に出ました。別の 18.7 のコンテナで、比べるために char(5) の列と text の列の B-tree も作って流すと、そちらは一覧に出ませんでした。
ターミナル(テスト用の Linux 環境)
docker stop pgold && docker rm pgold
docker run -d --name pgnew -e POSTGRES_PASSWORD=testpass \
  -v pgtest:/var/lib/postgresql postgres:18.7
docker exec pgnew psql -U postgres -c "SELECT version();"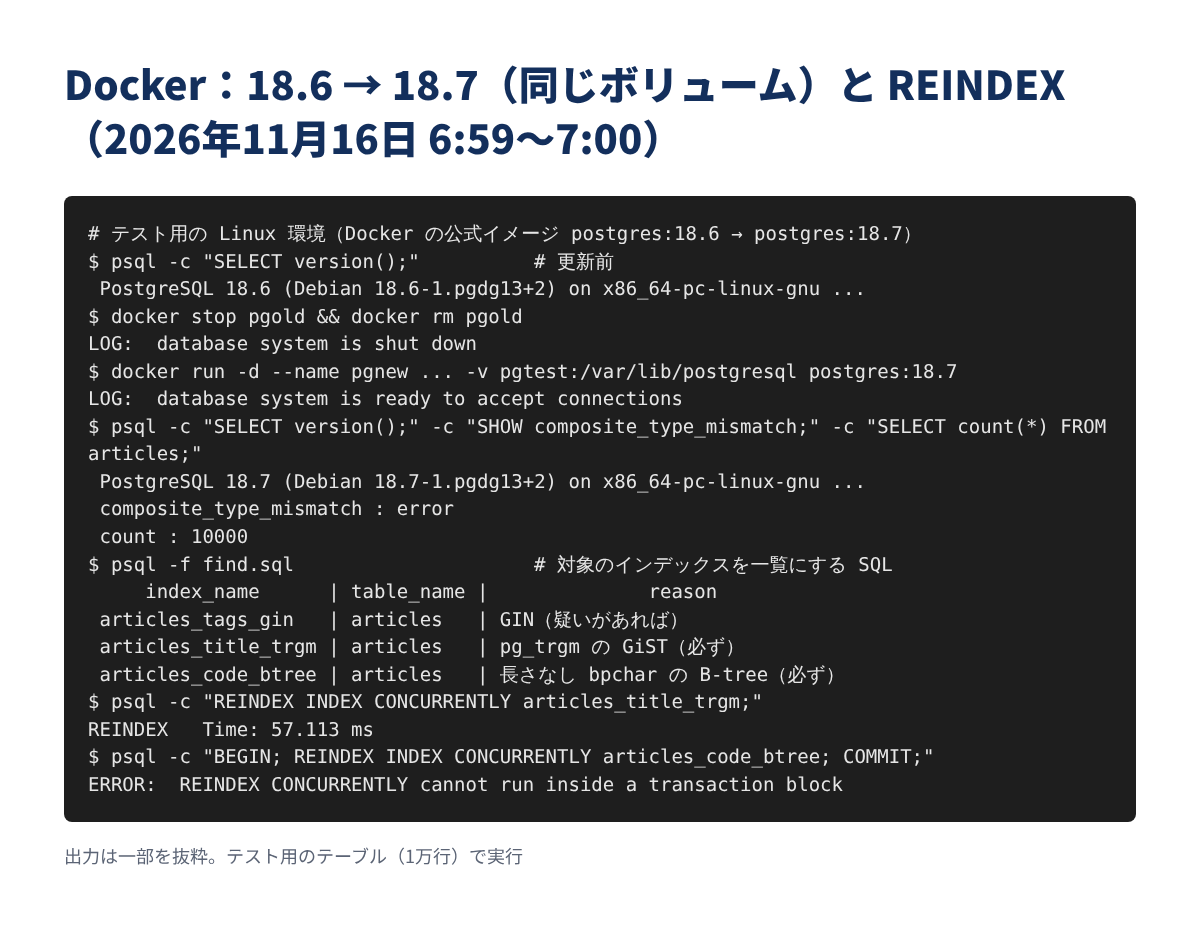
停止から起動まで数秒で、SELECT version(); は PostgreSQL 18.7 になり、テーブルの1万行もそのまま残っていました。新しい設定 composite_type_mismatch を見ると error でした。
3つのインデックスを1つずつ REINDEX INDEX CONCURRENTLY で作り直すと、1万行ではどれも0.1秒かからずに終わりました。試しに BEGIN; のあとで実行すると、「REINDEX CONCURRENTLY cannot run inside a transaction block」のエラーになりました。psql でまとめて流すときは、トランザクションで囲まないようにしましょう。18 のパーティションの制約を探す SQL は、パーティションテーブルが無いので0行でした。
Ubuntu 24.04 のコンテナに PostgreSQL 公式の Apt リポジトリを設定し、18.6 のパッケージを入れて起動してから、18.7 へ上げました。
ターミナル(テスト用の Linux 環境)
apt-get install --only-upgrade postgresql-18 postgresql-client-18
psql -Atc "SELECT version();"
pg_ctlcluster 18 main restart
psql -Atc "SELECT version();"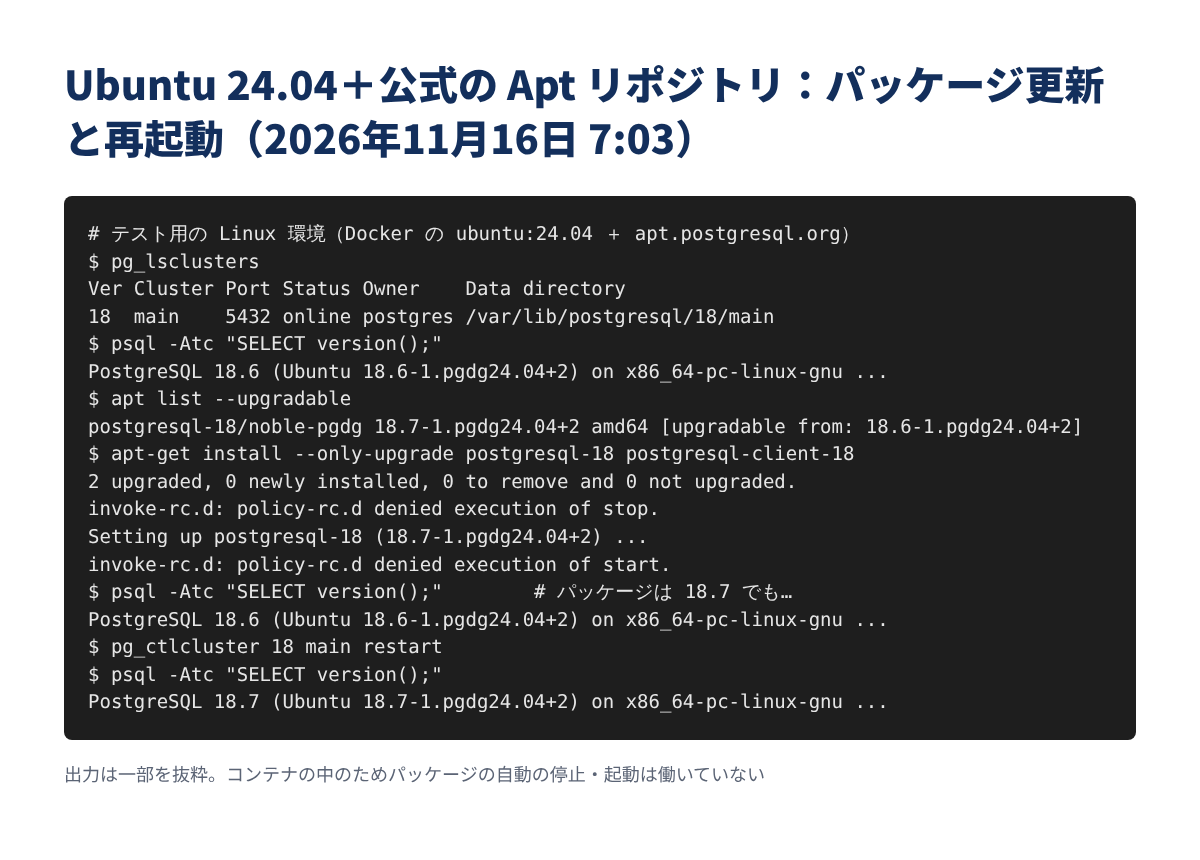
この環境ではパッケージの自動の停止・起動が働かなかったため、パッケージが 18.7 になっても、動いているサーバーは 18.6 のままでした。pg_ctlcluster 18 main restart で再起動すると 18.7 になりました。普通のサーバーでもパッケージの更新のあとは、SELECT version(); で動いている版を見るまでを1セットにすると安心です。
同じ時刻に apt の候補を見ると、公式の Apt リポジトリには 18.7 と 16.16 が来ていた一方、Ubuntu 24.04 自身の postgresql-16 は 16.15 のままでした。OS の標準パッケージを使っている人は、更新が出るまで少し待つことになります。
ここから先の、VPS など本番のサーバーでの作業(アプリの停止・バックアップ・接続元の制限)は、上の「更新の手順」と公式のリリースノートに沿って進めてください。
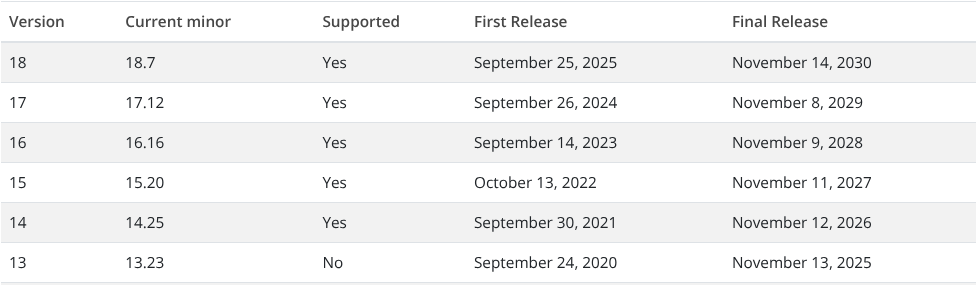
14.25 が PostgreSQL 14 の最後のリリースです。今後は 14 の脆弱性は直りません。14 を使っているなら、14.25 に上げたうえで、18 などへの移行を計画しましょう。14 の行の Final Release(サポート最終日)は、公式のバージョン方針のページで 2026年11月12日 になっています。
移行の手順は次の記事にまとめています。
次の大型版 19 は、2026年11月19日に正式版(GA)が出る予定です。最初の発表より後ろにずれていて、公式の発表をたどると次のように変わってきました。
| 日付 | 公式の発表 | 19 の正式版の見通し |
|---|---|---|
| 2026年6月4日 | Beta 1 | 9月〜10月ごろ |
| 2026年9月24日 | Beta 4(一部の機能を外した) | RC は10月上旬、正式版も10月の可能性 |
| 2026年10月15日 | RC 1 | 11月19日の予定 |
| 2026年11月12日 | RC 2 | 11月19日(問題が無ければ) |
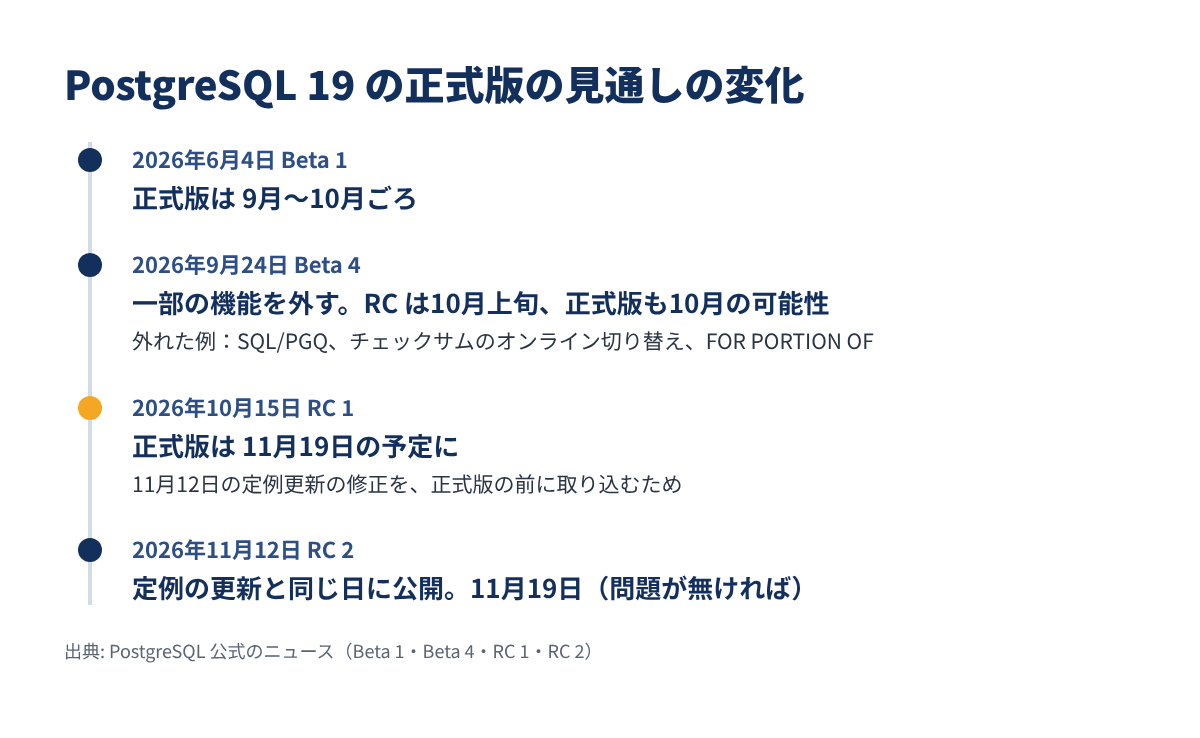
11月になった理由として公式が挙げているのは、11月12日の定例の更新に多くの修正が入るので、それを 19 の正式版の前に取り込むためです。そのために RC 2 を定例の更新と同じ日に出しました。
また、Beta 4 では 信頼性と予定どおりのリリースを優先して、いくつかの機能を 19 から外しています。外れたのは、SQL/PGQ(グラフのような問い合わせ)、データチェックサムのオンラインでの切り替え、FOR PORTION OF(期間を指定した更新・削除)、ALTER TABLE ... MERGE PARTITIONS / SPLIT PARTITIONS などで、次以降の版に入る可能性があるとされています。19 を待っていた人は、使いたい機能が 19 に残っているかをリリースノートで確かめておきましょう。
19 の RC を試していて、JSON_ARRAY() や JSON_OBJECT() を使った式インデックス・生成列・パーティションキーを作った人は、RC 2 で変更が取り消されたため、アップグレードの前に作り直しが必要です。
Q. 更新にデータの移し替えは要りますか? A. 要りません。同じ大きい版の中の更新(18.6 → 18.7 など)は、停止してバイナリを入れ替え、起動するだけです。14 → 18 のような大きい版をまたぐときだけ、pg_upgrade などが必要です。
Q. 更新の間、サービスは止まりますか? A. 停止してから起動するまでの間は接続できません。データの移し替えが無いので時間は短めですが、アプリの利用が少ない時間帯に行うと安心です。
Q. 悪用は確認されていますか? A. 公式の発表には、悪用が確認されたという記載はありません(2026年11月16日時点)。ただ、内容が公開された以上、早めに上げるに越したことはありません。
Q. マネージドの PostgreSQL(クラウドのデータベース)は? A. 更新はサービス側が行うため、各サービスのお知らせやメンテナンスの予定を見てください。REINDEX などの作業が要るかは、使っている版とインデックスで決まるので、上の表で確かめられます。
Q. pgAdmin も更新が要りますか? A. pgAdmin は別のソフトで、今回の 52件とは別です。pgAdmin の脆弱性は次の記事でまとめています。
52件という数は、定例の更新としてはかなり多いと感じます。ただ、点数の高いものの多くは「データベースにオブジェクトを作れる人」が条件で、外から突然やられるタイプは少数です。慌てるよりも、「誰がこのデータベースにログインできるか」を見直すよい機会だと考えています。
むしろ見落としやすいのは、更新したあとの REINDEX と、パッケージを上げただけで古い版のまま動いている状態です。更新は「動いている版を確かめるまで」をセットにするのがおすすめです。
19 は、機能を外してでも日程と品質を優先した形になりました。正式版が出ても、本番の移行は 19.1 などの最初のマイナー更新を待つくらいが安心だと思います。MySQL でも古い版のサポートの扱いが話題になっていて、データベースの版の管理はどこも同じ悩みを抱えています(MySQL 8.0の修正対象外の話)。
PostgreSQL の2026年11月の定例更新のポイントをまとめます。
まずは SELECT version(); で動いている版を見て、最新版でなければ今週中の更新を予定に入れましょう。