レンタルサーバーとVPSの違いは?【初心者向け】使い分けと選び方を整理する
itpicks_admin
IT Picks
2026年11月18日(日本時間19日)、Web サーバーの nginx(エンジンエックス)に、ログイン不要で乗っ取りにつながりうる脆弱性2件が公表されました。CVE-2026-123633 と CVE-2026-123007 で、どちらも HTTP/2 の処理の問題です。開発元の F5 は深刻度を CVSS v4.0 で 9.2(緊急)としています。修正版は 1.30.7(stable)と 1.31.9(mainline)です。
気をつけたいのは、パッケージを上げただけでは直らないことです。apt で 1.30.7 に上げても、動いている nginx は再起動するまで古い版のまま動き続けます(下の「実際に更新してみた」)。この記事では、自分の nginx が対象かの見分け方と、入れ方ごとの更新・再起動の手順を、実際に動かした結果つきでまとめます。「更新したつもり」で終わらせないための手順書——という位置づけです。
この記事はこんな人向けです
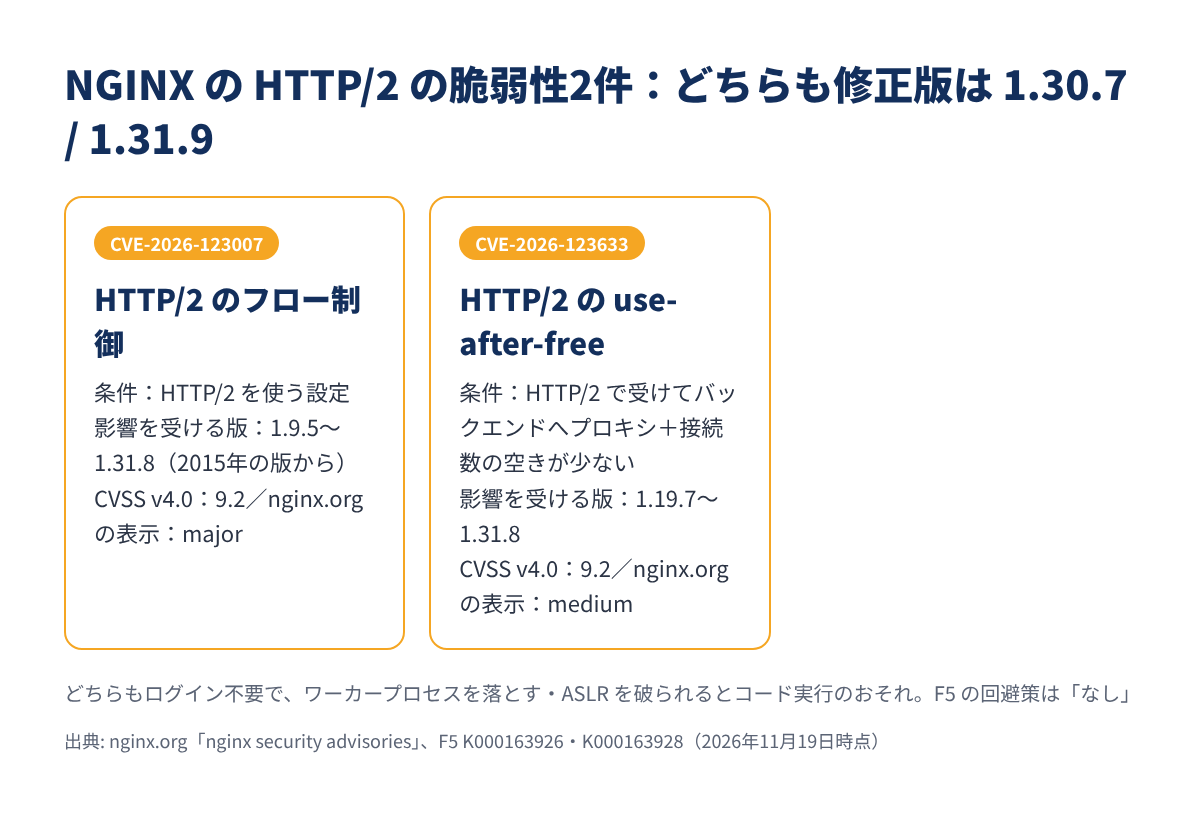
一言でいうと、「HTTP/2 を使っている nginx を 1.30.7 か 1.31.9 に上げ、nginx を再起動する」更新です。2件の要点を並べました。
| 項目 | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| どこの問題か | HTTP/2 のフロー制御(送ってよいデータ量の計算) | HTTP/2 の接続の後始末(use-after-free) |
| 条件 | HTTP/2 を使う設定 | HTTP/2 で受けてバックエンドへプロキシし、接続数の空きが少ないとき |
| 影響を受ける版 | 1.9.5〜1.31.8(2015年の版から) | 1.19.7〜1.31.8 |
| 修正版 | 1.30.7 / 1.31.9 | 1.30.7 / 1.31.9 |
| 深刻度(F5) | CVSS v3.1 8.1 / v4.0 9.2 | CVSS v3.1 8.1 / v4.0 9.2 |
| nginx.org の表示 | major | medium |
| 回避策(F5) | なし | なし |
※ 2026年11月19日時点の nginx.org のセキュリティ情報、F5 のアドバイザリ(K000163926・K000163928)をもとに IT Picks が整理。
F5 の説明では、どちらもワーカープロセス(実際に通信をさばくプロセス)を落とすことができ、メモリの配置をずらす守り(ASLR)が無効か、それを破られるとコードを実行されるおそれがあります。管理画面などの「コントロールプレーン」には関係せず、通信をさばく部分だけの問題です。
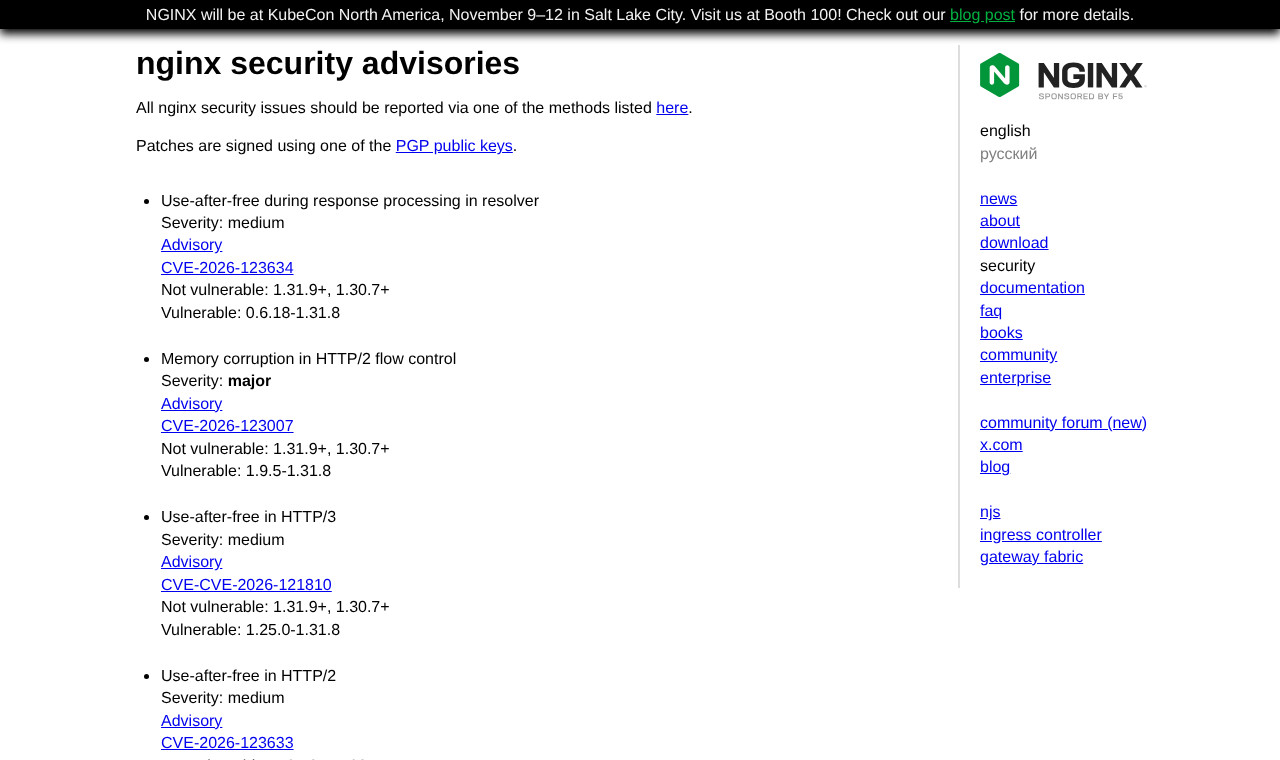
少しややこしいのが深刻度の表示です。nginx.org の一覧では 123007 が major、123633 が medium なのに、F5 のアドバイザリと CVE の登録ではどちらも CVSS 9.2 です。nginx.org の一覧の表示は、CVSS の点数とは別の分類です。medium と書いてあっても後回しにしないほうが安全です。
1.31.9 で直った脆弱性は、この2件を含めて全部で10件あります(1.30.7 は9件。残りの1件は 1.31.4 以降の mainline だけの問題)。HTTP/3 の use-after-free(CVE-2026-121810)、resolver を使う設定、メールのプロキシ、try_files と alias の組み合わせなども含まれます。HTTP/2 を使っていない人も、更新する理由はあるということです。
米国の CISA が悪用を確認した脆弱性をまとめる「KEV カタログ」には、11月19日朝の時点で nginx の項目はありません。CVE の登録に CISA が付けた評価も「悪用:なし」です。ただし、発見者の一社 Wiz は静的なファイルを返すだけの nginx でもコード実行を確かめたと書いています。攻撃の方法が広まる前に上げておくのが安全です。
nginx には無料のオープンソース版(OSS)と、F5 の有料版「NGINX Plus」があります。VPS で apt install nginx したものは OSS です。
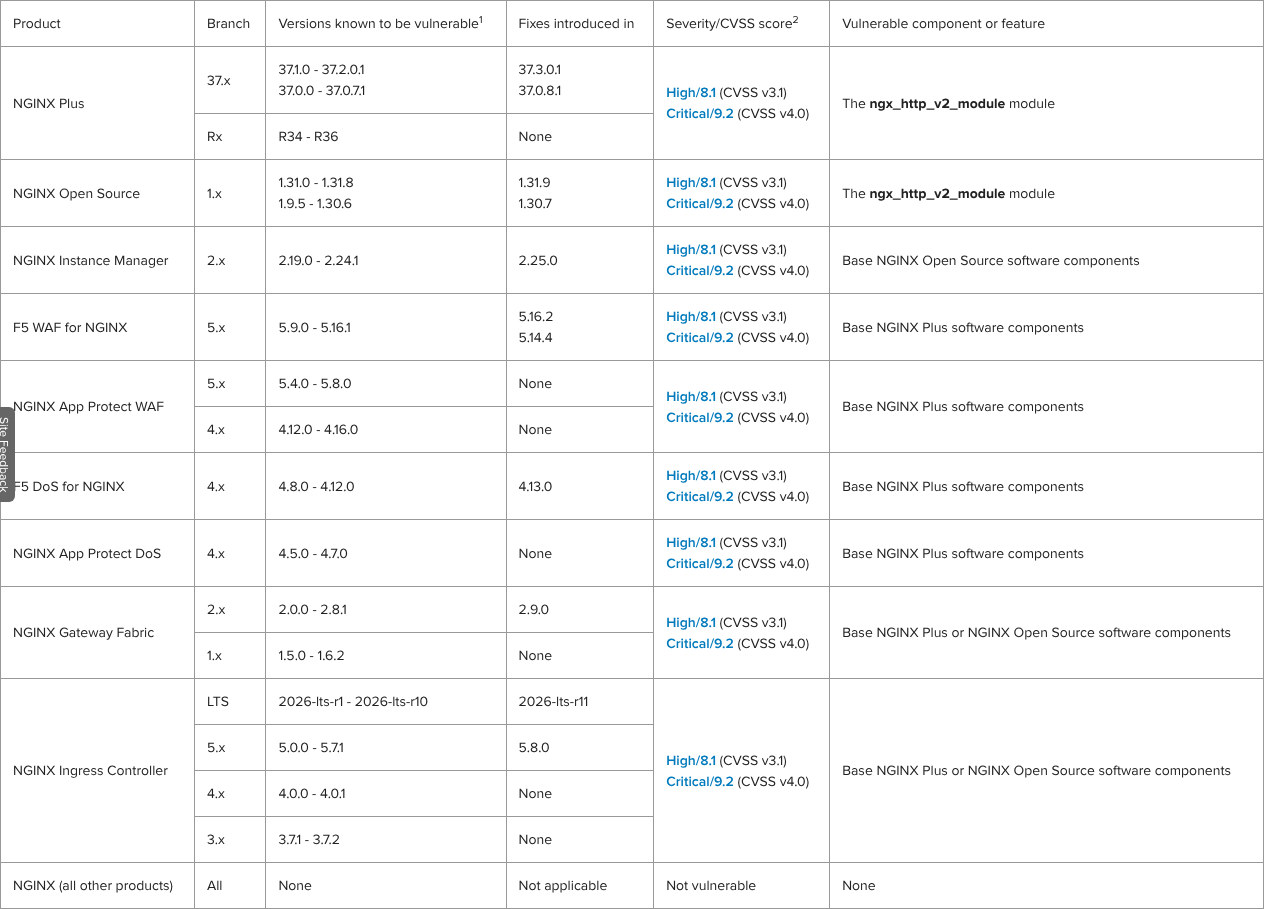
| 製品 | 影響を受ける版 | 修正版 |
|---|---|---|
| nginx(OSS)stable | 1.30.0〜1.30.6 とそれ以前 | 1.30.7 |
| nginx(OSS)mainline | 1.31.0〜1.31.8 | 1.31.9 |
| NGINX Plus 37.x | 37.0.0〜37.0.7.1、37.1.0〜37.2.0.1 | 37.0.8.1 / 37.3.0.1(2件とも直る版) |
| NGINX Plus R34〜R36 | 対象 | 修正版なし(37.x へ上げる) |
| NGINX Ingress Controller | 5.0.0〜5.7.1、2026-lts-r1〜r10 | 5.8.0 / 2026-lts-r11 |
| NGINX Gateway Fabric | 2.0.0〜2.8.1 | 2.9.0 |
| BIG-IP・BIG-IQ・F5OS | 対象外 | — |
※ NGINX Plus は CVE ごとに修正版が少し違う(123633 は 37.0.7.1・37.2.0.1 で直り、123007 は 37.0.8.1・37.3.0.1 で直る)ため、両方が直る版を書いています。2026年11月19日時点の F5 のアドバイザリより。
古い版ほど影響が長いのも特徴です。123007 は 2015年の 1.9.5 から、123633 は 1.19.7 からずっと残っていました。Ubuntu 24.04 の標準の 1.24 も、Debian 12 の 1.22 も範囲に入ります。
どちらも「HTTP/2 で受けているかどうか」が分かれ目です。nginx の置かれ方で整理すると、次のようになります。
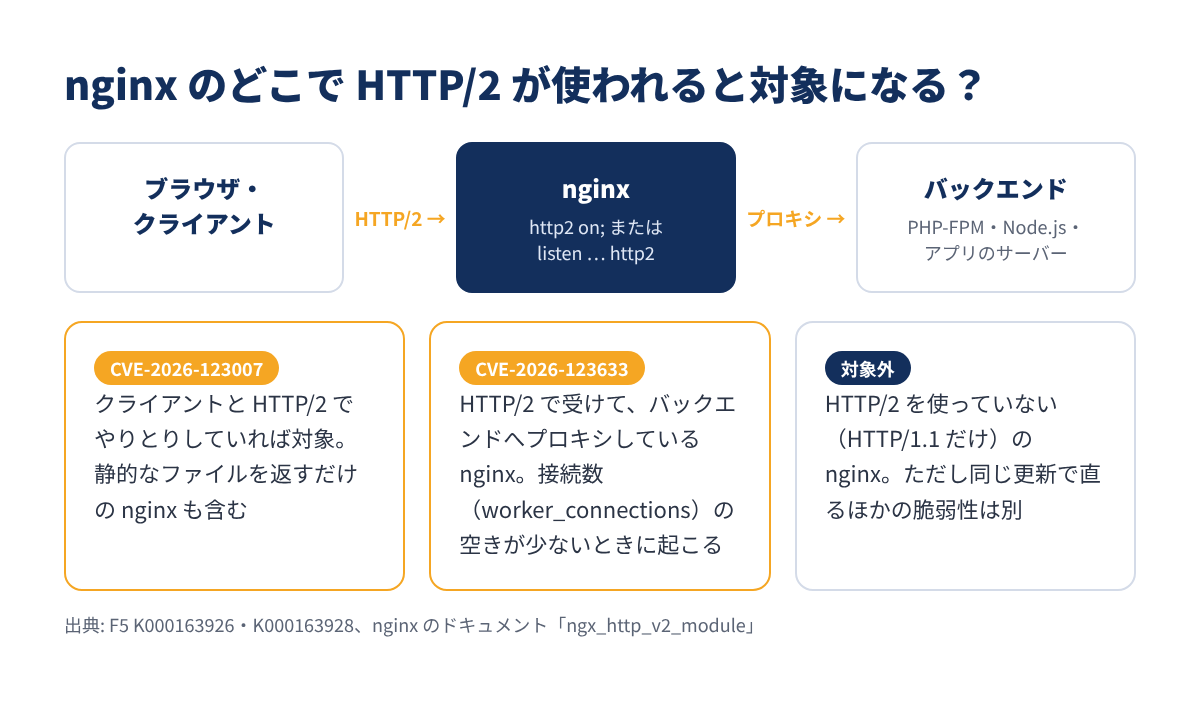
確かめるのは 「版」と「HTTP/2 を使っているか」の2つです。
ターミナル(VPS)
nginx -vnginx version: nginx/1.30.7 か 1.31.9 以上なら修正済みです。nginx/1.24.0 (Ubuntu) のように後ろに OS 名が付くものは、ディストリの標準パッケージです(下の「配布元ごとの状況」へ)。
nginx が読み込んでいる設定を全部出して、http2 を探します。
ターミナル(VPS)
sudo nginx -T 2>/dev/null | grep -n -E 'listen|http2'HTTP/2 の書き方は、版によって2通りあります。
| 書き方 | 使える版 | 意味 |
|---|---|---|
http2 on; |
1.25.1 以降 | HTTP/2 を使う(既定は off) |
listen 443 ssl http2; |
1.9.5 以降(新しい版では非推奨) | このポートで HTTP/2 を使う |
どちらかが出てきたら、HTTP/2 を使っている=今回の対象です。自分で書いた覚えがなくても、必ず出力で確かめてください。
自分のサイトに HTTP/2 でつないでみる方法もあります。
ローカルの PC
curl -sI --http2 https://example.com/ | head -1HTTP/2 200 と出れば HTTP/2 で応答しています。ただし、Cloudflare などの CDN を通している場合、ここで見えるのはCDN とのやりとりです。自分の nginx が HTTP/2 で受けているとは限らないので、②の設定の確認を優先してください。
Docker で動かしているなら、コンテナの中で同じことを確かめます。
ターミナル(Docker が動くサーバー)
docker compose exec web nginx -v
docker compose exec web nginx -T 2>/dev/null | grep -n http2
web は compose.yaml のサービス名に読み替えてください。公式イメージの nginx には HTTP/2 のモジュール(--with-http_v2_module)が最初から入っています。
確かめ終えたら、次のチャートで手を付ける順番を決めます。
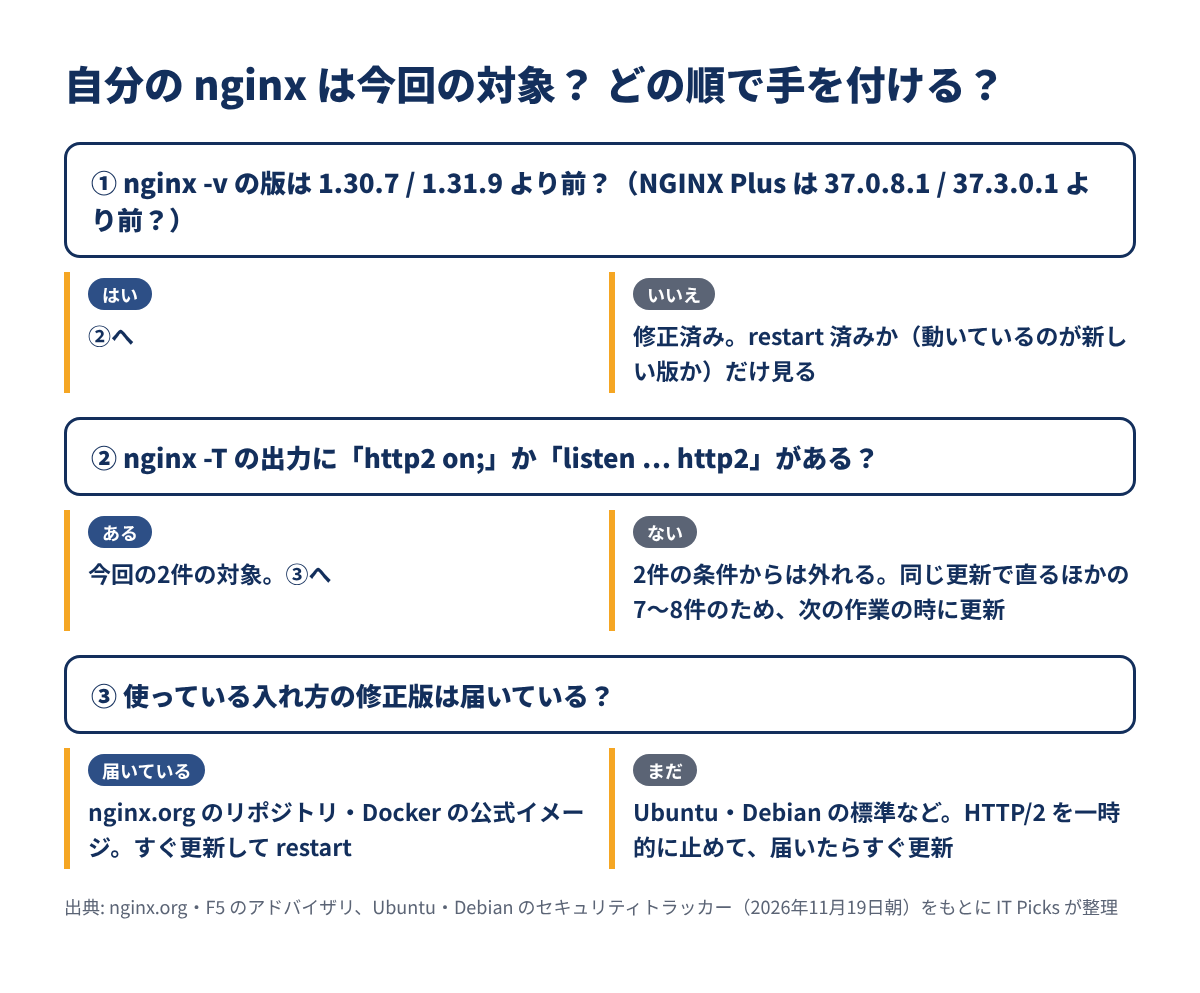
nginx は、入れ方によって修正版が届く時期が違います。2026年11月19日7時時点の状況です。
| 入れ方 | 11月19日朝の状況 | どうするか |
|---|---|---|
| nginx.org の公式リポジトリ(apt・yum) | 公開済み(1.30.7・1.31.9) | すぐ上げる |
| Docker の公式イメージ(nginx) | 公開済み(1.30.7・1.31.9・stable・mainline・latest) | 取り直して作り直す |
| Ubuntu の標準パッケージ | まだ(全リリースで「対応が必要」、Ubuntu の優先度は High) | USN を待つか、回避策 |
| Debian の標準パッケージ | まだ(bookworm・trixie などすべて未修正) | DSA を待つか、回避策 |
| RHEL 系の標準パッケージ | 公式の案内を確かめられず | Red Hat などの告知を見る |
| ソースからビルド | 1.30.7・1.31.9 のソースは公開済み | ビルドし直す |
※ Ubuntu・Debian は、それぞれのセキュリティトラッカーの表示。テスト環境では、Ubuntu 24.04 の標準の候補は 1.24.0-2ubuntu7.19(影響を受ける版)でした。
Ubuntu・Debian の標準パッケージを使っている人がいちばん困る状況です。修正が届くまでは、下の「すぐ更新できないときの回避策」で HTTP/2 を止めておくのが現実的です。
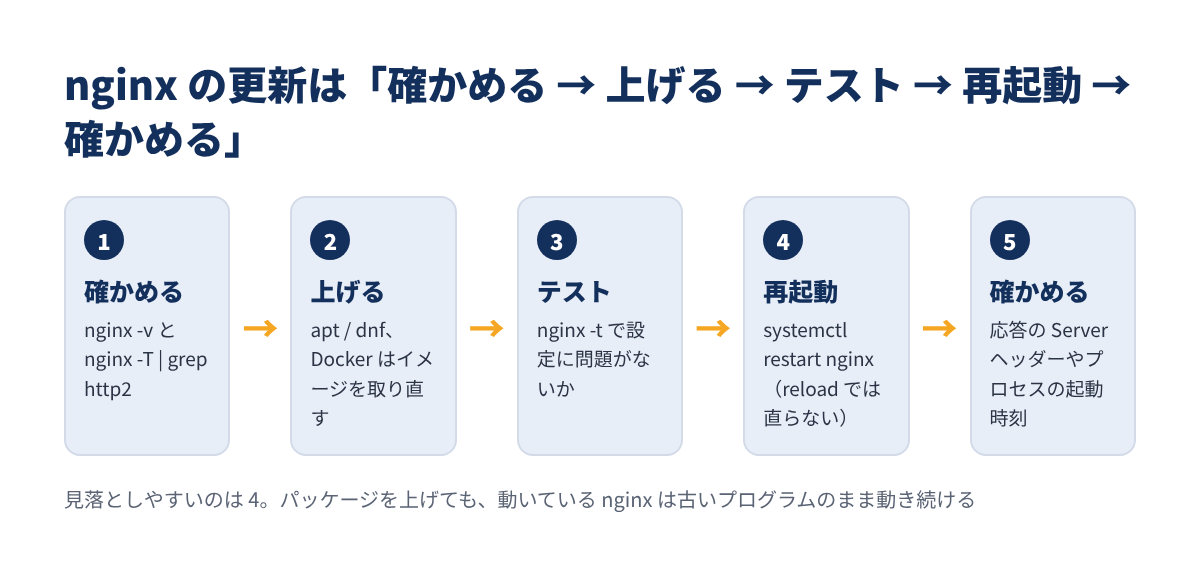
更新は、どの入れ方でも「確かめる → 上げる → 設定テスト → 再起動 → もう一度確かめる」の5ステップです。
nginx.org の apt リポジトリを使っているなら、パッケージを上げて再起動します。
ターミナル(Ubuntu・Debian)
sudo apt update
apt list --upgradable 2>/dev/null | grep nginx
sudo apt install --only-upgrade nginx
ターミナル(Ubuntu・Debian)
sudo nginx -t
sudo systemctl restart nginx
systemctl reload nginx では直りません。nginx.org のパッケージの reload は設定を読み直すだけで、プログラム本体は古いまま動き続けるためです(下の「実際に更新してみた」の③)。
/etc/yum.repos.d/nginx.repo で nginx.org のリポジトリを使っているなら、同じように上げます。
ターミナル(RHEL 系)
sudo dnf upgrade nginx
sudo nginx -t
sudo systemctl restart nginx
dnf が無い古い環境は yum に置き換えます。mainline を使っている場合は、yum-config-manager --enable nginx-mainline が有効なままか確かめておきます。
OS の標準パッケージは、修正版が届くまで待つのが基本です。届いたかは次で分かります。
ターミナル(Ubuntu・Debian)
sudo apt update
apt list --upgradable 2>/dev/null | grep nginx
nginx が出てきたら、①と同じく --only-upgrade で上げて restart します。急ぐなら nginx.org のリポジトリに切り替える方法もあります。ただし、設定ファイルの置き方が違うので注意が必要です。テスト環境で見比べると、Ubuntu の標準の nginx.conf は sites-enabled/* を読み込みますが、nginx.org の nginx.conf は conf.d/*.conf だけでした。切り替えるなら、テスト環境で設定が読まれることを確かめてからにしてください。
Docker で動かしている nginx は、ホストのパッケージを上げても変わりません。イメージを取り直してコンテナを作り直します。
compose.yaml
services:
  web:
    image: nginx:1.30.7
ターミナル(Docker が動くサーバー)
docker compose pull
docker compose up -d
nginx:1.30.6 のように版を固定したタグを書いているなら、compose.yaml の書き換えが必要です。nginx:stable や nginx:latest のように版を書いていない場合も、pull しないと手元の古いイメージがそのまま使われます。自分でイメージを作っているなら docker compose build --pull を使います。
Compose の基本は、Docker Compose の入門記事で解説しています。
NGINX Plus は 37.0.8.1 か 37.3.0.1 に上げます。R34〜R36 には修正版が無いので、37.x への移行が必要です。NGINX Ingress Controller・Gateway Fabric など、nginx を中に含む F5 の製品も、それぞれの修正版(上の表)に上げます。F5 以外のソフトに組み込まれた nginx は、そのソフトの配布元の更新を待ちます。
2026年11月19日に、テスト用の Linux 環境(Docker)で次の手順を実際に動かしました。nginx はテスト環境の中(127.0.0.1)だけで待ち受けさせ、外からはつないでいません。
Docker の公式イメージ nginx:1.30.6 を、http2 on; を書いた設定で起動しました。
compose.yaml(テスト用)
services:
  web:
    image: nginx:1.30.6
    ports:
      - "127.0.0.1:8443:443"
    volumes:
      - ./conf/default.conf:/etc/nginx/conf.d/default.conf:ro
      - ./certs:/etc/nginx/certs:ro
ターミナル(Docker)
docker compose up -d
docker compose exec web nginx -v
docker compose exec web nginx -T 2>/dev/null | grep -n -E "listen|http2"
curl -skI --http2 https://127.0.0.1:8443/ | grep -i -E '^HTTP|^server'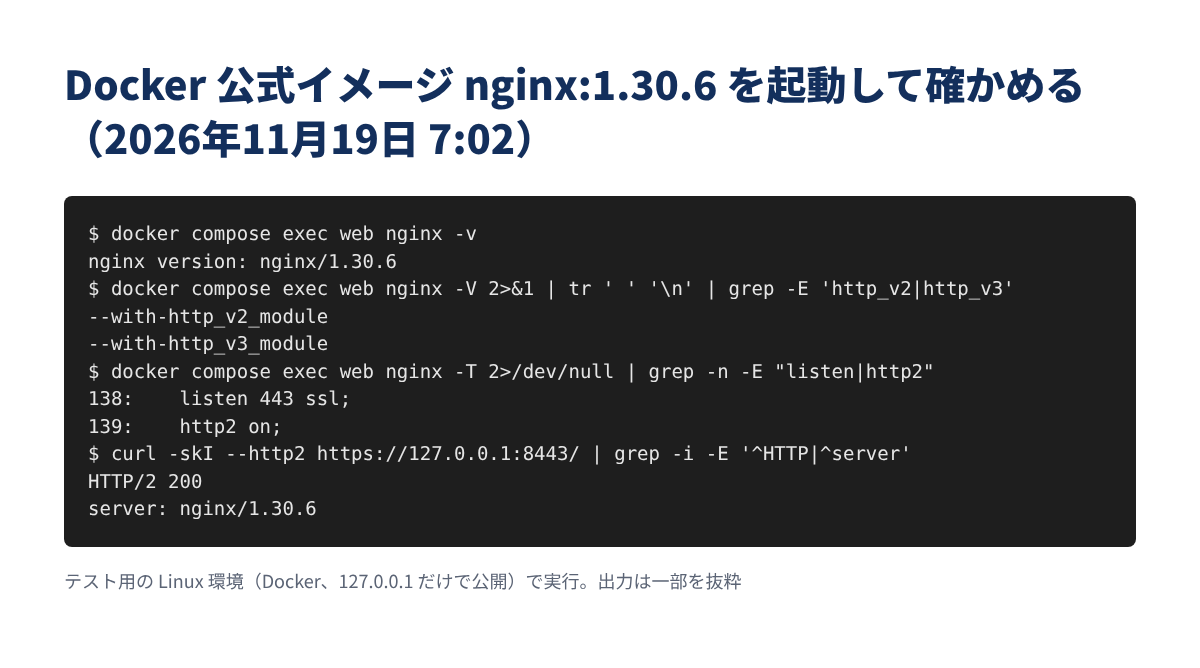
版は 1.30.6、設定には http2 on; があり、curl でも HTTP/2 200 が返りました。版も HTTP/2 も条件に当てはまる、今回の対象の状態です。
compose.yaml の image: を nginx:1.30.7 に書き換え、取り直す前に新しいイメージで設定をテストしてから作り直しました。
ターミナル(Docker)
docker compose pull
docker compose run --rm --no-deps web nginx -t
docker compose up -d
docker compose exec web nginx -v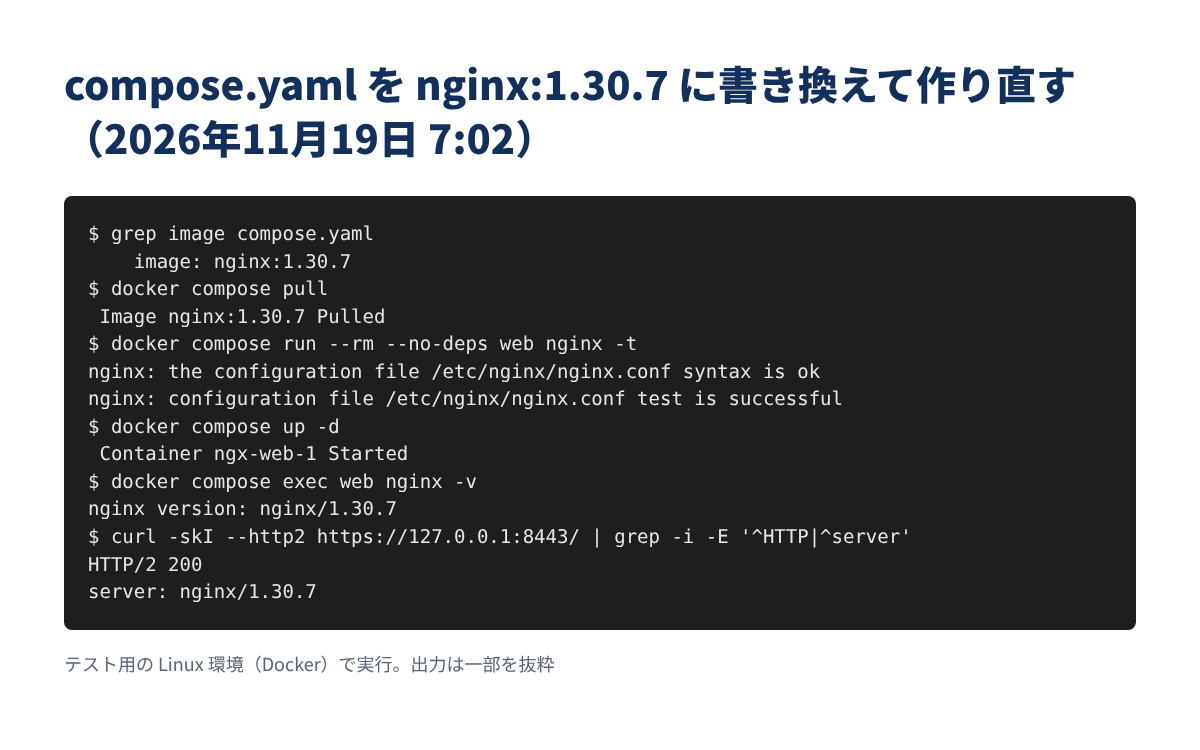
設定テストは test is successful、作り直したあとは nginx/1.30.7 になり、HTTP/2 の応答もそのままでした。同じ設定ファイルのまま上げられることが分かります。作り直しの間は数秒つながらなくなるので、本番ではアクセスの少ない時間に行います。
Ubuntu 24.04 のコンテナに、nginx.org の公式の手順で stable のリポジトリを追加しました。わざと 1.30.6 を入れて起動し、そのまま 1.30.7 に上げています。
ターミナル(Ubuntu 24.04)
sudo apt install nginx=1.30.6-1~noble
apt list --upgradable 2>/dev/null | grep nginx
sudo apt install --only-upgrade nginx
nginx -v
curl -sI http://127.0.0.1:8080/ | grep -i '^server'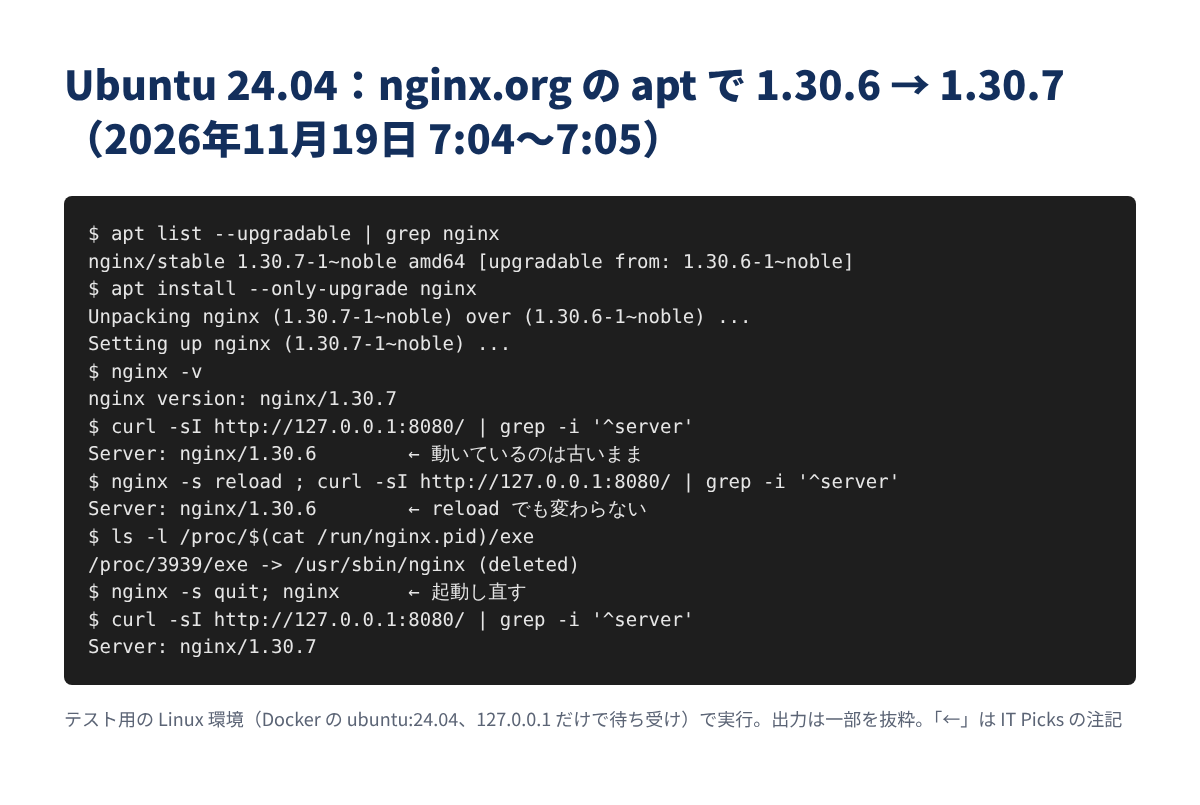
apt list --upgradable に 1.30.7-1~noble が出て、上げたあとの nginx -v は 1.30.7 になりました。ところが、動いている nginx の応答は Server: nginx/1.30.6 のままでした。nginx -s reload(設定の読み直し)をしても変わらず、動いているプロセスの実体は /usr/sbin/nginx (deleted)、つまり消えた古いファイルのまま動いていました。nginx を止めて起動し直すと、ようやく nginx/1.30.7 に変わりました。
nginx -v が新しくなっても安心できない、というのがいちばん大事な点です。実際のサーバーでは sudo systemctl restart nginx で起動し直します(テスト環境には systemd が無いので、nginx -s quit のあとに nginx で起動しました)。
途中で一つ、迷いやすい所がありました。公式の手順では署名の鍵の指紋 573BFD6B…BF62 を確かめますが、出力の1つ目は別の鍵(2024年の新しい鍵)でした。目的の指紋は2つ目に出ています。公式のページにも「ほかの鍵が含まれることがある」とあるので、1つ目だけ見て「違う」と止めないようにしてください。
修正が届いていない Ubuntu 24.04 の標準の nginx 1.24 で、回避策の HTTP/2 の停止を試しました。まず listen 127.0.0.1:8445 ssl http2; の設定で HTTP/2 の応答を確かめ、http2 off; を書き足すと、次のエラーになりました。
実行結果(nginx -t)
[emerg] unknown directive "http2" in /etc/nginx/sites-enabled/test:3
nginx: configuration file /etc/nginx/nginx.conf test failed
http2 の命令は 1.25.1 からなので、1.24 では使えません。代わりに listen の行から http2 を消して nginx -t → nginx -s reload すると、curl の応答が HTTP/1.1 に変わりました。1.30.6 の公式イメージでは、http2 off; で同じく HTTP/1.1 になりました。
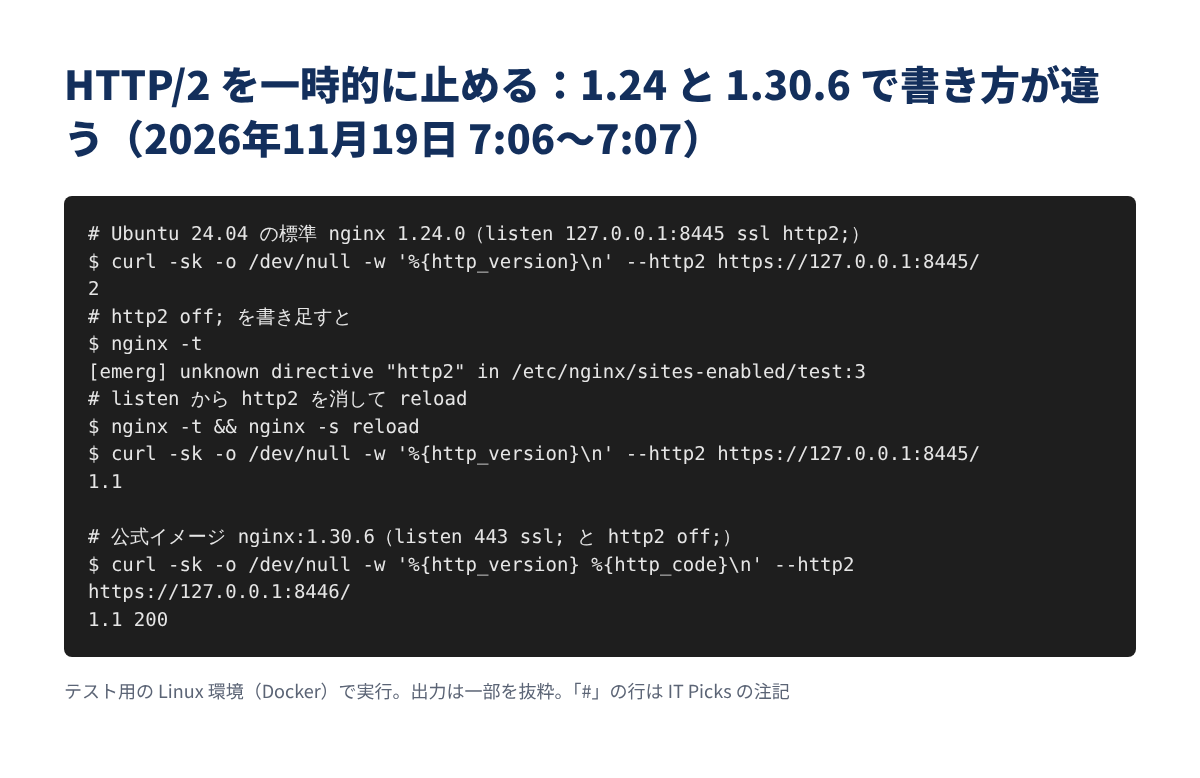
設定を変えただけなので、こちらはreload で効きます。プログラムを入れ替える更新(restart が必要)とは逆です。
この先の、本番のサーバーでの作業の段取り(メンテナンスの告知・ロードバランサーからの切り離しなど)は、それぞれの環境の手順に従ってください。
F5 のアドバイザリと CVE の登録では、2件とも回避策は「なし」です。公式に示されているのは「修正版に上げる」ことだけです。
一方、発見者の一社 Wiz は、すぐ上げられない場合は一時的に HTTP/2 を止めることを勧めています。2件とも HTTP/2 の処理の問題なので、HTTP/2 を使わなければ条件から外れる、という考え方です。
| nginx の版 | HTTP/2 の止め方 |
|---|---|
| 1.25.1 以降 | server ブロックの http2 on; を http2 off; にし、listen に http2 があれば消す |
| 1.25.0 以前(Ubuntu 24.04 の 1.24、Debian 12 の 1.22 など) | listen ... http2; から http2 を消す(http2 off; は使えない) |
/etc/nginx/sites-enabled/example(1.24 の例)
server {
    listen 443 ssl;
    server_name example.com;
}
ターミナル(VPS)
sudo nginx -t
sudo systemctl reload nginx
同じポートを使う server ブロックが複数あるなら、全部の listen から http2 を外します(Wiz も「すべての listen から」としています)。止めたあとは、③の curl で HTTP/1.1 が返るかを確かめます。
注意点が3つあります。
前に Cloudflare などの WAF を置いていても、nginx 本体の問題まで防げるとは限らない、と IT Picks は考えています。WAF でできることの整理は、こちらの記事が参考になります。
更新が終わったら、次の4つを確かめます。
nginx -v(Docker は docker compose exec web nginx -v)が 1.30.7 / 1.31.9 以上sudo nginx -t が test is successful。mainline の 1.31.9 は、コロンの無いヘッダー行を拒否するなどの変更も入っているので、上げたあとにエラーログも見ておきますターミナル(VPS)
curl -sI http://127.0.0.1/ | grep -i '^server'ターミナル(VPS)
ps -o pid,lstart,cmd -C nginxserver_tokens off; で版を隠しているときは、3の方法では版が出ません。その場合は4で、nginx のプロセスが更新した時刻より後に起動しているかを見ます。
サーバーのソフトの脆弱性と、更新の考え方は、同じ HTTP/2 の問題だった Apache の記事も参考になります。
Q. HTTP/2 を使っていなければ、更新しなくてよいですか?
A. この2件の条件からは外れますが、同じ更新で直った10件の中には、resolver・メールのプロキシ・try_files と alias など、HTTP/2 と関係ないものもあります。更新しておくのがおすすめです。
Q. WordPress を動かしている VPS で、PHP は関係ありますか? A. 今回は nginx 本体の問題で、PHP や WordPress のコードが安全でも対象になります。nginx の前にアプリがあるかどうかに関係なく、nginx を上げてください。VPS を借りたら最初にやる設定は、VPS のセキュリティ初期設定の記事でまとめています。
Q. Ubuntu の標準の nginx を使っていて、修正版がまだです。どうすれば?
A. Ubuntu のセキュリティ情報(USN)を待つのが基本です。それまでは listen から http2 を外しておくと、2件の条件から外れます。急ぐなら nginx.org のリポジトリに切り替える方法もありますが、設定ファイルの読み込み方が違うので、テスト環境で確かめてからにしてください。
Q. reload ではだめなのですか? A. 設定を変えたとき(HTTP/2 を止めるなど)は reload で効きます。nginx のプログラムを上げたときは、reload では古いプログラムのまま動き続けるので、restart が必要です。
Q. レンタルサーバーを使っている場合は? A. nginx の更新はサーバー会社が行います。自分では上げられないので、会社のお知らせを確かめてください。
VPS のセキュリティ対策をまとめて見直すなら、こちらも参考になります。
2026年11月の NGINX の脆弱性のポイントをまとめます。
restart しないと古い版のまま動く。reload では直らないまずは nginx -v と sudo nginx -T | grep http2 で、自分の nginx が対象かを確かめるところから始めてください。