Better Authに脆弱性12件、1.7.16へ更新を【2026年11月】
IT Picks編集部
IT Picks
2026年11月17日、Java の開発元である OpenJDK が、脆弱性11件を直す更新を公開しました(OpenJDK のアドバイザリ)。同じ日に Oracle も、自社の JDK 向けに同じ脆弱性を直す「Critical Security Patch Update」を出しています。修正版は 8u514・11.0.33.1・17.0.21.1・21.0.13.1・25.0.5.1・27.0.1.1 です。いちばん深刻なものは CVSS 8.1 で、11件すべてがログイン不要でネットワークから狙われうるものです。
ややこしいのは、Java は配布元ごとに修正版の出る時期が違うことです。11月18日の時点で、Oracle の JDK と Amazon Corretto はもう修正版を出していますが、利用者の多い Eclipse Temurin はまだです。この記事では、自分の Java が対象かの見分け方と、配布元・入れ方ごとの更新の手順を、実際にコマンドを動かした結果つきでまとめます。「アップデートしたつもり」で終わらせないための手順書——という位置づけです。
この記事はこんな人向けです
一言でいうと、「使っている系列の “.1” の付いた版(8 は 8u514)に上げ、Java で動くアプリを起動し直す」更新です。系列を変える必要はありません。
| 使っている系列 | 影響を受ける版(これ以前) | 修正版(OpenJDK) | 影響する件数 |
|---|---|---|---|
| 27 | 27.0.1.0.3 | 27.0.1.1 | 10件+JavaFX 1件 |
| 25(LTS) | 25.0.5.0.3 | 25.0.5.1 | 10件+JavaFX 1件 |
| 21(LTS) | 21.0.13.0.3 | 21.0.13.1 | 9件+JavaFX 1件 |
| 17(LTS) | 17.0.21.0.3 | 17.0.21.1 | 8件 |
| 11(LTS) | 11.0.33 | 11.0.33.1 | 5件 |
| 8(LTS) | 8u512 | 8u514 | 5件 |
※ 件数は OpenJDK のアドバイザリのリスク表から IT Picks が数えたもの(2026年11月18日時点)。JavaFX は画面を作る部品で、使っていなければ関係しません。
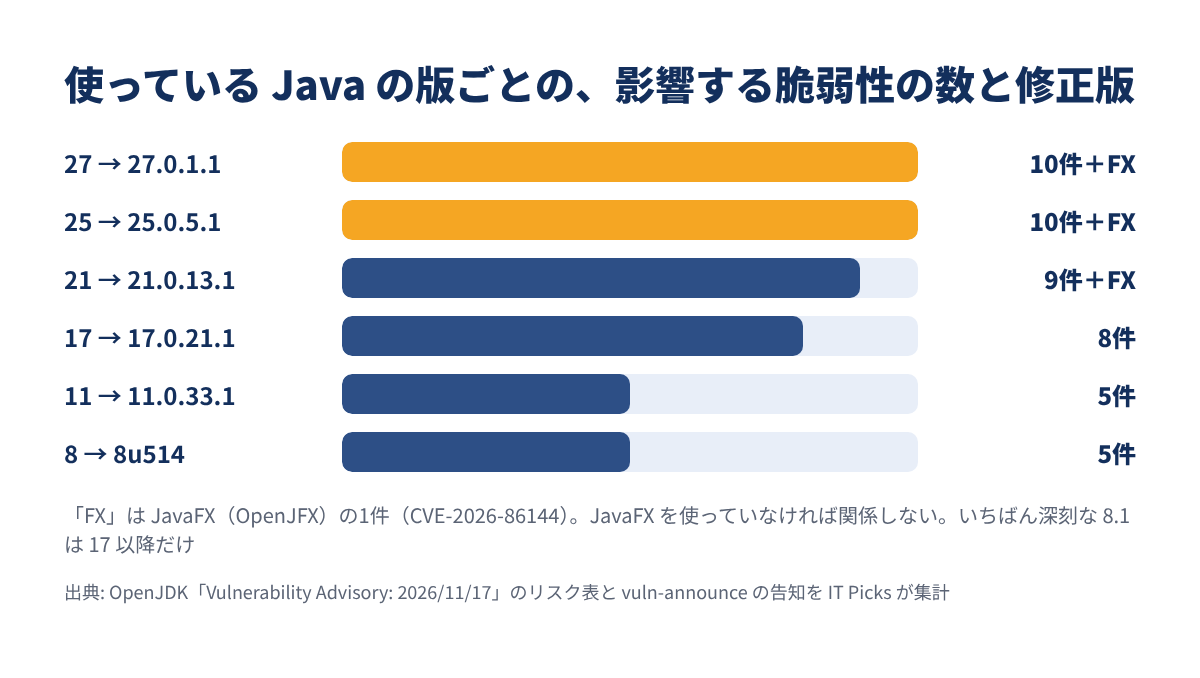
新しい系列ほど影響が大きいのが今回の特徴です。いちばん深刻な 8.1 の1件は 17 以降だけが対象で、8 と 11 は影響する件数も5件にとどまります。とはいえ、どの系列も対象なので、系列にかかわらず更新が必要です。
Java のセキュリティ修正は、これまで1月・4月・7月・10月の年4回の定例が基本でした。ところが2026年は、定例の間にも更新が続いています。
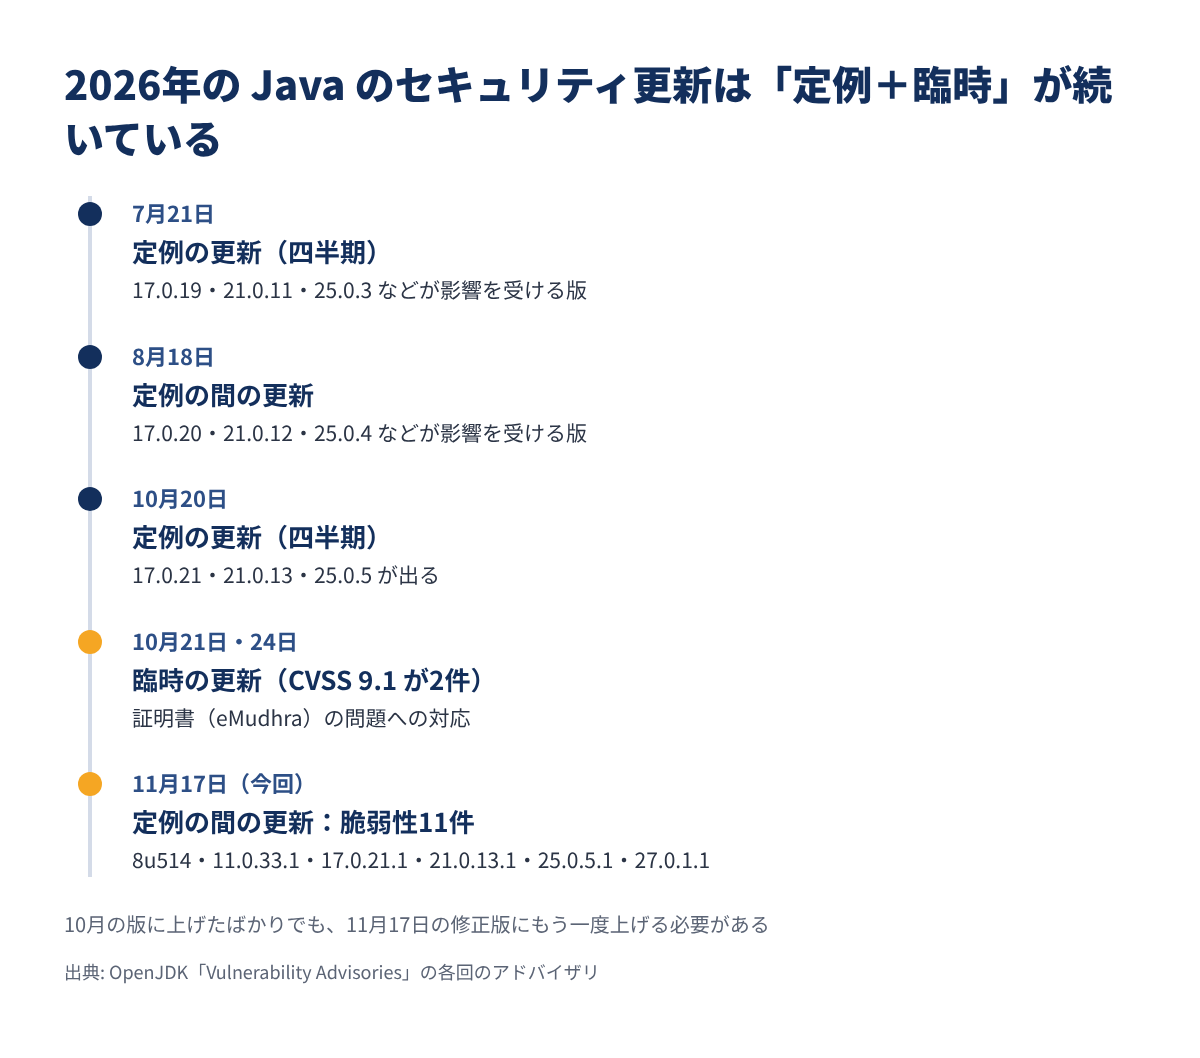
10月20日に定例の更新があり、10月21日と24日には CVSS 9.1 の臨時の更新が2回ありました。今回の11月17日はそれに続くものです。Oracle も2026年5月から、定例(CPU)の間に「Critical Security Patch Update(CSPU)」を出すようになり、次は12月15日の予定です。10月に上げたばかりの人も、もう一度上げる必要がある——これが今回いちばん伝えたいことです。
11件の中身を、OpenJDK のリスク表と Oracle のリスク表の注記をもとに並べ直しました。
| CVE | 部品 | CVSS | 影響を受ける系列 | サーバーへの関係(Oracle の注記) |
|---|---|---|---|---|
| CVE-2026-114938 | HotSpot(JIT コンパイラ) | 8.1 | 17・21・25・27 | あり(Web サービスなどからデータを渡して攻撃) |
| CVE-2026-86144 | JavaFX(libxml2) | 7.5 | 21・25・27 | クライアント向け |
| CVE-2026-114939 | JGSS(Kerberos) | 7.4 | 8〜27 すべて | クライアント向け |
| CVE-2026-114940 | JSSE(TLS) | 7.4 | 8〜27 すべて | あり |
| CVE-2026-114941 | HotSpot(JIT コンパイラ) | 7.0 | 21・25・27 | あり |
| CVE-2026-114942 | 標準ライブラリ | 7.0 | 17・21・25・27 | あり |
| CVE-2026-114943 | HotSpot(実行時) | 6.5 | 8〜27 すべて | あり |
| CVE-2026-114944 | 管理 API(java.lang.management) | 5.9 | 8〜27 すべて | あり |
| CVE-2026-114945 | java.lang | 5.3 | 17・21・25・27 | あり |
| CVE-2026-114946 | HotSpot(JIT コンパイラ) | 4.8 | 8〜27 すべて | あり |
| CVE-2026-114947 | JSSE(TLS) | 3.7 | 25・27 | クライアント向け |
※「クライアント向け」は、Oracle の注記で「信頼できないコードを動かすクライアント向けで、管理者が入れたコードだけを動かすサーバーには当てはまらない」とされているもの。
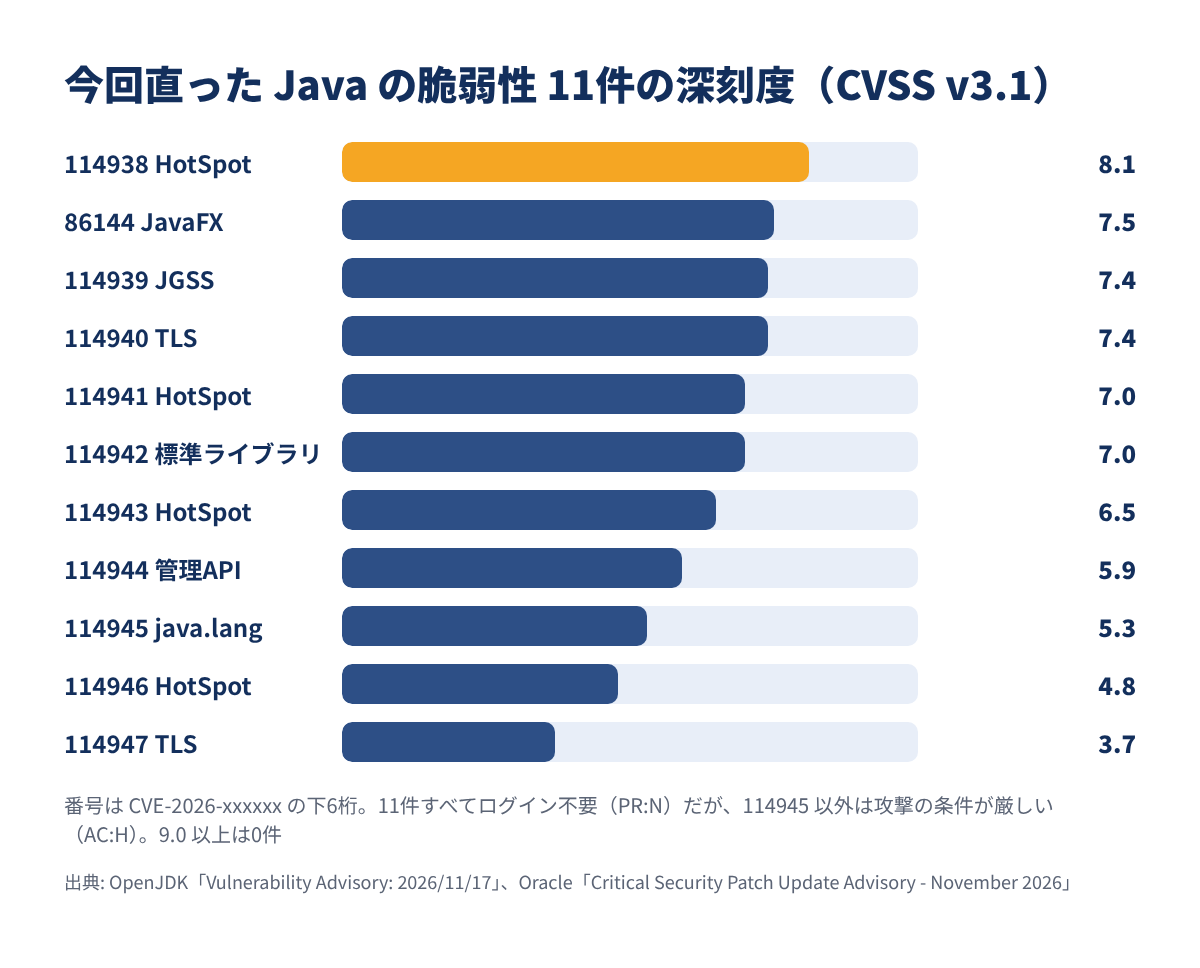
CVE-2026-114938 は、Java のプログラムを速く動かすための JIT コンパイラ(HotSpot の Compiler)の問題です。攻撃が成功すると、Java の実行環境が乗っ取られるおそれがあります。条件は厳しい(攻撃の難しさが「高」)ものの、ログインは要りません。Web サービスなどを通じて外からデータを渡すことで狙われうる、とされています。
11件のうち 8件は、Web アプリや API のように外からのデータを受け取るサーバーにも関係します。残りの3件(JavaFX・Kerberos の JGSS・TLS の 114947)は、Oracle の注記ではサーバーには当てはまらないとされています。
つまり、外部からの通信を受けるサーバーの Java が最優先です。開発用の PC の JDK は、その次で構いません。
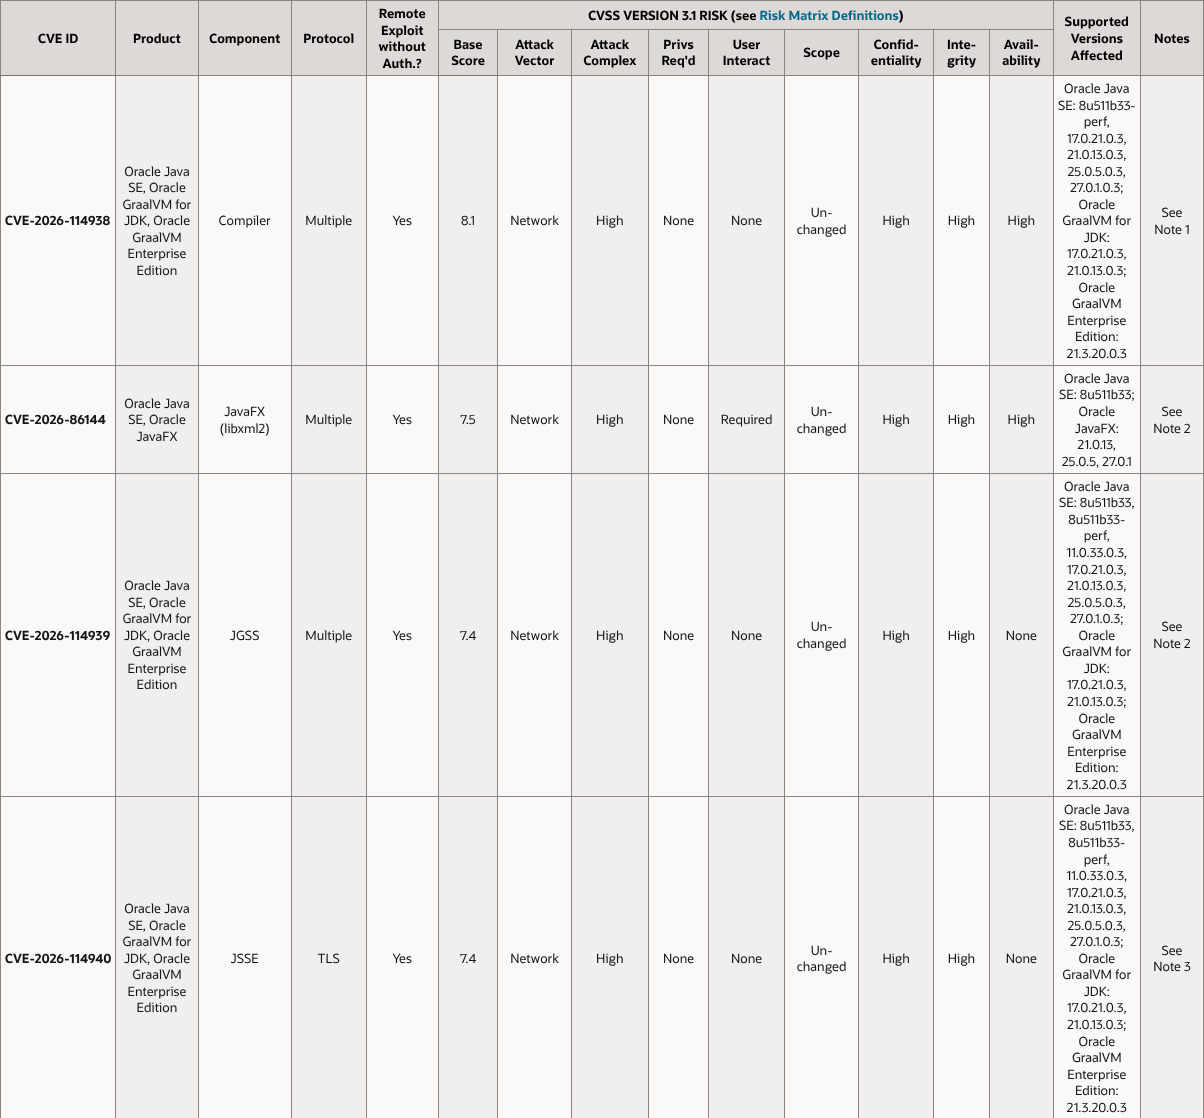
11月18日時点で、OpenJDK・Oracle の公式の情報に、今回の脆弱性が悪用されたという記載はありません。ただし Oracle は、すでに修正が出ている脆弱性を狙う攻撃の報告を受け続けているとして、遅れずにパッチを当てるよう強く勧めています。
Java は OpenJDK のソースコードをもとに、いろいろな会社・団体が配布しています。修正版が出るタイミングは配布元ごとに違います。2026年11月18日12時時点の状況をまとめました。
| 配布元 | 修正版 | 11月18日時点 |
|---|---|---|
| OpenJDK(ソースコード) | 8u514・11.0.33.1・17.0.21.1・21.0.13.1・25.0.5.1・27.0.1.1 | 公開済み(11月17日) |
| Oracle の JDK | 25.0.5.1+4・21.0.13.1+4・17.0.21.1+4・11.0.33.1+4・8 は 1.8.0_513-b04 | 公開済み(11月17日) |
| Amazon Corretto | 25.0.5.1.2・21.0.13.1.2・17.0.21.1.2・11.0.33.1.1・8.514.01.1 | 公開済み(apt・ダウンロードとも) |
| Eclipse Temurin(Adoptium) | — | まだ(最新は 25.0.5+8・21.0.13+9 など修正前) |
| Docker の eclipse-temurin | — | まだ(Temurin と同じ) |
| Homebrew(openjdk) | 27.0.1.1・openjdk@25 は 25.0.5.1・@21 は 21.0.13.1・@17 は 17.0.21.1 | 公開済み |
| SDKMAN | Corretto の 25・21・17 は修正版 | 一部(Temurin、Corretto の 11・8 はまだ) |
| Ubuntu 24.04 の標準パッケージ | — | まだ(openjdk-25 は 25.0.5.0.3 など) |
| Red Hat(RHEL の java-*-openjdk) | — | 公式の案内は確かめられず |
※ Ubuntu の標準パッケージは、11月18日12時にテスト用の環境で apt-cache policy を見た結果。
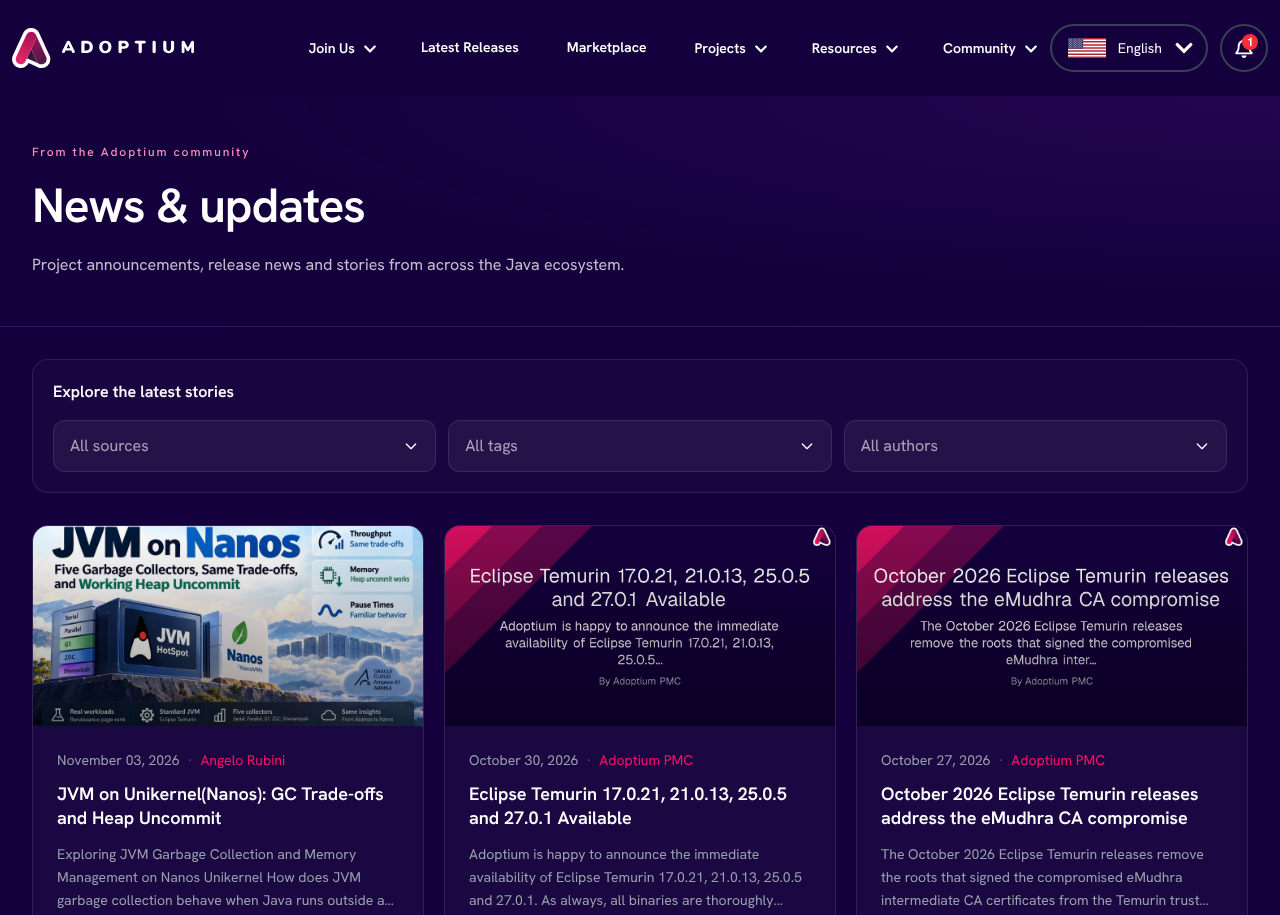
Adoptium のニュース一覧では、11月18日時点で最新のリリースの告知が10月30日の「17.0.21, 21.0.13, 25.0.5 and 27.0.1」のままで、今回の修正版の告知はまだ出ていません。
Oracle の JDK だけは、JDK 8 の版の番号が 8u513(1.8.0_513-b04)で、OpenJDK の 8u514 と違うので注意してください。Temurin は9月にも定例の間の更新(25.0.4.1 など)を出しているので、今回も追って出る可能性があります。ただ、出る日はまだ発表されていません。
1台のサーバーに、Java が何か所も入っていることは珍しくありません。まず全部を探します。
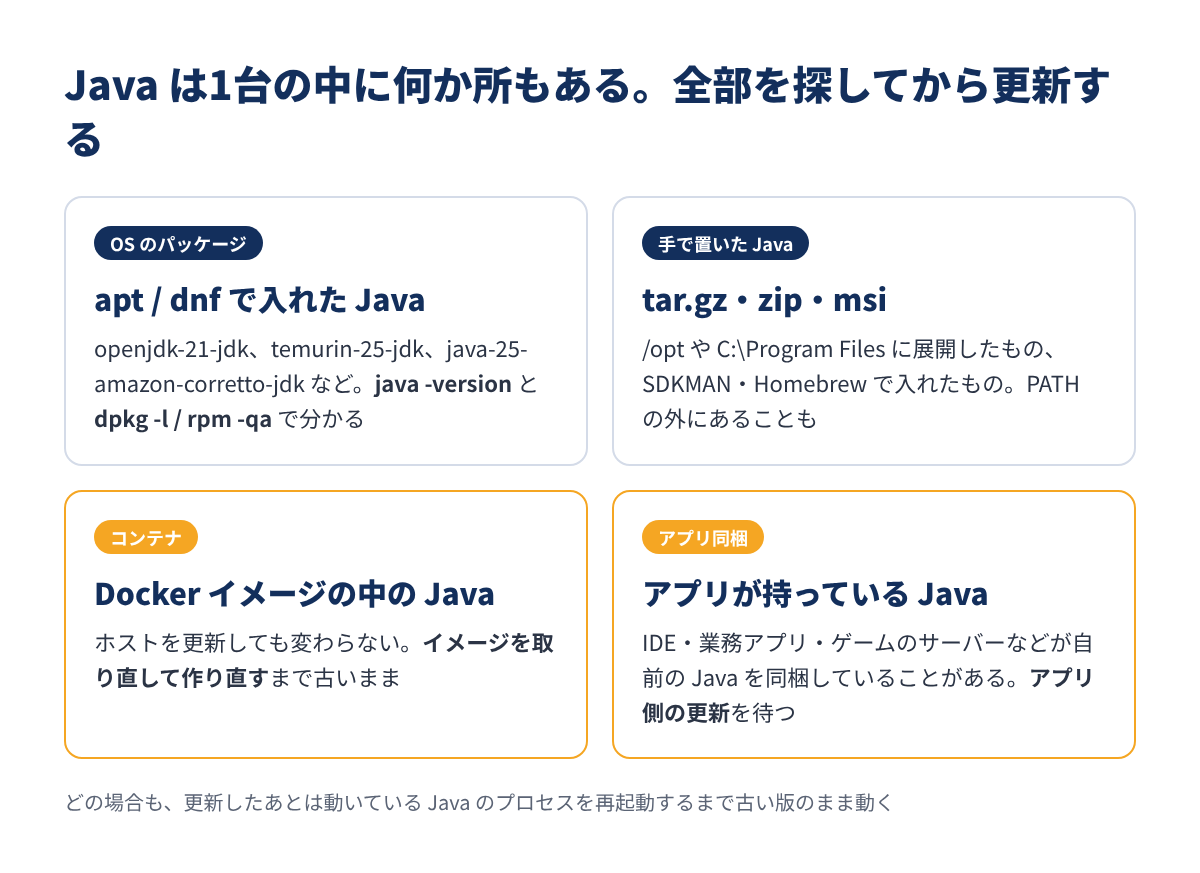
いちばん手早いのは java -version です。
ターミナル(サーバー・PC)
java -version1行目の 版の番号と日付で見分けられます。修正版は日付が 2026-11-17 になっています。
実行結果(修正版の例:Corretto 25)
openjdk version "25.0.5.1" 2026-11-17 LTS
OpenJDK Runtime Environment Corretto-25.0.5.1.2 (build 25.0.5.1+2-LTS)
25.0.5 で日付が 2026-10-20 なら、10月の定例の版で、今回の対象です。
修正版が出ているかは配布元で決まるので、配布元(vendor)も見ておきます。
ターミナル(サーバー・PC)
java -XshowSettings:properties -version 2>&1 | grep -E 'java.vendor =|java.version ='Eclipse Adoptium なら Temurin、Amazon.com Inc. なら Corretto、Oracle Corporation なら Oracle の JDK です。
コマンドの java とアプリが使っている Java が同じとは限りません。動いているプロセスは jcmd で見ます(JDK に入っているコマンドで、アプリと同じユーザーで実行します)。
ターミナル(サーバー)
jcmd -l
jcmd <PID> VM.version
jcmd -l で Java のプロセスの一覧が出るので、その番号(PID)を2行目に入れます。
パッケージで入れた Java は、パッケージの一覧からも探せます。
ターミナル(Ubuntu・Debian)
dpkg -l | grep -i -E 'openjdk|temurin|corretto'ターミナル(RHEL 系・Amazon Linux)
rpm -qa | grep -i -E 'openjdk|temurin|corretto'Docker の公式イメージは、環境変数 JAVA_VERSION に版が入っています。
ターミナル(Docker が動くサーバー)
docker image inspect eclipse-temurin:25-jre --format '{{range .Config.Env}}{{println .}}{{end}}' | grep JAVA_VERSION探し終えたら、次のチャートで手を付ける順番を決めます。
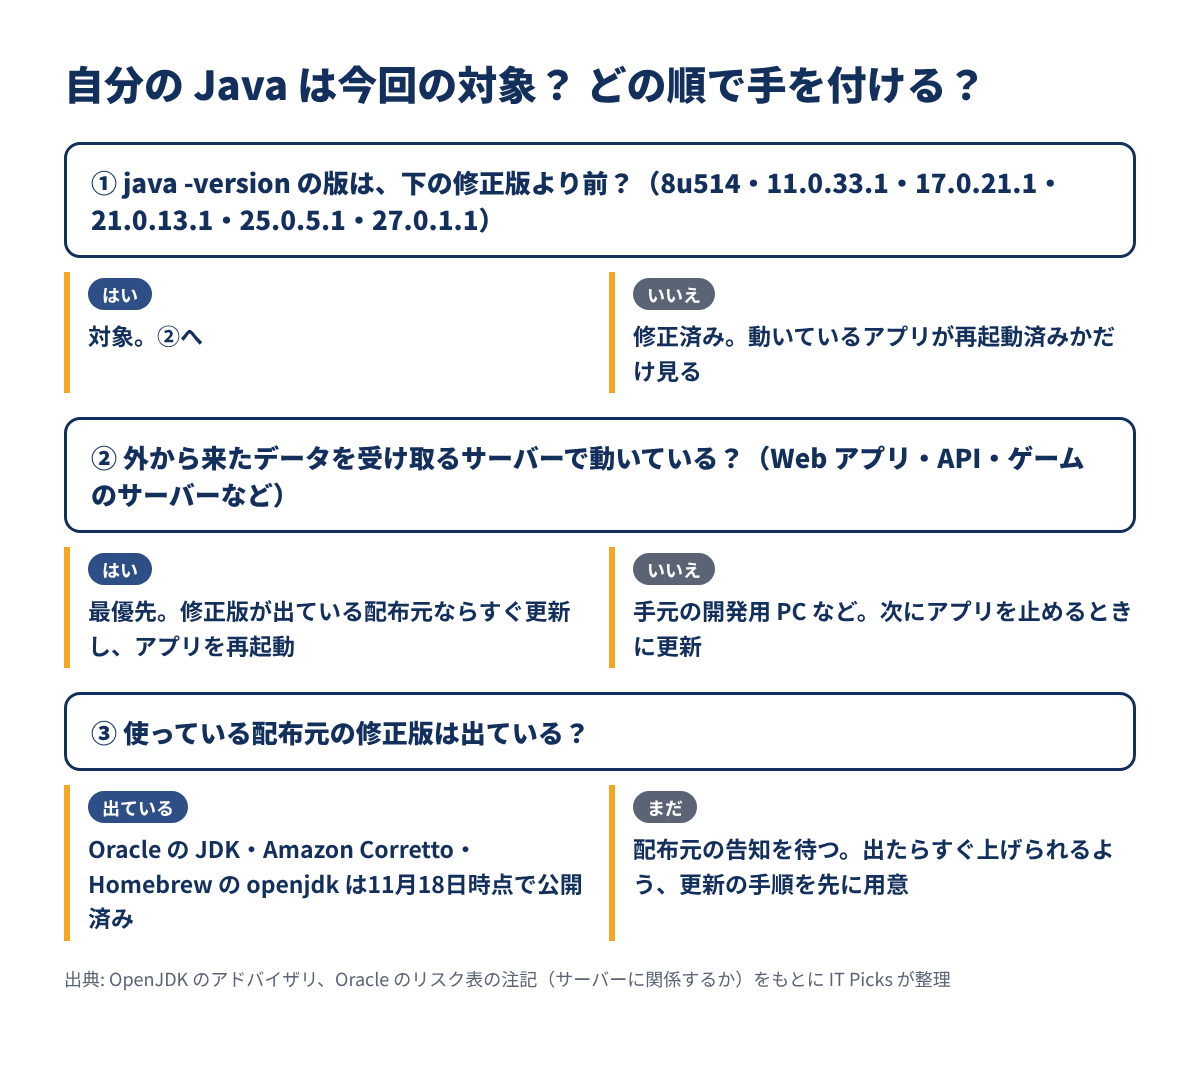
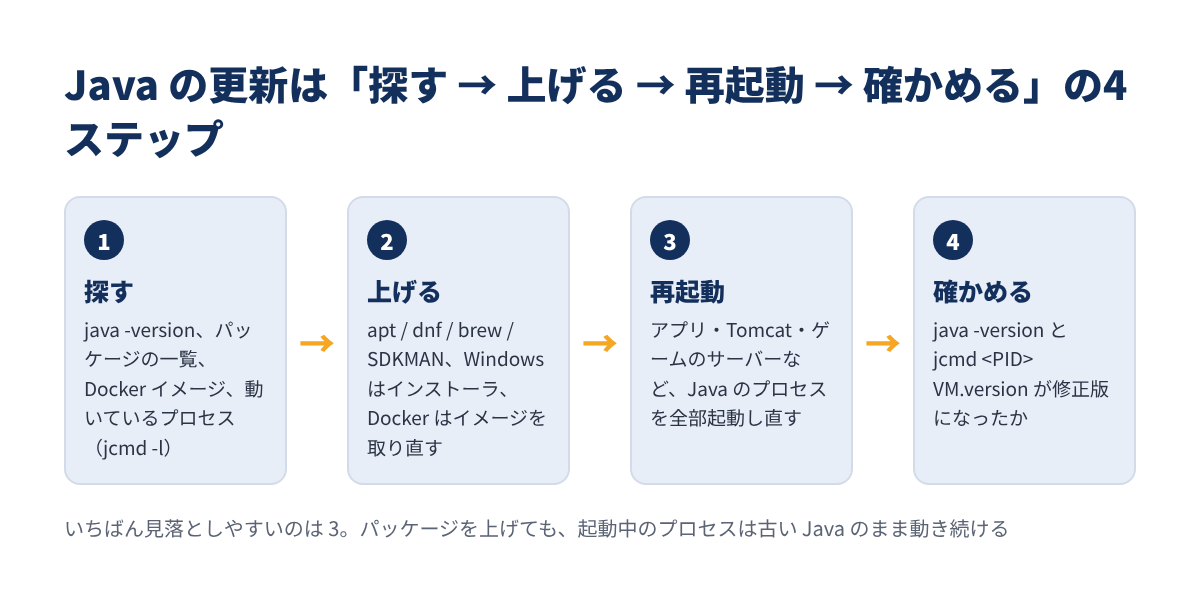
更新は、どの入れ方でも「探す → 上げる → 再起動 → 確かめる」の4ステップです。
Corretto の apt リポジトリを使っているなら、パッケージを上げるだけです。
ターミナル(Ubuntu・Debian)
sudo apt-get update
sudo apt-get install --only-upgrade java-25-amazon-corretto-jdkTemurin(temurin-25-jdk など)や OS 標準の openjdk-25-jdk も同じ形で上げられますが、11月18日時点ではまだ修正版が来ていません。apt list --upgradable に出てくるのを待って上げます。
ターミナル(Ubuntu・Debian)
apt list --upgradable 2>/dev/null | grep -i -E 'openjdk|temurin|corretto'Corretto の yum リポジトリなら、次のように上げます。
ターミナル(RHEL 系・Amazon Linux)
sudo dnf upgrade java-25-amazon-corretto-develdnf が無い古い環境は yum に置き換えます。Temurin の temurin-25-jdk も、修正版が出たら同じ dnf upgrade で上げられます。
Homebrew の openjdk は、11月18日時点で修正版(27.0.1.1、openjdk@25 は 25.0.5.1)になっています。
ターミナル(Mac)
brew update
brew upgrade openjdk@25
Corretto を cask で入れているなら brew upgrade --cask corretto@21 のように上げます。temurin の cask はまだ修正前です。
SDKMAN は、版を選んで入れ直す形です。まず一覧で、修正版の識別子を探します。
ターミナル(Linux・Mac)
sdk list java11月18日時点で Corretto 25 の修正版は 25.0.5.1.2-amzn です。
ターミナル(Linux・Mac)
sdk install java 25.0.5.1.2-amzn
sdk default java 25.0.5.1.2-amzn
SDKMAN の既定(sdk install java だけで入る版)は Temurin の 25.0.5.0+8 で、修正前です。識別子を指定して入れてください。
Windows は、配布元のサイトから新しい版の .msi を取り直して入れます。Corretto なら、ダウンロードのページの「常に最新を指す URL」の .msi が、11月18日時点で修正版(25 は 25.0.5.1.2、21 は 21.0.13.1.2)を指しています。入れたあと、PowerShell で版を見ます。
PowerShell
java -version古い版が出るときは、環境変数 PATH や JAVA_HOME が古いフォルダを指しています。
Docker で動かしているアプリは、ホストの Java を上げても変わりません。イメージの中の Java を新しくするには、ベースのイメージを取り直して作り直します。
ターミナル(Docker が動くサーバー)
docker compose build --pull
docker compose up -d
--pull を付けないと、手元に残っている古いベースのイメージがそのまま使われます。FROM eclipse-temurin:25.0.5_8-jre のように版まで固定したタグを書いているなら、Dockerfile の書き換えが必要です。
11月18日時点で、Amazon ECR Public の Corretto の公式イメージ amazoncorretto:25 は修正版(25.0.5.1)になっていました(下の「実際にインストールしてみた」)。eclipse-temurin のイメージは Temurin の修正版が出てから更新されるので、それまではTemurin のイメージを使う限り待つしかありません。急ぐなら、修正版が出ている配布元のイメージに切り替える方法もあります。ただし配布元を変えると細かな違いが出ることがあるので、テスト環境で動かしてから本番に入れるのがおすすめです。
Compose でアプリを動かす基本は、こちらの記事で解説しています。
2026年11月18日に、テスト用の Linux 環境(Docker)で、修正前と修正後の Java を入れて次の手順を実際に動かしました。
Docker の公式イメージ eclipse-temurin:25-jdk と、Amazon の公式イメージ amazoncorretto:25 で java -version を実行しました。
ターミナル(Docker)
docker run --rm eclipse-temurin:25-jdk java -version
docker run --rm public.ecr.aws/amazoncorretto/amazoncorretto:25 java -version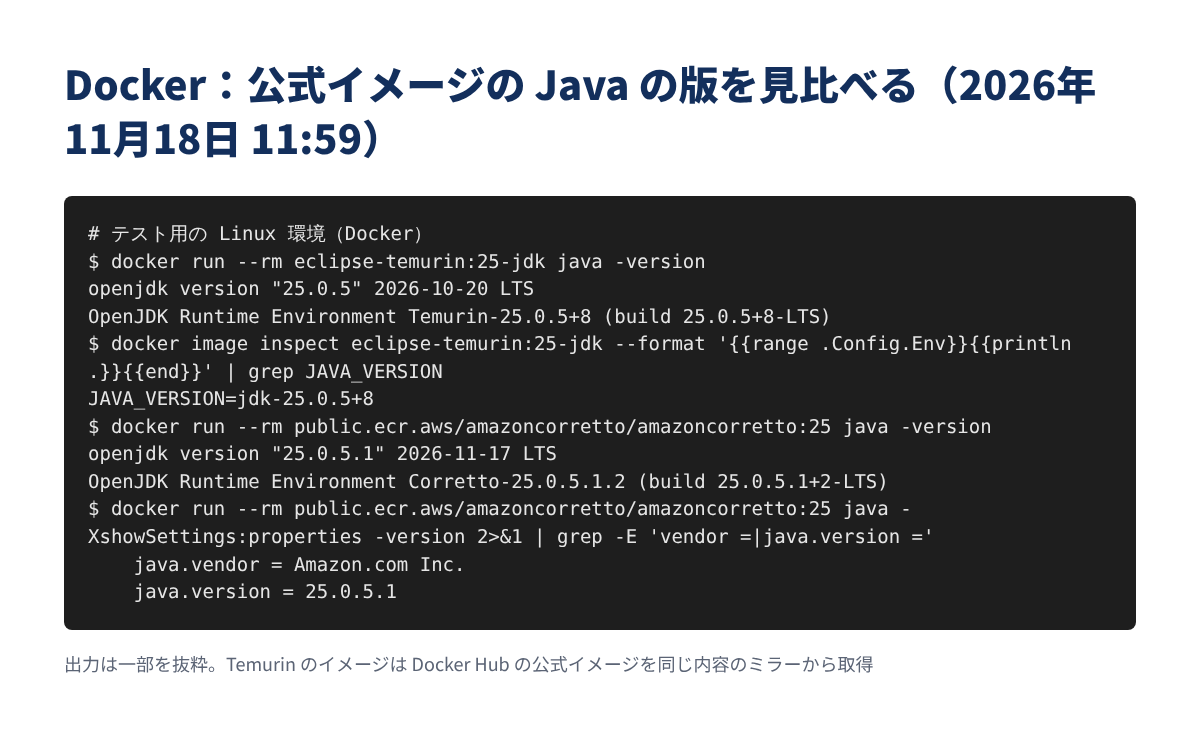
Temurin は 25.0.5+8(日付 2026-10-20)で修正前、Corretto は 25.0.5.1(日付 2026-11-17)で修正版でした。Temurin のイメージは環境変数 JAVA_VERSION=jdk-25.0.5+8 でも見分けられます。同じ「25」のタグでも、配布元によって中身の版が違うことが分かります。
Ubuntu 24.04 のコンテナに Corretto の apt リポジトリを追加し、わざと修正前の 25.0.5 を入れてから上げました。
ターミナル(Ubuntu 24.04)
wget -qO - https://apt.corretto.aws/corretto.key | sudo gpg --dearmor -o /usr/share/keyrings/corretto-keyring.gpg
echo "deb [signed-by=/usr/share/keyrings/corretto-keyring.gpg] https://apt.corretto.aws stable main" | sudo tee /etc/apt/sources.list.d/corretto.list
sudo apt-get update
ターミナル(Ubuntu 24.04)
sudo apt-get install -y java-25-amazon-corretto-jdk=1:25.0.5.0.10-1
apt list --upgradable 2>/dev/null | grep corretto
sudo apt-get install --only-upgrade java-25-amazon-corretto-jdk
java -version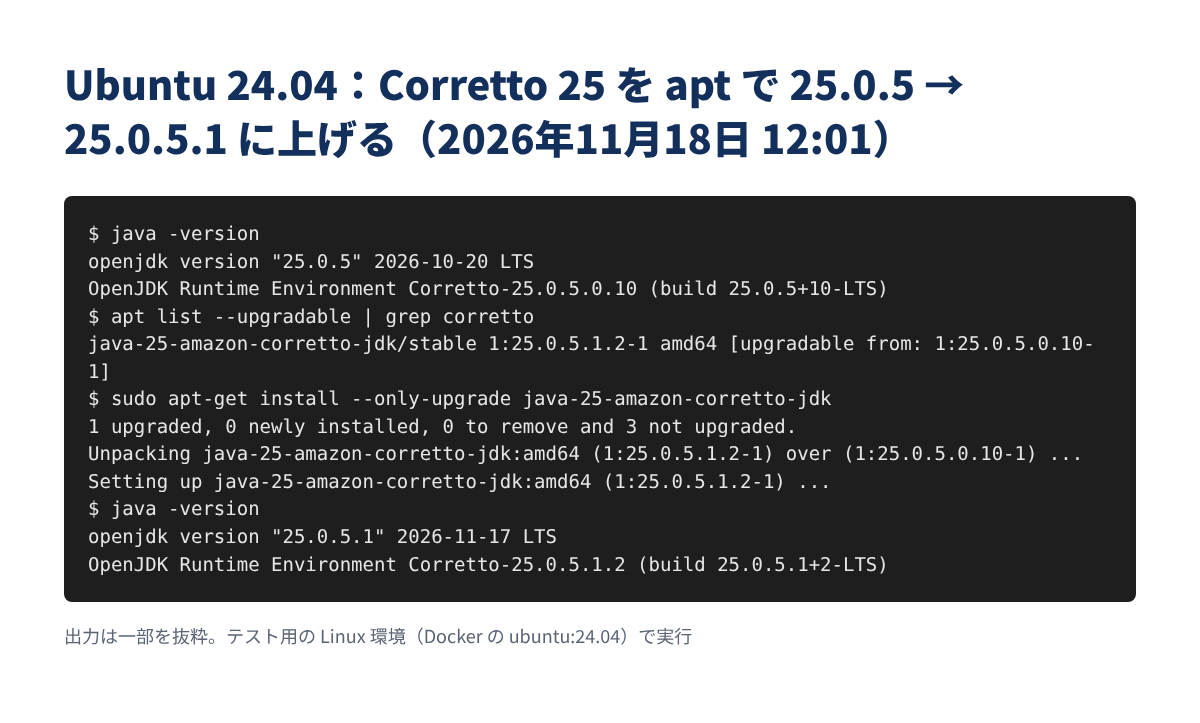
apt list --upgradable に 1:25.0.5.1.2-1 が出て、上げたあとの java -version は 25.0.5.1(2026-11-17)になりました。
途中で一度、鍵の取り込みが gpg: cannot open '/dev/tty' と出て止まりました。鍵のダウンロードに失敗したときに、空の /usr/share/keyrings/corretto-keyring.gpg が残っていたのが原因です。gpg が上書きしてよいか聞こうとして止まるので、このファイルを消してからやり直すと通りました。
いちばん大事なのがここです。25.0.5 のときに1時間待つだけのテスト用のアプリを起動しておき、そのまま apt で 25.0.5.1 に上げました。
App.java(テスト用)
public class App { public static void main(String[] a) throws Exception { System.out.println("started " + System.getProperty("java.runtime.version")); Thread.sleep(3600_000); } }ターミナル(Ubuntu 24.04)
jcmd -l
jcmd 3401 VM.version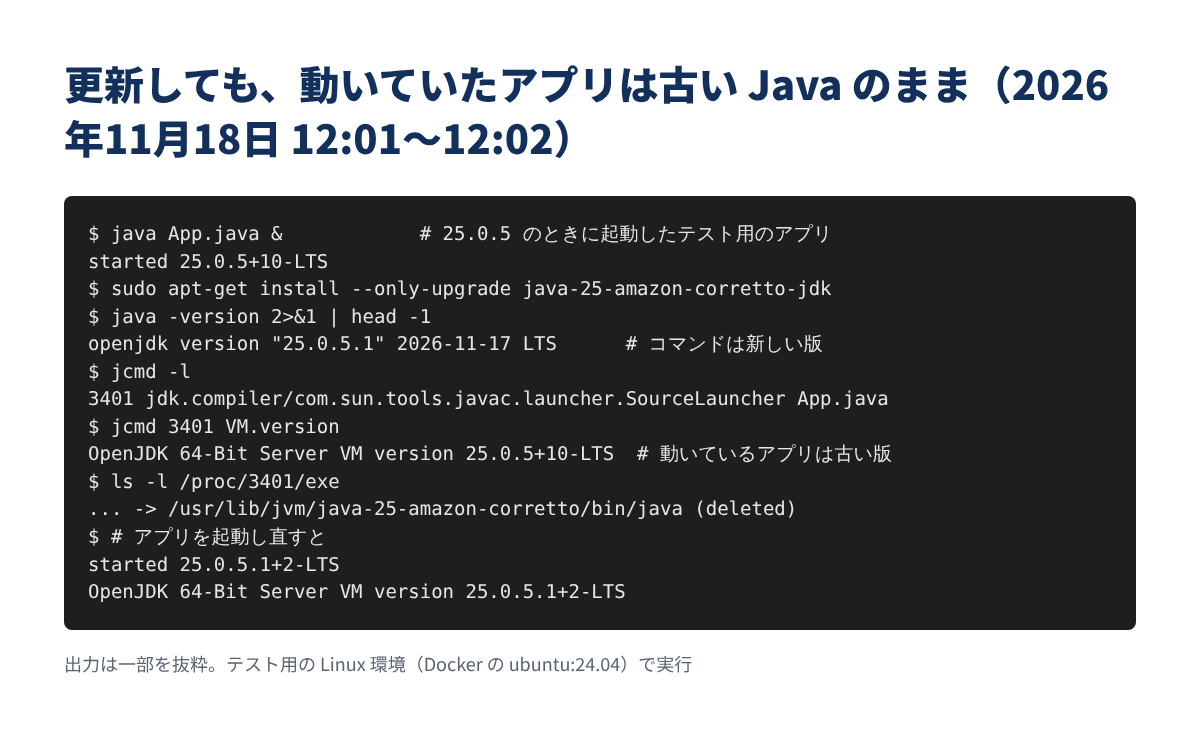
java -version は 25.0.5.1 になったのに、動いていたアプリは 25.0.5+10-LTS のままでした。/proc/3401/exe は (deleted) と表示され、消えた古い Java のファイルで動き続けています。アプリを起動し直すと、25.0.5.1+2-LTS に変わりました。パッケージを上げただけでは終わらないので、Tomcat やゲームのサーバーなど、Java のプロセスはすべて再起動してください。
この先の、本番のサーバーでの再起動の段取り(メンテナンスの告知・ロードバランサーからの切り離しなど)は、それぞれのアプリの公式の手順に従ってください。
Oracle の JDK 25.0.5.1 のリリースノートでは、Kerberos のサービスチケットで、レルムをまたぐ経路(transited フィールド)の確認が有効になりました。社内の認証で Kerberos を使っていて、更新後にログインが通らなくなったら、krb5.conf の [capaths] の設定を見直します。どうしても戻す場合は sun.security.krb5.acceptor.checkTransitedPolicy を false にできますが、Oracle は安全性への影響をよく考えてから、としています。
今回の11件について、OpenJDK・Oracle は更新以外の回避策を示していません。公式に示されているのは「早く修正版に上げる」ことだけです。そのうえで、できることは次の3つです。
Oracle の次の更新は 12月15日(CSPU)と2027年1月19日(定例の CPU)の予定です。Oracle は、JDK 25.0.5.1 を2027年1月19日より後に使い続けないよう勧めています。Java の更新は「年4回」ではなく、ほぼ毎月あるものとして予定に入れておくのが安全です。
サーバーで動かすソフトの脆弱性と、更新後の作業の考え方は、PostgreSQL の記事も参考になります。
Q. JRE だけ入れている場合も対象ですか? A. はい。今回の脆弱性は JIT コンパイラや標準ライブラリなど、JRE にも含まれる部分にあります。JDK・JRE の区別なく、修正版に上げてください。
Q. Java 8 や 11 は、いちばん深刻な 8.1 の対象外ですか? A. OpenJDK のリスク表では、CVE-2026-114938 は 17・21・25・27 が対象で、8 と 11 は入っていません。ただし Oracle の JDK 8 の一部の版(8u511b33-perf)は対象です。8 と 11 にも5件が影響するので、更新は必要です。
Q. Temurin を使っていて、修正版がまだ出ません。どうすれば? A. Adoptium の告知を待つのが基本です。11月18日時点では日付は発表されていません。急ぐ場合は、修正版が出ている配布元(Corretto など)に切り替える方法もありますが、テスト環境で動作を確かめてからにしてください。
Q. マイクラ(Java 版)のサーバーも関係ありますか? A. Java で動くゲームのサーバーも、使っている Java が修正版より前なら対象です。サーバーの Java を上げて、ゲームのサーバーを起動し直してください。
2026年11月の Java の脆弱性のポイントをまとめます。
java -version の日付が 2026-11-17 なら修正版。動いているアプリは jcmd <PID> VM.versionまずは java -version と jcmd -l で、サーバーの中の Java をすべて書き出すところから始めてください。