シンVPSでn8nを動かすには?必要プランと始め方【2026年版】
IT Picks編集部
IT Picks
2026年10月29日(米国時間)、Cloudflare は2026年第3四半期(7〜9月)の「DDoS 脅威レポート」を公開しました。副題は「More swarms, fewer giants(群れは増え、巨人は減った)」です。
今期は、DDoS 攻撃の件数が前年同期比208%増の1,820万件に増えた一方、1Tbps を超える巨大な攻撃は大きく減りました。10分以内に終わる小さな攻撃を数多く浴びせる形が主流になりつつある——という、サイト運営者にとって見過ごせない変化を示したレポートです。
この記事はこんな人向けです
一言でいうと、Cloudflare が自社のネットワークで止めた DDoS 攻撃を、四半期ごとに集計した公式レポートです。脅威情報チームの Cloudforce One がまとめていて、今回が26回目になります。
DDoS(分散型サービス妨害)攻撃は、大量の通信を送りつけてサーバーやサイトを使えなくする攻撃です。
| 項目 | 内容(公式ブログより) |
|---|---|
| 公開日 | 2026年10月29日(米国時間) |
| 対象期間 | 2026年第3四半期(7・8・9月) |
| 作成 | Cloudforce One(Cloudflare の脅威情報チーム) |
| 元データ | Cloudflare のネットワークで緩和した攻撃 |
| 備考 | 上半期の合算版のあと、四半期ごとの公開に戻った |
なお、2026年10月30日時点では、日本語版のページは公開されていません。この記事の数字はすべて英語版の公式ブログによるものです。
第3四半期に Cloudflare が自動で緩和した攻撃は次のとおりです。
| 指標 | 2026年第3四半期 |
|---|---|
| ネットワーク層の DDoS 攻撃 | 1,820万件(前年同期比 +208%) |
| HTTP DDoS リクエスト | 14.4兆件 |
| 1時間あたり | 約8,226件(1日約197,400件) |
| 攻撃の間隔 | 0.44秒に1件 |
| 緩和した通信量 | ネットワーク層272.6PB、HTTP 層95.1PB |
公式ブログのグラフでは、ネットワーク層の攻撃件数は1〜3月が1,000万件、4〜6月が1,320万件、7〜9月が1,820万件と増え続けています。四半期の中では8月が41.5%を占めました。
一方、HTTP DDoS リクエストは4〜6月の16.9兆件から14.4兆件に減っています。件数の増加は、主にネットワーク層の攻撃によるものです。
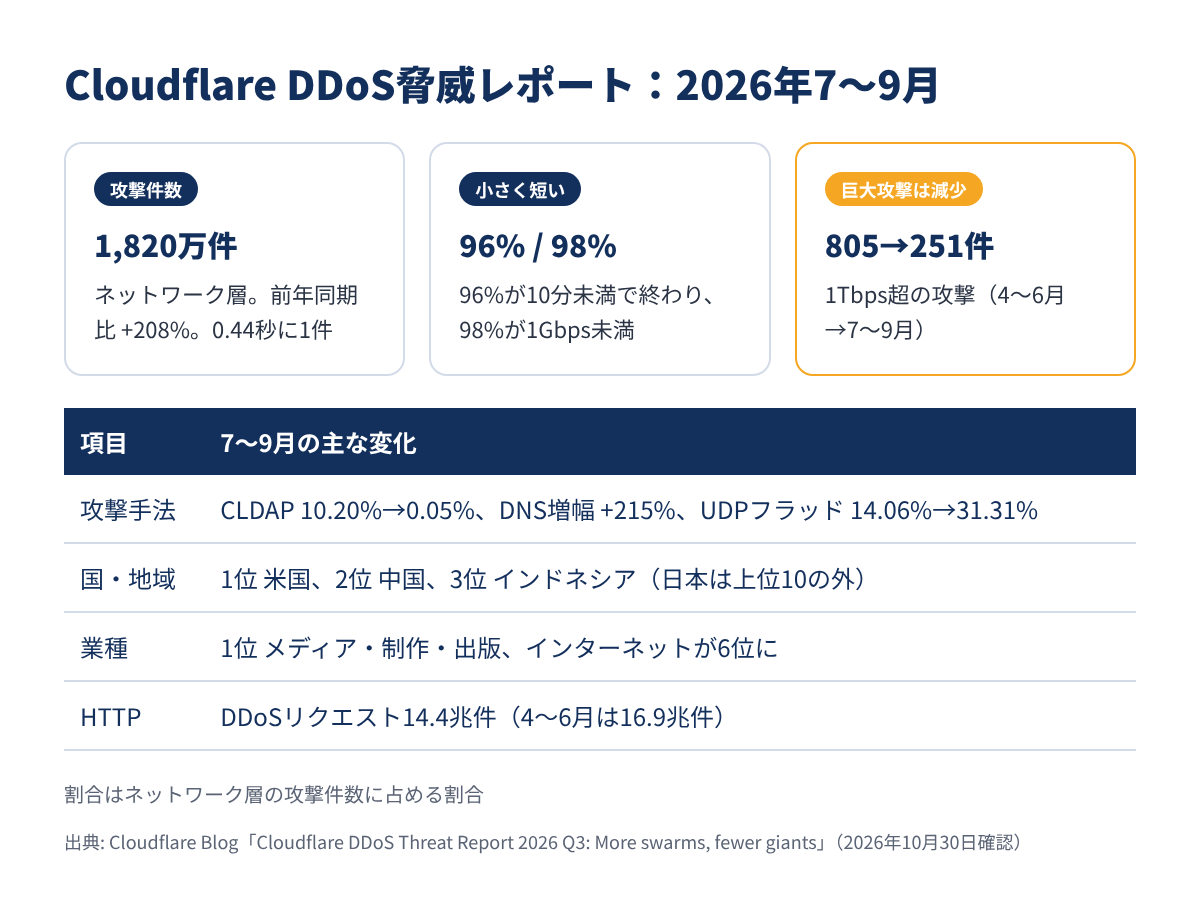
今期いちばんの特徴は、短時間で、規模は中くらい、そのぶん数が多い攻撃が加速したことです。レポートは、これをDDoS 代行(booter)サービスの典型的な手口と説明しています。
ネットワーク層の攻撃1,820万件のうち、
1Gbps 未満といっても、レポートは「サーバーやサイトを落とすには十分すぎる」と書いています。小さく見える攻撃でも、狙われたサイトにとっては止まる原因になり得る規模です。
こうした攻撃が主に狙ったのは、コンピューターソフトウェア、ギャンブル・カジノ、IT の業種です。グラフでは、短時間・中程度の攻撃169万件のうちコンピューターソフトウェアが21.2%を占めています。
さらにレポートは、攻撃の多くは、人間のアナリストがアラートに気づく前に終わると指摘しています。人が見てから対応する運用では間に合わず、自動で止める仕組みが前提になる、ということです。
反対に、1Tbps を超える超大規模攻撃は、4〜6月の805件から251件に減りました(前期比で約69%減)。
レポートはこの減少を、2026年初めに法執行機関が大規模な IoT ボットネット4つ(Aisuru・KimWolf・JackSkid・Mossad)を解体した時期と重なると説明しています。ボットネットは、乗っ取ったルーターやカメラなどの機器を束ねて攻撃に使う仕組みです。
ただし、Dysphoria や Evooo1Bot などの新しい亜種が出てきており、IoT ボットネットは引き続き大きな脅威だとしています。
| Mirai 系の攻撃(第3四半期) | 内容 |
|---|---|
| ピーク | 8月に57.23PB を緩和 |
| 割合 | ネットワーク層で緩和した通信量の46.5% |
| 3PB を超えた日 | 8月16・19・23・25日の4日 |
| 最も長く続いた攻撃 | 8月19〜21日の49.7時間 |
なお、今回のレポートには今期の最大規模の攻撃(記録)の数値は書かれていません。
攻撃の手法でも大きな入れ替わりがありました。数字は、ネットワーク層の攻撃件数に占める割合です。
| 攻撃手法 | 4〜6月 | 7〜9月 | 変化 |
|---|---|---|---|
| CLDAP フラッド | 10.20% | 0.05% | −99.5%(ほぼ消滅) |
| その他の UDP フラッド | 14.06% | 31.31% | +122.6% |
| DNS 増幅 | 約1.09% | 3.43% | +215% |
| DNS フラッド | 40.01% | 39.26% | 横ばい |
CLDAP 攻撃は、送信元を偽った小さな問い合わせを公開されたドメインコントローラー(UDP 389番)に送り、何倍にも膨らんだ応答を被害者に送りつける手口です。上半期には前期比+580%と急増していましたが、今期は全体の0.05%まで落ち込みました。
代わりに増えたのが、オープンな DNS リゾルバーを悪用する DNS 増幅と、UDP フラッドです。UDP は接続の確立がいらない通信方式のため、大量のパケットを送りつける単純な攻撃に使いやすい、とレポートは説明しています。
今期、最も攻撃された国・地域は米国でした。2026年上半期は中国が1位・米国が2位で、米国が1位を取り戻した形です。
| 順位 | 国・地域 | 前期からの変化 |
|---|---|---|
| 1 | 米国 | +1 |
| 2 | 中国 | −1 |
| 3 | インドネシア(全攻撃の2.93%) | +1 |
| 4 | 英国 | +2 |
| 5 | トルコ | −2 |
| 6 | カナダ | +10 |
| 7 | 香港 | −2 |
| 8 | フランス | 0 |
| 9 | ベトナム | −2 |
| 10 | イスラエル | +7 |
急上昇したのはカナダ(16位→6位)で、小売、通信、サービスプロバイダー、マーケティング・広告への攻撃が押し上げました。イスラエルは7つ順位を上げて10位に入り、9月中旬に攻撃が続いたことが理由とされています。
日本は上位10に入っていません。レポートには日本の順位は書かれていません。
業種別では、メディア・制作・出版が引き続き1位でした。ただし、その割合は4〜6月の約4分の1に下がり、攻撃はより多くの業種に広がっています。
| 順位 | 業種 | 前期からの変化 |
|---|---|---|
| 1 | メディア・制作・出版 | 変わらず |
| 2 | IT・サービス | +1 |
| 3 | ギャンブル・カジノ | −1 |
| 4 | コンピューターソフトウェア | 変わらず |
| 5 | 通信・サービスプロバイダー・キャリア | +1 |
| 6 | インターネット | +6(上位10の外から) |
| 7 | 小売 | +1 |
| 8 | 消費者向けサービス | 17位→8位 |
| 9 | アダルトエンターテインメント | 21位→9位 |
| 10 | ゲーム | 変わらず |
インターネット関連の業種が上位10の外から6位に入ったことは、ホスティングやネットワークの事業者にとって気になる動きです。
Cloudflare のドキュメントによると、同社の DDoS 保護は全プラン・全サービスで、L3・L4・L7 を従量なし・無制限で提供しています。無料プランでも、Cloudflare を経由している通信は自動で守られます。
そのうえで、公式ドキュメント「Proactive DDoS defense」は、すべてのユーザーに次の5つを勧めています。
特に3つ目は、VPS で WordPress などを動かしている人に直結します。Cloudflare を前に置いていても、サーバーの IP アドレスが知られていれば、Cloudflare を通らずに直接攻撃されるからです。
それでも HTTP の攻撃でサイトが重くなったときの最終手段として、「Under Attack mode」があります。訪問者に確認用の中間ページを表示して怪しい通信を止める機能で、既定ではオフです。ダッシュボードのクイックアクションからオンにでき、/admin などの特定のパスだけに絞ることもできます。ただし JavaScript が必要なため、外部のアクセス解析に影響が出ると公式ドキュメントに書かれています。
WAF のカスタムルールやレート制限を無料プランでどう使うかは、こちらの記事で解説しています。
VPS 側でできるファイアウォールなどの初期設定は、さくらのVPSのセキュリティ初期設定やXServer VPSのセキュリティ対策でまとめています。
今回のレポートで一番大事なのは、「巨大な攻撃が減った=安全になった」ではないという点だと思います。1Tbps 超の攻撃の減少は主要なボットネットの摘発と時期が重なるもので、件数そのものは前年同期比208%増です。
しかも増えているのは、10分未満・1Gbps 未満の小さな攻撃です。大企業のニュースになるような攻撃ではありませんが、小さなサイトや VPS を落とすには十分な規模です。DDoS 代行サービスを使えば誰でも仕掛けられる攻撃なので、個人や中小のサイトも無関係とは言えません。
日本は上位10に入っていませんが、順位が書かれていない以上、「日本は狙われていない」とまでは言えないと考えています。攻撃が数分で終わる以上、自動で止める仕組みを前に置いておくことと、オリジンの IP アドレスを隠しておくことが、サイト運営者にできる現実的な備えでしょう。
Cloudflare は10月、AI モデルの Clairic など開発者向けの発表も続けています。
Cloudflare の DDoS 脅威レポート2026年第3四半期のポイントをまとめます。
Cloudflare を使っている人は、まずオリジンサーバーが Cloudflare の IP アドレスからだけ通信を受け付ける設定になっているかを確認しておくのがおすすめです。