シンVPSの料金は?大容量メモリとスタンダードの選び方【2026年版】
IT Picks編集部
IT Picks
自分の WordPress サイトが「自動で更新されているはず」と思ったまま、実際のバージョンを確かめていない人も多いのではないでしょうか。
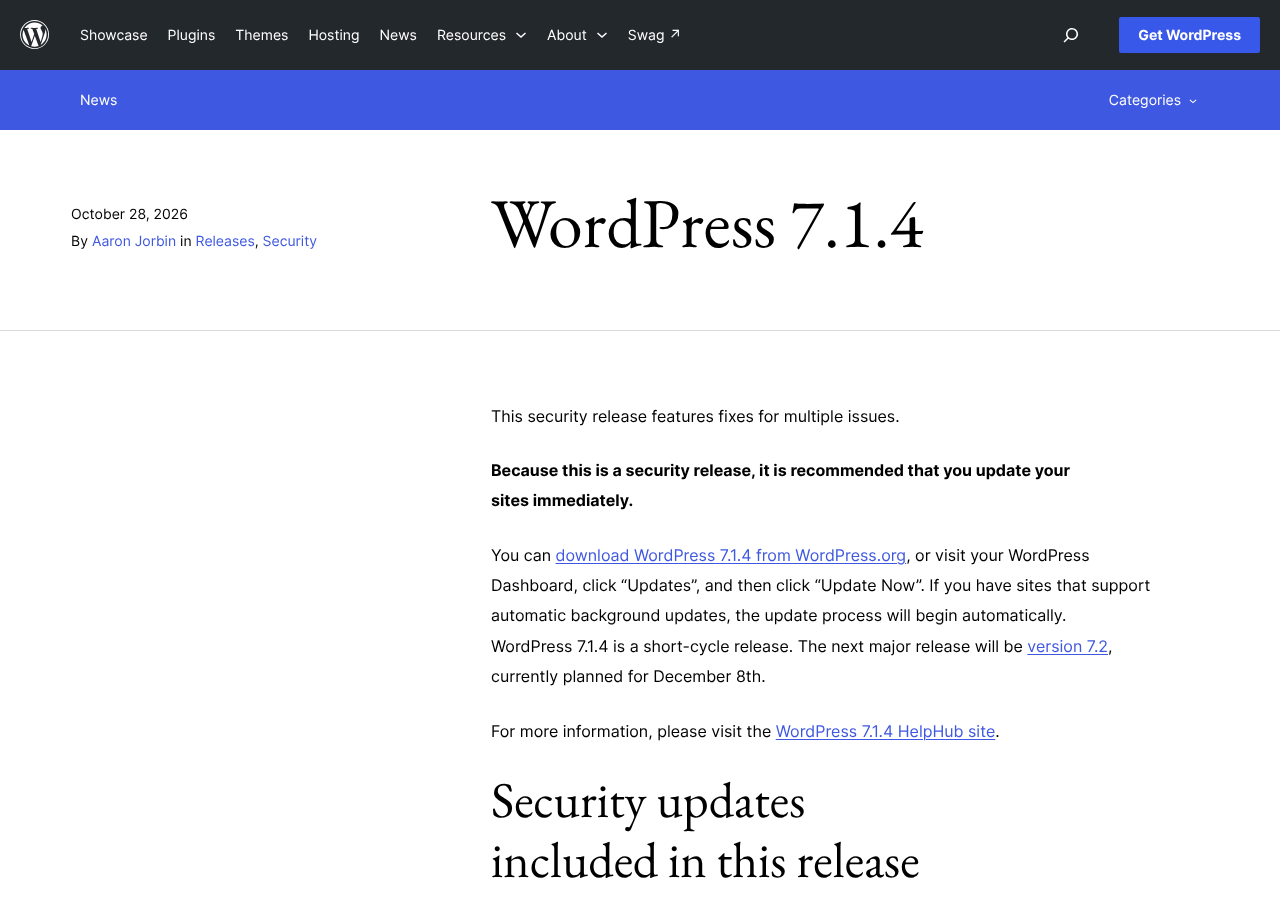
2026年10月28日、WordPress.org はセキュリティリリース「WordPress 7.1.4」を公開しました。 公式ブログは「セキュリティリリースなので、すぐにサイトを更新することを推奨」としています。
公式のリリース情報によると、直した脆弱性は 22件。同じ日に 7.0.8・6.9.11 など古い版向けの修正版 も出ています。VPS やレンタルサーバーで WordPress を動かしている人は、まず自分のサイトの版を確認したい リリースと言えます。
この記事はこんな人向けです
「脆弱性22件をまとめて直した、WordPress 7.1 系のセキュリティ修正版」 です。新機能は入っていません。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年10月28日 |
| 種類 | セキュリティリリース(すぐの更新を推奨) |
| 直した脆弱性 | 22件(公式のリリース情報の数え方) |
| アカウントなしで成立するもの | 2件(更新処理中の RCE、未公開の Customizer の変更の漏えい) |
| 古い版向けの修正版 | 7.0.8 / 6.9.11 … 4.7.39(同日公開) |
| 対象外 | 4.6 以前(セキュリティ更新なし) |
| 次のメジャー版 | 7.2(2026年12月8日の予定) |
RCE(リモートコード実行)は、外部から任意のプログラムを動かされる種類の脆弱性です。XSS(クロスサイトスクリプティング)は、ページに不正なスクリプトを埋め込まれる脆弱性を指します。
公式ブログ「WordPress 7.1.4」の要点は次のとおりです。
報告者の一覧には、セキュリティ企業や WordPress のセキュリティチームのほか、Anthropic の名前も2件あります。
公式のリリース情報(HelpHub)には、修正の一覧が載っています。大きく3つに分けられます。
この2件は、サイトにアカウントを持たない第三者でも狙える のが特徴です。
残りの多くは、「投稿者(Contributor)以上」「編集者(Editor)以上」などのアカウントを持つ人が、不正なスクリプトを仕込める 種類の XSS です。
複数の人に投稿・編集の権限を渡しているサイトほど、影響を受けやすい と言えます。
eMudhra の件は、サーバー側の証明書の対応としてこちらで解説しています。
7.1 系を使っている場合は 7.1.4 に更新します。 古い版を使っている場合も、同じ日に修正版が出ています。
| 使っている版 | 影響する脆弱性 | 修正版 |
|---|---|---|
| 7.1(7.1.3 以前) | 今回の修正の対象 | 7.1.4 |
| 7.0 / 6.9 | 22件すべて | 7.0.8 / 6.9.11 |
| 6.8 / 6.7 | 22件中20件 | 6.8.12 / 6.7.11 |
| 6.6 | 22件中19件 | 6.6.11 |
| 6.5 / 6.4 | 22件中17件 | 6.5.14 / 6.4.14 |
| 6.3〜5.9 | 22件中9件 | 6.3.14・6.2.15・6.1.16・6.0.18・5.9.20 |
| 5.8〜5.0 | 22件中6件 | 5.8.19 〜 5.0.31 |
| 4.9 / 4.8 / 4.7 | 4件 / 2件 / 2件 | 4.9.35 / 4.8.34 / 4.7.39 |
| 4.6 以前 | — | 提供なし |
※ 2026年10月29日時点。WordPress.org「Version 7.1.4」「Releases」より
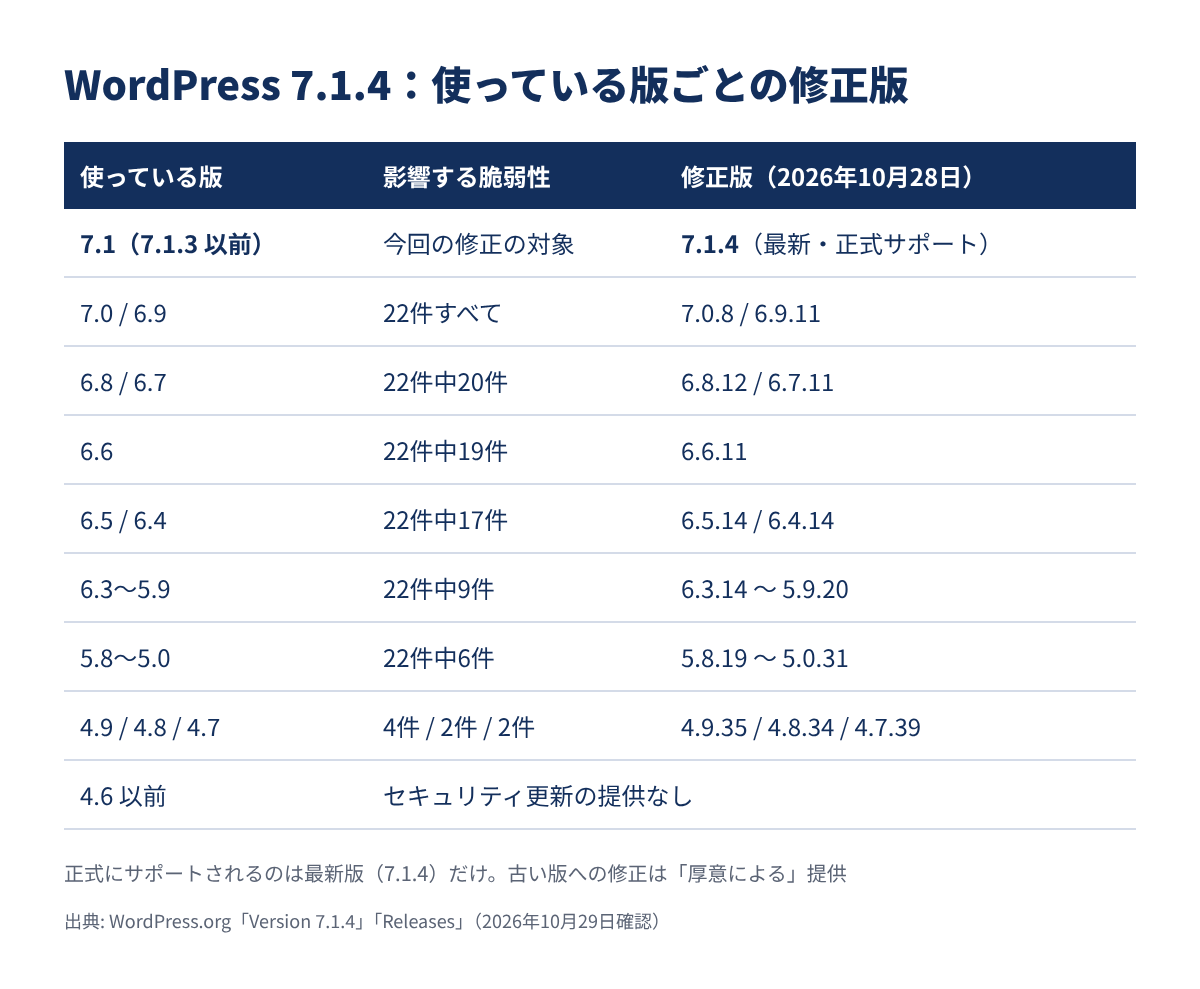
注意したいのは、古い版への修正は「厚意による」提供で、正式にサポートされるのは最新版だけ という点です。リリース一覧のページも 「安全に使えて保守されているのは 7.1 系の最新版だけ」 と明記しています。古い版のサイトは、今回の修正版を当てたうえで 7.1 系への移行も計画しておく のが安心です。
管理画面の 「ダッシュボード」→「更新」 を開くと、今のバージョンと新しい版があるかが表示されます。
VPS で WP-CLI を使っているなら、サーバー上で次のコマンドで確認できます。
wp core version
7.1.4(古い版なら上の表の修正版)以上なら更新済み です。
公式ドキュメントによると、既存のサイトは保守・セキュリティ用の「マイナー更新」を既定で自動で受け取ります。つまり多くのサイトでは、今回の 7.1.4(または同じ系列の修正版)は自動で入ります。
ただし、wp-config.php で自動更新を止めている と入りません。
wp-config.php の設定 |
マイナー更新の自動適用 |
|---|---|
| 設定なし(既定) | される |
define( 'WP_AUTO_UPDATE_CORE', 'minor' ); |
される |
define( 'WP_AUTO_UPDATE_CORE', true ); |
される(メジャーも) |
define( 'WP_AUTO_UPDATE_CORE', false ); |
されない |
define( 'AUTOMATIC_UPDATER_DISABLED', true ); |
されない(すべての自動更新が無効) |
公式ドキュメントは、マイナー更新の自動更新を止めることは「強く非推奨」 としています。止めている場合は、今回は手動で更新しましょう。
WP-CLI なら次のとおりです。
wp core update --minor
--minor を付けると、同じ系列のマイナー版だけに更新 します(7.0 系なら 7.0.8)。付けないと 最新版(7.1.4)まで更新 されます。古い版から 7.1 系へ上げるときは、プラグインやテーマが対応しているかも確認してから行いましょう。
シンVPS の WordPress イメージで、WordPress と PHP を更新する流れはこちらで解説しています。
海外のホスティング事業者やセキュリティ企業も、公開当日に対応を案内しています。
wp-content/upgrade/ が Web から一覧表示できないかの確認 と、投稿者以上の権限を持つユーザーの見直し を勧めています(出典)。これは同社の見解で、WordPress.org の公式の手順ではありませんWAF(Web アプリケーションファイアウォール)を前に置いて守る方法は、こちらで整理しています。
今回は件数こそ多いものの、アカウントなしで成立するのは2件で、残りの多くは投稿権限を持つ人が前提 です。個人ブログのように 管理者が自分一人のサイトなら、影響は限られる と考えています。一方で、複数人に投稿権限を渡して運用するメディアは、早めの更新が欠かせません。
10月は PHP の重大な脆弱性、eMudhra の証明書、MySQL 8.0 のサポート終了と、サーバーを持つ側が動く必要のあるニュースが続いています。WordPress は自動で更新される前提になりがちですが、「本当に新しい版になっているか」をバージョンで確かめる習慣 をつけておきたいところです。
WordPress 7.1.4 のポイントをまとめます。
wp-config.php で止めていなければ)wp core versionまずは管理画面の「更新」を開いて、自分のサイトが 7.1.4 になっているか確かめておきましょう。