AMDの脆弱性62件、Ryzen・Radeonの確認と更新方法【2026年11月】
IT Picks編集部
IT Picks
【2026年11月17日 追記】JVN が影響を受ける版と深刻度を公表しました
11月17日の午後、脆弱性情報のポータルサイト JVN が今回の脆弱性(JVNVU#92504317)を公開し、影響を受けるのは3機種とも v2.1.3 以前、深刻度は CVSS 4.0 で 8.6 と示しました。あわせて、2025年7月の JVN(JVNVU#91615135)の対象にも WRC-BE36QS-B・WRC-W701-B の v1.1.3 以前 が載っています。どちらも Ver.2.2.3 以降にすれば対象の版から外れる ので、やることは変わりません(初出:2026年11月17日)。
2026年11月17日、エレコムは 無線LANルーター3機種(WRC-BE36QS-B・WRC-BE36QSD-B・WRC-W701-B)に脆弱性が見つかった として、ファームウェアを Ver.2.2.3 以降 に更新するよう案内しました。
内容は、ルーターの設定画面にログインできる攻撃者に、任意のコマンドを実行される恐れがある というものです。工場出荷時の設定のままなら、ファームウェアは自動で更新されます。一方で、設定を変えた人は自動更新が止まっていることもあるので、自分で版を確かめておくのが安心 です。家のネットワークの入口を守る機器なので、確認をこの機会に済ませておきましょう。
この記事はこんな人向けです
一言でいうと、「対象の3機種を使っているなら、ファームウェアが 2.2.3 以降かを見てください」 というお知らせです。エレコムの告知の要点を、IT Picks で表にまとめ直すと次のとおりです。
| 項目 | 内容 |
|---|---|
| 対象の機種 | WRC-BE36QS-B・WRC-BE36QSD-B・WRC-W701-B の3機種 |
| 対策済みの版 | Ver.2.2.3 以降 |
| 脆弱性の番号 | CVE-2026-101113(JVNVU#92504317) |
| 影響を受ける版 | v2.1.3 以前(3機種とも) |
| 深刻度 | CVSS 4.0 で 8.6(CVSS 3.1 では 7.2) |
| 起きうること | 設定画面にログインできる攻撃者に、任意のコマンドを実行される |
| 自動で直るか | 工場出荷時の設定なら自動で更新 |
| やること | 設定を変えた人・不安な人は、版を確かめて必要なら更新 |
※ エレコムのセキュリティ情報(EL42-207)と JVNVU#92504317(いずれも2026年11月17日)をもとに作成
エレコムの告知には深刻度や影響を受ける版の範囲が書かれていませんでしたが、同じ日の午後に公開された JVN で、v2.1.3 以前が対象・CVSS 8.6 と分かりました。CVSS は 0〜10 で深刻さを表す指標で、8.6 は5段階のうち上から2番目の 「High」(7.0〜8.9) に入ります。一方、悪用が確認されているかどうかは、エレコムの告知にも JVN にも書かれていません。
今回の脆弱性は、誰でも外から乗っ取れるタイプではありません。条件は「設定画面にアクセスして、ログインできること」です。JVN の CVSS の内訳でも、攻撃に 高い権限(管理画面にログインできる立場)が必要 という扱いになっています。それでも 8.6 と高めなのは、ログインされた場合の影響が、情報の読み取り・書き換え・機器の停止の 3つとも「高」 と評価されているためです。
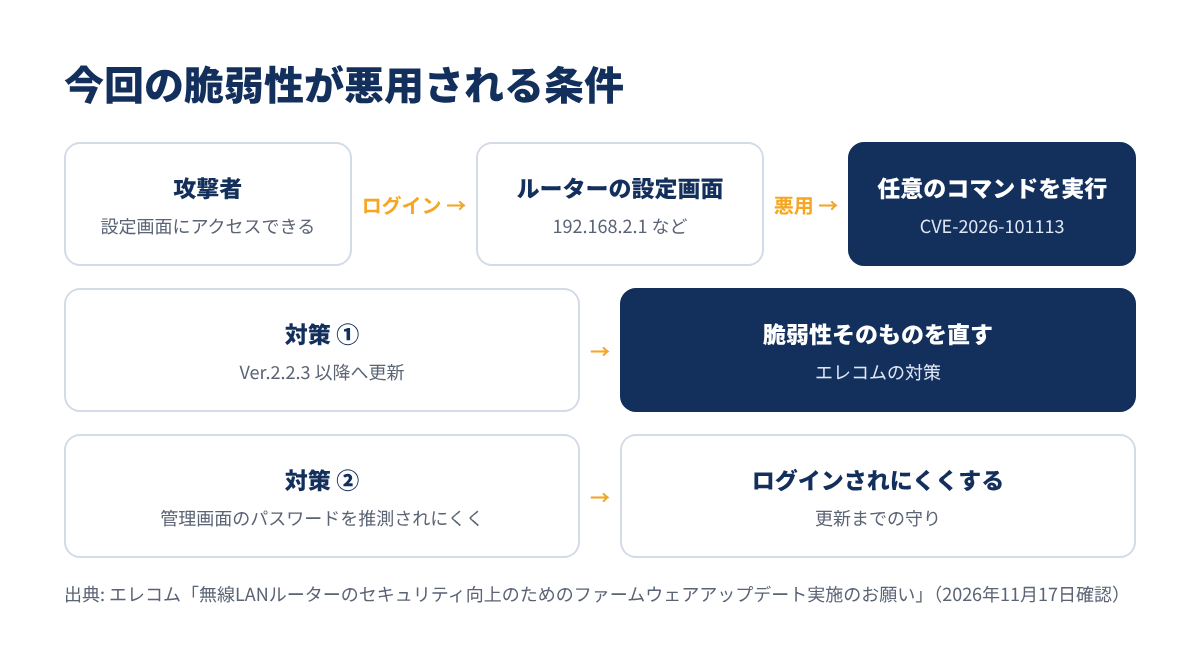
とはいえ、ログインできる人が ルーターの中で好きなコマンドを動かせる のは、本来の設定画面の範囲を超えた危険な状態です。たとえば 管理画面のパスワードを初期値のまま使っている と、同じ Wi-Fi に入った人にログインされる余地が生まれます。
IT Picks としては、「更新で穴をふさぐ」と「ログインされにくくする」の両方 をやっておくのがよいと考えています。前者は今回の対策そのもの、後者はほかの脆弱性にも効く基本の守りです。
やることは 「型番 → 設定画面 → 版」の順に見る だけです。
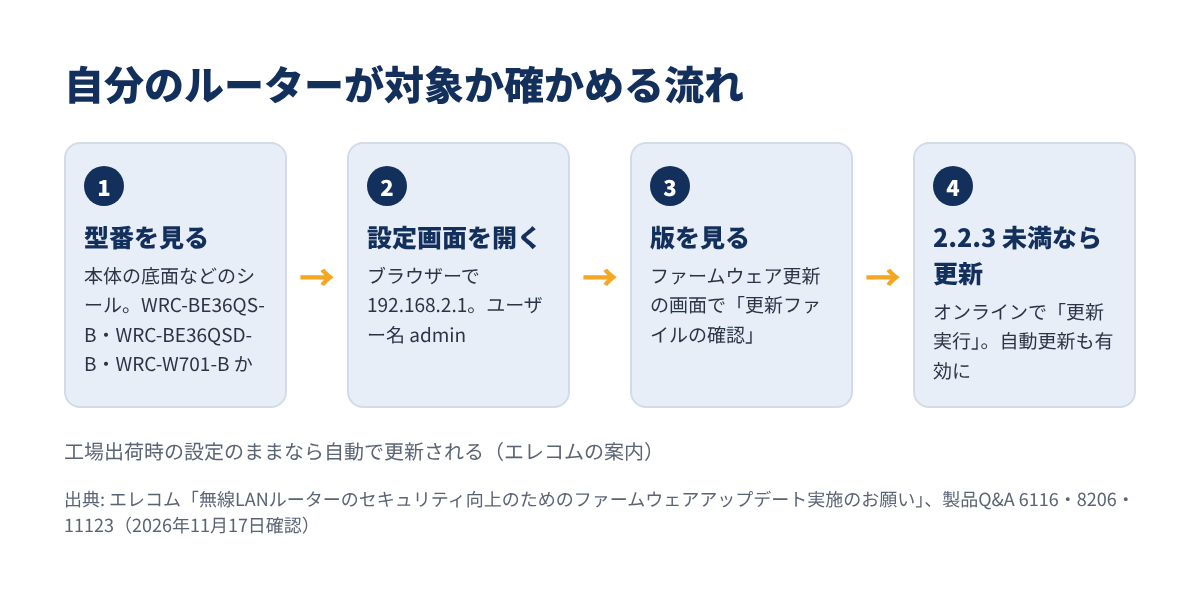
型番は ルーター本体の底面や、スライドパネルの裏に貼られたシール に書かれています。「WRC-」で始まる英数字です。箱が残っていれば、バーコードの近く にも書かれています(簡易包装版は箱に書かれていません)。
WRC-BE36QS-B・WRC-BE36QSD-B・WRC-W701-B のどれか なら、次に進みます。似た名前の WRC-BE36GS-B などは今回の対象に入っていません。1文字違いで別の機種になるので、最後の記号まで見比べてください。
ルーターに Wi-Fi か LAN ケーブルでつないだスマートフォンやパソコンで、ブラウザーのアドレス欄に次の番地を入れます。
ブラウザーのアドレス欄
http://192.168.2.1/ログイン画面では、ユーザー名に「admin」 を入れます。パスワードの初期値は 本体の底面と「かんたんセットアップシート」 に書かれています。自分で変えた場合は、変えたものを入れます。スマートフォンなら、エレコムの 「らくらくコントロール」アプリ から設定画面を開くこともできます。
うまく開けないときは、本体の背面のモードスイッチが「ルーター」になっているか を見てください。中継器やアクセスポイントのモードで使っていると、この番地では開けません。
エレコムの Q&A の手順では、メニューの 「その他設定」→「ファームウェア更新」→「更新ファイルの確認」 と進みます。
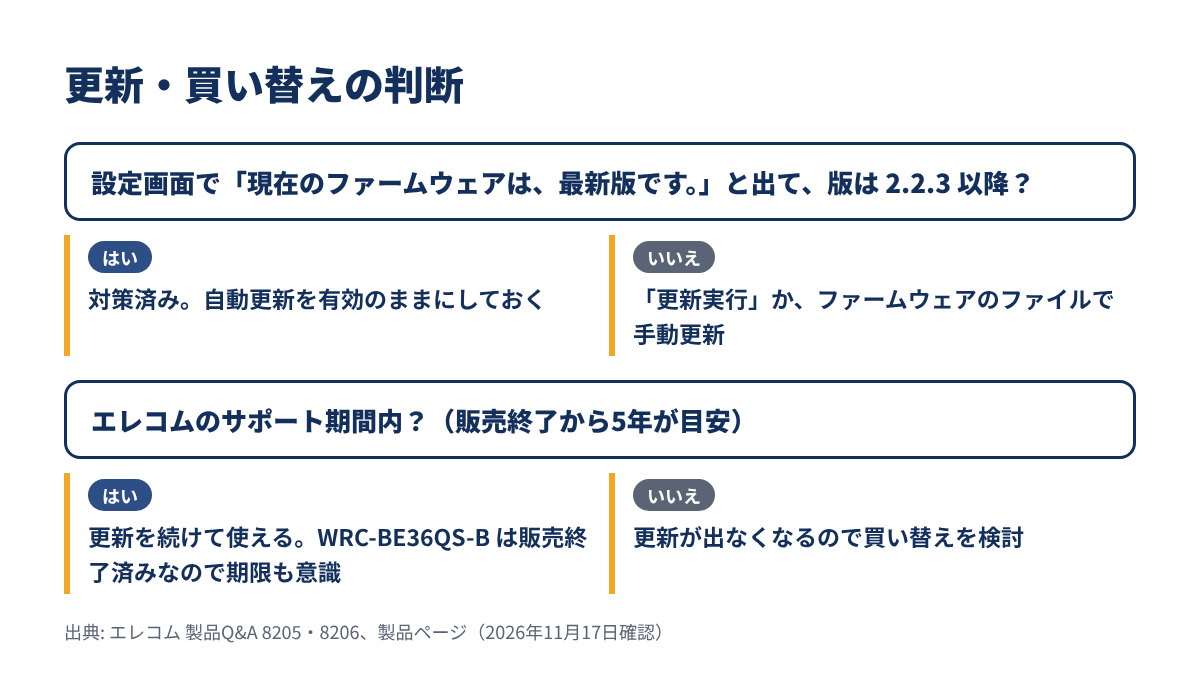
「現在のファームウェアは、最新版です。」と出れば、更新は不要 です。画面に版の番号が出ていれば、2.2.3 より前なら更新が必要、2.2.3 以降なら対策済み と読みます(JVN が対象とするのは v2.1.3 以前)。WRC-BE36QS-B 向けの Q&A では、同じ画面を 「システム設定」→「ファームウェア」 としているので、機種や版によってメニューの名前が少し違う点は覚えておきましょう。
更新の方法は 「オンラインで更新」と「ファイルで手動更新」の2つ です。エレコムの Q&A の内容を、場面ごとに整理しました。
| 方法 | 向いている場面 | 操作 |
|---|---|---|
| オンライン(手動) | ほとんどの人。今すぐ直したい | 「更新ファイルの確認」→ 「更新実行」 |
| オンライン(自動) | 次からは任せたい | 「オンラインバージョンアップ(自動)」を有効にし、更新時間を選ぶ |
| ファイルで手動更新 | 通信が不安定でオンライン更新がうまくいかない | エレコムのサイトからファームウェアを保存し、設定画面で「ファイルの選択」→「更新」 |
※ エレコム 製品Q&A(8206・11141)をもとに作成
版の確認の画面で、更新がある場合は 「オンラインバージョンアップ(手動)」に印が付きます。そのまま 「更新実行」 を押すと、新しいファームウェアの書き込みが始まります。
更新中は、絶対にルーターの電源を切らないでください。途中で切ると故障する恐れがあります。POWER ランプが点滅している間は、Wi-Fi も有線もつながりません。家族がオンライン会議やゲームをしていない時間に始めると安心です。
通信の状態が悪いときは、エレコムは手動更新をすすめています。WRC-BE36QS-B 向けの手順は次のとおりです。
設定画面で自動更新の項目が 「無効」なら、自動更新はオフ です。エレコムは、この機会に 自動の設定に変えること をすすめています。今回のように「工場出荷時の設定なら自動で直る」脆弱性は今後も出てくるので、自動更新を有効にしておくのがいちばん手間のかからない対策 です。
更新がすぐにできないときは、ログインの条件を満たされにくくする のが現実的な守りです。対策の効き目を、IT Picks の見方で整理しました。
| 対策 | 何を防ぐか | 今回の脆弱性への効き目 |
|---|---|---|
| Ver.2.2.3 以降へ更新 | 脆弱性そのもの | 根本的に直る(エレコムの対策) |
| 管理画面のパスワードを変える | 初期値・推測でのログイン | ログインされにくくなる |
| 来客にはゲスト用の Wi-Fi を使う | 家族以外が同じネットワークに入ること | 設定画面に近づける人を減らす |
| 「インターネット側からの設定拒否」を保つ | 外からの設定画面へのアクセス | 外からのログインの入口を閉じる |
※ パスワード・ゲストSSID・設定拒否の機能は、エレコムの製品Q&A・製品ページ(WRC-BE36QS-B・WRC-W701-B)をもとに作成
管理画面のパスワードは、WRC-BE36QS-B なら 「システム設定」 で変えられます。半角12文字以内 で、エレコムは 初期設定のときに変えておくこと をすすめています。共通の初期値のままだと特定されやすいので、推測できない、ほかで使っていないパスワード にしましょう。
ただし、どれも 「ログインされにくくする」対策で、脆弱性そのものは残ります。表の2〜4行目は、更新までのつなぎと考えてください。
家のルーターのセキュリティを強くする別の方法として、ルーターに DNS のフィルターを足すサービスもあります。ヤマハのルーター向けの例はヤマハ YSL-CLDDNS の解説で紹介しています。
更新を続けられるかどうかは、エレコムのサポート期間 で決まります。エレコムは、ルーターの使用期間を 最長5年 と想定し、販売終了から5年でサポート(ファームウェアの更新を含む)を終える としています。
| 機種 | 販売の状況(製品ページ) | 自動ファームウェア更新 |
|---|---|---|
| WRC-BE36QS-B | 販売終了(後継・類似は WRC-BE36GS-B) | 対応 |
| WRC-W701-B | 発売中 | 対応 |
| WRC-BE36QSD-B | 製品ページを読み込めず、この記事では扱わない | — |
※ 2026年11月17日時点の、エレコムの各製品ページ
今回の3機種は、どれも対策済みのファームウェアが出ている ので、更新すればそのまま使えます。買い替えが必要になるのは、サポートが終わって更新が出なくなったとき です。保証(購入から1年)が切れたことは、買い替えの理由になりません。
エレコムは、重大な脆弱性には保証期間とは別に可能な限り対策する一方、打ち切る場合もある と案内しています。長く使っているルーターは、型番を控えて、サポートが続いているかをときどき見ておく と判断しやすくなります。
今回の件は、11月17日のうちに情報が2段階で出ています。
| 時刻(11月17日) | 要点 | 状態 |
|---|---|---|
| 時刻の記載なし | エレコムが告知(EL42-207)。3機種は Ver.2.2.3 以降へ | 対策版あり |
| 14:30 | JVNVU#92504317 を公開。v2.1.3 以前が対象、CVSS 8.6 | 詳細が判明 |
| 14:45 | 2025年7月の JVNVU#91615135 の「影響を受けるシステム」を更新 | 下の表を参照 |
更新された JVNVU#91615135 は、2025年7月22日に公開された別の脆弱性(CVE-2025-46267・CVE-2025-53472)の項目です。こちらも条件は Web 管理画面にログインできること で、11月17日時点では次の機種と版が載っています。
| 機種 | 影響を受ける版(JVNVU#91615135) | 今回(JVNVU#92504317)の対象 |
|---|---|---|
| WRC-BE36QS-B | v1.1.3 以前 | 対象(v2.1.3 以前) |
| WRC-W701-B | v1.1.3 以前 | 対象(v2.1.3 以前) |
| WRC-BE94XS-B | v1.2.5 以前 | 対象外 |
| WRC-BE36QSD-B | 載っていない | 対象(v2.1.3 以前) |
※ JVNVU#91615135・JVNVU#92504317(2026年11月17日時点)をもとに作成
WRC-BE36QS-B・WRC-W701-B は、Ver.2.2.3 以降にすれば両方の範囲から外れます。WRC-BE94XS-B は今回の3機種に入っていませんが、JVN は 最新版への更新 を求めているので、同じ「更新ファイルの確認」の手順で最新かどうかを見ておきましょう。
エレコムのルーターの脆弱性は、2026年に入って 今回で少なくとも3回目 の公表です。JVN の記録と今回の告知を並べると、次のとおりです。
| 公表日 | 内容 | 主な対象 |
|---|---|---|
| 2026年5月12日 | JVN#03037325:複数の脆弱性 | WRC-X3000GS2-B・WRC-BE72XSD-B・WRC-W702-B など |
| 2026年7月28日 | JVN#56870912:OS コマンドインジェクションなど | WRC-X3000GS3-B・アクセスポイント(WAB)など |
| 2026年11月17日 | CVE-2026-101113:任意のコマンドの実行 | WRC-BE36QS-B・WRC-BE36QSD-B・WRC-W701-B |
※ 今回の3機種は、5月・7月の JVN には含まれていない
7月の JVN#56870912 も、ログインできる攻撃者に OS のコマンドを実行される という、今回とよく似た種類の脆弱性でした。設定画面まわりの脆弱性は、毎回「更新」と「管理画面のパスワード」で守れる と覚えておくと、次の告知が出ても慌てずに済みます。
パソコンの部品の脆弱性で「どこが配る更新を入れるか」を整理した例は、AMD の脆弱性の確認と更新方法でまとめています。
今回の告知で評価したいのは、「工場出荷時の設定なら自動で直る」と最初にはっきり書いている 点です。ルーターは、買ってから一度も設定画面を開かない人が多い機器です。そうした人にも対策が届く自動更新の仕組みは、家庭のルーターに欠かせない機能 だと考えています。
一方で、エレコムの告知だけでは 深刻度や影響を受ける版の範囲 が分からず、「急ぐべきか」を判断しにくい状態でした。同じ日のうちに JVN で CVSS 8.6・v2.1.3 以前 と出たので、対象の機種なら後回しにせず更新する のがよいと考えています。悪用の有無はエレコムの告知にも JVN にも書かれていませんが、やることは 版を見て 2.2.3 未満なら更新する、これで十分です。
また、WRC-BE36QS-B のように 販売が終わった機種にも対策が出ている のは安心材料です。ただしサポートには期限があるので、「更新が出ているうちは使い続け、出なくなったら買い替える」 という考え方がおすすめです。
エレコムのルーター3機種の脆弱性のポイントをまとめます。
まずはルーターの底面のシールで型番を見て、対象の3機種なら、今日のうちに版を確かめておきましょう。