日本の全法令をGitの履歴に、個人の「houritsu」とは【2026年11月】
IT Picks編集部
IT Picks
2026年11月2日(米国時間)、Google の脅威インテリジェンス部門(Google Threat Intelligence Group)は、テレビにつなぐ Android の動画プレーヤー(セットトップボックス)など130万台超 を束ねたボットネット 「XCPE」を、業界の協力企業とともに停止した と発表しました。
Google によると、このバックドア(外から端末を操作できる裏口)は 出荷時から端末のファームウェアに組み込まれていました。Google は、端末メーカーの Videostrong Technology が金銭目的で意図的に作って運用したと 「高い確度で」評価 し、同社との取引を打ち切っています。日本の 警察庁 も協力先として名前が挙がっており、「買った時点で端末が乗っ取られていた」という、利用者には防ぎにくい種類の事件 です。
この記事はこんな人向けです
一言でいうと、出荷時から組み込まれたソフト「x.cpe」で、端末を遠隔操作できるようにしたボットネット(多数の端末をまとめて操る仕組み)です。
| 項目 | 内容(Google の発表、2026年11月5日時点) |
|---|---|
| 発表日 | 2026年11月2日(米国時間) |
| 発表元 | Google Threat Intelligence Group |
| 規模 | 130万台超 のセットトップボックス |
| 主な端末 | Android TV のセットトップボックス(ほかに遠隔医療の端末・カラオケ機・デジタルサイネージなど) |
| 作った側 | Google は Videostrong Technology(Android 端末の OEM・ODM)と評価 |
| 悪用 | 住宅用プロキシ・広告詐欺・追加のマルウェアの導入 など |
| Google の対応 | 法的措置でサーバー・ドメインを停止、同社との 取引を停止 |
発表によると、Google と協力企業は 2026年10月下旬(発表の「先週」) に、XCPE のバックドアを解体しました。
Google は、このバックドアとボットネットについて、Android 端末の OEM・ODM(他社ブランドの端末の設計・製造も請け負うメーカー)である Videostrong Technology が、金銭目的で意図的に開発・展開・運用した と、高い確度で評価している と書いています。
理由として Google が挙げているのは、次の点です。
Videostrong は、バックドアへのアクセス権を犯罪に関わる事業者(アフィリエイト)に売り、その事業者のマルウェアを感染端末に読み込ませていた——というのが Google の説明です。Google は「端末メーカーが意図的に利用者をマルウェアに感染させるのは、受け入れられない信頼の裏切り」と強く批判しています。
なお、これは Google の調査にもとづく評価 で、11月5日時点で Videostrong 側の見解は確認できませんでした。
Google の技術解説から、利用者に関係する点を抜き出すと次のとおりです。
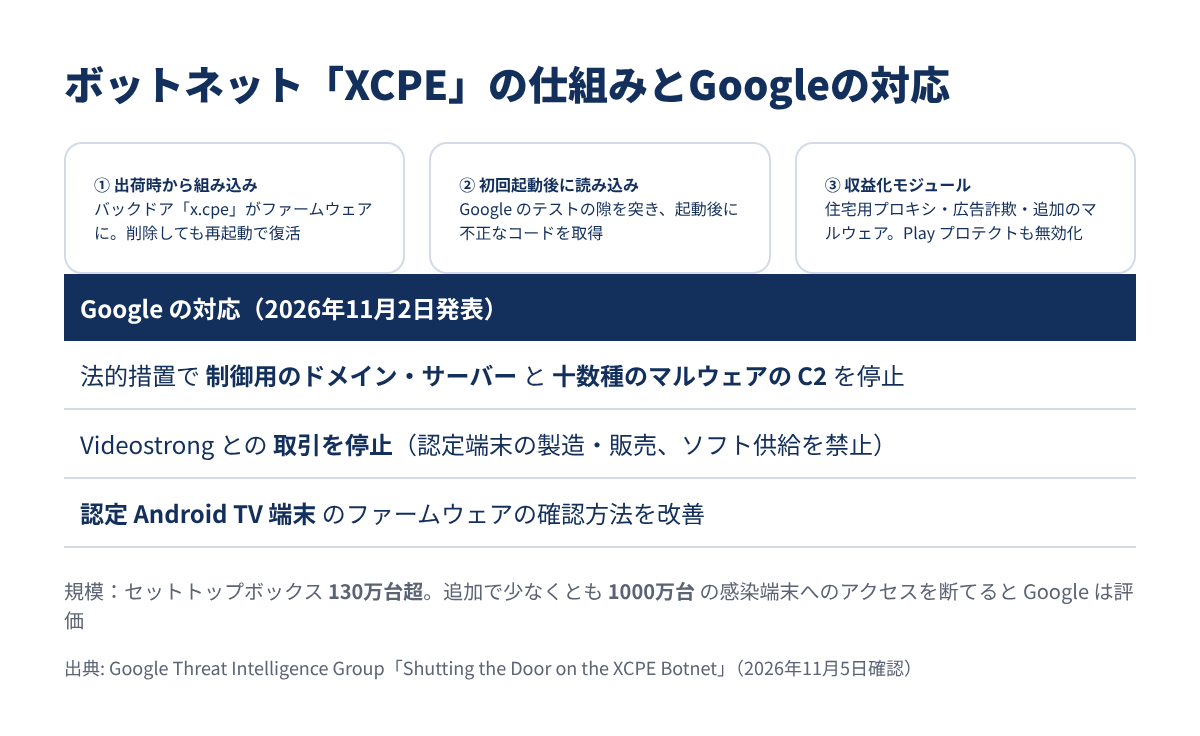
バックドアの本体 x.cpe(機種によっては com.oemservice という名前)は、システムの高い権限でファームウェアに組み込まれていました。利用者がアンインストールしても、再起動すると自動で入れ直される 仕組みです。
Google は端末メーカーに、互換性とセキュリティのテストを通すよう求めています。Videostrong は コードを難読化してテストの隙を突き、初回起動の後で悪意あるコードを読み込んでいた と Google は説明しています。
外部のサーバーから指令を受けて、アプリを無断でインストール します。その前に、Android のマルウェア対策である Google Play プロテクトのアプリ検証を無効にしていた ことも確認されています。
ほかにも、任意のコマンドの実行、画面のキャプチャ、キー入力の送り込み、ネットワークの調査 ができました。Google は、運用者が実際に 画面を撮る・キー入力を送る・アカウント情報や端末情報、システムログを持ち出す などの操作をしていたことも確認したとしています。
2026年8月からは、Android のシステムアプリに見せかけた名前(com.android.system.ntp など)の新しい不正アプリも使われていたと Google は書いています。名前だけで見分けるのは難しい 作りです。
Google によると、感染端末に読み込まれたのは、Videostrong 以外の事業者が作った「収益化」のためのモジュールでした。
最も多かったのは、感染端末を「住宅用プロキシ」の出口にする 使い方です。利用者の知らないうちに、自宅のネット回線が他人の通信の中継に使われます。1台に住宅用プロキシのソフトが最大3つ入っていた例 もあり、Google は「感染端末からできるだけ稼ごうとしていた」と指摘しています。
広告を見たことにして収益をだまし取る 広告詐欺(アドフラウド) のモジュールも見つかっています。
別のバックドアを入れ、さらにモジュールを読み込ませる 使い方もありました。こうしたモジュールは XCPE 以外の経路でも広がっているため、Google は今回の措置で 少なくとも1000万台の追加の感染端末へのアクセスも断てる と見込んでいます。
Google が XCPE を止めるために取った対応は、次の4つです。
| 対応 | 内容 |
|---|---|
| 法的措置① | ボットネットの制御・モジュールの導入に使われた ドメインとサーバーの停止 |
| 法的措置② | バックドア経由で読み込まれた 十数種のマルウェアの指令サーバー(C2)のドメインの停止 |
| 取引停止 | Videostrong と将来の子会社・関連会社が 認定 Android 端末を製造・販売すること、他の認定メーカーにソフトを供給すること を禁止 |
| 再発防止 | 認定 Android TV 端末のファームウェア が改ざんされていないか確かめる方法を改善 |
分析と停止には、日本の 警察庁 のほか、Lumen、HUMAN Security、Plume、Synthient、TrendAI が協力したとされています。
Google はこれまでも、テレビ向けの端末を狙ったボットネットに対応してきました。2025年7月には、Google のセキュリティ保護が無い非認定の Android 端末1000万台超 に感染した 「BadBox 2.0」 の運営者をニューヨークの連邦裁判所に提訴し、Play プロテクトで関連アプリを自動でブロックするようにしています(出典)。Google は、XCPE が2024年終盤に仕組みを変えたのは、この BadBox への措置への対応だった可能性がある と見ています。
まず押さえておきたいのは、Google は感染した機種・ブランドの一覧を公表していない ことです。「多くの機種・ブランド」に組み込まれていたとあるだけで、国ごとの台数や日本での販売状況も示されていません。そのため、この記事でも特定の製品を名指しすることはしません。
そのうえで、Google が利用者に呼びかけていることは次のとおりです。
Google Play ヘルプの手順では、Play ストアアプリ → 右上のプロフィールアイコン →[Play プロテクト]→ 設定アイコン で、[Play プロテクトによるアプリのスキャン] がオンになっているかを確認できます。Play プロテクトは 最初からオン で、Google は 常に有効にしておく よう勧めています。今回のバックドアは これを勝手に無効にしていた ので、いつの間にかオフになっていないか を見ておきましょう。
同じく Play ストアアプリ → プロフィールアイコン →[設定]→[デバイス情報] で、端末が Play プロテクト認定済みかどうか を確認できます。ただし、今回 Videostrong は Google のテストの隙を突いていた とされており、Google も 認定 Android TV 端末の確認方法を改善する としています。「認定済みなら今回の件と無関係」とまでは、Google は書いていません。
Google は、セットトップボックスなどの機器は 信頼できる(reputable)メーカーのものだけを買う よう勧め、最新のパートナー一覧は Android TV のサイトにある と案内しています。
Google は、「使っていない帯域で稼げる」「インターネットを共有して報酬」 とうたうアプリに 強く警戒する よう呼びかけています。こうしたアプリは不正なプロキシ網が広がる主な入口で、家のネットワークのセキュリティの穴にもなりうる とのことです。あわせて、信頼できるアプリストアを使う、VPN やプロキシのアプリの権限を見直す ことも挙げています。
スマホの Android でも、11月には SMS の処理に重大な脆弱性が見つかっています。テレビの端末とあわせて、スマホのセキュリティアップデートも確認しておきましょう。
ブラウザの Chrome でも、10月に脆弱性52件の修正が出ています。
国内では ITmedia NEWS が、この発表を日本語で詳しく紹介しています。Google が日本の警察庁などと協力し、10月最終週に XCPE の運用を妨害した と伝えています(出典)。
技術者が集まる Hacker News にも Google のブログへのリンクが複数投稿されていますが、11月5日時点で コメントは数件にとどまり、まとまった議論は見当たりませんでした(出典)。
今回の件でいちばん重いのは、ソフトを入れたのが「端末メーカー自身」だと Google が評価している 点です。怪しいアプリを入れない・リンクを踏まない、といった普段の注意は、買った時点で組み込まれていたら役に立ちません。
一方で、Google の対応は サーバーとドメインを法的に止める・メーカーとの取引を断つ・審査の穴をふさぐ と、仕組みの側から入口を閉じるものです。協力先に 日本の警察庁 が入っていることも含め、日本の当局も対応に加わった事件 として受け止めておきたいと思います。
利用者としてできることは限られますが、安さだけで出どころの分からないテレビ用の端末を選ばない、Play プロテクトがオンかをときどき見る——この2つは今日からできます。感染した機種の情報が Google から出るかどうかは、引き続き注目したいところです。
Google が停止したボットネット「XCPE」のポイントをまとめます。
テレビに Android の端末をつないでいる人は、まず Play ストアの[Play プロテクト]の設定を開いて、スキャンがオンになっているか を確認してみてください。