セガのALL.Net・Aimeが停止、サーバーに不正アクセス【2026年11月】
IT Picks編集部
IT Picks
2026年11月2日、@cosme(アットコスメ)を運営するアイスタイルは、@cosmeへの第三者による不正アクセスで、会員約300万人分の情報が外部に漏えいしたと発表しました。対象は「@cosme共通ID」に登録された会員情報の一部で、名前・住所・電話番号・メールアドレス・生年月日などが含まれます。
一方で、ログイン時のパスワードとクレジットカード情報は含まれていないことを確認したとしています。対象の会員には11月6日(金)までに順次個別の連絡が届く予定です。@cosmeの会員にとっては、公式からの連絡を待ちつつ、便乗したなりすましの連絡に注意する段階という位置づけです。
この記事はこんな人向けです
一言でいうと、@cosmeが外部から不正にアクセスされ、@cosme共通IDの会員約300万人分の個人情報が外部に漏れたという発表です。
アイスタイルが11月2日に公表した内容は、次のとおりです。
| 項目 | 内容(アイスタイルの発表) |
|---|---|
| 発表 | 2026年11月2日(アイスタイルと@cosmeのお知らせ) |
| 漏えいを確認した日 | 2026年10月28日(水) |
| 原因 | @cosmeへの第三者による不正アクセス |
| 対象の人数 | 約300万人 |
| 対象の情報 | @cosme共通IDに登録された会員情報の一部 |
| 含まれていない情報 | ログイン時のパスワード、クレジットカード情報(現時点) |
| 二次被害 | 現時点で確認されていない |
| 個別の連絡 | 順次。11月6日(金)に完了予定 |
| 当局への報告 | 個人情報保護委員会に報告済み |
誰が、どのように不正アクセスしたのかは公表されていません。この記事も、アイスタイルの公式発表にある事実だけをもとにまとめています。
漏えいの対象になったのは、@cosme共通IDに登録された次の11項目です。
| 区分 | 漏えいした項目 |
|---|---|
| ID・表示名 | ユーザーID、ニックネーム |
| 氏名 | 名前(漢字・カナ) |
| 連絡先 | 郵便番号、住所、電話番号、メールアドレス |
| 属性 | 性別、生年月日 |
| 美容のプロフィール | 肌質、髪質 |
ユーザーIDは、登録時に自動で割り振られる番号で、ログインには使われないと説明されています。
連絡先と生年月日がそろって漏れているため、本人あての郵便・電話・メールを装った連絡に使われやすい組み合わせです。@cosmeらしい項目として、肌質・髪質も対象に入っています。
ログイン時のパスワードとクレジットカード情報は、現時点では含まれていないことを確認したとしています。
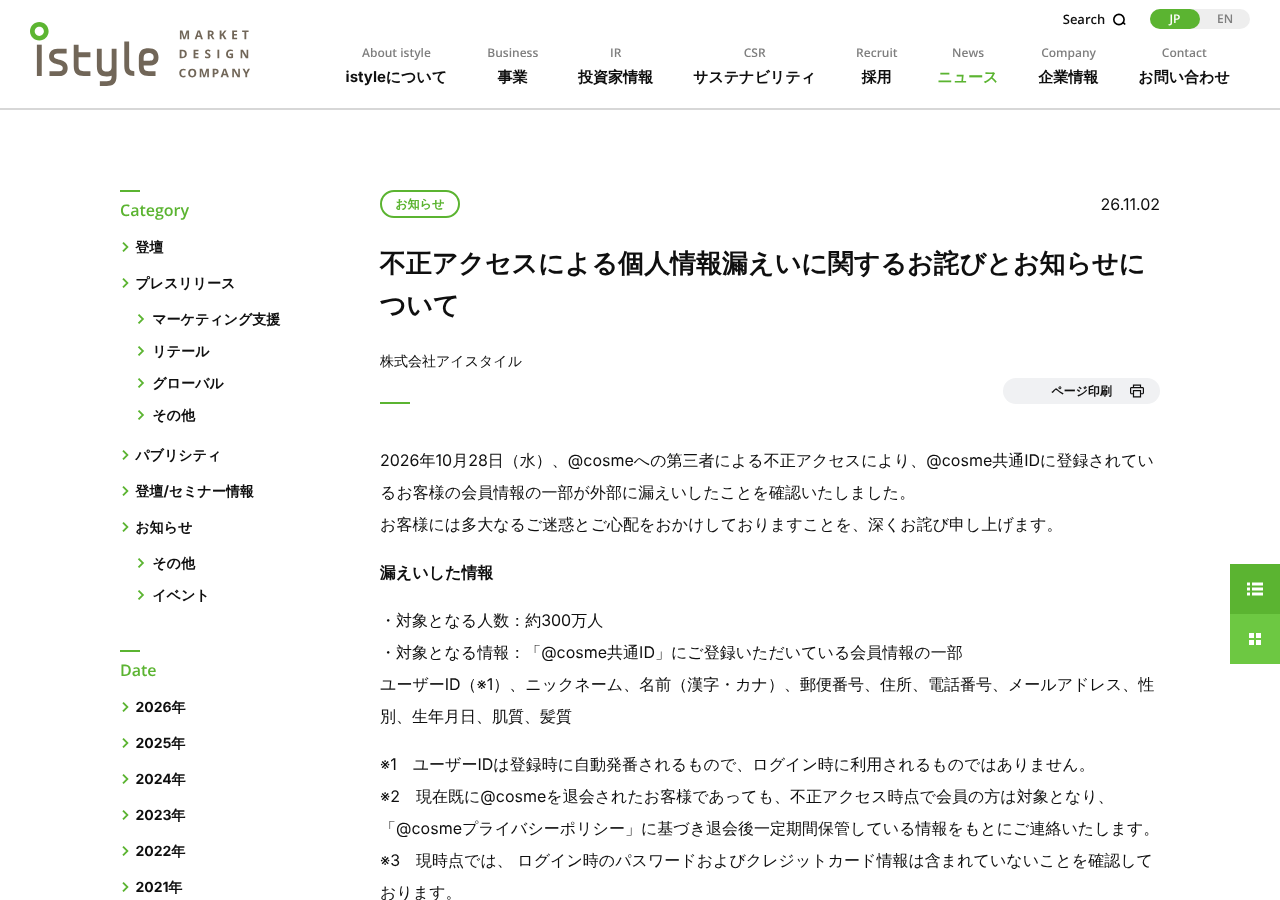
すでに@cosmeを退会した人も、不正アクセスの時点で会員だった場合は対象です。
アイスタイルは、@cosmeのプライバシーポリシーにもとづいて退会後も一定期間保管している情報をもとに連絡するとしています。「もう使っていないから関係ない」とは言い切れないので、以前登録していた人も連絡を確かめておくと安心です。
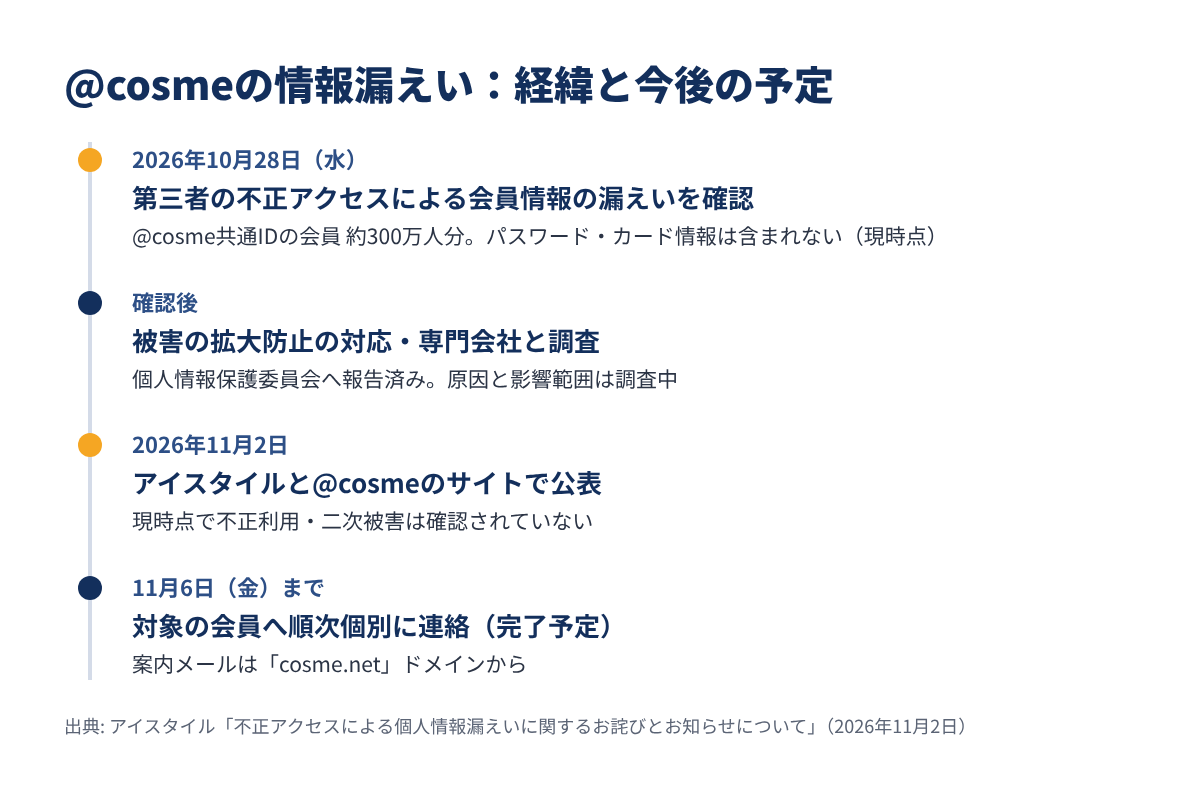
公式発表に書かれている日付を時系列に並べます。
| 日付 | 内容(アイスタイルの発表) |
|---|---|
| 2026年10月28日(水) | 不正アクセスによる会員情報の漏えいを確認 |
| 確認後 | 被害の拡大防止の対応、第三者のセキュリティ専門会社と調査、個人情報保護委員会へ報告 |
| 2026年11月2日 | アイスタイルと@cosmeのサイトで公表 |
| 11月6日(金)まで | 対象の会員へ順次個別に連絡(完了予定) |
対象者が多いため、全員への連絡が終わるまでに一定の期間がかかるとしています。案内メールは「cosme.net」ドメインから送られます。
11月2日時点のアイスタイルのニュース一覧では、本件の続報はまだ出ていません。新たに知らせることが分かれば、同社サイトで案内するとしています。
11月2日の発表で、調査中のこと、書かれていないことを整理します。
| 項目 | 11月2日時点の状況 |
|---|---|
| 原因・侵入の経路 | 第三者のセキュリティ専門会社と調査中 |
| 影響の範囲 | 調査中 |
| 不正アクセスがあった時期 | 発表に記載なし(漏えいの確認は10月28日) |
| サービスの停止 | 発表に記載なし(「被害の拡大防止に向けた対応」とだけある) |
| 再発防止策 | 第三者機関の調査結果を踏まえて検討・実施 |
不正アクセスがいつ行われたのか、どこから入られたのかは、まだ示されていません。発表にあるのは「10月28日に漏えいを確認した」という日付です。
@cosmeのサービスを止めたかどうかも、発表には書かれていません。調査結果と再発防止策は、今後の続報で示される見込みです。
アイスタイルは10月23日にも、メール配信システム「Cuenote FC」への不正アクセスについてお知らせを出しています。
これは、一部のメール配信に使っている外部のシステム(ユミルリンク株式会社が運営)の件です。アイスタイルの利用環境にも不審な外部アクセスの形跡があったとの連絡を受け、10月22日から同システムの利用を順次停止したとしていました。
11月2日の発表は、この件との関係には触れていません。今回の漏えいの原因として結びつける情報は公式には出ていないので、別々のお知らせとして見るのが正確です。
アイスタイルの案内と、こうした発表のあとの一般的な注意を分けて整理します。
対象の会員には、11月6日(金)までに個別の連絡が届く予定です。案内メールは「cosme.net」ドメインから送られます。
アイスタイルは、cosme.net ドメインのメールを受信できるよう、迷惑メールの設定を確かめてほしいとしています。
アイスタイルは、本件に関連してなりすましのメール・SMS・電話が届く可能性があると注意を呼びかけています。
心当たりのない連絡、不審なURLへのアクセス、パスワードや個人情報の入力には十分注意してほしいとしています。同社の案内メールで、パスワードやクレジットカード情報の入力を求めることはありません。
本件の問い合わせ窓口は、次のとおりです。
| 項目 | 内容 |
|---|---|
| 窓口 | 株式会社アイスタイル(アットコスメ)不正アクセス対応お問い合わせ窓口 |
| メールアドレス | security-support@cosme.net |
| 受付時間 | 10:00〜18:00(土・日・祝日を除く) |
問い合わせの状況によっては、返信に時間がかかる場合があるとしています。届いたメールやSMSの連絡先ではなく、公式のお知らせに載っている窓口を使うようにしましょう。
これはアイスタイルの案内ではなく、一般的な注意です。今回の発表ではパスワードは漏えいの対象に含まれていません。それでも、メールアドレスが漏れた以上、偽のログイン画面に誘導する連絡が増えることは考えられます。
ほかのサービスと同じパスワードを使い回している場合は、この機会に見直しておくと安心です。漏えいの連絡を受けたときの一般的な対処は、IPA の案内を紹介した記事にまとめています。
今回の発表は、漏えいした項目を一つずつ挙げ、パスワードとカード情報が含まれないことを明記した点が分かりやすいと思います。退会した人も対象になることや、連絡が届くドメインと完了予定日まで書かれており、会員が自分ごととして判断しやすい内容です。
一方で、住所・電話番号・生年月日がそろって漏れたことは軽くありません。@cosmeは化粧品のクチコミや購入に使われるサービスで、「@cosme」や化粧品ブランドを名乗った連絡は受け取る側も信じやすいはずです。原因と再発防止策を含めた続報を待ちたいところです。
10月から11月にかけて、国内のサービスで不正アクセスの発表が相次いでいます。11月1日にはスマートニュースも不正アクセスを発表しました。
旅行会社のクラブツーリズムでも、会員情報の漏えいの可能性が発表されています。
@cosmeの会員情報漏えいのポイントをまとめます。
@cosmeを使っている人、以前使っていた人は、cosme.net からの連絡を受け取れるようにして、なりすましの連絡には応じないようにしましょう。