アララ メッセージ不正アクセス、メアド約7700万件に拡大【2026年11月】
IT Picks編集部
IT Picks
2026年11月3日、アソビュー株式会社は、メール配信に使っていた委託先のサービスが不正アクセスを受け、レジャー予約サイト「アソビュー!」の会員情報 15,821,184件(約1582万件)が外部に流出したと発表しました。
不正アクセスを受けたのは、アララ株式会社のメール配信サービス「アララ メッセージ」です。流出した情報には、メールアドレス・氏名・電話番号に加え、最終ログイン日や利用施設名などのチケットの購入・利用情報も含まれます。一方で、パスワードとクレジットカード情報は流出の対象外です。どの会員が対象かはまだ特定されておらず、アソビューは特定でき次第、対象の会員に個別に連絡するとしています。
この記事はこんな人向けです
一言でいうと、アソビュー!がメールの配信に使っていた外部のサービスが侵入され、そこに預けていた会員の情報が持ち出されたという発表です。アソビューは、自社のシステムではなく、アララのサービスへの不正アクセスが原因だとしています。
アソビューの発表の要点は次のとおりです。
| 項目 | 内容(アソビューの発表) |
|---|---|
| 発表 | 2026年11月3日 |
| 不正アクセスを受けた先 | メール配信の委託先 アララ の「アララ メッセージ」 |
| 流出した件数 | 15,821,184件 |
| 流出した情報 | メールアドレス、氏名、電話番号、最終ログイン日、利用施設名 など(次の節) |
| パスワード・カード情報 | 委託先に預けておらず、流出していない |
| 悪用の被害 | 現時点で確認されていない |
| 対象の会員 | まだ特定されていない(特定後に個別に連絡) |
| 窓口 | 専用窓口 0120-30-3521(10:00〜19:00) |
アソビュー!は、遊園地や水族館などのレジャースポット、日帰り温泉、体験教室などを 検索・予約できる遊び予約サイト です。
この記事は、アソビューとアララの公式発表にある事実だけをもとにまとめています。
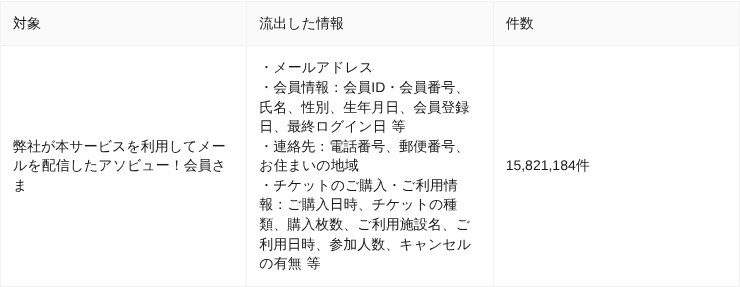
アソビューは、アララからの報告にもとづいて、流出した情報を次のように示しています。対象は、アソビューがアララ メッセージを使ってメールを配信したアソビュー!会員です。
| 区分 | 流出した情報 |
|---|---|
| メールアドレス | メールアドレス |
| 会員情報 | 会員ID・会員番号、氏名、性別、生年月日、会員登録日、最終ログイン日 など |
| 連絡先 | 電話番号、郵便番号、お住まいの地域 |
| チケットの購入・利用情報 | 購入日時、チケットの種類、購入枚数、利用施設名、利用日時、参加人数、キャンセルの有無 など |
| 件数 | 15,821,184件 |
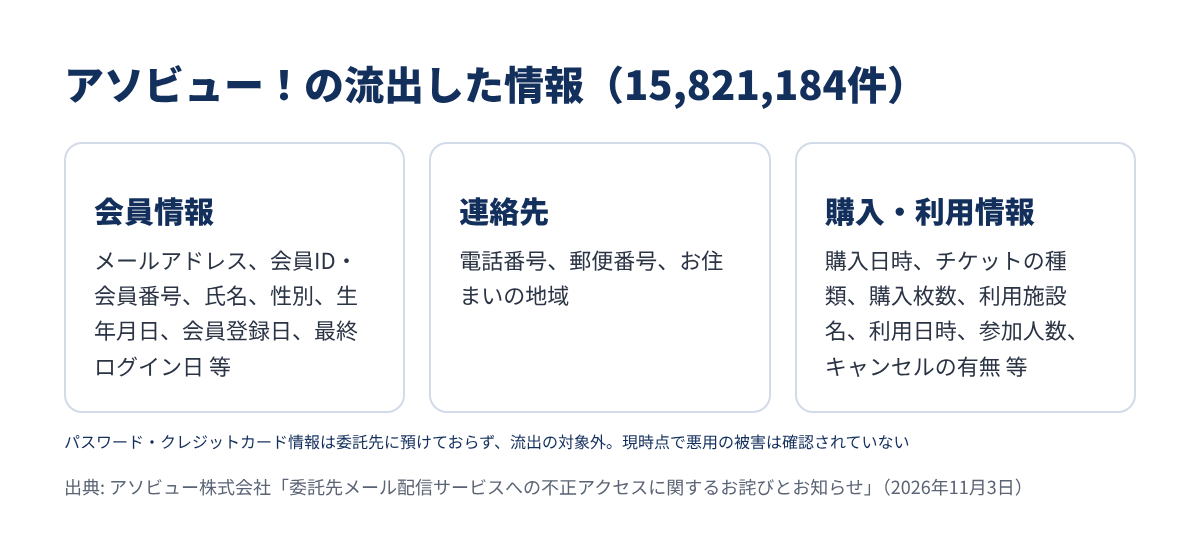
メールアドレスや氏名だけでなく、どの施設のチケットを、いつ、何人で使ったかまで含まれているのが今回の特徴です。
一方で、次の点も明記されています。
なお、15,821,184件は流出した情報の件数で、発表には 何人分にあたるのかは書かれていません。この記事では発表の件数をそのまま載せています。
アララ メッセージは、企業が会員向けのメールを配信するためのサービスです。アソビューは、アソビュー!のメール配信にこのサービスを使っていたため、配信先の会員の情報をアララのサービスに預けていました。
アララは10月29日に第1報、11月2日に第2報を公表しています。アソビューの発表も、この第2報を参照しています。第2報の主な内容は次のとおりです。
| 項目 | アララの第2報(2026年11月2日) |
|---|---|
| 持ち出された範囲 | 共用の環境に加え、契約企業の環境(サーバー97台) |
| 対象の契約企業 | 精査中(最大約380社と推計) |
| 持ち出されたメールアドレス | 現時点で 約7,700万件(アララの表記は「約77百万件」。精査中) |
| 流出した情報 | メールアドレスと、契約企業が登録した 氏名・性別・生年月日・電話番号・会員番号・住所 など(企業により異なる) |
| クレジットカード番号 | アララは一切保有していない |
| サービス | 10月31日にすべて停止、再開は未定 |
アソビューの会員の情報は、この 一連の不正アクセスで持ち出されたデータの中に含まれていた ことになります。ただし、アソビューの発表には、第2報のどの区分(共用の環境か、契約企業の環境か)に当たるのかは書かれていません。
アララ メッセージの不正アクセスの全体像は、こちらの記事にまとめています。
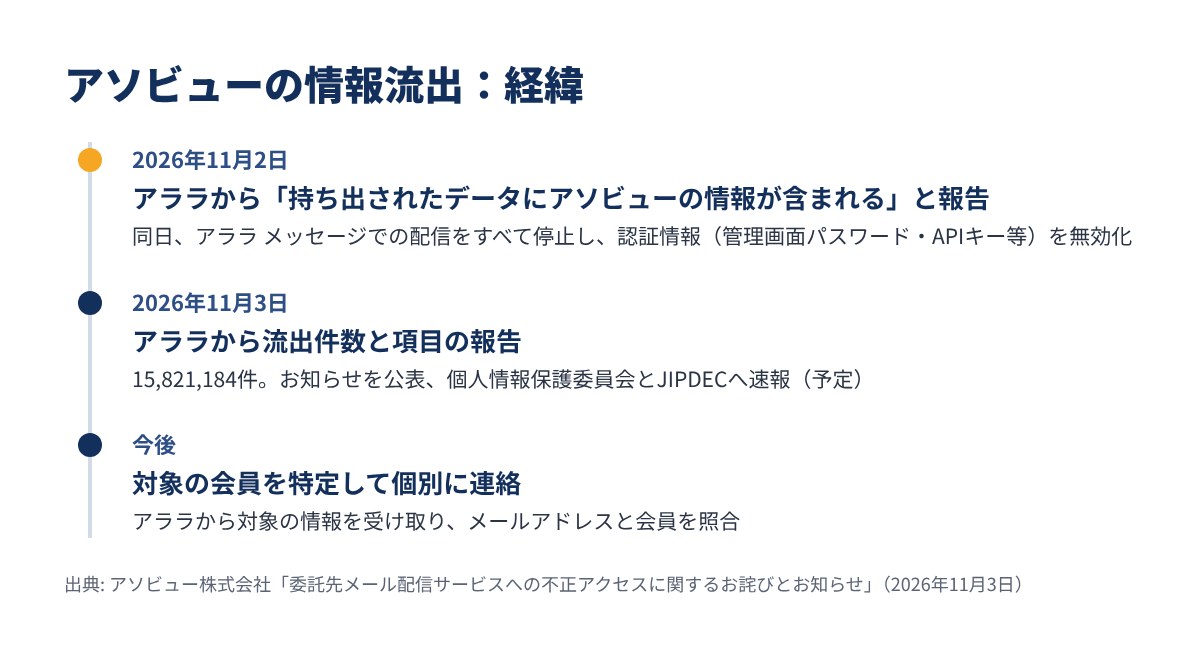
アソビューの発表に書かれている日付を、時系列に並べます。
| 日付 | 内容 |
|---|---|
| 2026年11月2日 | アララから、持ち出されたデータにアソビューが預けた情報が含まれるとの報告を受ける |
| 同日 | アララ メッセージを使う すべてのメール配信を停止し、管理画面のパスワードやAPIキーなどの認証情報を無効化 |
| 同日 | アララに流出した項目・件数の特定と報告を求め、自社システムへの不正アクセスの有無の調査を開始 |
| 2026年11月3日 | アララから 流出件数と項目の報告 を受ける |
| 2026年11月3日 | お知らせを公表。個人情報保護委員会とJIPDECへ速報(予定) |
| 今後 | アララから対象の情報を受け取り、メールアドレスと会員を照合して対象者を特定し、個別に連絡 |
今後の対応として、アソビューは次のことを挙げています。
原因について、両社の公式な説明は次のとおりです。
アララは、侵入の開始時期と経路は引き続き調査中 としています。また、アソビューは11月2日の時点で 自社システムへの不正アクセスの有無の調査を始めた としていますが、その結果はまだ発表されていません。
この記事では、公式に説明されていない手口や攻撃者について推測はしません。
11月4日時点で、両社の発表に 書かれていないこと を整理します。
| 項目 | 11月4日時点の状況 |
|---|---|
| 対象の会員 | 特定されていない(アララが調査中。特定後に個別に連絡) |
| いつ登録・利用した会員の情報か | 発表に記載なし |
| 15,821,184件が何人分か | 発表に記載なし |
| アソビューのシステムへの不正アクセスの有無 | 11月2日に 調査を開始、結果は未発表 |
| 侵入の開始時期と経路 | アララが調査中 |
| アララの続報 | 件数などの精査の結果を 第3報で知らせる としている |
続報が出たら、記事を更新します。
公式の案内と、こうした発表のあとの 一般的な注意 を分けて整理します。対象の会員がまだ特定されていないため、アソビューは 特定されるまでの間、すべての会員に注意を呼びかけています。
流出した情報には、氏名・電話番号・住所(お住まいの地域)・利用施設名 などが含まれます。アソビューは、これらを悪用した アソビューを装った不審なメール・SMS・電話が届くおそれがある として、次の点に注意するよう呼びかけています。
対象の会員には、特定でき次第 アソビューから個別に連絡がある 予定です。問い合わせは専用窓口で受け付けています。
| 窓口 | 連絡先 |
|---|---|
| お客様(予約者様)向け専用窓口 | 電話 0120-30-3521(受付 10:00〜19:00、平日・土日祝) |
ここからは アソビューの案内ではなく、一般的な注意 です。今回は 利用した施設や日時まで含まれている ため、「〇月〇日にご利用の〇〇の件で」のように、本物らしく見える連絡 が来る可能性も考えておきたいところです。
漏えいの連絡を受けたときの相談先は、IPA の窓口を紹介した記事にまとめています。
今回の発表は、流出した項目を細かく示し、パスワードとカード情報が対象外であることを明記した 点で、会員が影響を判断しやすい内容だと思います。アララから報告を受けた翌日に件数と項目を公表し、配信の停止と認証情報の無効化を同じ日に行った ことも、はっきり書かれています。
一方で、購入日時・利用施設名・参加人数といった「いつ、どこで、誰と遊んだか」が分かる情報 まで含まれているのは軽くありません。メール配信のために預けた情報としては範囲が広く、アソビュー自身も 預ける情報を必要最小限にする ことを再発防止策に挙げています。
アララ メッセージの不正アクセスは、利用企業の会員の情報へと影響が広がっている 段階です。11月3日に発表された7NOWの件と同じく、サービス本体ではなく委託先で起きた漏えい で、委託先まで含めた管理が問われる発表と言えます。
どの会員が対象なのか、侵入の経路は何だったのか は、まだ示されていません。アソビューの個別の連絡と、アララの第3報を待ちたいところです。
アソビューの情報流出のポイントをまとめます。
アソビュー!の会員は、アソビューを名乗る連絡でパスワードやカード情報を入力しない ようにし、個別の連絡を待ちましょう。