Google AI Studioのバイブコーディングがフルスタック対応に。Antigravity+Firebase統合で何が変わったか【2026年3月】
itpicks_admin
IT Picks
ノーコードで Web サイトを作れる「Studio」から、不正アクセスを知らせるメールが届いた人も多いのではないでしょうか。
2026年10月16日、Studio株式会社はクラウド環境への不正アクセスにより、Studio に登録しているすべての利用者の情報が流出した可能性があると発表しました。10月20日にはフォーム利用者向けに個人情報保護委員会への「連名報告」の方針を示し、10月22日にはデジタル庁も最大約1万3千件の個人情報が漏えいした可能性を公表しています。
対象はアカウント情報だけでなく、フォームの送信内容や外部サービスの API キーにまで及びます。Studio 側の対応だけでは守れない情報があり、利用者自身が手を動かす必要がある事案という位置づけです。
この記事はこんな人向けです
一言でいうと、Studio のサーバーに保存されていた利用者のデータが、9月30日〜10月1日に外部から読み出せる状態になっていたという事案です。
| 項目 | 内容(2026年10月24日時点の公式発表) |
|---|---|
| 不正アクセスの期間 | 2026年9月30日〜10月1日(確認できている範囲) |
| 発覚 | 10月13日(社内調査で確認) |
| 対象 | Studio に登録しているすべての利用者 |
| 実際に取得されたか | 確認できていないが、取得されたものとみなして対応 |
| 改ざん・削除 | 操作記録を調べた範囲では確認されていない |
| 対象件数 | 未公表(精査のうえ続報) |
Studio は「取得された事実は確認できていない」としつつも、取得された前提で対応を進めています。件数は10月23日公開の英語版ポータルでも「機能ごとに精査中」とされ、まだ出ていません。
公式ポータルによると、第三者が Studio の一部機能の脆弱性を悪用し、クラウド環境に不正にアクセスしました。脆弱性の機能名や侵入経路の詳細は公表されていません。
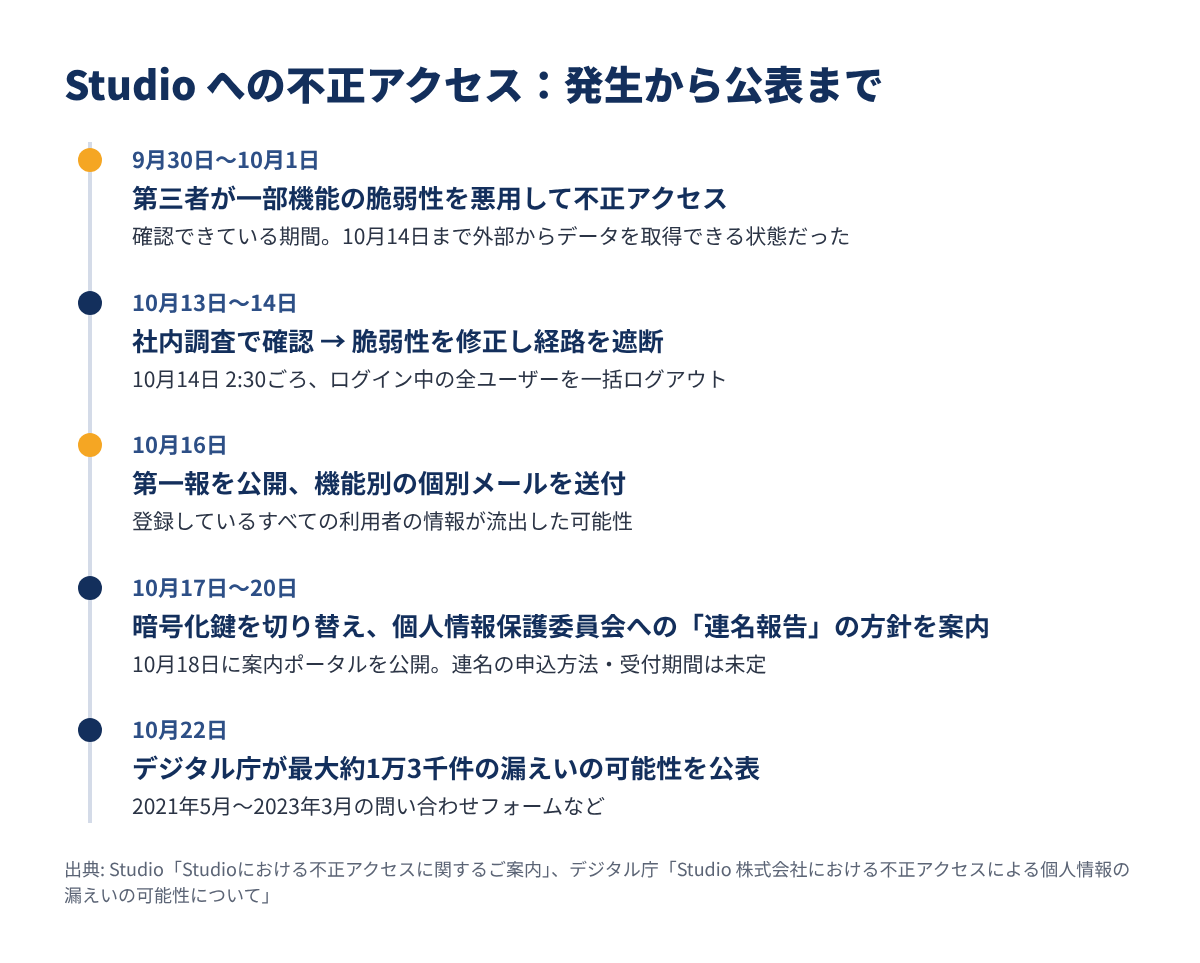
発覚から第一報までは3日でした。10月14日の深夜2時30分ごろには、安全のためログイン中の全ユーザーが一括でログアウトされています。このため、利用者は再ログインが必要です。
10月17日には暗号化の鍵を新しいものに切り替えました。古い鍵は既存データの読み出し専用にし、新しい鍵での再暗号化を進めているとしています。
ポイントは、暗号化して保存していた情報も安全とは言えないことです。Studio は、復号に必要な鍵が同じ不正アクセスで読み出されたため、暗号化されていたフォーム内容や API キーも内容を知られた可能性があると説明しています。
| 区分 | 流出の可能性がある情報 |
|---|---|
| アカウント情報 | ユーザー名、メールアドレス、ハッシュ化されたパスワード |
| サイトのデータ | デザインエディタ・CMS の内容、フォームの送信内容(添付ファイルはファイル名のみ)、reCAPTCHA v3 の設定、Webhook 通知 URL |
| 共有用 URL | ライブプレビューの URL |
| 認証情報 | 外部サービスの API キー・トークン、パスワード保護ページのパスワード、Google スプレッドシート連携の認証情報、カスタムプロキシのプロキシキー |
このほか、2022年12月〜2023年8月に「Studio AI(旧 Auto)」の先行利用を申し込んだ人も対象です。メールアドレス、ユーザー名、IP から判定した国が流出した可能性があり、アカウントを持っていない人も含まれます。こちらはパスワードや支払い情報を預かっていないため、変更対応は不要とされています。
Studio は「鍵や認証情報を切り替えても、不正アクセスの時点で取得された可能性のある情報を守ることはできない」としています。外部サービスの API キーなどは、利用者自身での切り替えが必要です。
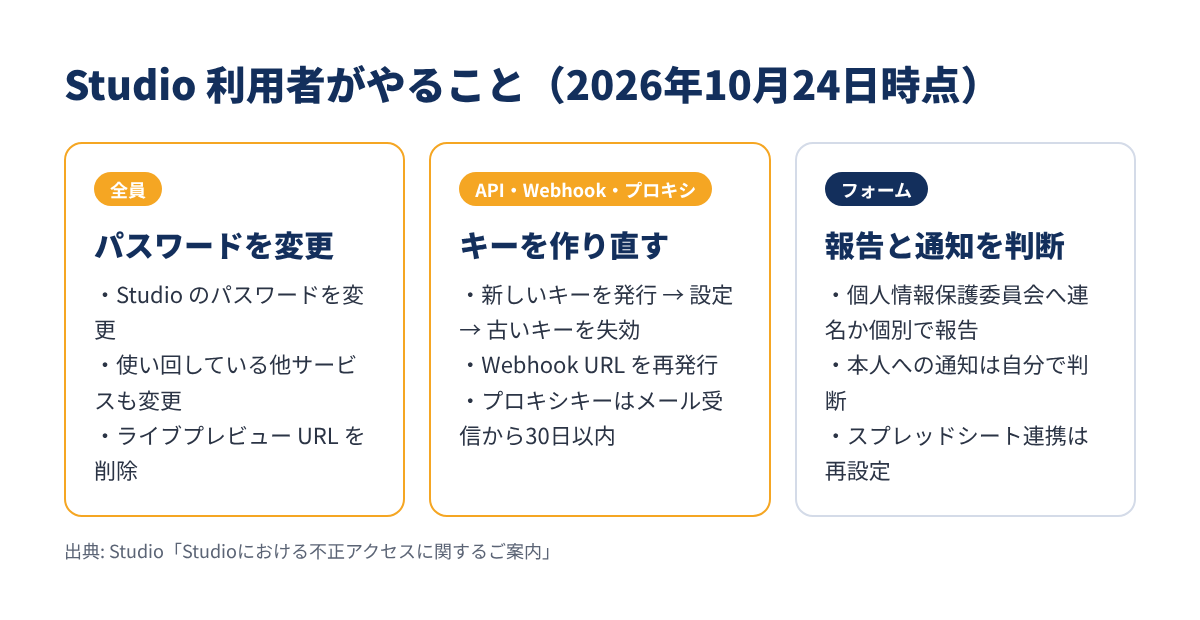
Data Connect API・API 連携(Beta)を使っている場合の順番は次のとおりです。
先に古いキーを失効させると連携が止まるので、順番に注意します。あわせて、9月30日以降に心当たりのない利用がないか連携先で確認します。
通知先で新しい URL を発行し、Studio で更新してテスト送信します。その後、通知先で古い URL を無効化します。9月30日以降に心当たりのない通知が届いていないかも確認し、不審なリンクは開かないようにします。
サーバー側のプロキシキーを新しいものに差し替え、完了後に Studio の窓口へ「プロキシキーの無効化依頼」を送ります。期限は10月16日に届いたメールの受信から30日以内です。古いキーは無効化されるまで使えます。
連携を解除し、Google アカウント側で Studio へのアクセス権を削除してから、もう一度連携します。連携していたシートの9月30日〜10月14日の変更履歴も確認するよう案内されています。
API キーや鍵が漏れたときの考え方は、認証局の秘密鍵が漏えいした事案でも共通です。
Studio のフォームで問い合わせや申し込みを受け付けていた場合、個人情報保護委員会への漏えい等の報告が必要になることがあります。ここは方針が変わったので注意が必要です。
| 日付 | Studio の案内 |
|---|---|
| 10月16日 | 第一報。フォーム送信内容について機能別の個別メールを送付 |
| 10月17日 | 個別報告の保留をお願い |
| 10月20日 | 「連名での報告」と「個別での報告」から選べることに |
連名での報告は、Studio が取りまとめて利用者と Studio の連名で報告するものです。申し込めば個別の報告は不要になり、本件に限り、速報の目安期間を超えても遅延扱いにしないとされています。ただし、申込方法と受付期間はまだ決まっていません(10月24日時点)。
自分で報告したい場合は、10月17日の保留のお願いにかかわらず個別に報告できます。すでに個別で報告した人が連名に切り替えることも可能です。
連名報告に含まれるのは委員会への報告だけです。フォームに送信した本人への通知が必要かどうかは、サイトを運営する側が自分で判断します。Studio のポータルは、次の3点を確認するよう案内しています。
判断に迷う場合は、専門家への相談も勧められています。営業目的やスパムの送信、安全上の懸念がある内容を含む回答について、本人への通知が必要かどうかもポータルの FAQ で補足されています。
Studio 製のサイトに問い合わせを送ったことがある人は、そのサイトの管理者から通知が届く場合があります。内容について知りたいときは、まず通知を送ってきたサイトの管理者に問い合わせるよう Studio は案内しています。
気をつけたいのは、便乗した偽のメールや電話です。
デジタル庁も、同庁や関係機関を装った不審なメール・電話・SMS に注意するよう呼びかけています。
Studio は国内の企業や自治体のサイトでも使われており、影響を公表する組織が相次いでいます。デジタル庁は10月22日、Web サイト運営の一部で Studio を使っていたとして、次の件数を公表しました(いずれも最大値で、範囲は精査中)。
| 対象(問い合わせフォームは2021年5月〜2023年3月) | 最大件数 |
|---|---|
| 意見・要望などの問い合わせ | 8,833件 |
| 採用に関する問い合わせ | 250件 |
| ワクチン接種証明書アプリの問い合わせ | 3,661件 |
| マイナちゃん着ぐるみ貸し出しの問い合わせ | 117件 |
| ワークショップなどの申し込み | 462件 |
| Studio アカウント(職員・委託先) | 35件 |
デジタル庁によると、二次被害は現時点で確認されていません。
セキュリティ事案をまとめているブログ「piyolog」は、10月20日時点で影響の可能性や調査を公表した組織を98と数えています。内訳は自治体17、上場企業5などで、件数の単位が組織ごとに違うため合算はしていないとしています(出典)。
Studio は10月21日22時26分〜22日4時05分に緊急メンテナンスを行い、ログインや公開サイトのフォーム送信などが止まりました。これは不正アクセスとは別件です。
公式発表によると、PHP の深刻な脆弱性(CVE-2026-109618 / CVE-2026-109619)の修正版が出る前の予防措置で、PHP を修正版に更新して全機能を復旧しています。このメンテナンスに関わる被害は確認されていないとしています。
PHP の脆弱性と修正版の詳細はこちらの記事で解説しています。
デザイナーの辻元気氏は、2021年8月に Studio を退会し、アカウントを削除すると案内されていたにもかかわらず、今回のメールで情報が残っていたと知らされたと note に書いています。退会した人はログインできないため、自分で設定を確かめられない点も指摘しています(出典)。
前出の piyolog は、個人情報保護委員会への報告について、10月16日に必要な場合があると案内された翌日に保留を依頼されたという経緯を時系列で整理しています。脆弱性の機能名や侵入経路は公表されていないとも注記しています(出典)。
今回の事案で重いのは、暗号化していたデータの鍵まで読み出された点だと思います。「暗号化しているから大丈夫」が通用しないため、API キーや Webhook URL は利用者側で作り直すしかありません。ノーコードツールは手軽な反面、こうした認証情報をツールに預けている自覚を持ちにくいのが難しいところです。
もう一つは、フォームの扱いです。Studio 製サイトのフォームで受けた問い合わせは、受け取った企業や自治体が対応を判断する必要があります。連名報告で委員会への手続きは軽くなりそうですが、本人への通知は各社の判断として残ります。申込方法と受付期間の発表、そして対象件数と原因調査の続報を待ちたいところです。
クラウドの WAF のように、自社サーバー側で攻撃を防ぐ仕組みも見直しておくと安心です。
Studio への不正アクセスのポイントをまとめます。
Studio でサイトを管理している人は、まず公式ポータルで自分が使っている機能を確認し、API キーなどの作り直しから始めるのがおすすめです。