Lambda Web Functionsとは?東京でも提供開始【2026年10月】
IT Picks編集部
IT Picks
2026年10月30日(米国時間)、Cloudflare は公開 IP を持たないプライベートなサーバー(オリジン)にも、WAF・キャッシュ・ボット対策・Workers を使える機能「Cloudflare services for private origins」を一般提供(GA)にしたと発表しました。6月に始まったクローズドベータからの正式提供です。
これまで Cloudflare の保護を使うには、基本的にサーバーをインターネットに公開しておく必要がありました。今回の機能は、サーバーを社内ネットワークなどに隠したまま、入り口だけを Cloudflare で守るためのものです。ただし使うには条件があり、現時点では企業(Enterprise)向けの機能という位置づけです。
この記事はこんな人向けです
一言でいうと、DNS レコードにプライベート IP を書くだけで、Cloudflare が自社の専用回線経由でそのサーバーに通信を届けてくれる機能です。
オリジンは、Cloudflare の後ろで実際にサイトやアプリを動かしているサーバーのことです。プライベート IP は「10.0.0.50」のような、社内ネットワークの中でしか届かないアドレスを指します。
| 項目 | 内容(公式ブログ・ドキュメントより) |
|---|---|
| 発表日 | 2026年10月30日(一般提供) |
| ベータ | 2026年6月10日にクローズドベータ(対象の Enterprise 顧客) |
| 何をするか | 公開ホスト名への通信を、プライベート IP のオリジンに届ける |
| 通り道 | 既存の Cloudflare One の接続(IPsec・GRE・CNI・Cloudflare Tunnel・Cloudflare Mesh) |
| 使える機能 | WAF・ボット管理・レート制限・キャッシュ・書き換えルール・Workers |
| 利用の条件 | アカウントチームに「Private Origins」の権利を有効にしてもらう |
公式ブログによると、社内向けの API、AI エージェントのバックエンド、MCP サーバー、運用ツールなどは、インターネットに公開する前提で作られていません。それでも、取引先や顧客、AI エージェントからのリクエストは受け付ける必要があります。
これまで、そうしたサービスの前に Cloudflare を置くには、次のどれかが必要でした。
その結果、プライベートなアプリは WAF やレート制限などの保護を受けられないことが多かった、とブログは説明しています。
今回の機能では、オリジンはプライベート IP のままで、受信側のファイアウォールに例外を作る必要もありません。企業ネットワーク向けの Cloudflare WAN でつないでいれば、オリジン側に専用ソフトを入れる必要もないとしています。
プロキシした(オレンジの雲の)A / AAAA レコードをプライベート IP に向けると、次の機能が公開オリジンのときと同じように動きます。
TLS の終端や WAF・キャッシュの処理は、これまでどおり Cloudflare のネットワーク上で行われます。違うのは最後の区間だけで、公開インターネットではなく、利用者の専用の接続を通ってオリジンに届きます。
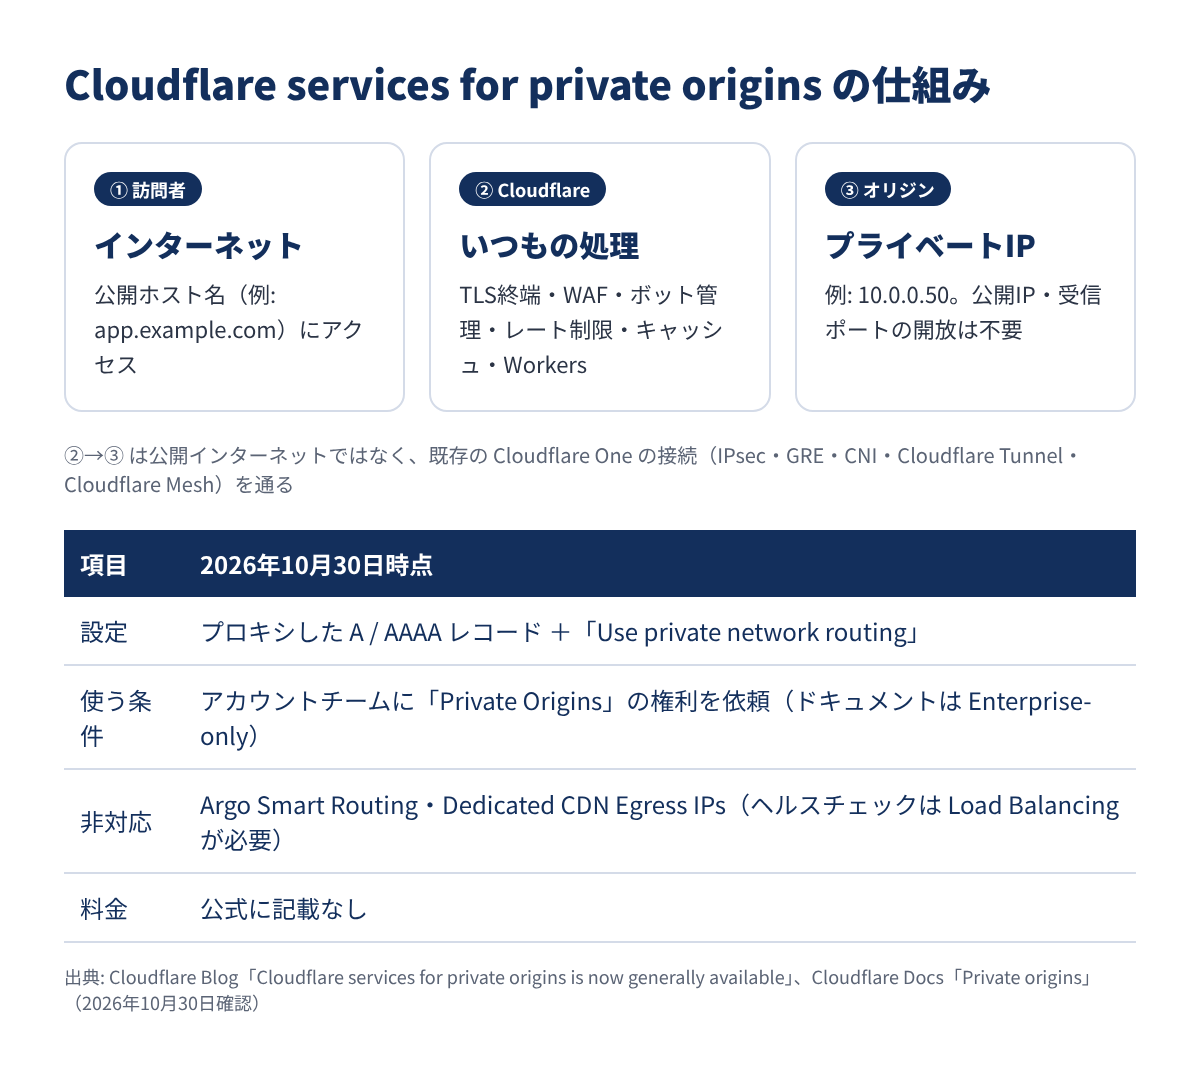
公式ブログは、次の制限を挙げています。
DNS レコードに次の範囲の IP を書くと、「Use private network routing」の設定が自動でオンになり、オフにはできません。
| 範囲 | 種類 |
|---|---|
| 10.0.0.0/8・172.16.0.0/12・192.168.0.0/16 | プライベート IPv4(RFC 1918) |
| 100.64.0.0/10 | CGNAT(RFC 6598) |
| fc00::/7 | ユニークローカル IPv6(RFC 4193) |
専用の接続からしか届かない公開 IP の場合は、手動でオンにできます。なお、同じ名前に複数の A / AAAA レコードがあり、1つでもオンになっていると、その名前のレコードはすべてプライベート経由になります。
結論からいうと、個人や小規模のサイトがすぐに使える機能ではありません。
| 項目 | 2026年10月30日時点の公式情報 |
|---|---|
| 申し込み | アカウントチームに 「Private Origins」の権利(エンタイトルメント) の有効化を依頼 |
| ドキュメントの表記 | 「Enterprise-only」(Enterprise プラン限定) |
| 必要な接続 | Cloudflare One の接続(IPsec・GRE・CNI・Cloudflare Tunnel・Cloudflare Mesh) |
| その他 | Tunnel 以外で接続する場合は Unified Routing の有効化も必要(アカウントチーム経由) |
| 料金 | 公式ブログ・ドキュメントに記載なし |
ブログの説明文には「Cloudflare One の接続を持つすべての顧客に提供」とあり、ベータの参加者以外にも開放されたのは確かです。一方で、開発者向けドキュメントは「Enterprise-only」「Closed beta」の表記のままです(最終更新は2026年5月7日)。
権利がないままプライベート IP をプロキシしようとすると、「Error 1002: DNS points to prohibited IP」が出るとドキュメントに書かれています。料金も公開されていないため、使いたい場合は Cloudflare の営業・アカウントチームに問い合わせることになります。
ここでは、公式ブログの「Get started」と、ドキュメントの「Set up a private origin via Cloudflare WAN」に書かれている流れを紹介します。権利の有効化と Cloudflare One の接続が済んでいることが前提です。
Cloudflare WAN や Cloudflare Mesh でつなぐ場合は、Cloudflare の送信元の範囲(IPv4 は 100.64.0.0/12、IPv6 は 2606:4700:cf1:5000::/64)への戻りの経路をネットワークに設定します。
Cloudflare WAN のドキュメントでは、次の準備も求めています。
ダッシュボードでは次の手順です。
API で作る場合は、DNS レコードに private_routing を加えます(必要なトークン権限は DNS Write)。
curl "https://api.cloudflare.com/client/v4/zones/$ZONE_ID/dns_records" \
  --request POST \
  --header "Authorization: Bearer $CLOUDFLARE_API_TOKEN" \
  --json '{"type": "A", "name": "app.example.com", "content": "10.0.0.50", "proxied": true, "private_routing": true}'
既存の WAF・キャッシュ・ボット管理の設定は、そのホスト名にそのまま適用されます。
ドキュメントでは、トンネルが正常かをダッシュボードで確認し、ネットワークの外から curl -v https://<ドメイン>/ でアクセスし、オリジン側で Cloudflare の送信元範囲から通信が届いているかを tcpdump で見る、という流れを紹介しています。
公式ブログによると、ベータでいちばん多かった失敗は戻りの経路の設定漏れです。リクエストがタイムアウトし、オリジンに何も届かないときは、まず戻りの経路を確認するよう勧めています。
VPS で WordPress やアプリを動かしている人が「サーバーの IP を公開せずに Cloudflare で守りたい」場合、今回の機能を待つ必要はありません。公式ドキュメントで 「Available on all plans」(全プランで利用可能) とされている Cloudflare Tunnel が、その用途の機能です。
Cloudflare Tunnel の仕組みは、ドキュメントによると次のとおりです。
今回の新機能との違いは、オリジン側で cloudflared を動かすかどうかです。サーバーが1台で、ソフトを入れられる VPS なら、Tunnel で十分に「オリジンを隠す」ことができます。新機能は、すでに企業ネットワークを Cloudflare WAN や Mesh でつないでいる会社が、その回線をそのまま使えるようにしたもの、と考えると分かりやすいでしょう。
オリジンの IP を隠すことは、Cloudflare が DDoS 対策としてすべてのユーザーに勧めている設定でもあります。最近の DDoS 攻撃の傾向は、こちらの記事でまとめています。
Cloudflare の前で使える無料の WAF については、次の記事で解説しています。
VPS 側のファイアウォールなどの初期設定は、さくらのVPSのセキュリティ初期設定やXServer VPSのセキュリティ対策を参考にしてください。
今回の機能は、インターネットからプライベートなオリジンへの通信が対象です。Cloudflare は次の段階として、プライベートネットワーク同士の通信にも同じ保護を広げる計画を明らかにしています。
ブログでは例として、社員が社内 Wiki(wiki.company.internal)を開くときにも WAF・レート制限・ボット管理を使えるようになる、と説明しています。
今回の発表は、「インターネットに出すアプリ」と「社内のアプリ」の守り方を1つにまとめるという、Cloudflare の方向性がはっきり見えるものだと思います。特に、AI エージェントや MCP サーバーのように、社内に置いたまま外部から呼ばれるサービスが増えていることを強く意識した機能です。
一方で、2026年10月30日時点では、ドキュメントは Enterprise-only・クローズドベータの表記のまま、料金も非公開です。「一般提供」といっても、個人や小規模のサイトが管理画面からすぐに使える機能ではない、と受け止めておくのがよいでしょう。
個人の VPS でオリジンを隠したいなら、全プランで使える Cloudflare Tunnel が現実的な選択肢です。新機能は、Cloudflare WAN などをすでに導入している企業が、ドキュメントの更新や料金の公表を待って検討する段階だと考えています。
Cloudflare は10月、AI モデルの Clairic など開発者向けの発表も続けています。
Cloudflare services for private origins の一般提供のポイントをまとめます。
VPS を Cloudflare の後ろに置いている人は、まずサーバーの IP が直接見えていないかを確認し、必要なら Cloudflare Tunnel でオリジンを隠すところから始めるのがおすすめです。