【2026年版】VPSおすすめの選び方|失敗しやすいポイントと候補まとめ
itpicks_admin
IT Picks
お問い合わせフォームに Contact Form 7 を入れたまま、プラグインの更新は「通知が来たら押す」くらいにしている人も多いのではないでしょうか。
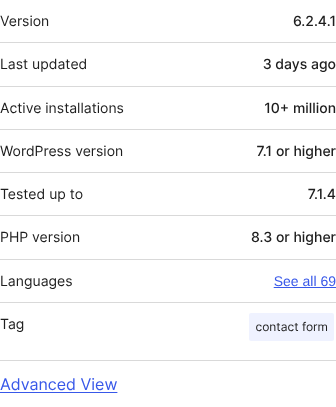
2026年10月29日、Contact Form 7 は 6.2.4 を公開し、認証なしで悪用できる「任意ファイルアップロード」の脆弱性を修正しました。 同じ日には小さな修正版の 6.2.4.1 も出ていて、こちらが最新版です。
Contact Form 7 は WordPress.org で 有効インストール数 1,000万以上 の定番プラグインです。脆弱性があったのは 10月に出たばかりの 6.2〜6.2.3 ですが、開発者は すべての利用者に更新を勧めています。WordPress でフォームを置いている人は、まずプラグインの版を確認したい 発表と言えます。
この記事はこんな人向けです
「ファイル添付欄を悪用される脆弱性を直し、添付できる拡張子の扱いを厳しくしたセキュリティ修正版」 です。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年10月29日(6.2.4 と 6.2.4.1) |
| 最新版 | 6.2.4.1(WordPress.org、11月1日時点) |
| 脆弱性の種類 | 認証なしの任意ファイルアップロード |
| 脆弱な版 | 6.2〜6.2.3 |
| 更新の推奨 | すべての利用者(強化はすべての版に効くため) |
| 発見・報告 | Shinya Murakami 氏・Jakub Herman 氏(WPScan 経由で報告) |
| 動作要件 | WordPress 7.1 以上・PHP 8.3 以上 |
「任意ファイルアップロード」は、本来は受け付けないはずのファイルを、外部からサーバーに置かれてしまう種類の脆弱性です。「認証なし」は、サイトにログインしていない第三者でも狙える という意味です。
公式ブログ「Contact Form 7 6.2.4」の要点は次のとおりです。
公式の説明は 「何ができてしまうか」の概要まで で、欠陥の細かな中身は書かれていません。また、11月1日時点の公式発表には CVE などの識別番号や深刻度の評価も載っていません。報告を受けた WPScan の公開データベースにも、この件の項目はまだ見当たりません。
ふだんの Contact Form 7 は、添付されたファイルを 検証してから一時フォルダーに移し、メールに添付して送ったあと削除する 仕組みです(公式ドキュメント)。今回はこの 「検証で弾く」「送信後に消す」の両方をすり抜けられた のがポイントです。
公式の説明をもとにすると、特に注意が必要なのは次の3つが重なるサイト です。
脆弱性があったのは 6.2〜6.2.3 です。6.2 は 2026年10月6日 に出た版なので、10月に入ってから更新したサイトが当てはまります。
| 版 | 公開日(公式アナウンス) | 今回の脆弱性 |
|---|---|---|
| 6.1 系以前 | — | なし(ただし更新は推奨) |
| 6.2 | 2026年10月6日 | あり |
| 6.2.1 | 2026年10月8日 | あり |
| 6.2.2 | 2026年10月11日 | あり |
| 6.2.3 | 2026年10月21日 | あり |
| 6.2.4 | 2026年10月29日 | 修正済み |
| 6.2.4.1 | 2026年10月29日 | 修正済み(最新版) |
※ 2026年11月1日時点。Contact Form 7 公式ブログ・WordPress.org の変更履歴より
狙われるのは ファイルを添付できるフォーム です。公式の説明は、ファイルのアップロード欄があるフォーム を標的になりうるものとして挙げています。
もう一つの条件は、Web サーバーが「ディレクトリの中身の一覧」を誰でも見られる設定になっていること です。index.html などが無いフォルダーの URL を開くと、ファイル名の一覧が表示される状態を指します。
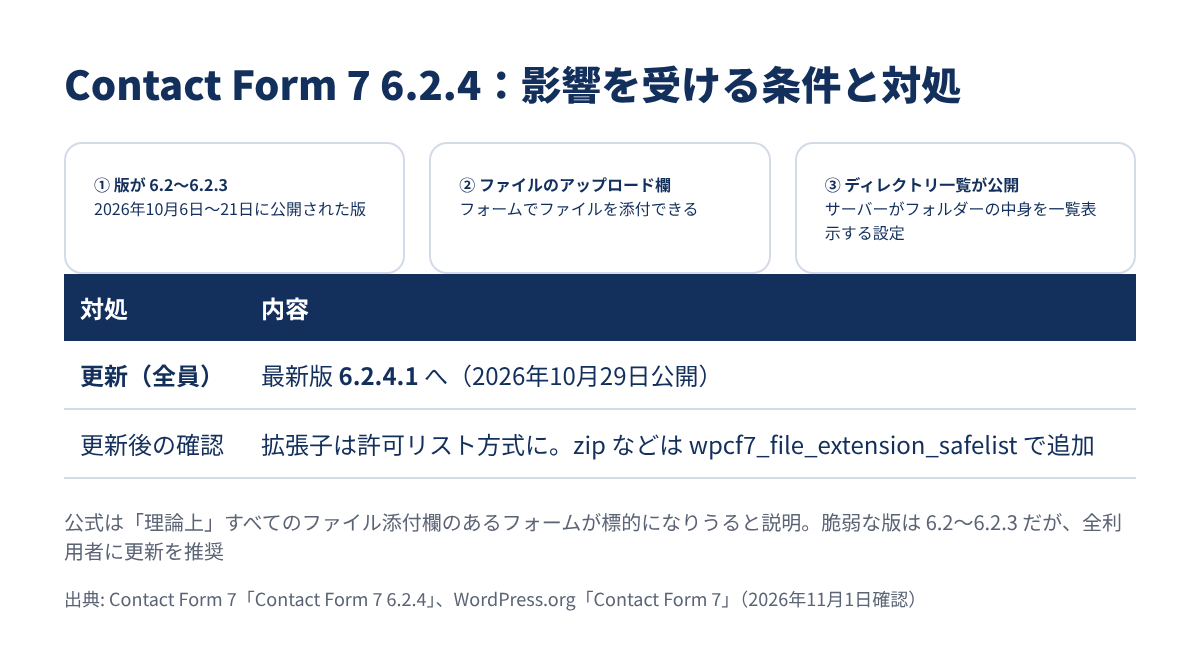
ただし公式は 「理論上は」と前置きした説明 で、条件に当てはまらなければ安全と言い切ってはいません。どの条件でも、まずは更新が先 です。
管理画面の 「プラグイン」→「インストール済みプラグイン」 で、Contact Form 7 の説明欄にバージョンが表示されます。新しい版がある場合は、ここに更新の通知も出ます。
VPS で WP-CLI を使っているなら、サーバー上で次のコマンドでも確認できます。
wp plugin list
6.2.4.1 になっていれば最新 です。
管理画面の 「ダッシュボード」→「更新」、または 「プラグイン」画面の更新の通知 から更新できます。WP-CLI なら次のとおりです。
wp plugin update contact-form-7
最新の 6.2.4.1 は WordPress 7.1 以上・PHP 8.3 以上 が動作要件です。WordPress 本体も、10月28日に出た 7.1.4 にそろえておくと安心です。
WordPress 本体のマイナー更新と違い、プラグインの自動更新は、管理者がプラグインごとに有効にする方式(WordPress 5.5 から) です。「プラグイン」画面の 「自動更新を有効化」 で切り替えられます。
公式ドキュメントによると、自動更新は WP-Cron で動くため、環境によってはうまく動かない ことがあります。有効にしている場合も、「ツール」→「サイトヘルス」でエラーが出ていないか を確かめておきましょう。
公式が条件に挙げた ディレクトリの一覧表示は、一般に公開サーバーでは止めておく設定 です。自分で Web サーバーを設定している VPS なら、次の点を確認できます。
| Web サーバー | 一覧表示の設定 | 止め方 |
|---|---|---|
| Apache | Options に Indexes があると一覧を返す |
Options -Indexes(.htaccess でも指定可) |
| nginx | autoindex on で一覧を返す |
autoindex off(既定は off) |
これはあくまで 一般的な対策 です。公式は更新を求めており、設定の見直しは更新の代わりにはなりません。レンタルサーバーの場合は、各社の管理画面やマニュアルで確認しましょう。
VPS で最初にやっておきたいセキュリティ設定は、こちらで解説しています。
6.2.4 では、安全のために 添付ファイルの拡張子の扱いが変わりました。公式も 「一部の使い方に影響しうる変更」 として説明しています。
ファイル名を安全にする関数 wpcf7_antiscript_file_name() が、これまでの 「危険な拡張子のリスト」から「許可する拡張子のリスト(safelist)」方式 に変わりました。リストに無い拡張子のファイルは、拡張子の部分が自動で安全なものに変換されます。
既定のリストに入っているのは、主に次の種類です(全一覧は公式ブログに掲載)。
| 種類 | 主な拡張子 |
|---|---|
| 画像 | jpg / jpeg / png / gif / webp / heic / avif / bmp / tiff / ico など |
| 文書 | pdf / txt |
| 音声 | mp3 / m4a / wav / aac / flac / ogg など |
| 動画 | mp4 / mov / avi / webm / mkv / wmv など |
zip は既定のリストに入っていません。 Word・Excel のファイルの拡張子も、公式の既定のリストには見当たりません。応募書類や見積もりの資料などを添付で受け付けているフォームは、更新後に受け取ったファイルの名前を確かめておきたい ところです。
公式ブログは、wpcf7_file_extension_safelist フィルターで 許可リストに拡張子を足す 例を載せています。zip を加える場合は次のとおりです。
add_filter( 'wpcf7_file_extension_safelist', function ( $safelist ) {
    return array_merge( $safelist,  ['zip'] ); // Adding .zip
} );
足す拡張子は 本当に受け付ける必要があるものだけ にとどめるのが無難です。
wpcf7_unship_uploaded_file() は、第2引数 $options が必須 になり、第3引数 $uploaded_files が追加 されました。公式は「ふだん使う関数ではなく、知らない人がほとんど」としつつ、自分のコードで呼んでいる場合は引数を直すよう 呼びかけています。
6.2.4.1 は、6.2.4 と同じ10月29日に出た小さな修正版 です。WordPress.org の変更履歴には 「FormDataTree-PHP を 2.0.10 に更新」 とだけ書かれています。
FormDataTree-PHP は、6.2.4 で 2.0.9 に更新されたばかりの、Contact Form 7 が内部で使う部品の一つです。6.2.4 の時点で脆弱性は直っていますが、これから更新するなら最新の 6.2.4.1 にしておけば十分 です。
今回の脆弱性は 6.2〜6.2.3 の約3週間に出た版だけ で、しかも ファイル添付欄があるフォーム が主な対象です。名前とメールアドレスだけの問い合わせフォームなら、影響は限られると考えています。
一方で、ログインなしで狙える種類 なのは見過ごせません。採用の応募や見積もりの依頼で ファイル添付を受け付けているサイトほど、早めの更新が欠かせません。更新後に zip などが届かなくなる可能性もあるので、更新したら一度フォームから送信して確かめておく と安心です。
10月は WordPress 本体の 7.1.4(脆弱性22件) に続いて、定番プラグインでも修正が出ました。本体だけでなく、プラグインも「本当に新しい版になっているか」を確かめる習慣 をつけておきたいところです。
Contact Form 7 6.2.4 のポイントをまとめます。
wpcf7_file_extension_safelist で追加wp plugin listまずは管理画面の「プラグイン」を開いて、Contact Form 7 が 6.2.4.1 になっているか確かめておきましょう。