サイバーセキュリティクラウド、GitHubから顧客情報漏えいの恐れ【2026年11月】
IT Picks編集部
IT Picks
2026年11月9日、ニトリホールディングスは、同社が管理するシステムが第三者による不正アクセスを受け、保有する個人情報が最大3,762万件、外部に流出した可能性があると発表しました。クレジットカード情報とログインパスワードは、流出した可能性のある情報に含まれていないとしています。
対象は、ニトリグループの個人会員・商品の購入者・法人会員の情報と、EC モールのニトリ公式ショップで注文した人の注文情報です。ニトリの会員や購入者が広く関係しうる、件数の大きい不正アクセスという位置づけです。
この記事はこんな人向けです
一言でいうと、ニトリが管理するシステムに第三者が不正にアクセスし、サーバー上の個人情報が外部に流出した可能性があるという件です。流出は「確認した」ではなく、「可能性がある」という書き方です。
ニトリホールディングスが11月9日に公表した内容は、次のとおりです。
| 項目 | 内容(ニトリホールディングスの発表) |
|---|---|
| 発表 | 2026年11月9日 |
| 判明 | 2026年11月6日(金) |
| それ以前のアクセス | 10月中旬から下旬にも第三者によるアクセスの可能性 |
| 件数 | 最大3,762万件(今後の調査で変わる可能性あり) |
| 流出の可能性がある情報 | 会員番号・氏名(フリガナ)・メールアドレス・住所・電話番号・生年月日・性別など |
| クレジットカード情報・ログインパスワード | 含まれていない |
| 対象者への連絡 | メールまたは郵送で順次 |
| 関係機関 | 個人情報保護委員会・警察などへ報告・相談を進めている |
原因や侵入経路は「調査中」で、公表されていません。この記事は、ニトリホールディングスの公式発表にある事実だけをもとにまとめています。
ニトリホールディングスが「外部からアクセスされた可能性がある」とした個人情報は、最大3,762万件です。情報は、次の3つに分かれています。
対象のサービスとして、ニトリネット(ニトリの公式通販)と、EC モールのニトリ公式ショップを通じた注文データが挙げられています。ニトリネットで買い物をした人だけでなく、EC モールのニトリ公式ショップで注文した人も対象に入ります。
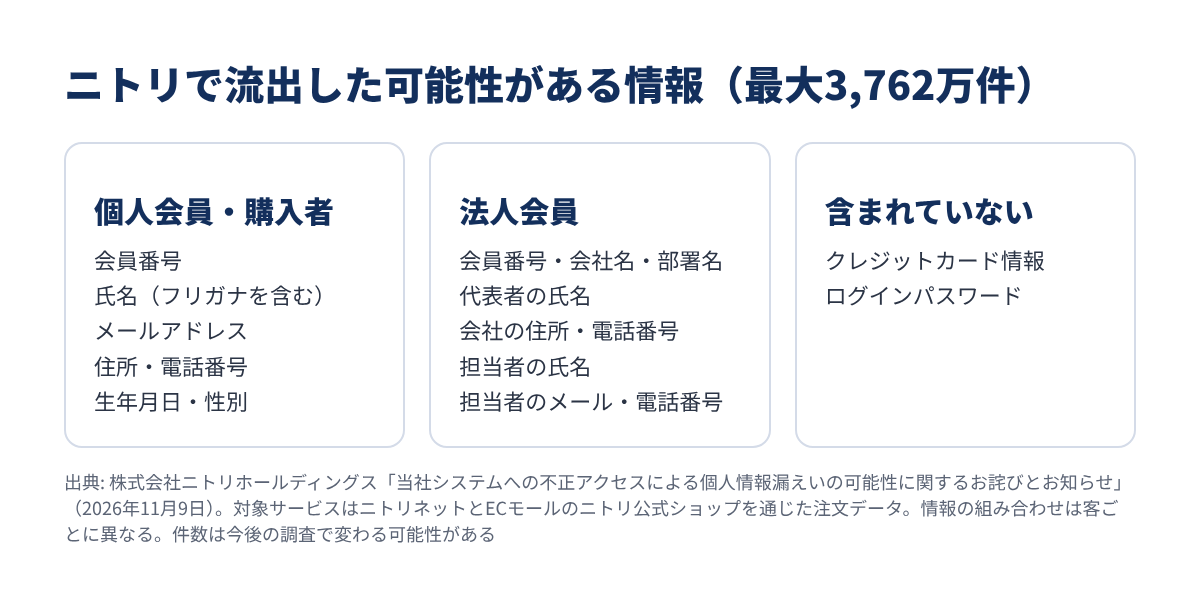
ニトリホールディングスは、情報の組み合わせは客ごとに異なるとしています。全員のすべての項目が対象とは限らない、ということです。
一方で、クレジットカード情報とログインパスワードは、今回の漏えいの対象に含まれていないと明記しています。
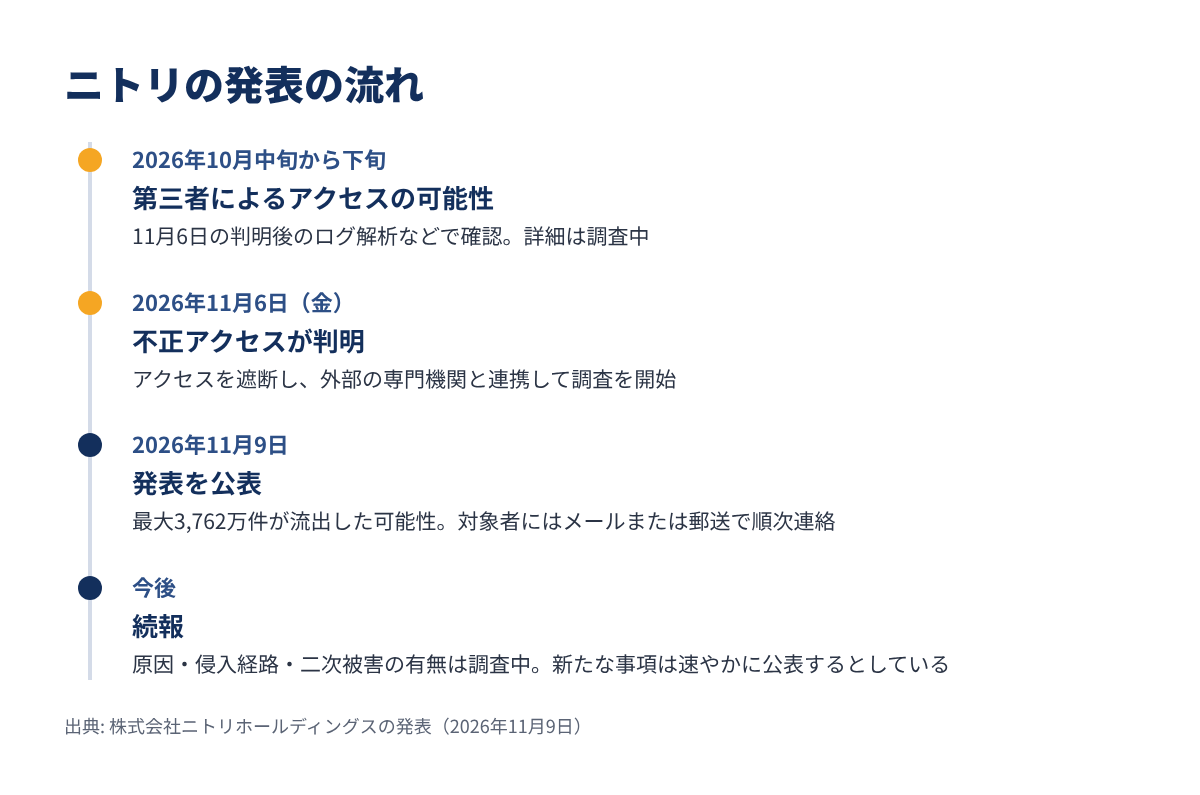
発表にある経緯を、順に並べると次のとおりです。
| 日時 | 確認したこと(ニトリホールディングスの発表) |
|---|---|
| 2026年10月中旬から下旬 | 第三者によるアクセスの可能性。11月6日の判明後のログ解析などで確認。詳細は調査中 |
| 2026年11月6日(金) | 不正アクセスが判明。アクセスを遮断し、外部の専門機関と連携して原因・侵入経路・影響範囲の調査を始めた |
| 2026年11月9日 | 発表を公表。ニトリネットにも重要なお知らせを掲載 |
ポイントは、判明した11月6日より前、10月中旬から下旬にもアクセスがあった可能性があるとされている点です。詳しい経緯は、まだ調べている途中です。
ニトリホールディングスは、11月9日の時点でとっている対応を次のように説明しています。
攻撃者からのアクセスは遮断し、遮断を続けているとしています。あわせて、弱い部分(脆弱箇所)への対応を行い、監視の体制の強化を終えたとのことです。
外部の専門機関と連携し、原因・侵入経路・影響範囲・二次被害の有無を調べ続けています。件数と影響範囲は、ログ解析とデータの照合を続けているため、今後の調査で変わる可能性があるとしています。
対象となる客には、メールまたは郵送で順に連絡するとしています。発表には、連絡が届く時期は書かれていません。
調査の結果をふまえて、アクセス制御、認証・権限の管理、監視体制などを見直し、再発防止策を行うとしています。個人情報保護委員会や警察などの関係機関への報告・相談も進めているとのことです。
11月9日の発表の時点で、「調査中」とされていること、書かれていないことを整理します。
| 項目 | 11月9日の発表の状況 |
|---|---|
| 件数 | 最大3,762万件。今後の調査で変わる可能性がある |
| 原因・侵入経路 | 調査中 |
| 11月6日より前のアクセスの詳しい経緯 | 調査中 |
| 実際に流出したか | 「流出した可能性がある」。流出を確認したとは書かれていない |
| 二次被害の有無 | 調査中 |
| 対象者への連絡の時期 | メールまたは郵送で順次。時期は書かれていない |
| サービスの停止 | 発表にはサービスを止めるという記載はない |
ニトリホールディングスは、新たに公表すべきことが分かった場合は、速やかに知らせるとしています。件数や原因は、続報で確かめる必要があります。
ニトリの案内と、こうした発表のあとの一般的な注意を分けて整理します。
ニトリホールディングスは、流出した可能性がある情報がなりすましメール、フィッシング詐欺、不審な電話などに悪用される可能性があるとしています。ニトリや配送事業者、EC モールなどを装った連絡に注意し、身に覚えのないリンクや添付ファイルを開かないよう呼びかけています。
ニトリは、メールや電話でパスワード、クレジットカード番号、暗証番号などを聞くことはないとしています。不審な連絡を受けたら、書かれている連絡先には返信せず、ニトリの公式サイトにある問い合わせ窓口に連絡するよう案内しています。
この件の問い合わせ先は、ニトリホールディングスのお客様相談室です。
| 窓口 | 内容 |
|---|---|
| 電話 | 0120-209-993 |
| 受付時間 | 平日・土日祝 10時〜20時 |
| フォーム | ニトリネット お問い合わせフォーム |
これはニトリの案内ではなく、一般的な注意です。流出した可能性がある情報には氏名・住所・電話番号・生年月日が含まれます。名前や住所を正しく知っている連絡でも、それだけで本物と判断しないのが安全です。
漏えいが分かったときの相談先は、IPA の窓口を紹介した記事にまとめています。
今回の発表は、件数の上限、対象の情報の項目、クレジットカードとパスワードが含まれないこと、問い合わせ先をはっきり示している点が分かりやすいと思います。EC モールのニトリ公式ショップで注文した人も対象と書いているのも、自分が関係するかを考えるうえで助かります。
一方で、最大3,762万件という件数の大きさと、判明より前の10月中旬から下旬にもアクセスの可能性がある点は重く受け止めたいところです。氏名・住所・電話番号・生年月日がそろうと、本物らしく見える詐欺の連絡に使われやすくなります。原因や侵入経路、二次被害の有無が続報で示されるのを待ちたいところです。
11月はほかにも、無印良品で MUJI Card の番号を含む情報の流出の可能性や、ネット印刷のラクスルへの不正アクセスが公表されるなど、身近なサービスの発表が続いています。
ニトリの不正アクセスのポイントをまとめます。
ニトリを使ったことがある人は、届いたメールや郵便の差出人をよく確かめつつ、ニトリの続報を待ちましょう。