ゆで太郎がバースデークラブ終了、個人情報は消去へ【2026年10月】
IT Picks編集部
IT Picks
2026年11月12日、株式会社サイバーセキュリティクラウドは、ソフトウェア開発に使っている「GitHub」上の自社の管理領域に不審なアクセスがあり、そこに保存されていた一部の顧客の情報などに漏えいのおそれがあると、第一報として公表しました。
きっかけは、従業員が業務で使っていた GitHub の認証情報1件が外部に流出していたことです。漏えいのおそれがあるのは、一部の顧客の企業名・氏名・メールアドレスなどと、サービスの利用に伴う通信関連情報です。同社は WAF(Web サイトへの攻撃を防ぐ仕組み)などを提供するセキュリティ企業で、守る側の会社でも、開発用の認証情報1件から情報が危険にさらされ得ることを示した発表という位置づけです。
この記事はこんな人向けです
一言でいうと、従業員の GitHub の認証情報が外部に漏れ、それを使ったとみられる第三者が、顧客の情報を保存していた GitHub 上の領域にアクセスしていたという件です。
サイバーセキュリティクラウドは、WAF サービスや AWS WAF のルールセット、脆弱性診断などを提供するセキュリティ企業です(証券コード 4493、2010年8月設立)。11月12日の第一報の内容は次のとおりです。
| 項目 | 内容(公式発表) |
|---|---|
| 発表 | 2026年11月12日(第一報) |
| 不審なアクセスがあった場所 | ソフトウェア開発に使う GitHub 上の自社の管理領域 |
| きっかけ | 従業員が業務で使っていた GitHub の認証情報1件が外部に流出 |
| 不審なアクセスの確認 | 2026年11月5日(アクセスがあった日時は公表されていない) |
| 漏えいのおそれがある情報 | 一部の顧客の情報(企業名・氏名・メールアドレス等)、サービスの利用に伴う通信関連情報 |
| 件数・対象者 | 調査中(対象と確認された顧客に順次案内) |
| サービスへの影響 | 確認されておらず、通常どおり提供 |
| 二次被害 | 現時点で確認されていない |
| 報告 | 個人情報保護委員会などの関係機関に報告済み |
この記事は、サイバーセキュリティクラウドの公式発表にある事実だけをもとにまとめています。認証情報が流出した原因と経路は、調査中です。
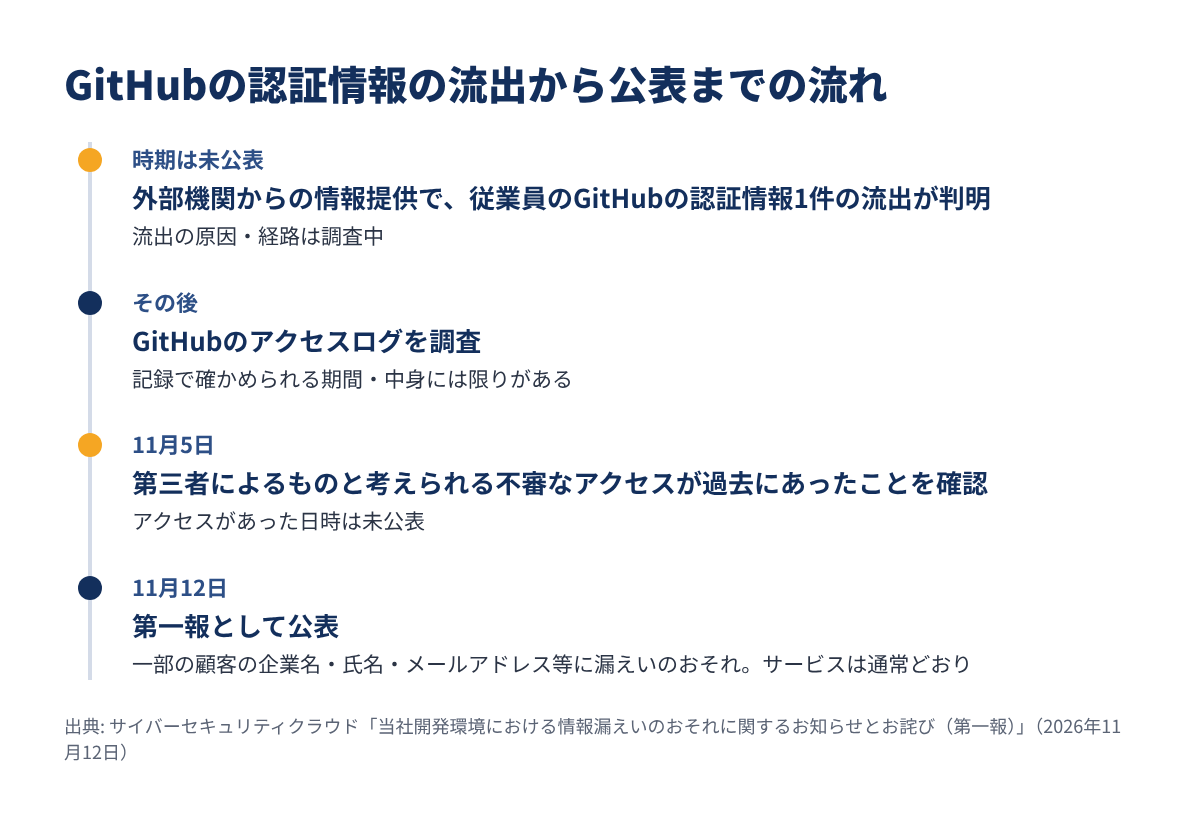
公式発表にある流れを順に並べます。
| 時期 | 起きたこと(公式発表) |
|---|---|
| 時期は公表されていない | 外部機関からの情報提供で、従業員の GitHub の認証情報1件が外部に流出していたことが判明 |
| その後 | GitHub のアクセスログ(アクセスの記録)を調査 |
| 2026年11月5日 | その認証情報を使った第三者によるものと考えられる不審なアクセスが、過去に行われていたことを確認 |
| 2026年11月12日 | 第一報として公表 |
GitHub は、プログラムや開発に関する情報を管理するサービスです。今回、不審なアクセスがあったのは、同社が提供するサービスではなく、開発に使っていた GitHub 上の領域です。
注意したいのは、アクセスの記録で確かめられる期間や中身には限りがあると、同社自身が書いている点です。そのため、認証情報が有効だった期間すべてのアクセスの状況は、まだ確認できていないとしています。認証情報の種類や、いつから流出していたのか、不審なアクセスがいつあったのかは、第一報では公表されていません。
同社によると、GitHub 上に保存されていた次の情報は、第三者に見られたり取られたりした可能性を否定できないため、漏えいのおそれがあります。
「等」とあるとおり、項目はこの3つだけとは限りません。また、「通信関連情報」に何が含まれるのかは、発表には書かれていません。
漏えいのおそれがある個人情報の範囲と、対象となる人は、まだ調査中です。件数も公表されていません。同社は、対象と確認された顧客には順次案内するとしています。
サイバーセキュリティクラウドは、顧客企業から個人情報の取り扱いの委託を受けているものもあります。これについては、委託元の顧客企業と連携して、本人への通知などを進めるとしています。つまり、顧客企業の先にいる人の情報が含まれる可能性もあるということです。
現時点では、この件が原因のサービスへの不正アクセスや不正な操作、二次被害は確認されていないとしています。
あわせて、サービスの提供と、セキュリティの機能への影響も確認されていないとのことです。WAF などの各サービスは通常どおり提供を続けています。
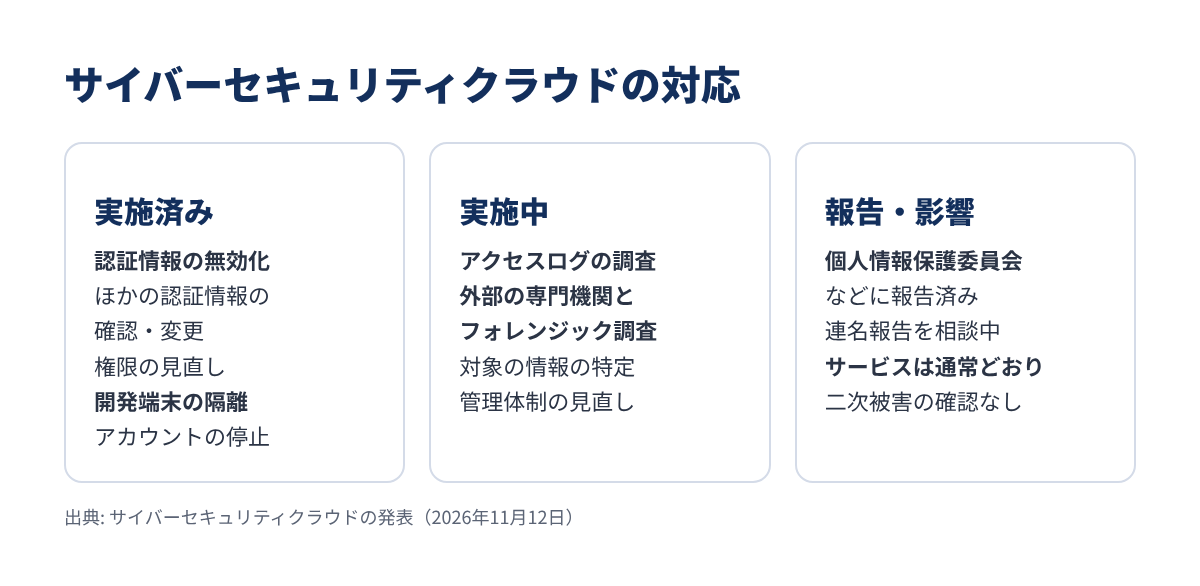
同社は、被害が広がるのを防ぐことを最優先にしたうえで、原因と影響範囲を調べているとしています。対応は次のとおりです。
| 区分 | 内容(公式発表) |
|---|---|
| 実施済み | 流出した GitHub の認証情報を無効化 |
| GitHub 上に保存されていた、ほかのサービスの認証情報を確認・変更 | |
| 関連する認証情報とアクセス権限を見直し・変更 | |
| 関係する開発端末を隔離し、アカウントの利用を停止 | |
| 実施中 | GitHub と関連システムのアクセスログなどの調査 |
| 自社のセキュリティエンジニアと外部の専門機関によるフォレンジック調査(不正アクセスの痕跡を調べる調査) | |
| 漏えいのおそれがある個人情報と顧客情報の特定、影響範囲の調査 | |
| 再発防止に向けた認証情報の管理体制とセキュリティ対策の見直し | |
| 関係機関 | 個人情報保護委員会をはじめとする関係機関に報告済み |
委託元の顧客企業が個人情報保護委員会に報告する手続きについては、連名での報告を含めて方法を相談しているとしています。詳細は決まり次第、案内するとのことです。
公式の案内をもとに整理します。
同社は、対象と確認された顧客に順次案内するとしています。11月12日の第一報の時点では、案内の時期や方法は示されていません。同社のサービスを使っている企業は、同社からの連絡と、お知らせのページの続報を確かめておくとよいでしょう。
同社に個人情報の取り扱いを委託している企業は、同社と連携して、本人への通知や個人情報保護委員会への報告を進めることになります。報告の方法(連名での報告など)は、同社が決まり次第案内するとしています。
| 対象 | 問い合わせ先(公式発表) |
|---|---|
| 顧客・パートナー | csc-customer@cscloud.co.jp |
| 株主・投資家 | csc-ir@cscloud.co.jp |
電話の窓口は、発表には書かれていません。
アクセスキーなどの認証情報が流出のきっかけになった件は、ほかにもあります。ラフールサーベイの件は、こちらにまとめています。
ここからはサイバーセキュリティクラウドの案内ではなく、GitHub の公式ドキュメントにある一般的な対策です。今回の認証情報の種類は公表されていないので、この件の原因がこれだと言うものではありません。
GitHub は、アクセストークンはパスワードと同じように扱うよう求めています。そのうえで、次のような使い方を勧めています。
GitHub は、1年間使われていないトークンを自動で削除するとしています。それでも、使っていないトークンは自分で消しておくほうが安全です。
今回の同社の対応にも、GitHub 上に保存されていたほかのサービスの認証情報の確認・変更が入っています。GitHub は、API キーやパスワードをコードに書き込んでリポジトリに入れると、不正アクセスの標的になると説明しています。
GitHub の 「シークレット スキャン」は、すべてのブランチの Git の履歴全体から、書き込まれた認証情報を探す機能です。見つかったときは、その認証情報をすぐに作り直す(ローテーションする)よう案内しています(GitHub Docs「シークレット スキャン」)。
今回の発表は、分かっていることと、まだ分かっていないことを分けて書いている点が誠実だと思います。特に、「アクセスの記録には限りがあり、認証情報が有効だった期間すべては確かめられていない」と自ら書いているのは、利用企業がリスクを判断するうえで大事な情報です。
一方で、件数・対象者・「通信関連情報」の中身・流出の原因は、第一報ではまだ示されていません。同社はWAF などで顧客の Web サイトを守る立場の会社なので、利用企業にとっては自社のどの情報が含まれるのかが一番の関心事のはずです。続報でここがどう説明されるかを待ちたいところです。
開発に使うサービスの認証情報1件が入り口になり得る、という点は、どの会社にも当てはまります。11月は、日商簿記などのネット試験の不正アクセスや、セキュリティの団体であるJNSA の件など、発表が続いています。自社の GitHub のトークンや、リポジトリに残った認証情報を一度見直してみるよいきっかけになりそうです。
サイバーセキュリティクラウドの GitHub 上の情報漏えいのおそれについて、ポイントをまとめます。
同社のサービスを使っている企業は、同社からの案内と続報を確かめましょう。GitHub を使う開発者は、トークンの期限と権限、リポジトリの認証情報を見直しておくと安心です。