楽天カードの固定パスワード廃止、1月末までに移行を【2026年10月】
IT Picks編集部
IT Picks
2026年11月10日、日本商工会議所は、日商簿記などの「ネット試験」で使っている試験管理システムに不正アクセスがあり、最大約98万人分(約197万件)の受験者情報が漏えいした可能性があると公表しました。
対象は、2022年4月1日から2026年11月4日までに、簿記・日商PC・販売士など8つのネット試験を受けた人です。漏えいの可能性がある項目は氏名・生年月日・合否結果・試験得点などで、クレジットカードなどの決済の情報は含まれていないとしています。日商は漏えいや不正利用の事実は現時点で確認されていないとしたうえで、試験は通常どおり受けられると案内しています。資格の勉強をしている多くの人に関わる——そんな発表という位置づけです。
この記事はこんな人向けです
一言でいうと、ネット試験の会場が試験の予約や結果の管理に使う外部のサーバーに、不正なプログラムが置かれ、受験者の情報が漏れた可能性があるという件です。
ネット試験は、全国のネット試験会場がそれぞれ試験日を決めて行う「随時試験」です。会場によって受験日や申し込み方法は違いますが、試験の実施・採点・合否の発表は全国統一で行われています(商工会議所の検定試験「ネット試験の受験方法」)。
日本商工会議所が11月10日に公表した内容は、次のとおりです。
| 項目 | 内容(公式発表) |
|---|---|
| 発表 | 2026年11月10日 17:00(日本商工会議所) |
| 不正アクセスを受けたもの | ネット試験で使っている外部サーバー(試験管理システム) |
| システムを使う人 | ネット試験の施行機関(試験予約・受験結果の管理)。一般の受験者はアクセスしない |
| 対象 | 最大約98万人分(約197万件) |
| 対象の受験 | 2022年4月1日〜2026年11月4日に、8つのネット試験を受けた人 |
| 主な項目 | 氏名・フリガナ・性別・生年月日・合否結果・試験得点、任意で入力したメールアドレス・電話番号・住所 |
| 含まれない情報 | クレジットカード情報など決済に使う情報 |
| 漏えい・不正利用 | 現時点で確認されていない |
| 試験 | 通常どおり受験できる |
この記事は、日本商工会議所の公式発表にある事実だけをもとにまとめています。原因の細かい中身や、誰が不正アクセスをしたかは、発表には書かれていないので扱いません。
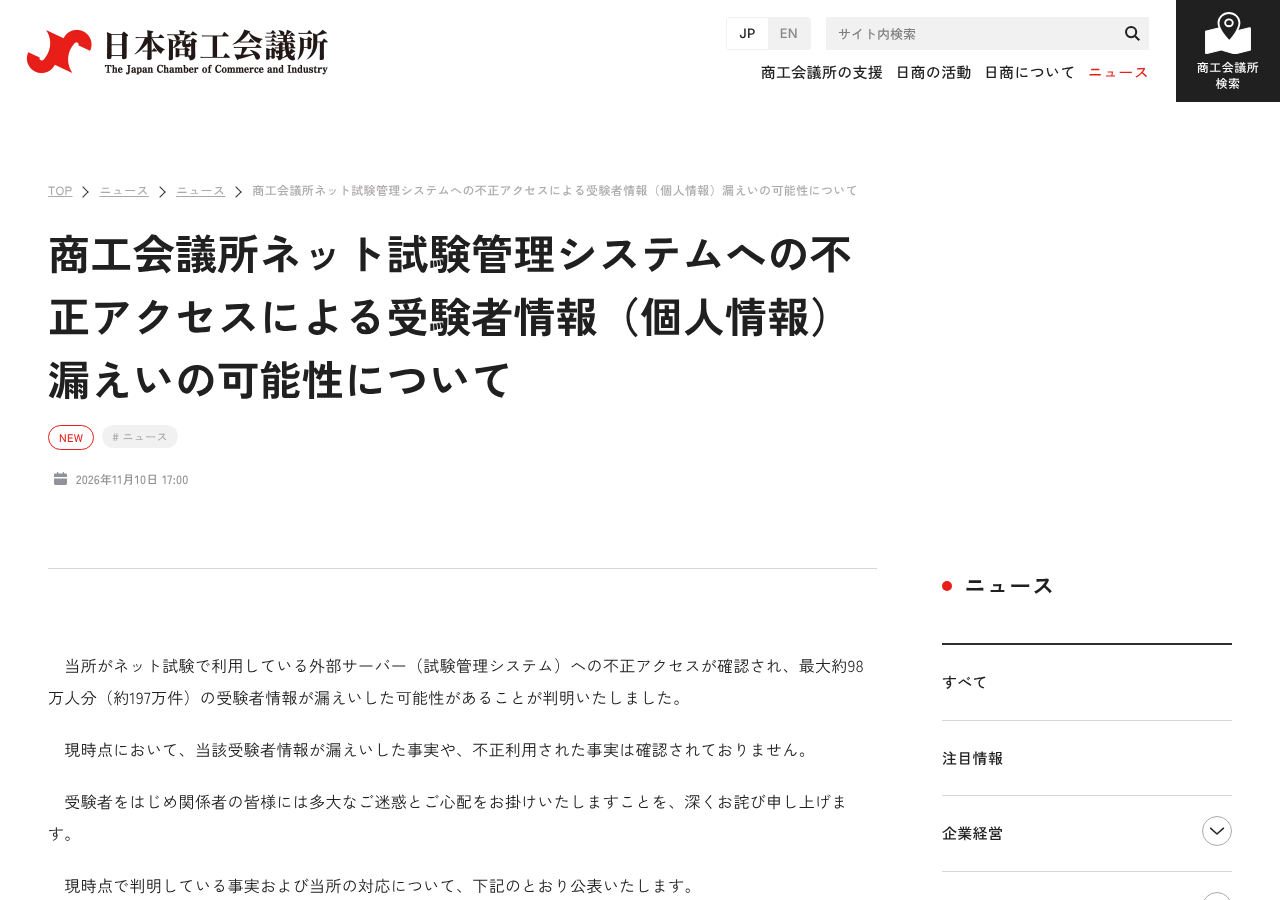
公式発表にある流れを、日付の順に並べます。
| 日付 | 起きたこと(公式発表) |
|---|---|
| 11月1日 | 試験管理システムに「不正なプログラム(不正ファイル)」が設置された |
| 11月4日 | システム管理会社からの報告で不正アクセスを確認。不正ファイルをすぐに削除し、同じ日の深夜に脆弱性対策(パッチ適用)を実施 |
| 11月9日 | 調査の結果、最大約98万人分の受験者情報が漏えいした可能性が判明。個人情報保護委員会に報告 |
| 11月10日 | 日本商工会議所が公表 |
脆弱性対策(パッチ適用)は、ソフトウェアの弱点をふさぐ修正を当てることです。どのソフトウェアのどんな弱点だったのか、システム管理会社がどこなのかは、発表には書かれていません。
日商は、漏えいや不正利用の事実は現時点で確認されていないとしています。ただ、漏えいを否定できないため、個人情報保護委員会に報告したと説明しています。
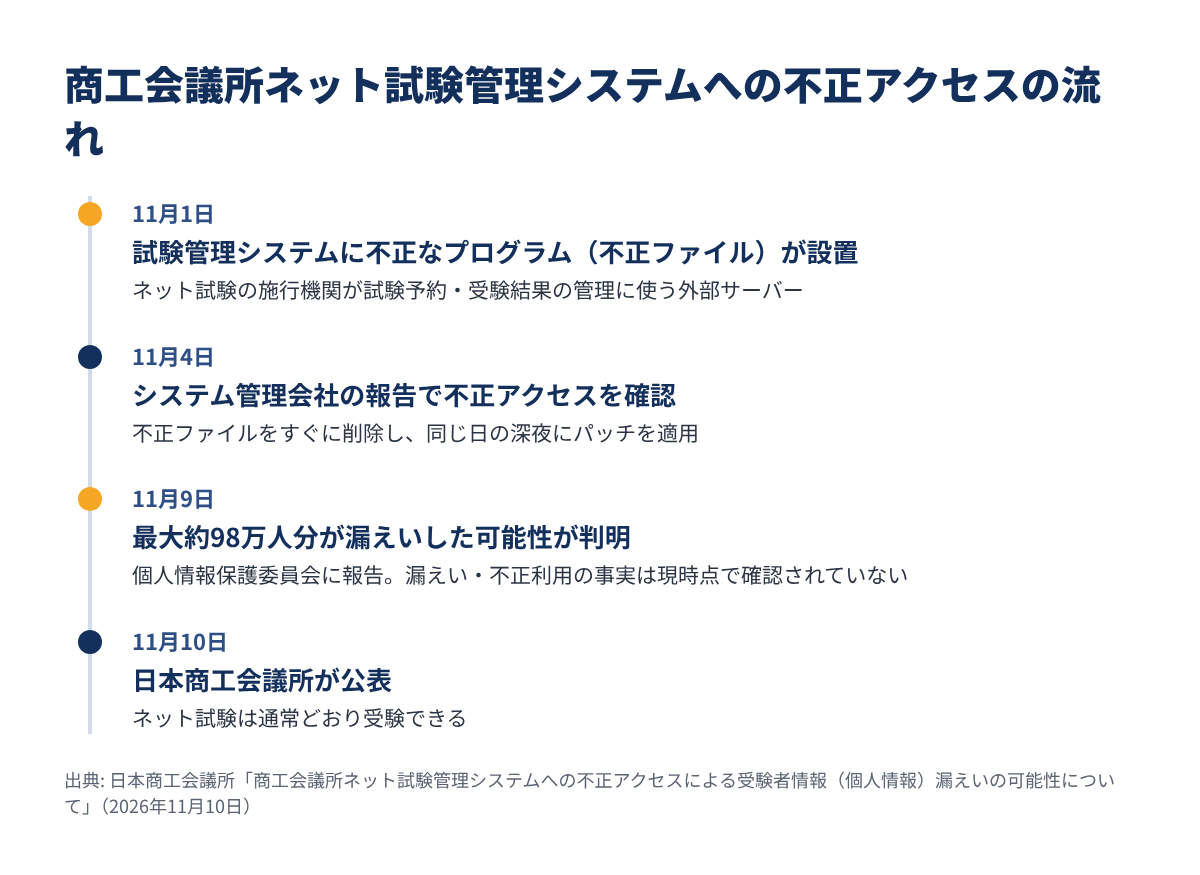
日商の発表によると、対象は最大約98万人分です。件数でいうと約197万件で、人数より件数が多くなっています。件数の数え方の内訳は、発表には書かれていません。
漏えいの可能性がある項目は、次のとおりです。
メールアドレス・電話番号・住所は、「任意入力項目」として挙がっています。受験の申し込みのときに入力した人は、これらも対象になりうるということです。誰がどの項目を入力していたかは人によって違うため、全員の住所が対象という意味ではありません。
クレジットカード情報など、決済に使う情報は含まれていないと明記されています。受験料の払い方は会場によって違いますが、今回の対象の項目に支払いの情報は入っていないということです。
対象は、2022年4月1日から2026年11月4日までに、次のネット試験を受けた人の情報です。
| 対象のネット試験(公式発表の順) |
|---|
| 簿記 |
| リテールマーケティング(販売士) |
| 日商PC |
| 電子会計実務 |
| キータッチ2000 |
| ビジネスキーボード |
| 日商プログラミング |
| 日商ビジネス英語 |
期間は約4年7か月にわたります。2022年4月より前の受験や、この8つ以外の試験は、発表の対象には挙がっていません。また、発表は「ネット試験」についてのもので、ネット試験以外の受験については触れていません。
自分が対象かどうか分からないときは、いつ・どの試験をネット試験で受けたかを思い出したうえで、後の問い合わせ先に確かめるのが確実です。
日商は、すでに脆弱性対策を終えているため、商工会議所のネット試験は通常どおり受験できるとしています。
これから日商簿記などのネット試験を受ける予定の人は、今のところ予定を変える必要はないということです。申し込みや受験料の払い方は、これまでどおり受験する会場ごとの案内に従います。
公式の案内と、こうした発表のあとの一般的な注意を分けて整理します。
日商は、日商や関係先を装った不審なメール(フィッシングメール)・SMS・電話・郵便物が、受験者に届くおそれがあると注意を呼びかけています。
ここからは日商の案内ではなく、一般的な注意です。漏えいの可能性がある項目には氏名・生年月日・合否結果・試験得点がそろっています。自分の受験の結果が正しく書かれた連絡でも、それだけで本物と判断しないのが安全です。
警察庁は、フィッシングの文面には「個人情報の漏えい」「不正アクセス検知」などで不安をあおるものが多いと説明しています。メールの送信元の名前やアドレスは簡単に偽装できるため、見た目だけで真偽を判断するのは難しいとしています(警察庁「フィッシング対策」)。
漏えいが分かったときの相談先は、IPA の窓口を紹介した記事にまとめています。
| 窓口 | 連絡先 | 受付時間 |
|---|---|---|
| 日本商工会議所 事業部(電話) | 03-6402-6154 | 平日9:30〜20:00 |
| 問い合わせフォーム | Google フォーム(検定試験サイトのお知らせに掲載) | — |
対象の人への個別の連絡があるかどうかは、11月10日の発表には書かれていません。日商を名乗る連絡が来ても、上の公式の窓口に自分から問い合わせて確かめるのが安心です。
今回の発表は、対象の期間・試験・項目をはっきり書き、「カード情報は含まれない」「試験は通常どおり受けられる」と明記している点が分かりやすいと思います。受験者は、自分が対象になりうるかを、受けた時期と試験の名前で判断しやすいはずです。
一方で、最大約98万人分という規模に加えて、合否結果や試験得点まで項目に入っているのは、これまでの情報漏えいとは少し違う点です。「〇級に合格したあなたへ」のような、受験者だけが知っているはずの内容を使った連絡には、しばらく気をつけた方がよさそうだと考えています。不正なプログラムが置かれた経路や、システム管理会社での原因はまだ示されていないので、今後の説明を待ちたいところです。
11月は、Z会グループのように学習のサービスでも不正アクセスの発表がありました。利用者の多いサービスの件では、ほかにも次の記事で、発表の中身と利用者がやることをまとめています。
商工会議所ネット試験管理システムへの不正アクセスのポイントをまとめます。
該当する時期にネット試験を受けた人は、日商や「受験結果」を名乗る連絡に気をつけつつ、気になることは公式の窓口に問い合わせましょう。