日商簿記などネット試験に不正アクセス、最大約98万人分【2026年11月】
IT Picks編集部
IT Picks
2026年11月9日、増進会ホールディングスは、Z会グループの株式会社Z会と株式会社栄光が運用するシステムに第三者が不正アクセスし、計108件のアカウント情報が漏えいしたと公表しました。内訳は従業員など95件と、お客様13件です。
きっかけは、栄光の社内向けの「工数管理システム」から盗まれたアカウント名が、Z会グループのサービスにログインする「Z-ID」への攻撃に使われたことでした。一方で、クレジットカード情報などの決済情報の流出や、サーバーへの侵入は確認されていないとしています。2つのシステムの調査結果を、グループとしてまとめて報告したという位置づけです。
この記事はこんな人向けです
一言でいうと、栄光の社内システムから漏れたアカウント名を使って、Z-ID のパスワード再設定の仕組みが悪用され、お客様13件のパスワードが勝手に変えられたという件です。
増進会ホールディングスと Z会・栄光が11月9日に公表した内容は、次のとおりです。
| 項目 | 内容(公式発表) |
|---|---|
| 発表 | 2026年11月9日(増進会ホールディングス、Z会、栄光) |
| 起きた時期 | 2026年10月14日〜15日 |
| 不正アクセスを受けたシステム | 栄光の工数管理システム、Z会のZ-IDシステム |
| 漏えいしたアカウント情報 | 計108件(従業員など95件+お客様13件) |
| お客様で見られた可能性がある情報 | 氏名・Z-ID・メールアドレス(該当者のみ申込日情報) |
| 流出が確認されていない情報 | パスワード・クレジットカード情報・銀行口座情報・成績・学習履歴 |
| 対象のお客様への連絡 | 個別に案内済み |
| 現在の状況 | Z-ID は10月20日に改修済み、工数管理システムは利用を終了 |
Z-ID は、Z会グループのサービスの各種ログインに使う共通の ID です(Z会の第一報)。どのサービスで Z-ID を使っているかの一覧は、発表には書かれていません。
この記事は、増進会ホールディングス、Z会、栄光の公式発表にある事実だけをもとにまとめています。
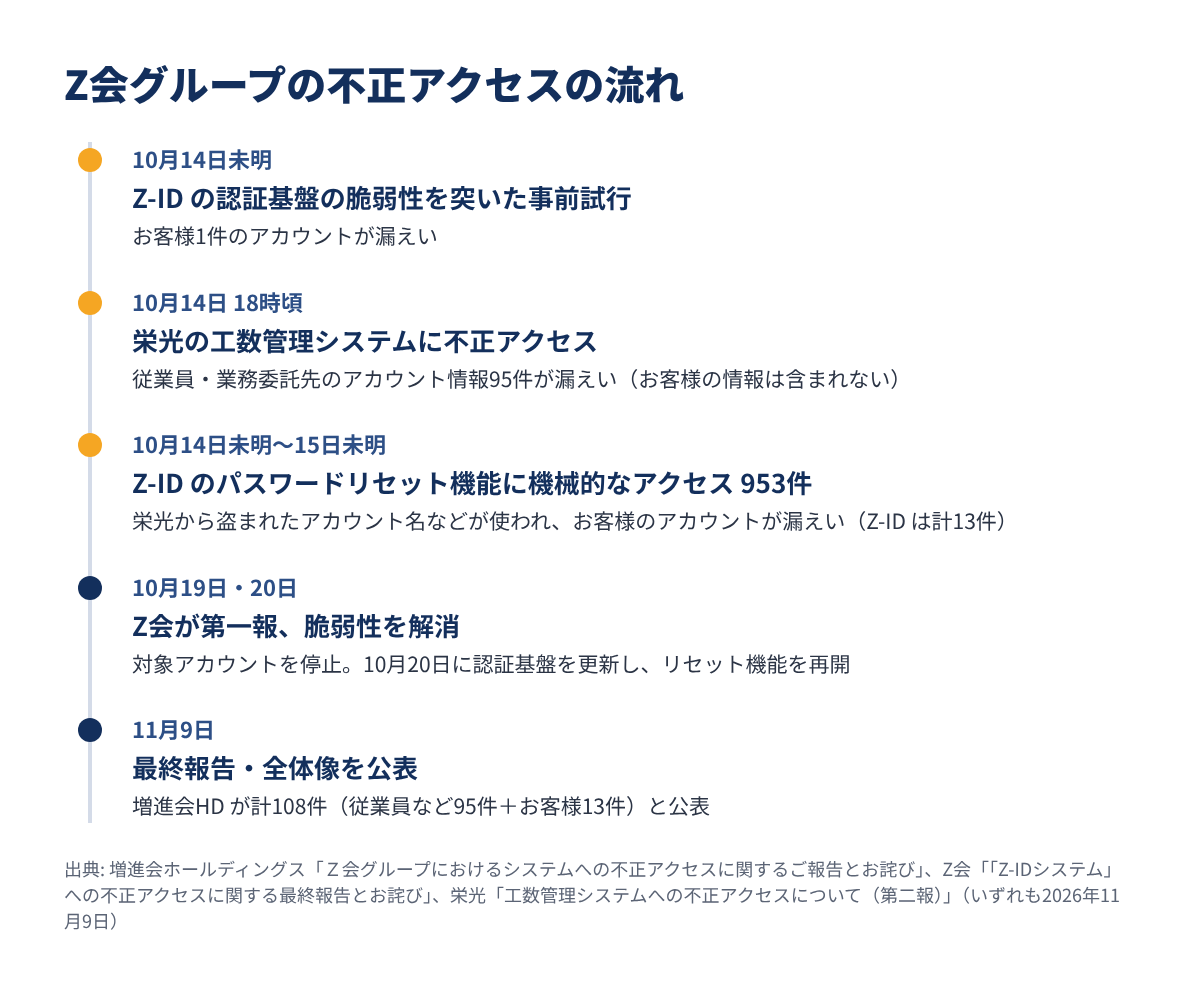
増進会ホールディングスの発表によると、10月14日から15日にかけて、グループ内の2つのシステムで関連する不正アクセスが起きました。順に並べると次のとおりです。
| 日時 | 起きたこと(公式発表) |
|---|---|
| 10月14日未明 | Z-ID の認証基盤の脆弱性を突いた不正アクセス(事前試行)。お客様1件のアカウントが漏えい |
| 10月14日18時頃 | 栄光の工数管理システムに不正アクセス。従業員などのアカウント情報95件が漏えい |
| 10月14日未明〜15日未明 | Z-ID のパスワードリセット機能に機械的なアクセスが合計953件。お客様12件が漏えい |
| 10月15日午前11時頃 | Z会が、お客様のアカウントでパスワードが不正にリセットされた事案を確認 |
| 10月19日 | Z会が第一報を公表(10月20日に更新) |
| 10月20日 | Z会が認証基盤のバージョンアップとセキュリティパッチの適用をリリース |
| 10月30日 | 栄光が工数管理システムの件の第一報を公表 |
| 11月9日 | Z会が最終報告、栄光が第二報、増進会ホールディングスが全体像を公表 |
ポイントは、栄光の工数管理システムから盗まれた従業員のアカウント情報が悪用され、脆弱性があった Z-ID への攻撃に使われたという点です。増進会ホールディングスはこの攻撃を「パスワードリセット攻撃」と呼んでいます。
Z会の最終報告では、攻撃者は栄光のシステムから入手したユーザー名や、一般的な文字列などのユーザー名を使い、ユーザー名が一致した13名のアカウントでパスワードを変更したと説明しています。
栄光は、「栄光ゼミナール」の公式サイトで発表を出しているグループ会社です。不正アクセスを受けたのは、社内で使う工数管理システムで、生徒や保護者が使うものではありません。
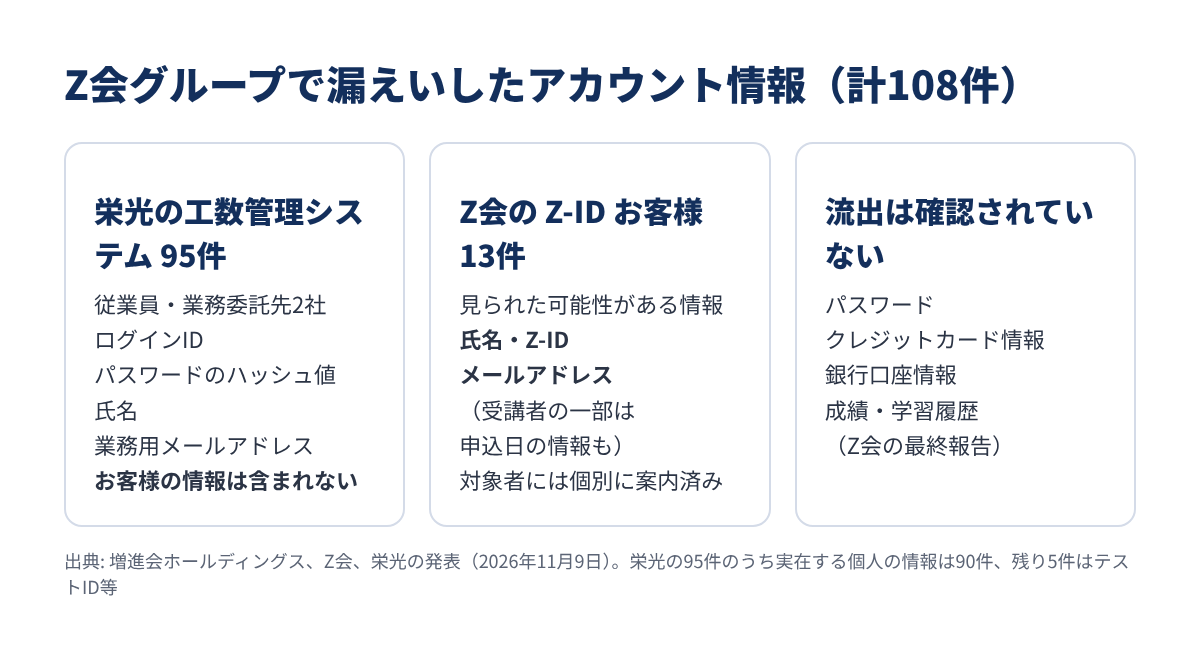
栄光の第二報によると、従業員(一部退職者を含む)と業務委託先企業2社の、計95件のアカウント情報が漏えいしました。
95件のうち、実在する個人の情報は90件で、残りの5件はテスト用の ID などです。第一報で「1社」としていた業務委託先は、正しくは「2社」だったと訂正しています。
栄光は、このシステムにはお客様(生徒・保護者など)の個人情報は一切含まれていないとしています。システム上のデータの改ざんも起きていないとのことです。
原因は、第三者が不正に入手したアカウント情報を使って外部から機械的にログインを試したことと、このシステムのアクセス制限の設定が不十分だったことだと説明しています。アカウント情報をどこで入手されたかは、発表には書かれていません。
お客様に関わるのは、こちらの Z-ID の件です。Z会の最終報告によると、10月14日未明から15日未明にかけて、Z-ID のパスワードリセット機能に、自動化スクリプトなどによる機械的なアクセスが合計953件ありました。
そのうち13件のアカウントで、第三者にパスワードを不正に変更されたことが確認されています。原因は、Z-ID で使っている認証基盤システムの脆弱性でした。脆弱性の名前や、認証基盤の製品名は発表には書かれていません。
Z会はアクセスの記録を調べ終え、13名について、次の情報が見られた可能性があるとしています。
| 対象 | 見られた可能性がある情報 |
|---|---|
| 13名全員 | 氏名・Z-ID・メールアドレス |
| Z会の受講者(該当者のみ) | 申込日の情報 |
13名のうち何人が受講者かなどの内訳は、発表には書かれていません。
Z会は、認証基盤システムの機能を悪用されたもので、サーバーやデータベースへの侵入や、システム内部からの個人情報の流出の形跡はないとしています。Z-ID 以外のシステムへの侵入・影響も確認されていないとのことです。
保護者が気になるのは、カード情報や成績の扱いだと思います。Z会の最終報告の内容を整理します。
| 情報 | Z会の最終報告 |
|---|---|
| パスワード | 不正アクセスや流出は確認されていない |
| クレジットカード情報 | 不正アクセスや流出は確認されていない |
| 銀行口座情報 | 不正アクセスや流出は確認されていない |
| 成績・学習履歴 | 不正アクセスや流出は確認されていない |
| 二次被害・不正利用 | 現時点で確認されていない |
増進会ホールディングスも、クレジットカード情報などの決済情報や機密情報の流出、サーバーへの不正侵入は確認されていないと書いています。
グループのほかの会社については、工数管理システムはほかの事業会社では使われておらず、Z-ID を使うグループ会社と連携して上記以外の不正アクセスはないことを確認したとしています。
両社の発表にある対応は、次のとおりです。
Z会は事象に気づいたあと、対象の13アカウントをすぐに停止し、パスワードリセット機能も一時停止しました。
Z会は10月20日に、認証基盤システムのバージョンアップとセキュリティパッチの適用を緊急でリリースし、脆弱性を完全に解消したとしています。パスワードリセット機能は、対策をしたうえで使える状態に戻っています。
栄光は外部からのアクセスをすぐに遮断し、工数管理システムは運用を再開せず、利用を終了しました。
栄光は、すべての業務システムで多要素認証(パスワードに加えて別の確認を求める仕組み)の導入やアクセス制限(IP 制限など)の状況を点検しました。Z会は不正なアクセスを検知・遮断する監視を強化し、増進会ホールディングスもグループ全体の監視体制を強化するとしています。
公式の案内と、こうした発表のあとの一般的な注意を分けて整理します。
Z会は、対象の13名に、状況の説明とパスワードの再設定などの案内を個別に済ませたとしています。栄光も、対象の従業員などに個別に案内とパスワード変更の注意喚起をしています。
11月9日の発表には、対象以外の利用者に向けて、パスワードの変更などを求める案内は書かれていません。Z会から個別の連絡が来ていない場合でも、心配なときは下の窓口に問い合わせましょう。
| 窓口 | 内容 | 受付時間 |
|---|---|---|
| Z会 テクニカルサポートセンター(Z-ID の件) | お問い合わせフォーム、電話 0120-636-322 | 月〜金 10時〜18時(祝日・夏季休業・年末年始を除く) |
| 栄光 個人情報お問い合わせセンター(工数管理システムの件) | 電話 0120-775-820、FAX 03-5721-4308、メール kojinjoho@eikoh.co.jp | 月〜金 11時〜20時、土 11時〜17時(FAX は24時間) |
| 増進会ホールディングス ブランド統括室(本件全般) | 電話 055-976-8947、メール press@zkai.co.jp | 9時〜18時(土日・祝日、夏季休業期間、年末年始を除く) |
これはZ会グループの案内ではなく、一般的な注意です。お客様13件で見られた可能性があるのは氏名・Z-ID・メールアドレスです。名前やメールアドレスが正しい連絡でも、それだけで本物と判断せず、メールのリンクから ID やパスワードを入れないのが安全です。お子さんがメールを見る家庭では、知らない連絡のリンクを開く前に保護者に見せるように話しておくと安心です。
漏えいが分かったときの相談先は、IPA の窓口を紹介した記事にまとめています。
今回の発表は、別々に見えた2つのシステムの件が、どうつながっていたかをグループとしてまとめて説明している点が分かりやすいと思います。お客様に関わる件数は13件と限られ、カード情報・成績・学習履歴の流出は確認されていないと項目ごとに書いているのも、保護者が自分の状況を判断する助けになります。
注目したいのは、社内の業務システムから漏れたアカウント名が、お客様向けのログインの仕組みへの攻撃に使われたという流れです。パスワードではなくパスワードの再設定の仕組みが狙われた点も含め、1つのシステムの弱いところが、別のシステムの攻撃の足がかりになることを示した例だと言えます。
11月はニトリの不正アクセスなど大きな発表が続き、ヨドバシでも不正ログインの報告がありました。ID とパスワードを狙う攻撃が続いているので、家族で使っているサービスのログイン情報を見直すきっかけにしたいところです。
Z会グループの不正アクセスのポイントをまとめます。
Z会グループのサービスを使っている家庭は、届いたメールの差出人とリンク先をよく確かめつつ、心配なときは公式の窓口に問い合わせましょう。