楽天証券、特典付き社債の購入者情報が漏えいか【2026年10月】
IT Picks編集部
IT Picks
不正アクセスや情報漏えいに気づいたとき、小さな会社がいちばん困るのは 「次に何をすればいいか分からない」 ことです。調査会社に頼もうにも、何を頼めばいいのか、出てきた報告書が十分なのか、判断する材料がありません。
2026年11月11日、JPCERT コーディネーションセンター(JPCERT/CC)は 「インシデント調査報告書チェックリスト」 を無償で公開しました。調査を頼む側(被害を受けた組織)と調べる側(調査会社など)が、同じ前提で調査を進めるための確認リストです。
この記事では、チェックリストの中身を整理したうえで、情報システムの専任がいない小さな会社・個人事業の目線で「平時の準備 → 気づいたとき → 調査を頼む・記録する → 報告・相談」の順に使い方を手順にしました。IPA の手引きや個人情報保護委員会の報告期限も組み合わせています。初めての調査で「言われるがまま」にならないための道具——という位置づけです。
この記事はこんな人向けです
一言でまとめると、「調査会社に調査を頼む前に決めること」と「報告書を受け取ったときに見ること」を並べたリストです。調査そのもののやり方を教える資料ではありません。
公開されているのは次の3つです。どれも JPCERT/CC の GitHub のページから、登録なしで開けます。
| 文書 | 誰が使う | 形式 | 中身(項目数は IT Picks が数えたもの) |
|---|---|---|---|
| ユーザー向けチェックリスト | 調査を頼む組織 | HTML / Markdown | 58項目。調査方針の合意(10)・報告書のレビュー(23)・詳細確認の参考(25) |
| レポーター向けチェックリスト | 調査して報告書を書く人 | HTML / Markdown | 76項目。事前の合意・証拠保全・報告書・付属資料。「必須」「推奨」「任意」の区分つき |
| インシデント調査報告書サンプル | 両方 | PDF(42ページ) | 架空の会社の報告書。目次と書き方の見本 |
ライセンスは CC BY-SA 4.0 です。社内向けに作り替えて使うのは自由で、作り替えたものを社外に配るときは、出典を示して同じライセンスで公開する必要があります。作成にはセキュリティ会社など14社が協力しています。
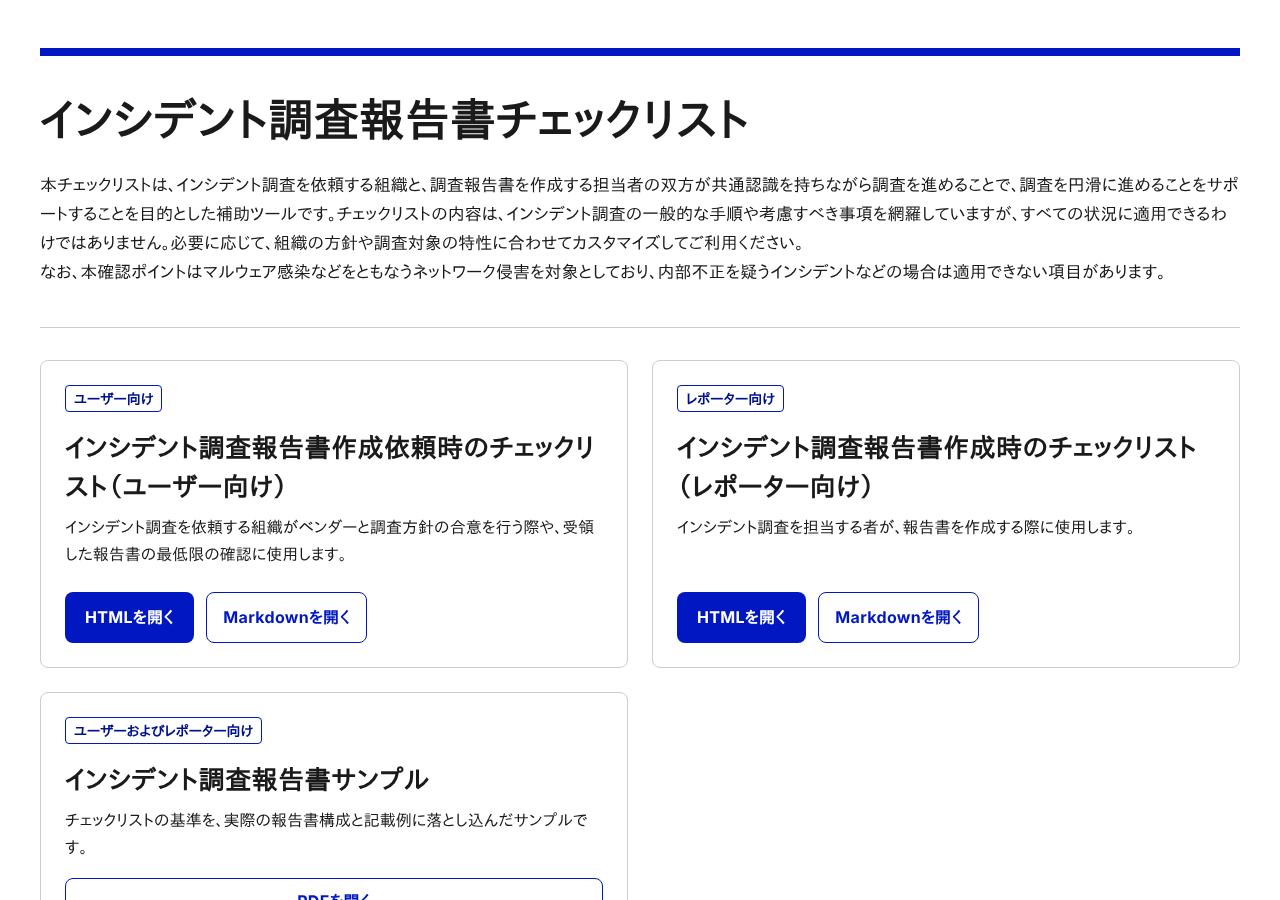
注意したいのは対象の範囲です。このチェックリストはマルウェア感染などをともなうネットワークへの侵入を前提にしています。社員による持ち出しのような内部不正では、当てはまらない項目があります。
JPCERT/CC は10月にも、国内で相次ぐ不正アクセスについて注意喚起を更新しています。攻撃の手口はこちらで整理しています。
調査会社に調査を頼むと、調べる人は自社の業務を知らず、頼む側は調査の技術を知らないという状態から始まります。ここで前提がずれると、次のような行き違いが起きがちです。
JPCERT/CC は公開の理由として、初めて対応する被害組織が、外部の調査の妥当性や「もう収まったのか」の判断に迷うことを挙げています。チェックリストは、この行き違いを調査を始める前の合意で減らす作りになっています。
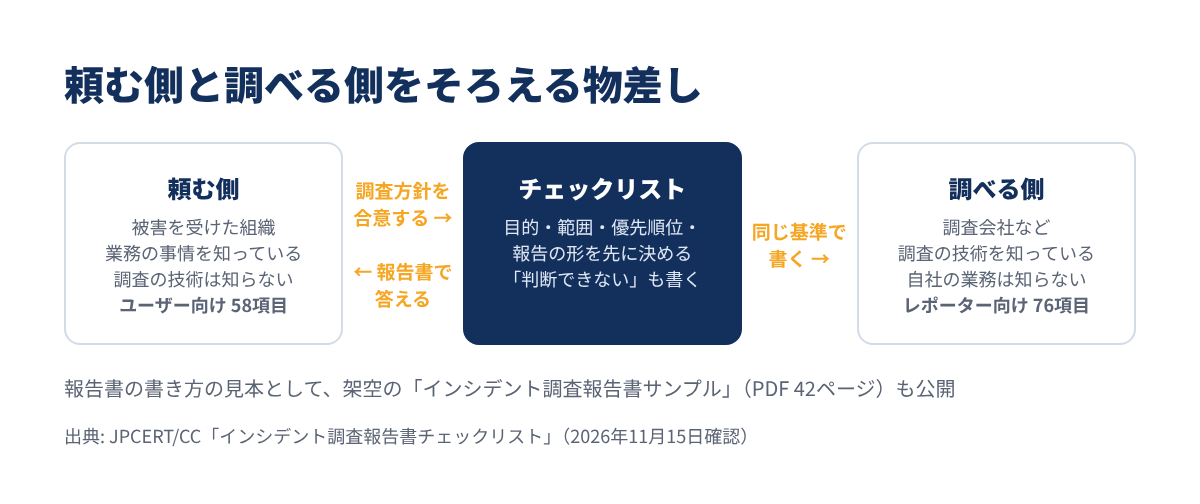
小さな組織にとってのポイントは、ユーザー向けの58項目だけ見ればよいことです。レポーター向けは調査会社が使うものなので、頼む側は「こういう基準で書いてもらえる」と知っておく程度で十分です。
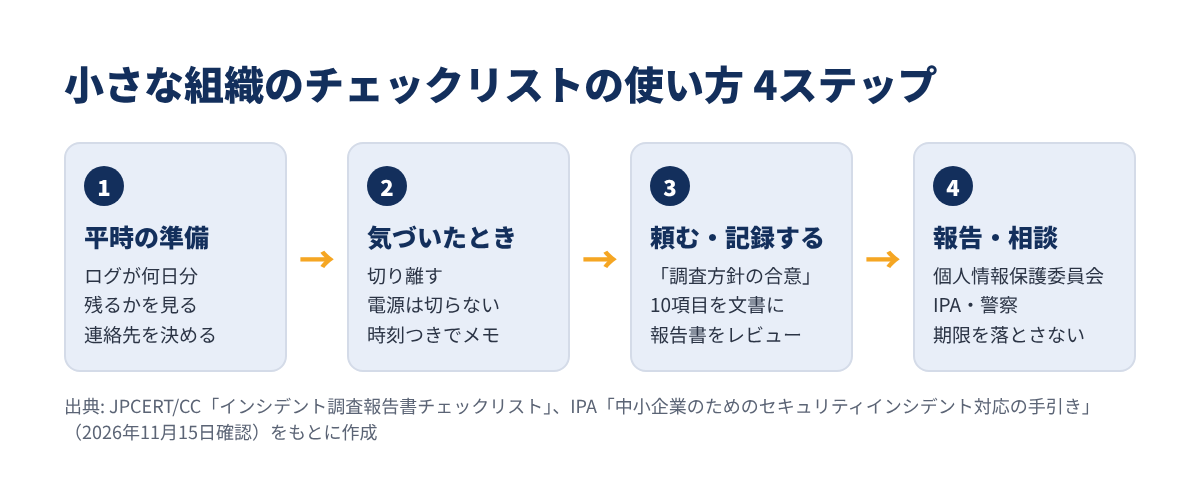
チェックリストそのものは「依頼するとき」と「報告書を受け取ったとき」の2場面のためのものです。ただ、小さな組織ではその前後で失敗しやすいので、IT Picks では4つの場面に分けて使うことをおすすめします。
| 場面 | 使うもの | ゴール |
|---|---|---|
| ① 平時の準備 | ユーザー向けの「調査方針の合意」を先に読む | 調べる材料(ログ)と連絡先を、今のうちに用意する |
| ② 気づいたとき | IPA の手引き・IPA の相談窓口 | 被害を広げず、記録を消さない |
| ③ 調査を頼む・記録する | ユーザー向け「1. 調査方針の合意」→「2. 報告書のレビュー」 | 何を明らかにするかを文書で合意し、報告書を確かめる |
| ④ 報告・相談 | 個人情報保護委員会・IPA・警察・JPCERT/CC | 期限のある報告を落とさない |
以下、この順に手順を説明します。
インシデント調査は、残っているログの量で結果が決まると言っても大げさではありません。ユーザー向けチェックリストにも「侵入経路や情報漏えいの有無は、エビデンス不足で特定できない可能性がある」という趣旨の注意書きがあります。起きてからログを増やすことはできないので、準備は平時にしかできません。
小さな組織で確かめておきたい記録を、どこにあるかと合わせて表にしました。保存期間はサービスや設定によって違うので、「何日分残っているか」を一度見ておくのがおすすめです。
| 残したい記録 | ありそうな場所 | 平時に確かめること |
|---|---|---|
| 外からの接続の記録 | VPN 装置・ルーター・UTM の管理画面 | ログが何日分残るか、外部に保存できるか |
| Web サイト・サーバーのログ | レンタルサーバー・VPS のアクセスログ、WordPress などの管理画面 | 保存期間と取り出し方。管理者アカウントの一覧 |
| クラウドサービスのログ | Microsoft 365・Google Workspace などの監査ログ | 今のプランで監査ログが見られるか、何日分か |
| パソコンの記録 | ウイルス対策ソフト・EDR の検知履歴 | 管理画面に入れる人と、検知の通知先 |
| 社内の連絡・判断の記録 | メール・チャット・メモ | 「いつ・誰が・何をしたか」を書き留める場所を決める |
| バックアップ | NAS・外付けディスク・クラウド | 普段はつなぎっぱなしにしないか、復元できるか |
バックアップについては、IPA の手引きがバックアップ装置を常時つないでいると暗号化される場合があることを指摘しています。複数用意して、バックアップのときだけつなぐか、1つは別の場所に置くのが基本です。
あわせて、次の3つも決めておくと、いざというときに迷いません。
VPS でサイトを運営しているなら、侵入されにくくする初期設定も平時の準備です。VPS で最初にやる5つのセキュリティ対策や最初にやる6つのセキュリティ設定もあわせて見直してください。
不正アクセスに気づいた直後は、「被害を広げない」と「記録を消さない」を両立させるのが一番の難しさです。IPA の「中小企業のためのセキュリティインシデント対応の手引き」の内容を、時間の流れに並べ替えました(時間の区切りは IT Picks の目安です)。
| いつまでに | やること | やってはいけないこと |
|---|---|---|
| 気づいてすぐ | 責任者に知らせる。外部から知らされたなら、通報者の連絡先を控える | 1人で抱え込む・黙って様子を見る |
| 最初の1時間 | 被害が広がるおそれがあれば、ネットワークから切り離す・サービスを止める | 電源を切る・初期化するなど、記録を消す操作 |
| 最初の1時間 | 見たこと・したことを時刻つきでメモする(画面は写真でもよい) | 記憶だけに頼る |
| その日のうち | 経営者が対応の体制を決め、責任者と担当者・役割分担をはっきりさせる | 担当がばらばらに外部へ連絡する |
| その日のうち | カード情報やアカウント情報が関わるなら、カード会社への連絡・アカウントの停止 | 漏えいの範囲が分からないまま「被害なし」と公表する |
| その日のうち | IPA の不正アクセス特別相談窓口などに相談し(電話は平日のみ。時間外はメール)、調査会社への依頼を検討する | 調査会社に「とりあえず全部見て」と丸投げする |
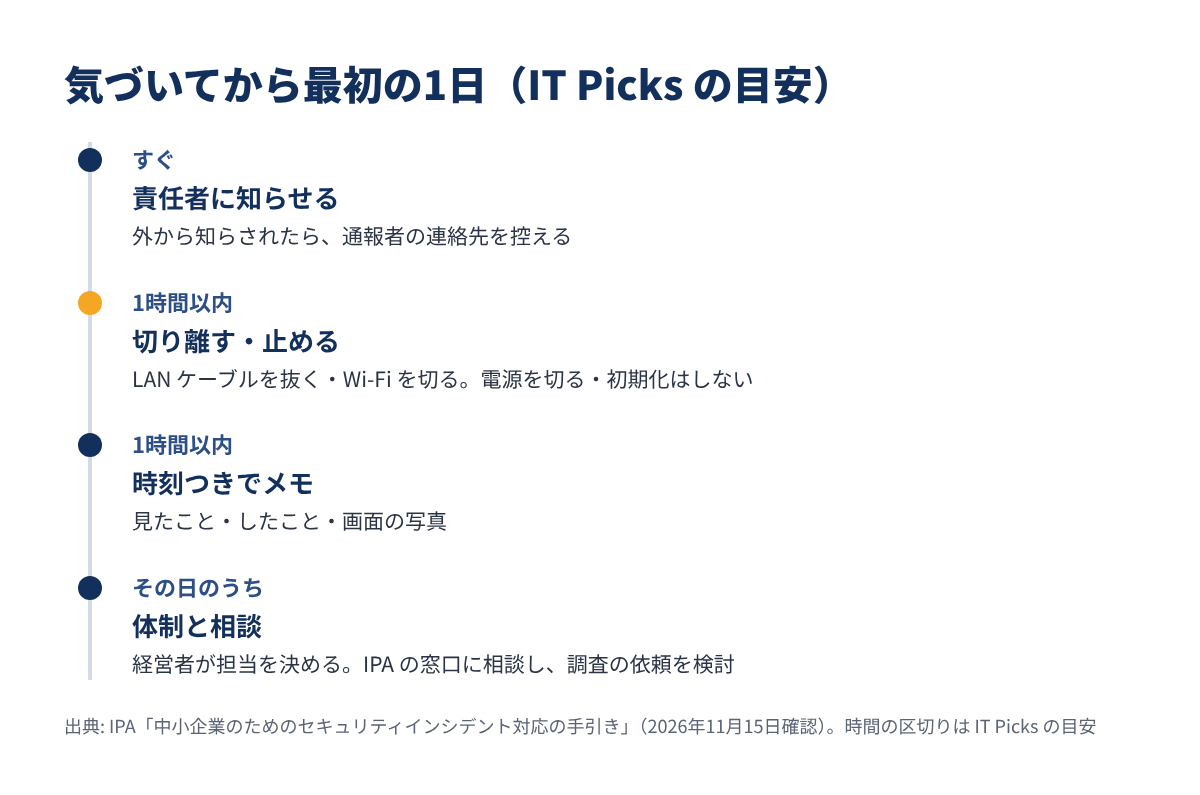
特に大事なのは電源を切らない・初期化しないことです。手引きでも、ネットワークの遮断や機器の隔離をするときに、不用意な操作でシステムに残った記録を消さないよう求めています。パソコンなら、手引きの「切り離す」は LAN ケーブルを抜く・Wi-Fi を切る といった操作になります。電源には触らず、そのままの状態で調査会社や相談窓口の指示を待つのが無難です。
メモには、手引きが「整理しておくべき事項」として挙げている項目——発覚した日時、起きていること、ここまでの対応、被害を受けたシステムの構成——を入れておくと、調査会社や相談窓口への説明がそのまま進みます。
ここからがチェックリストの出番です。ユーザー向けの 「1. 調査方針の合意」 は、調査会社と最初に話すときの議題表として使えます。10項目を、小さな組織が実際に聞く・決める言葉に言い換えました。
| 項番 | チェックリストの項目 | 小さな組織が決めること・聞くこと |
|---|---|---|
| 1-1 | 調査目的と報告書の利用目的 | 何を知りたいか(漏えいしたか、どこから入られたか)。報告書を何に使うか(取引先への説明、保険、公表など) |
| 1-2 | 優先確認事項 | 業務再開と調査、どちらを先にするか。復旧を急ぐと証拠が消える・調査を優先すると再開が遅れる、を説明してもらう |
| 1-3 | 報告書の必要性と形式 | 正式な報告書が要るか、口頭や簡易な報告で足りるか |
| 1-4 | 調査の範囲と調査手法 | どのパソコン・サーバー・ログを、いつからいつまで見るか。その方法で分かること・分からないこと |
| 1-5 | 調査で判断できない事項 | ログが足りなくて分からない可能性がある点と、追加調査で分かる見込み |
| 1-6 | 報告項目 | 最低限、概要・原因(侵入経路)・影響範囲・被害内容・再発防止策を入れてもらう |
| 1-7 | 報告の形式・頻度・期限 | 中間報告と最終報告の時期。漏えいが分かったときなどは速報をもらえるか |
| 1-8 | 報告書の共有範囲 | 監督官庁・警察・保険会社・取引先に渡すか。渡してよいか |
| 1-9 | 提出後の問い合わせ対応 | 納品後に質問できる期間と費用 |
| 1-10 | 合意事項を文書で受け取る | 口頭で終わらせず、メールなど記録が残る形でもらう |
小さな組織で特に効くのは 1-2・1-7・1-10 だと考えています。業務を止められない事情は頼む側にしか分からないので、優先順位は自分たちで決めて伝える必要があります。個人情報の漏えいの報告には期限があるので(手順④)、1-7 の速報の条件に「個人情報の漏えいが分かったとき」を入れておくと、期限に間に合わせやすくなります。
なお、すでに見守りや駆けつけのサービス(IPA の「サイバーセキュリティお助け隊サービス」など)を契約している場合は、契約書や仕様書で調査の範囲が決まっていることがあります。チェックリストと見比べて、足りない項目を相談しましょう。
報告書を受け取ったら、ユーザー向けの 「2. 調査結果のレビュー」(基本の9項目と、依頼内容に応じた追加の14項目)で確かめます。技術の正しさまでは見られなくても、頼んだことに答えているかは頼む側でも判断できます。
最初に見るべき3点を挙げます。
IoC(攻撃に使われた IP アドレスやファイルのハッシュ値など、攻撃の痕跡の一覧)は、報告書とは別にテキストや Excel で受け取るとセキュリティ製品に登録しやすい、とチェックリストは添えています。依頼時に頼んでおくと手間が減ります。
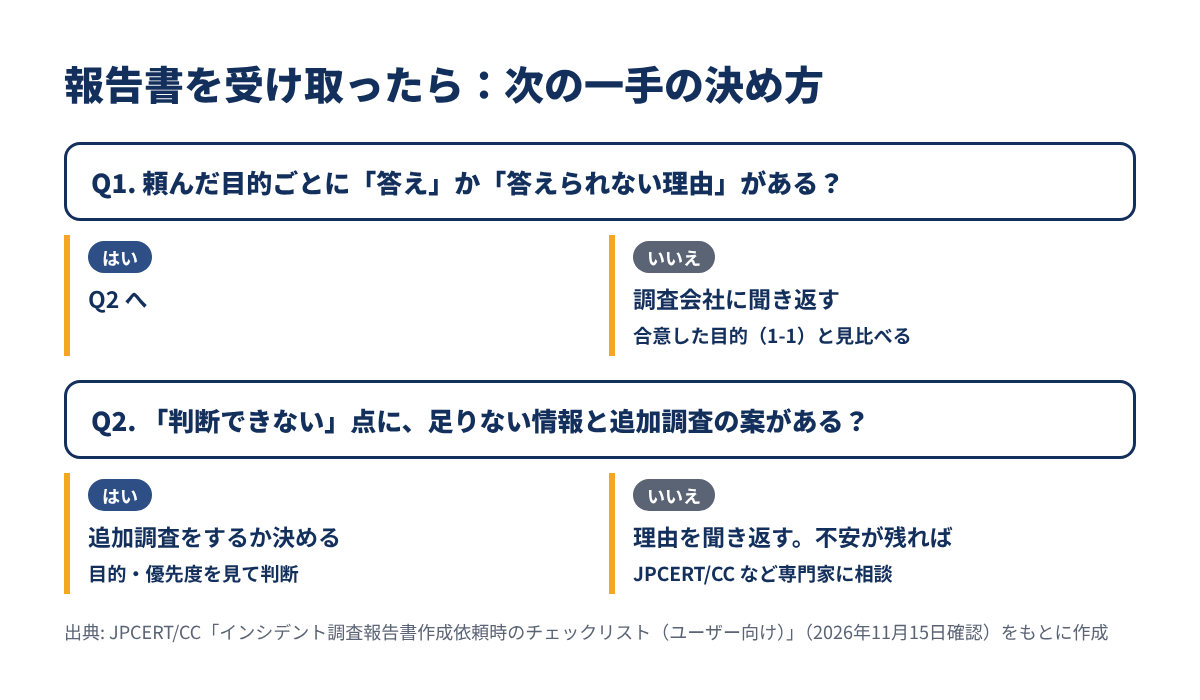
技術的な中身に不安が残るときは、チェックリスト自身が JPCERT/CC などの専門機関や専門家への相談を勧めています。JPCERT/CC の「インシデント対応依頼」では、初動対応のサポートなどを受け付けています(犯人の特定や捜査、法的な対応の代行は対象外です)。
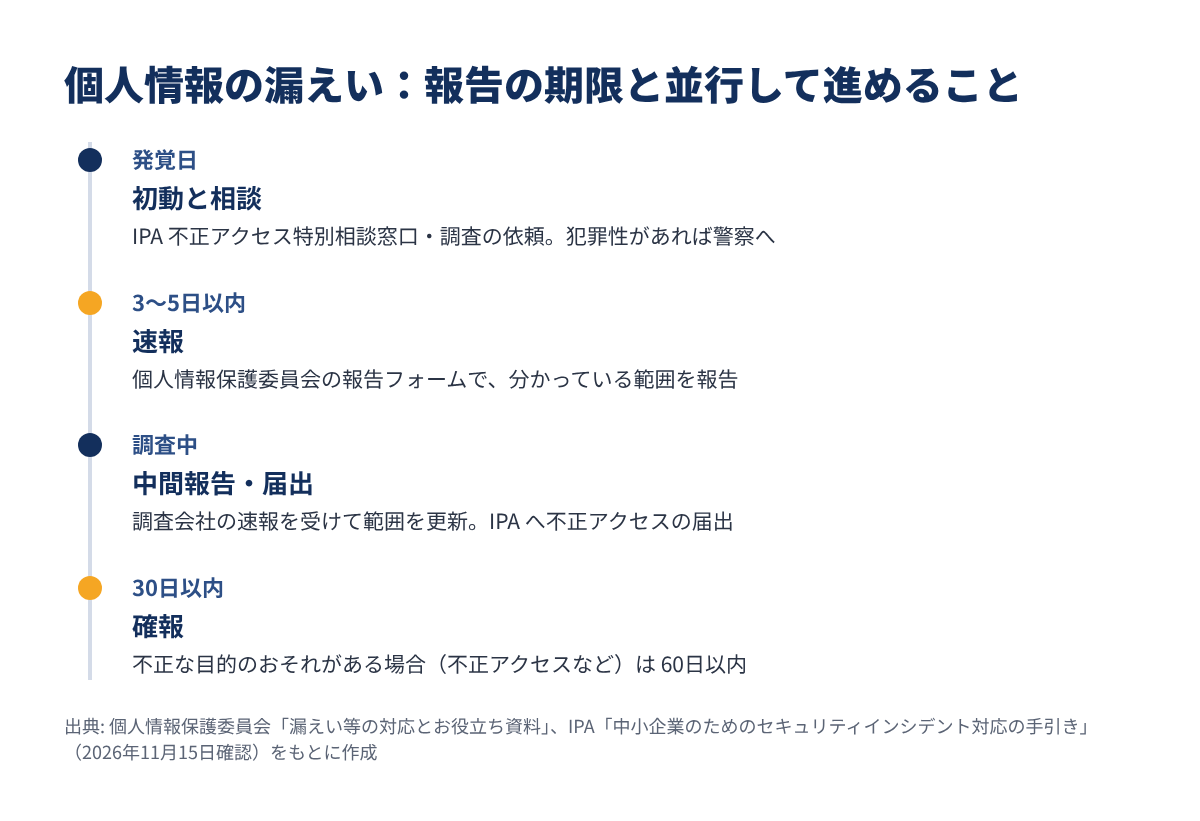
調査と並行して、期限のある報告を進めます。中でも、個人データの漏えい(そのおそれを含む)で次のどれかに当たる場合、個人情報保護委員会への報告は義務です。
不正アクセスによる漏えいの「おそれ」は3つ目に当たるので、人数が少なくても報告の対象になりうる点に気をつけてください。期限は、速報が発覚日から3〜5日以内、確報が30日以内(不正な目的のおそれがある場合は60日以内)です。
相談先・報告先を、目的別にまとめます。社内に貼っておくなら、この表を印刷しておくのがおすすめです。
| 目的 | 窓口 | 連絡方法・受付時間(2026年11月15日時点) |
|---|---|---|
| 不正アクセスの初動の相談(企業・組織) | IPA 不正アクセス特別相談窓口 | 電話 03-6759-5760(平日9:30〜17:30、12〜13時を除く)・メール。調査会社の一覧の紹介も |
| 不正アクセス以外・平時の相談 | IPA 企業組織向けサイバーセキュリティ相談窓口 | メール |
| 個人情報の漏えい等の報告(義務) | 個人情報保護委員会(業種によっては委任先の省庁) | 漏えい等報告フォーム(Web) |
| 個人情報保護法の質問 | 個人情報保護法相談ダイヤル | 電話 03-6457-9849(平日9:30〜17:30) |
| 犯罪の被害の相談・被害届 | 警察(サイバー事案の通報等のオンライン受付窓口・最寄りの警察署) | Web・警察署 |
| ウイルス感染・不正アクセスの届出 | IPA 届出窓口 | メール(届出様式は IPA のページ) |
| 調査の支援・技術的なレビュー | JPCERT/CC インシデント対応依頼 | Web フォーム・メール |
IPA の手引きは、個人情報の漏えいは個人情報保護委員会、業法で求められる場合は所管の省庁、犯罪性があれば警察、ウイルス感染・不正アクセスは IPA へ届け出るよう整理しています。報告書の共有範囲(手順③の 1-8)を決めるときは、この表の提出先を思い浮かべると漏れがありません。
顧客など個人の側からの相談先は、こちらの記事でまとめています。
2026年11月15日に、テスト用の Linux 環境(Ubuntu 24.04)で次の手順を実際に動かしました。HTML 版でのチェックと保存、Markdown 版から表計算ソフト用のチェック表を作るところまで試しています。
ターミナル(Linux・Mac)
curl -sSfO https://jpcertcc.github.io/ir_report_checklist/markdown/checklist_for_customer.md
curl -sSfO https://jpcertcc.github.io/ir_report_checklist/markdown/checklist_for_reporter.md
curl -sSfO https://jpcertcc.github.io/ir_report_checklist/pdf/incident_forensic_report_template_ja.pdf
実行結果(ls -l のサイズとファイル名)
13128 checklist_for_customer.md
22027 checklist_for_reporter.md
1122028 incident_forensic_report_template_ja.pdf
登録やログインは要らず、3つともそのまま落とせました。PDF の報告書サンプルは 42ページ(A4) で、表紙に「架空の報告書」であることと、載っている IP アドレスやドメインにアクセスしないよう注意書きがあります。
ユーザー向けの HTML 版は、ただの表ではなくチェックできるページになっていました。各項目の左のチェック欄を押すと行が緑になり、上の「チェック状況」に進み具合が出ます。3項目にチェックを入れると「3 / 58 件(5%)」と表示されました。
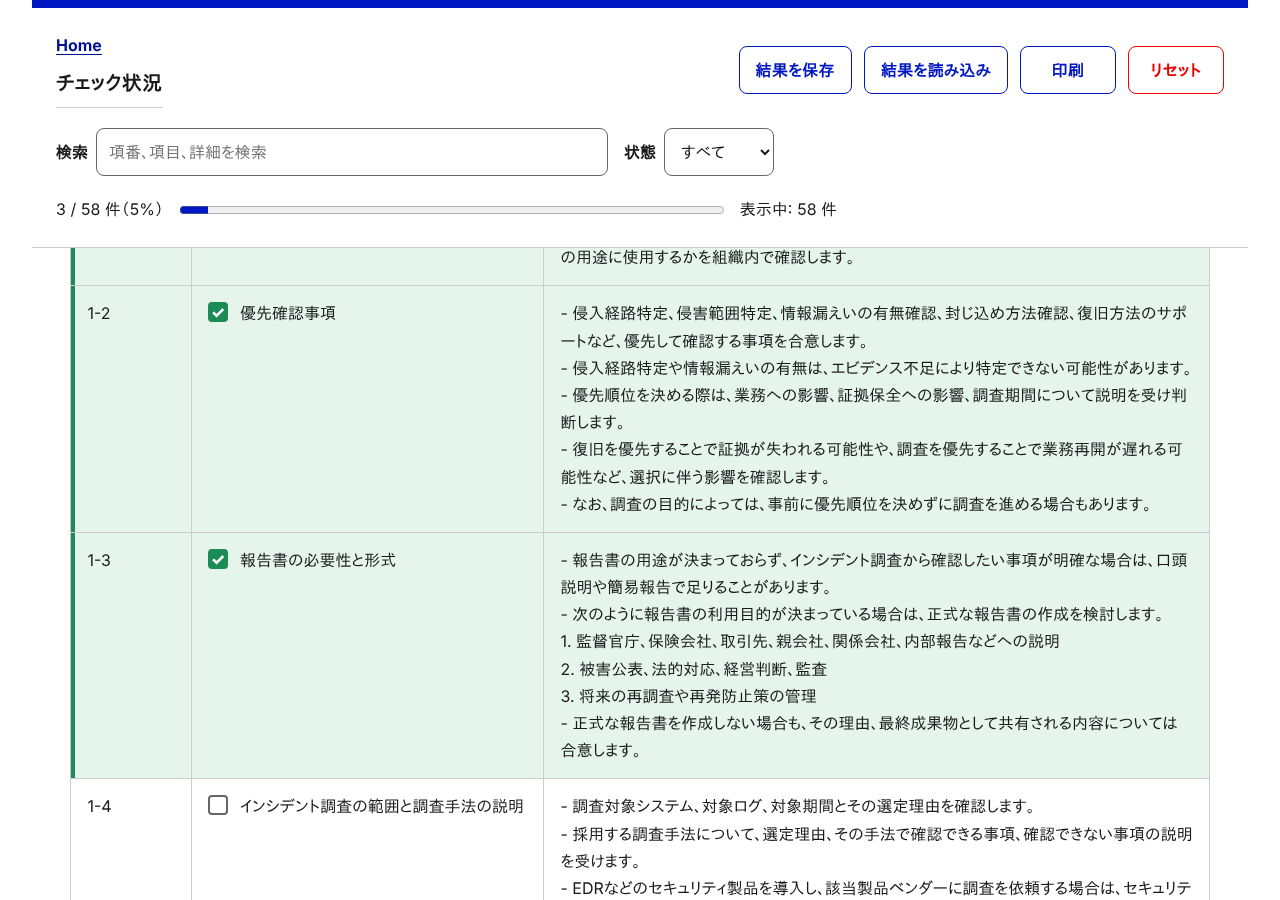
上の欄では、項番・項目・詳細を検索したり、「未確認」「確認済み」で絞り込んだりできます。「漏えい」で検索すると、58項目のうち7項目に絞られました。
チェックの状態は同じブラウザに残り、ページを読み込み直しても消えませんでした。ほかのパソコンや担当者に渡すときは「結果を保存」を押します。すると次のような JSON ファイル(checklist_for_customer-result.json)がダウンロードされます。
checklist_for_customer-result.json(先頭だけ)
{
  "format": "ir-checklist-state",
  "documentId": "checklist_for_customer",
  "checks": {
    "1-1": true,
    "1-2": true,
    "1-3": true,
"1-4": false,別のブラウザ(チェックが0件の状態)で「結果を読み込み」からこのファイルを選ぶと、表示が「3 / 58 件(5%)」に戻りました。調査会社との打ち合わせごとに保存しておけば、どこまで合意したかの記録にもなります。チェックはブラウザごとに残る仕組みで、別のブラウザでは0件から始まりました。担当者が替わるときや大事な打ち合わせの後は、保存しておくのが安心です。
社内の共有フォルダで回したい場合は、Markdown 版から表を作れます。Markdown の表の「項番」と「項目」だけを取り出し、チェック欄とメモ欄を足した CSV にする小さなスクリプトです。
checklist_to_csv.py
import csv, re, sys

src, dst = sys.argv[1], sys.argv[2]
rows, section = [], ""
for line in open(src, encoding="utf-8"):
    if line.startswith("#"):
        section = line.lstrip("#").strip()
    cols = [c.strip() for c in line.strip().strip("|").split("|")]
    if re.fullmatch(r"\d[\d.\-]*", cols[0]):
        rows.append([section, cols[0], cols[1], "", ""])

with open(dst, "w", encoding="utf-8-sig", newline="") as f:
    w = csv.writer(f)
    w.writerow(["章", "項番", "項目", "チェック", "メモ"])
    w.writerows(rows)
print(f"{len(rows)} 項目を {dst} に書き出しました")
ターミナル(Linux・Mac)
python3 checklist_to_csv.py checklist_for_customer.md user_checklist.csv実行結果
58 項目を user_checklist.csv に書き出しました
章,項番,項目,チェック,メモ
1. 調査方針の合意,1-1,調査目的と報告書の利用目的,,
1. 調査方針の合意,1-2,優先確認事項,,
ユーザー向けは 58項目、同じスクリプトでレポーター向けを変えると 76項目 になりました。つまずきやすいのは項番の書き方で、元の表には 1-10| のように区切りの前に空白が無い行があります。空白の有無に頼らず「|」で分けてから前後の空白を落とすと、取りこぼしませんでした。Windows 版の Excel でダブルクリックして開く場合を考え、文字コードは BOM 付きの UTF-8(utf-8-sig)にしています。
作り替えた CSV を社内で使うのは自由です。社外に配る場合は、記事の最初で触れたとおり CC BY-SA 4.0 の条件(出典の表示と同じライセンスでの公開)に従ってください。
Q. 社員が数人の会社でも、このチェックリストは必要ですか? A. 調査会社に頼む可能性があるなら役に立ちます。58項目すべてを使う必要はなく、まずは「1. 調査方針の合意」の10項目を、依頼の最初の打ち合わせの議題にするだけでも十分です。HTML 版ならブラウザでチェックを付けて、結果をファイルに保存できます。
Q. 費用はかかりますか? A. チェックリストと報告書サンプルは無償で、登録なしでダウンロードできます。調査会社への調査の依頼は有償で、費用は調査の範囲によって変わります。
Q. 社員による情報の持ち出しにも使えますか? A. 当てはまらない項目があります。チェックリストはマルウェア感染などをともなうネットワークへの侵入を前提にしているためです。
Q. 調査会社はどうやって探せばいいですか? A. IPA の不正アクセス特別相談窓口で専門業者の一覧を紹介してもらえるほか、IPA の「情報セキュリティサービス基準適合サービスリスト」にデジタルフォレンジックサービスのリストがあります。どちらも特定の会社を保証するものではないので、手順③の10項目で説明の分かりやすさを比べるのがおすすめです。
Q. 報告書の内容に納得できないときは? A. まず「どの調査結果に基づくか」「なぜ判断できないのか」を調査会社に聞き返します。それでも不安が残る場合は、JPCERT/CC などの専門機関や、別の専門家への相談を検討してください。
従業員のパスワードの管理を見直すなら、パスワード管理アプリの選び方・比較も参考にしてください。
JPCERT/CC「インシデント調査報告書チェックリスト」のポイントをまとめます。
まずは今日、手順①の表でログが何日分残っているかと、手順④の相談先の表を社内で共有するところから始めてみてください。