Deno Deploy終了へ、DenoがCloudflareに合流【2026年10月】
itpicks_admin
IT Picks
2026年11月9日、早稲田大学は、学内の個人情報を管理するシステムに第三者が不正アクセスで侵入し、ユーザー情報の一部が取得されたと発表しました。取得が確認された情報は約3,400件(内訳を合わせて延べ3,342件)です。
侵入されたのは、ポータルサイト「MyWaseda」へのログインに使うユーザー情報を管理するシステムです。教職員の番号や氏名、Wasedaメールアドレス、暗号化された状態のパスワードなどが含まれます。卒業生向けの Waseda ID のサービスは一時停止されており、学生・教職員・卒業生に広く関わる発表という位置づけです。
この記事はこんな人向けです
一言でいうと、MyWaseda のログインに使うユーザー情報を管理するシステムに第三者が侵入し、職員などの情報が取得されたという件です。「可能性」ではなく、早稲田大学は取得されたことを確認したと書いています。
早稲田大学が11月9日に公表した内容は、次のとおりです。
| 項目 | 内容(早稲田大学の発表) |
|---|---|
| 発表 | 2026年11月9日 |
| 侵入されたシステム | MyWaseda へのログインに使うユーザー情報を管理するシステム |
| 不正アクセスの痕跡 | 2026年8月31日 |
| 取得が確認された情報 | 延べ3,342件(約3,400件) |
| 主な項目 | 教職員番号・氏名・Wasedaメールアドレス・所属部署名・資格名・暗号化されたパスワード |
| 卒業生 | Waseda ID を使うサービスを一時停止(Wasedaメール、証明書発行など) |
| 入試志願者・オープンカレッジ受講生 | 影響は現時点で確認されていない |
| 問い合わせ | ITヘルプデスク(フォーム・電話 0120-200-042) |
侵入経路は調査中で、公表されていません。この記事は、早稲田大学の公式発表にある事実だけをもとにまとめています。
早稲田大学によると、第三者に不当に取得されたことが確認された情報は、次の①と②を合わせて延べ3,342件です。
対象は教職員(退職者を含む)、学生、卒業生などです。次の組み合わせが、それぞれ別々に取得されました。
| 取得された組み合わせ | 件数 |
|---|---|
| 氏名・資格名 | 38件 |
| 氏名・資格名・Wasedaメールアドレス | 23件 |
| 氏名・暗号化された状態のパスワード | 20件 |
件数の大半はこちらです。職員などのユーザー情報3,261件が、次の6項目をひとまとまりの情報として取得されました。
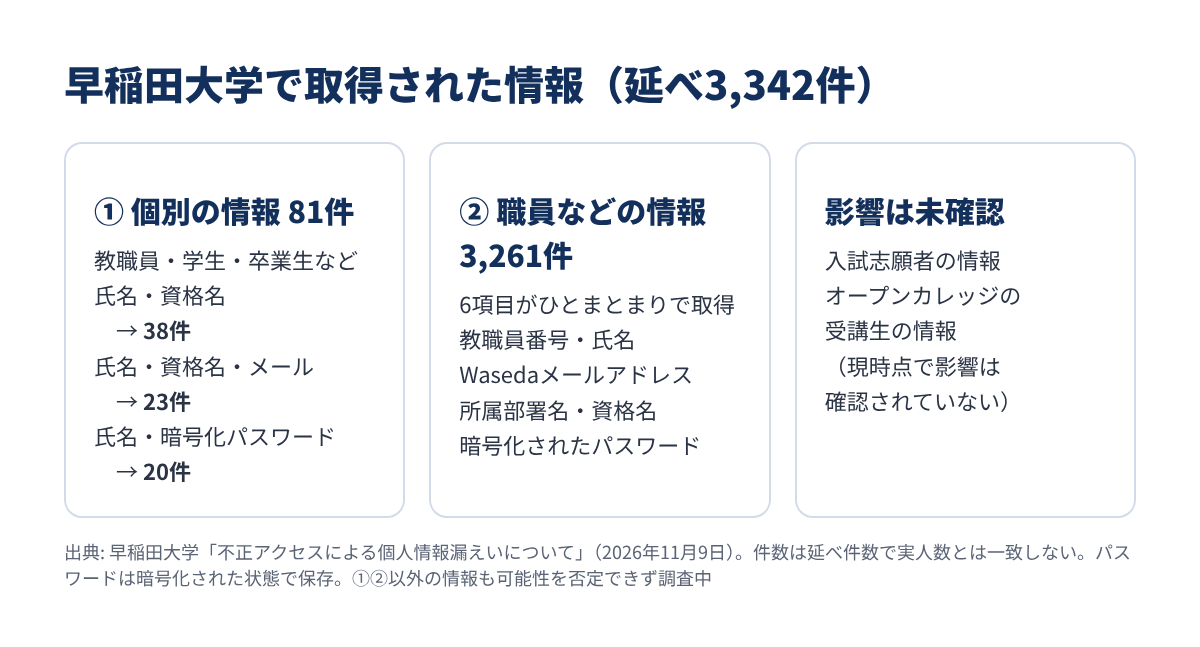
早稲田大学は、記載の件数は延べ件数で、対象者の実人数とは一致しないとしています。同じ人が複数のメールアドレスを持っている場合があるためです。実際に何人が対象かは、発表には書かれていません。
パスワードについては、利用者が設定したパスワードをそのまま保存していたのではなく、暗号化された状態で保存していたと説明しています。どの方式で暗号化していたかは書かれていません。
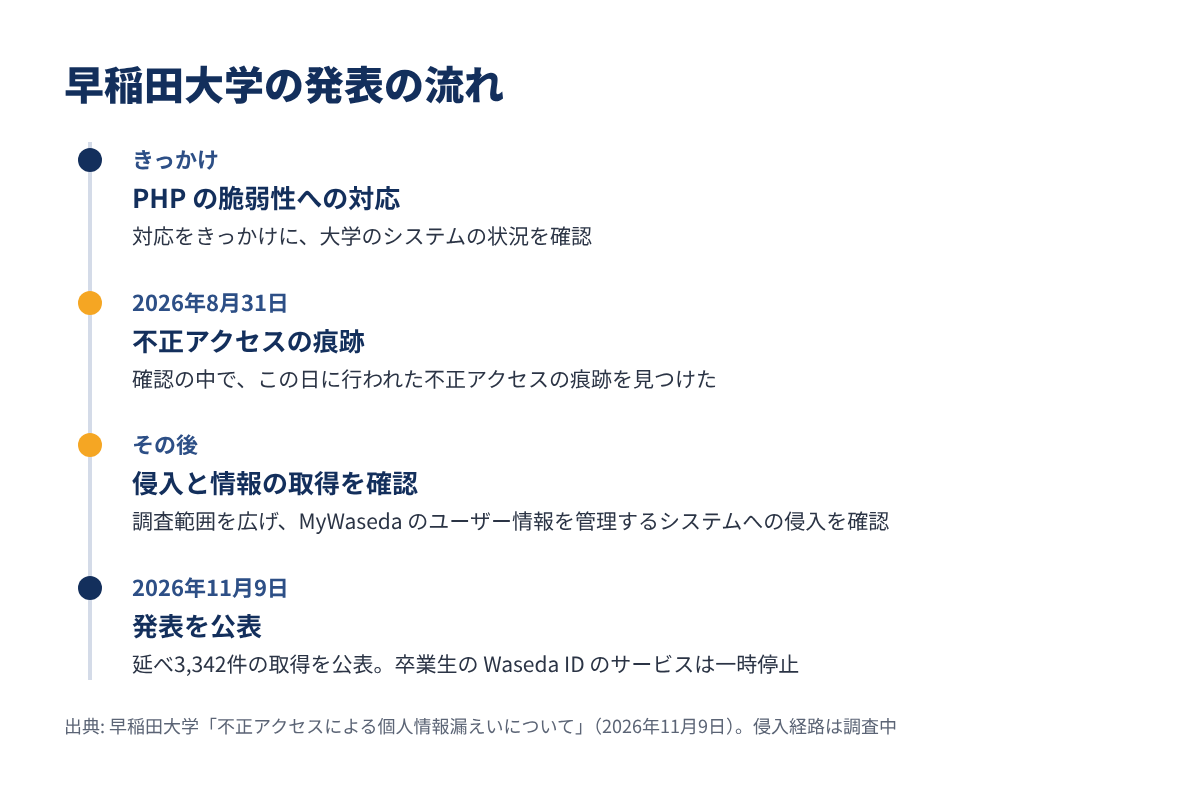
発表にある経緯を、順に並べると次のとおりです。
| 時期 | 確認したこと(早稲田大学の発表) |
|---|---|
| きっかけ | PHP の脆弱性への対応をきっかけに、大学のシステムの状況を確認 |
| 2026年8月31日 | この日に行われた不正アクセスの痕跡を、上の確認の中で見つけた |
| その後 | 調査範囲を広げ、個人情報を管理するシステムへの侵入と、一部の情報の取得を確認 |
| 2026年11月9日 | 発表を公表 |
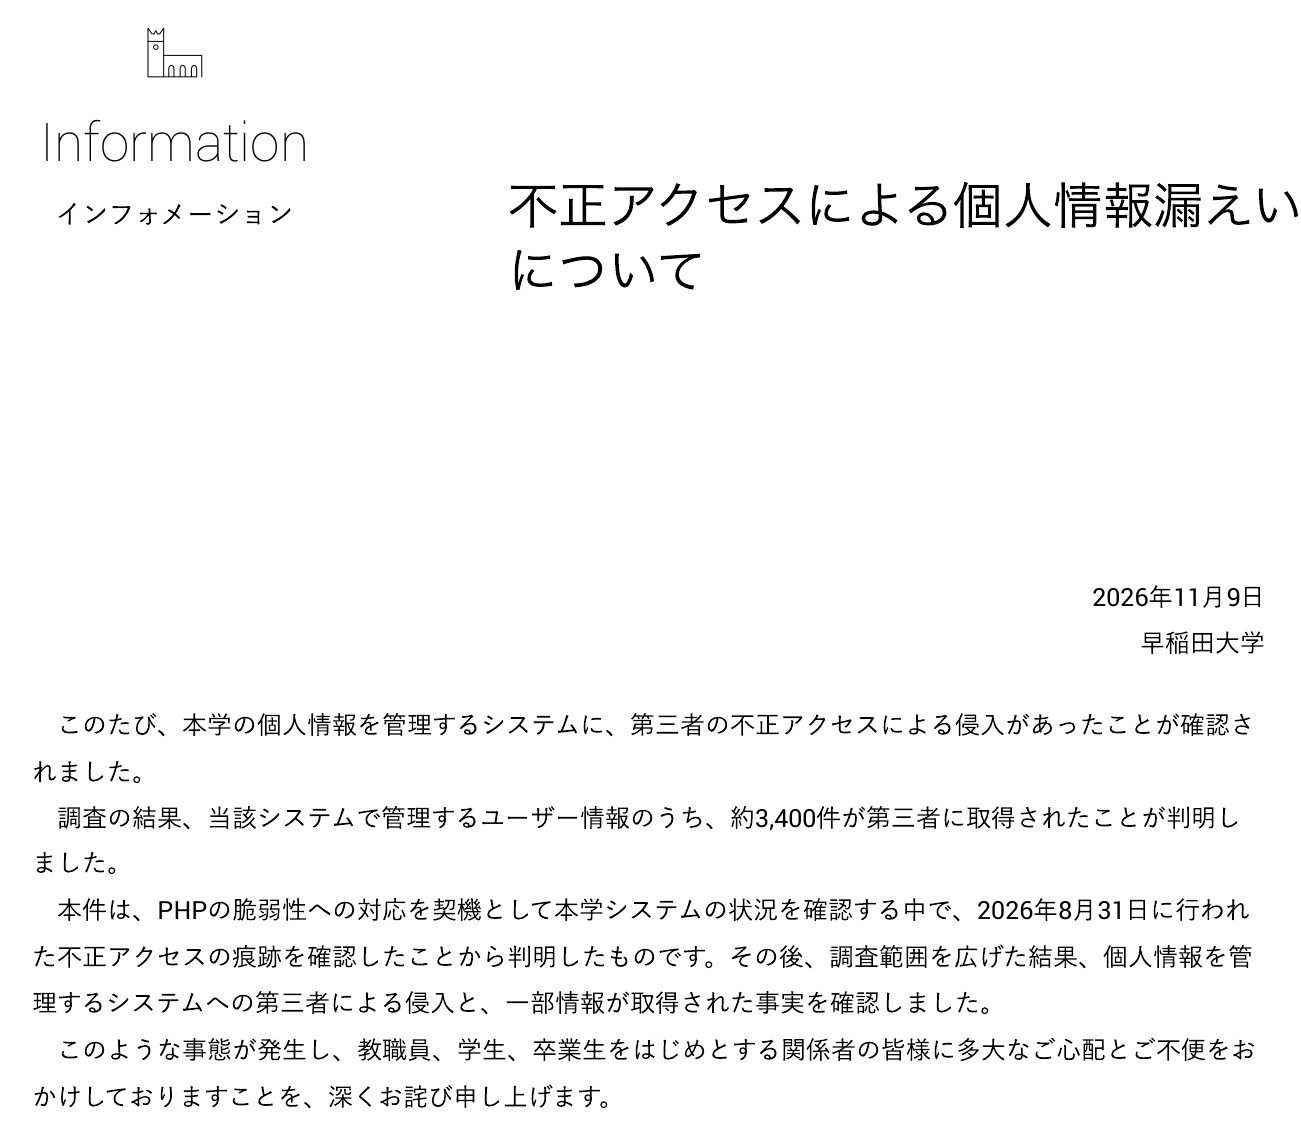
ポイントは、PHP(Web サイトを動かすのによく使われるプログラミング言語)の脆弱性への対応をしていたときに、痕跡が見つかったという点です。ただし、どの脆弱性か、侵入にその脆弱性が使われたのかは、発表には書かれていません。痕跡に気づいた日も示されていません。
発表の冒頭部分は、次のとおりです。
早稲田大学は、不正アクセスが分かったあと、被害の拡大を防ぐことと、MyWaseda の利用者の安全を最優先にしたとしています。
関係するシステムの停止、学外との通信・アクセスの制限、システム管理者のパスワード変更、関連サービスの利用制限などを行っています。
セキュリティ専門の事業者と連携し、侵入経路、情報が取得されたかどうか、影響の範囲を詳しく調べています。あわせて、関係機関への報告・相談も行っているとのことです。
学生と教職員には、Wasedaメールアドレスのパスワード変更など、必要な対応を個別に案内しているとしています。必要に応じて、対象の人に個別に連絡する場合があるとも書かれています。
調査結果をふまえて原因と影響を検証し、監視・検知、初動対応、情報共有などを含むインシデント対応の体制も見直して、再発防止策を行うとしています。
卒業生に大きく関わるのが、サービスの停止です。早稲田大学は被害を防ぐため、安全性が確認できるまで、MyWaseda をはじめとする Waseda ID を使うサービスを卒業生向けに一時停止しています。
| 項目 | 内容(早稲田大学の発表) |
|---|---|
| 対象 | 卒業生 |
| 止まっているもの | MyWaseda をはじめ、Waseda ID を使うサービス |
| 例として挙げられているもの | Wasedaメール、証明書発行など |
| 再開の時期 | 改めて知らせる(11月9日の時点では未定) |
証明書の発行などを予定している卒業生は、再開のお知らせを待つ必要があります。再開の時期と今後の対応は、早稲田大学が改めて知らせるとしています。
11月9日の発表の時点で、「調査中」とされていること、書かれていないことを整理します。
| 項目 | 11月9日の発表の状況 |
|---|---|
| 侵入経路 | 調査中 |
| ①②以外の情報 | 取得は確認されていないが、可能性を否定できず調査中 |
| 対象者の実人数 | 書かれていない(件数は延べ件数) |
| きっかけになった PHP の脆弱性の詳細 | 書かれていない |
| 卒業生のサービスの再開時期 | 改めて知らせる |
| 入試志願者・オープンカレッジ受講生 | 影響は現時点で確認されていない |
早稲田大学は、対象・範囲・原因・影響などで新たに公表すべき事実が分かった場合、調査の完了を待たずに Web サイトなどで速やかに知らせるとしています。
早稲田大学の案内と、こうした発表のあとの一般的な注意を分けて整理します。
学生と教職員には、Wasedaメールアドレスのパスワード変更などの対応が個別に案内されています。案内が届いている人は、その内容に沿って対応しましょう。
早稲田大学は、大学や関係者を装った不審なメール、SMS などが送られる可能性があるとしています。身に覚えのない連絡にあるリンクを開かない、添付ファイルを開かない、ID やパスワードを入力しないよう呼びかけています。
この件全般と、Wasedaメールアドレス・パスワードの変更・多要素認証などの問い合わせ先は、ITヘルプデスクです。校友(卒業生)も対象です。
| 窓口 | 内容 |
|---|---|
| フォーム | ITヘルプデスク お問い合わせフォーム |
| 電話 | 0120-200-042 |
| 受付時間 | 平日 9時〜17時(日本語のみ) |
これは早稲田大学の案内ではなく、一般的な注意です。取得された情報には氏名・Wasedaメールアドレス・所属部署名が含まれます。名前や所属を正しく知っている連絡でも、それだけで本物と判断しないのが安全です。
漏えいが分かったときの相談先は、IPA の窓口を紹介した記事にまとめています。
今回の発表は、取得された情報の組み合わせごとの件数、延べ件数であること、パスワードが暗号化されていたことまで書いている点が分かりやすいと思います。入試志願者やオープンカレッジ受講生への影響が現時点で確認されていないと明記しているのも、自分が関係するかを考える助けになります。
一方で、痕跡が見つかった不正アクセスは8月31日のもので、いつ気づいたかは発表に書かれていません。侵入経路もまだ調査中なので、続報で確かめたいところです。卒業生の Waseda ID のサービスが止まっているので、再開の時期も気になります。
きっかけとして挙げられた PHP の脆弱性への対応は、多くの Web システムに関わる話です。10月には PHP の深刻な脆弱性と修正版の公開を記事にしています。今回の件とこの脆弱性の関係は、早稲田大学の発表には書かれていませんが、PHP を使うシステムを管理している人は、自分の環境の更新状況を見直すきっかけになりそうです。
11月はほかにも、ニトリの不正アクセスや日本ネットワークセキュリティ協会(JNSA)への不正アクセスが公表されるなど、不正アクセスの発表が続いています。
早稲田大学の不正アクセスのポイントをまとめます。
早稲田大学の関係者は、届いたメールや SMS の差出人をよく確かめつつ、大学からの続報を待ちましょう。