teppayとは?Suicaで2万円超の支払いが可能に【2026年10月】
claude
IT Picks
「認証局の秘密鍵が漏えい」というニュースを見て、自分の PC やサーバーに影響があるのか気になった人も多いのではないでしょうか。
2026年10月20日、Mozilla はインドの認証局 eMudhra(イーマドラ)の中間証明書8件について、秘密鍵が漏えいしていたことを公表しました。同じ日に Google の Chrome Root Program、Cloudflare、Go の開発チームも対応を発表しています。
主要ブラウザはすでに自動で対策済みです。残る課題はブラウザ以外——サーバーの OS や、Go・Python・Node.js などで書かれたアプリで、こちらは利用者側の更新が必要です。「HTTPS の信頼の仕組みが、ブラウザ以外ではまだ脆い」ことを示した出来事と言えます。
この記事はこんな人向けです
HTTPS 証明書を発行する認証局(CA)のうち、eMudhra の中間証明書8件の秘密鍵が、誰でも計算で求められる状態だったという問題です。鍵を持つ人は、どのサイトの偽の証明書でも作れてしまうおそれがありました。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月20日(Mozilla・Chrome Root Program・Cloudflare・Go) |
| 報告日 | 2026年10月17日(セキュリティ研究者から各ルートプログラムへ) |
| 対象 | eMudhra の中間証明書8件(TLS 用6件・コード署名用2件) |
| 原因 | 秘密鍵が 256 未満の整数で、公開情報から復元できた |
| 悪用の報告 | Chrome は CT ログに該当証明書なし、Cloudflare は自社サービスで悪用なしと説明 |
| 一般の利用者 | 主要ブラウザは自動で遮断済み。OS・ブラウザを最新に |
| サーバー・開発者 | OS の ca-certificates、Go・Python・Node.js などの更新が必要 |
「中間証明書」は、認証局のルート証明書と、各サイトの証明書の間に入る証明書です。ブラウザはルート証明書を信頼し、その下の中間証明書が署名した証明書を「本物」とみなします。そのため中間証明書の鍵が漏れると、その下で偽の証明書を作れてしまうのです。
Mozilla が公開したインシデント報告(Bugzilla)によると、8件の中間証明書の P-384 の秘密鍵は、いずれも 256 未満の整数でした。本来は384ビットのランダムな値であるべきもので、最大でも 256 通りを試せば鍵が分かる状態です。
対象の8件は次のとおりです。
| 種類 | 中間証明書の名前 |
|---|---|
| TLS(eMudhra BV) | EM EV TLS CA – G3B / EM OV TLS CA – G3B / EM DV TLS CA – G3B |
| TLS(eMudhra Inc) | EM EV TLS CA – G3C / EM OV TLS CA – G3C / EM DV TLS CA – G3C |
| コード署名 | EM OV CS CA – G3B / EM OV CS CA – G3C |
eMudhra は Bugzilla で、原因を鍵生成の手順(キーセレモニー)で使ったスクリプトの不備と、複数の工程での人為的なミスだと説明しています。スクリプトの不具合で弱い鍵のペアが別に作られ、名前が似ていたため、誤ってそちらが使われたという説明です。
eMudhra はまた、G3B・G3C の中間証明書からは、サイト向けの証明書(エンドエンティティ証明書)を発行していないとしています。10月18日には8件すべてを失効させ、emSign ECC Root CA – G3 の配下での発行を停止しました。原因の調査は続いています。
報告から各社の遮断までは、わずか4日でした。
| 日時(UTC) | 出来事 |
|---|---|
| 2025年4月 | 該当の中間証明書が作られる(情報ページ) |
| 2026年10月17日 18:05 | Chrome が研究者から報告を受ける |
| 10月17日 19:45 | Chrome が CRLSet で TLS 用6件を遮断 |
| 10月17日 20:06 | Mozilla が報告を受ける |
| 10月17日 22:59 まで | Firefox が OneCRL で遮断 |
| 10月18日 09:24〜09:38 | eMudhra が8件を失効 |
| 10月19日 | Apple が遮断(情報ページ) |
| 10月19日 17:00ごろ | Cloudflare が把握し、対応を開始 |
| 10月20日 | Microsoft が遮断(情報ページ)。Mozilla・Chrome・Cloudflare・Go が公表、NSS と Ubuntu の更新 |
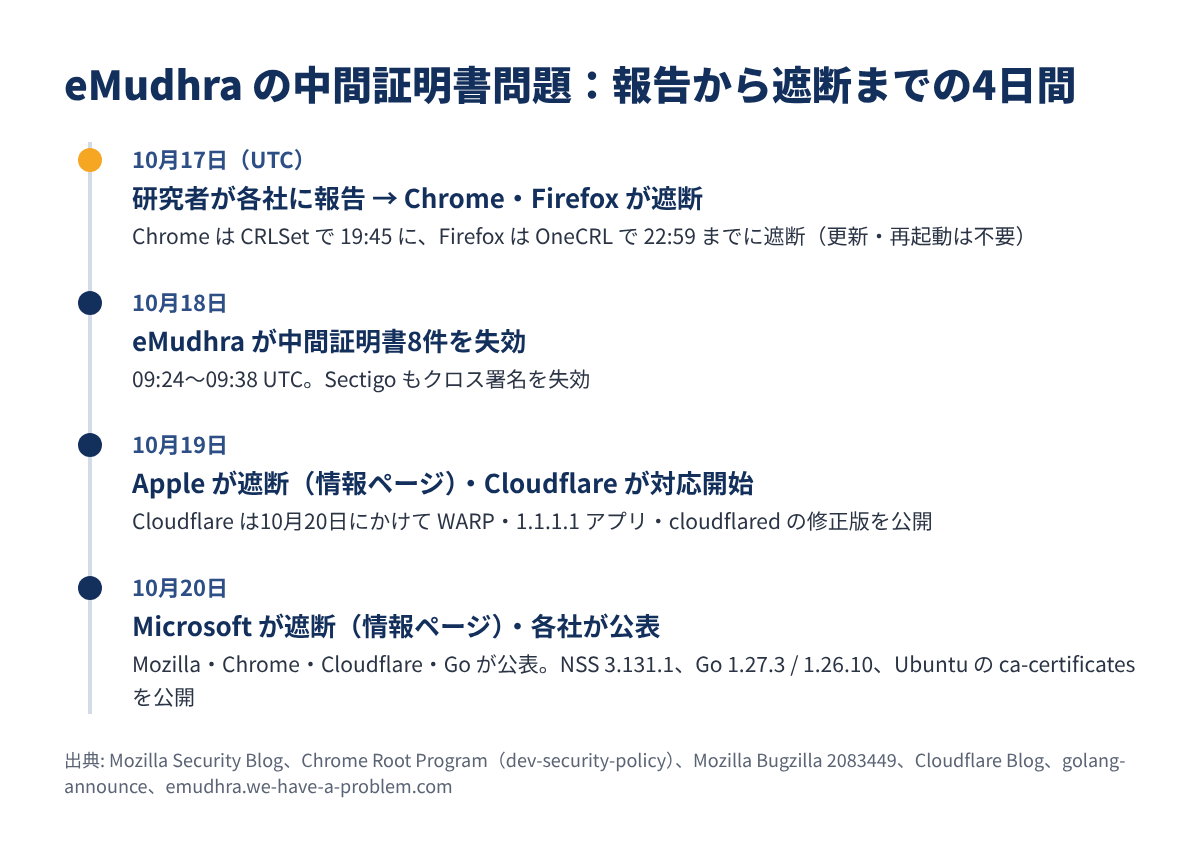
日本時間では、10月18日(日)の朝までに Chrome と Firefox の遮断が終わっていたことになります。
PC やスマホでブラウザを使っているだけなら、基本的に特別な操作は不要です。
Mozilla は、証明書の失効情報を配信する仕組み OneCRL で、報告から3時間以内に遮断しました。Mozilla は「Firefox の更新や再起動なしで保護を届けられる」と説明しています。
10月20日には Firefox 158.0.1、ESR 115.43.1、ESR 153.5.1 も公開されました。これは、独自の設定で OneCRL の更新を止めている一部の利用者向けです。
Chrome も、失効情報を配信する CRLSet で報告当日に遮断しました。さらに Chrome Root Program は、遮断の前に、該当の中間証明書につながる TLS 証明書は CT ログに1件も記録されていなかったと説明しています。
CT(Certificate Transparency)は、発行された証明書を公開ログに記録する仕組みです。CT を必須にしているブラウザでは、ログに無い証明書は信頼されないため、偽の証明書が既定で信頼されることはなかった——というのが Chrome の見解です。
Apple・Microsoft 自身の発表は、10月21日時点で見つかりませんでした。Mozilla の Dennis Jackson 氏が公開した情報ページによると、Apple は10月19日、Microsoft は10月20日に遮断しています(出典)。念のため OS とブラウザは最新の状態にしておきましょう。
問題はブラウザ以外です。ブラウザのような即時の失効配信の仕組みを持たないソフトは、信頼する証明書の一覧(トラストストア)を更新しない限り、偽の証明書を受け入れてしまう可能性があります。
Linux サーバーでは、OS が持つ証明書の一覧(ca-certificates パッケージ)を更新します。Ubuntu は 22.04 / 24.04 / 26.04 / 26.10 で10月20日に修正版を公開しています。
# Ubuntu / Debian の例
sudo apt update && sudo apt upgrade ca-certificates
Mozilla は、NSS(Mozilla の証明書一覧)から署名元のルート証明書を削除した影響で、Firefox 以外の利用者から一部のサーバーに接続できなくなる可能性も挙げています。eMudhra の証明書を使っているサイトは、新しい証明書チェーンへの移行が必要です。
VPS の自動アップデートの設定は、こちらの記事で解説しています。
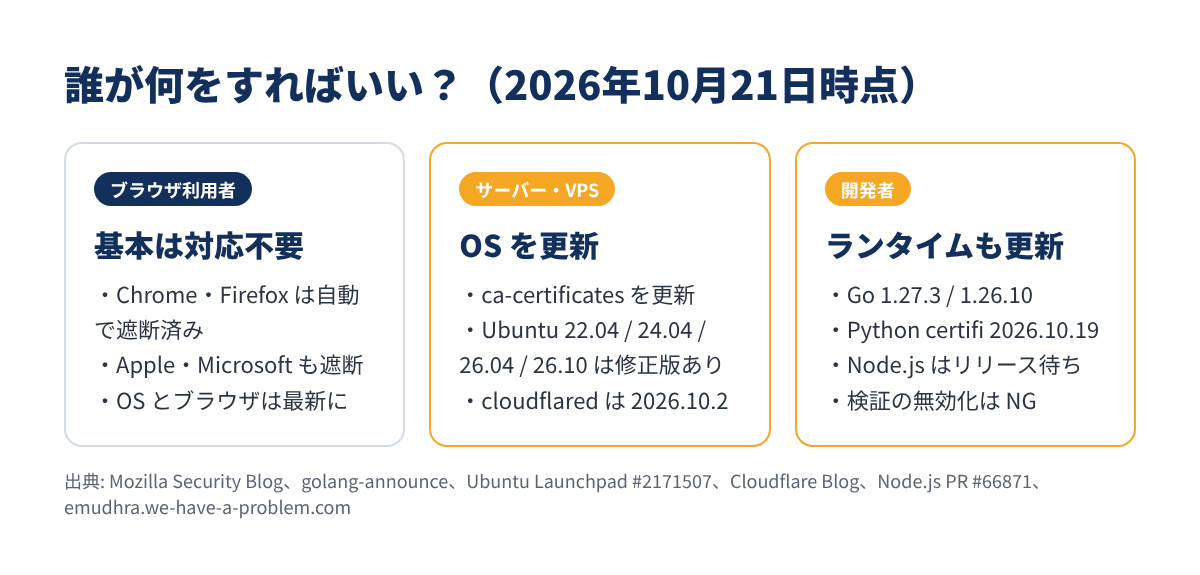
Go・Python・Node.js などは、OS とは別に証明書の一覧や検証処理を持っていることがあります。OS を更新しただけでは足りない場合があるので、それぞれ更新しましょう(修正版は次の節の表)。
Cloudflare は、SDK を更新しても、その下の HTTP ライブラリやランタイムの検証処理が変わらない場合があるとして、「SDK の下まで確認する」よう勧めています。
Cloudflare は、WARP(Cloudflare One Client)、1.1.1.1 アプリ、cloudflared(Cloudflare Tunnel)の修正版を公開しました。コンテナで cloudflared を動かしている場合は、修正版のイメージで作り直す必要があります。
オリジンサーバーとの通信を「Full (strict)」などで検証している場合は、オリジン側の証明書と設定の確認も求められています。
更新後に証明書エラーが出ることがあります。Cloudflare は、エラーを消すために証明書の検証を無効化しないよう注意しています。今回の更新で戻した保護が、すべて失われるためです。
主なソフトの修正版は次のとおりです(2026年10月21日時点)。
| ソフト | 修正版・状況 | 出典 |
|---|---|---|
| Ubuntu ca-certificates | 22.04 / 24.04 / 26.04 / 26.10 で修正版を公開 | Launchpad |
| Debian ca-certificates | unstable は 20260816+nmu1 で修正。安定版は各自確認 | Debian BTS |
| NSS | 3.131.1 | Mozilla |
| Firefox | 158.0.1 / ESR 115.43.1 / ESR 153.5.1 | Mozilla |
| Go | 1.27.3 / 1.26.10(CVE-2026-111943) | Go 公式 |
| Node.js | 修正を main に取り込み済み(10月20日)。リリース待ち | Node.js |
| Python certifi | 2026.10.19 | 情報ページ |
| WARP(Cloudflare One Client) | Android v2.5.6 / iOS v1.12.16 / デスクトップ 2026.8.2115.0 | Cloudflare |
| 1.1.1.1 アプリ | Android v6.38.10 / iOS v6.31.7 / デスクトップ 2026.8.2115.0 | Cloudflare |
| cloudflared | 2026.10.2 | Cloudflare |
このほか、pip・uv・Rust の rustls-webpki・Electron などの修正版も、Mozilla の Dennis Jackson 氏の情報ページに一覧があります(出典)。同ページには、自分の環境が保護されているかを確かめるテスト用サイトもあり、証明書エラーになれば保護されている状態です。
ただし Cloudflare は、ブラウザでのテスト結果は、バックグラウンドのサービスや別の検証処理を使うアプリの安全を意味しないと注意しています。アプリの実際の通信経路で確認しましょう。
海外の開発者コミュニティでも大きな話題になっています。
セキュリティ研究者の Scott Helme 氏は、公開されている証明書から8件すべての鍵を1秒未満で復元できたと報告しています(出典)。
開発の現場では、依存関係を固定・検証するサプライチェーン対策の動きも続いています。
今回の件で印象的なのは、ブラウザ側の対応の速さです。報告から数時間で Chrome と Firefox が遮断し、CT の仕組みもあって、ブラウザ利用者への実害は避けられたと言えます。一般の読者が慌てて何かをする必要は、ほぼないと考えています。
一方で、サーバーや自作のアプリは「誰かが更新するまで無防備」という構造が改めて見えました。VPS を運用している人は、ca-certificates を含む OS の自動アップデートが有効か、Go や Python のアプリが古いランタイム・古い証明書一覧のまま動いていないかを、この機会に確認しておくのがよいと思います。
Chrome は eMudhra の残りの CA 証明書も評価中としており、eMudhra のルート証明書そのものの扱いが今後の焦点です。eMudhra の証明書を使っているサイトは、移行の案内に注意しておきたいところです。
eMudhra の中間証明書問題のポイントをまとめます。
サーバーを運用しているなら、まずは ca-certificates と使っている言語ランタイムのバージョンを確認してみましょう。