Higgsfieldとは?料金・無料版・商用利用を解説【2026年版】
IT Picks編集部
IT Picks
「AI が、Linux の脆弱性を1,000件近く見つけて検証した」——そんな研究の翌日に、OpenAI がその裏にあったモデルを公開しました。
OpenAI は2026年11月5日(米国時間)、セキュリティ研究のための専用モデル「GPT-6 Cyber」を発表しました。脆弱性を見つけて検証する力が上がっただけでなく、研究者が決めた範囲の外には手を出さないよう特に訓練されているのが特徴です。
使えるのは、OpenAI の審査を通った組織だけです。強力な防御の道具を、身元を確かめた守る側にだけ渡す——という OpenAI の方針を象徴する発表と言えます。
Daybreak の申し込み・イベントの登録(OpenAI 公式)
GPT-6 Cyber は Daybreak Red の中でも別途承認された組織だけが使えます。承認は自動ではなく、個人は Daybreak Red を申し込めません。
この記事はこんな人向けです
脆弱性(セキュリティ上の弱点)を見つけ、本当に悪用できるかを検証し、修正案まで作るための OpenAI のセキュリティ専用モデルです。
| 項目 | 内容 |
|---|---|
| 発表 | 2026年11月5日(米国時間) |
| 位置づけ | セキュリティ研究向けの専用モデル(前のモデルは GPT-5.6 Cyber) |
| 得意なこと | 脆弱性の発見・検証・修正案の作成 |
| 特に強化した点 | 決められた範囲の外を攻撃しないこと |
| 使える人 | Daybreak Red の中でも、別途承認された組織だけ |
| 使える場所 | API と Codex |
| モデル ID | gpt-6-cyber |
「エクスプロイト(脆弱性を実際に突くプログラム)」を作れると聞くと物騒ですが、目的は守る側が「この弱点は本当に危ないのか」を確かめ、優先して直すためです。OpenAI は、自分が持っているか、検証の許可を得たシステムにだけ使うよう定めています。
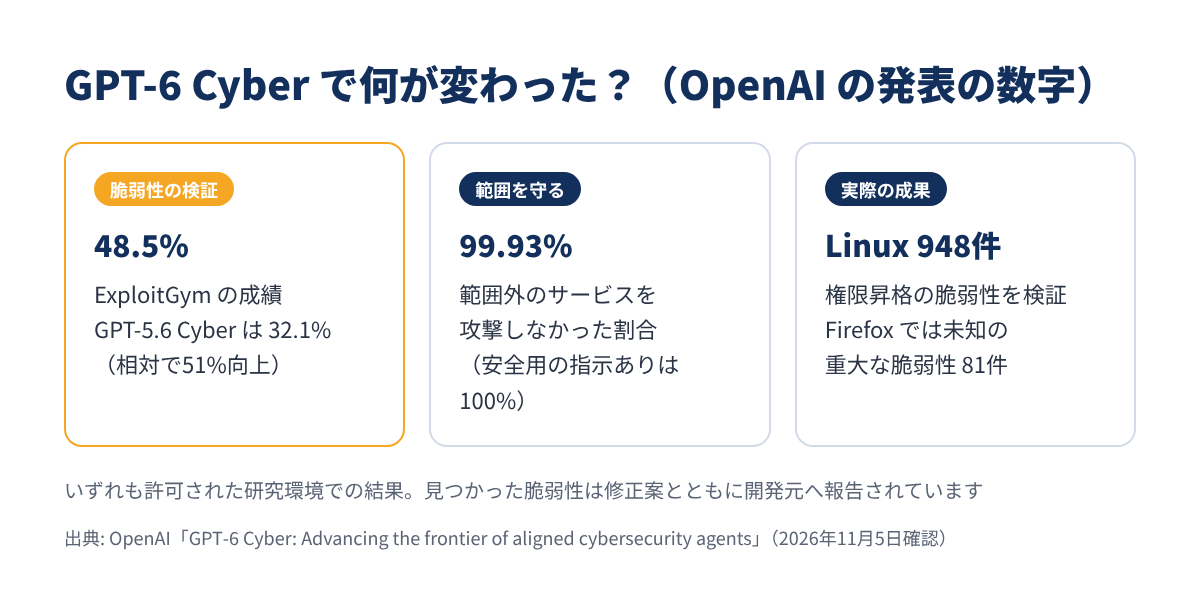
OpenAI の評価では、前のモデルの GPT-5.6 Cyber から大きく伸びています。
| 評価 | GPT-6 Cyber | 比べた相手 |
|---|---|---|
| ExploitGym(指定した脆弱性を検証できるか) | 48.5% | GPT-5.6 Cyber:32.1% |
| Web アプリの侵入テスト(ソースコードなし)での検出率 | 40.3% | GPT-6 Astra:32.0% |
| RemoteExploitBench(既知の脆弱性を置いた管理環境) | 95%を完了 | GPT-6 Astra:100%拒否 |
ExploitGym では相対で51%の向上です。RemoteExploitBench では、通常のモデルの GPT-6 Astra が安全のためにすべて断りました。OpenAI は、Astra が断らない作業でも、多くのサイバー関連の作業で GPT-6 Cyber が上回るとしています。
セキュリティ用の AI には、頼まれていない別のサービスまで攻撃してしまう危険があります。OpenAI はこれを「範囲を守れるか」として評価しました。
わざと攻撃しやすい周辺サービスを置いた評価(ExploitGym Honeypot)で、範囲外のサービスに手を出さなかった割合は次のとおりです。
OpenAI は、範囲を守る・制限に従う・結果を正確に報告するための専用の訓練をしたと説明しています。
能力が上がった分、OpenAI は自社の安全の枠組み(Preparedness Framework)で、GPT-6 Cyber のサイバーセキュリティ能力を最も高い「Critical」に分類しました。GPT-5.6 Cyber は「High」でした。
公式 X の投稿によると、前日(11月4日)に発表した Linux カーネルの研究を支えたのが GPT-6 Cyberです。研究の記事では「近く出るサイバー向けモデル」とだけ書かれていました。
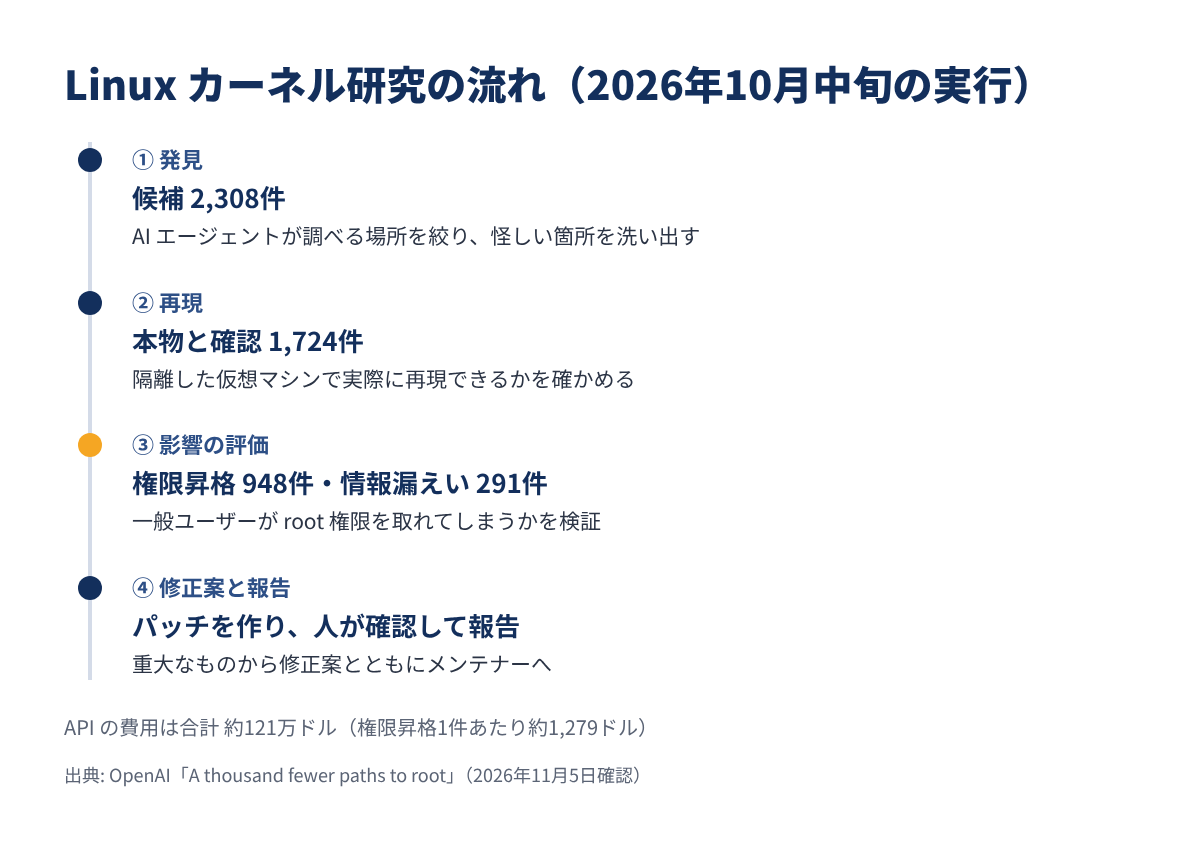
この研究は、Linux カーネルの脆弱性を発見 → 再現 → 影響の評価 → 修正案の作成まで AI エージェントで自動化し、最後に人の研究者が確認する仕組みです。
| 段階(2026年10月中旬の実行) | 件数 |
|---|---|
| 怪しい箇所の候補 | 2,308件 |
| 実際に再現できた脆弱性 | 1,724件 |
| 一般ユーザーが root 権限を取れる「権限昇格」 | 948件 |
| 情報漏えいにつながるもの | 291件 |
| API の費用 | 約121万ドル(権限昇格1件あたり約1,279ドル) |
同じ仕組みで7月に GPT-5.6 Sol を使ったときは166件でした。GPT-6 Cyber の発表では、304件の重大な発見を修正案とともにメンテナーへ報告したとしています。
研究の記事によると、10日間のうちに61件が修正済み、43件が修正待ちになるなど、Linux の開発者も急いで対応しています。OpenAI は、ソフトウェアを最新の状態に保つ大切さも強調しています。
ほかにも、Firefox で未知の重大な脆弱性を81件見つけ、Mozilla が修正を公開しています。圧縮ライブラリ Brotli の重大な脆弱性についても、GPT-6 Cyber を使って影響を検証したとしています。Brotli の脆弱性の詳細はこちらで解説しています。

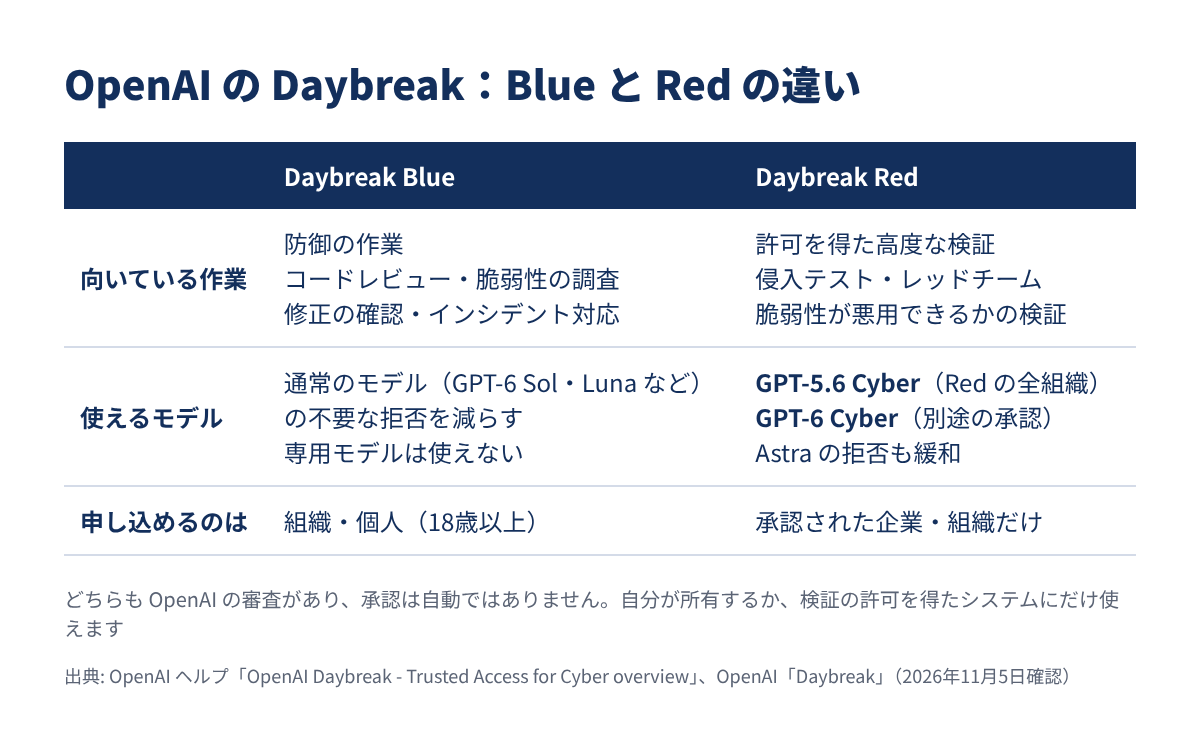
Daybreak(デイブレイク)は、OpenAI のサイバーセキュリティ向けのプログラムです。ヘルプでは「Trusted Access for Cyber(信頼できる人へのサイバー向けアクセス)」と説明されています。審査を通った人・組織に、通常より踏み込んだセキュリティの作業を AI に任せられるようにする仕組みで、その中に Blue と Red の2段階があります。
| Daybreak Blue | Daybreak Red | |
|---|---|---|
| 向いている作業 | 防御の作業(コードレビュー・脆弱性の調査・修正の確認・インシデント対応など) | 許可を得た高度な検証(侵入テスト・レッドチーム・脆弱性が悪用できるかの検証) |
| 使えるモデル | GPT-6 Sol・GPT-6 Luna などの通常モデルで不要な拒否を減らす。専用モデルは使えない | GPT-5.6 Cyber(Red の全組織)、GPT-6 Cyber(別途承認)。Astra の拒否も緩和 |
| 申し込めるのは | 組織・個人(18歳以上) | 承認された企業・組織だけ |
| 本人確認 | 必要 | より強い確認と管理 |
OpenAI は、多くのセキュリティチームには Blue から始めることを勧めています。Red は、侵入テストのように攻撃側の動きまで確かめる必要がある組織向けです。
注意したいのは、Daybreak Red に入っても、それだけでは GPT-6 Cyber は使えない点です。GPT-6 Cyber には別の承認が要ります。
また、10月に登場した GPT-6.1 Terra も、Daybreak Red の承認済みの利用者がリクエストで明示的に有効にすれば、サイバー関連の拒否が緩和されます(Blue の承認だけでは対象外)。Terra の詳細はこちらです。
GPT-6 Cyber は、まず API と Codex で、承認された一部の Daybreak Red の顧客に提供されます。OpenAI は、近く Daybreak Red の全顧客に広げるとしています。
あわせて、GPT-5.6 Cyber は Daybreak Red の全顧客が使えるようになりました。Daybreak Blue で GPT-6 Astra を使うアルファ版も、より多くの組織と個人の研究者に広げるとしています。
申し込みは、組織と個人で窓口が分かれています。
個人の申し込みには、次の条件があります。
どちらも OpenAI の審査があり、承認は自動ではありません。契約や購入をしてもアクセスは保証されない、とヘルプに明記されています。
GPT-6 Cyber の API 料金は次のとおりです(100万トークンあたり、短いコンテキストの標準料金)。
| 区分 | 料金 |
|---|---|
| 入力 | $20 |
| キャッシュされた入力 | $2 |
| キャッシュの書き込み | $25(30分)/$50(12時間) |
| 出力 | $100 |
※ 2026年11月5日時点の OpenAI API のモデルページ・料金ページ。コンテキストは最大105万トークン、出力は最大12.8万トークンです
Daybreak そのものの利用料や、日本での提供については、2026年11月5日時点の公式情報には書かれていません。
強力なモデルほど、悪用の危険も増します。OpenAI は、攻撃者やモデルをまねようとする集団による悪用の試みが増えていると認めたうえで、GPT-6 Cyber にあわせて次の対策を強化したと説明しています。
一方で、重要インフラを守る側の組織には、承認を得たうえで重要システムを検証できる「Daybreak Red for Critical Infrastructure」を新設しました。資源の限られた自治体などを支える10億ドル規模の支援(Daybreak for Frontline Defenders)も用意しています。
OpenAI は、制御システムのセキュリティ企業 Dragos と組み、管理された実験環境で安全策を評価したことも明らかにしています。
発表直後のため、第三者による使用レビューはまだ見当たりません。ここでは、OpenAI の発表ページに掲載された導入企業のコメントを紹介します。
コメントを寄せているのは Mozilla(Firefox)・Calif・Cognition・Palo Alto Networks・Cisco・SentinelOne・Perplexity・CodeRabbit の8社です。
いずれも OpenAI が選んで掲載したコメントです。数字は各社の社内評価によるもので、条件はそれぞれ異なります。
OpenAI は、11月12日 10:00(米国太平洋時間)に、ライブの基調講演 「Cyber at the Frontier」 を開きます。日本時間では11月13日(金)午前3時です。
公式ページでは「OpenAI の最新のサイバー製品を紹介する」とされ、公式 X でもさらにサイバー関連の発表があると告知されています。参加の登録には仕事用のメールアドレスが必要です。
何が発表されるかは、2026年11月5日時点では明らかにされていません。
今回の発表で大きいのは、「強い AI をどこまで、誰に使わせるか」という線引きを、OpenAI がかなり具体的に示した点だと考えています。GPT-6 Cyber は、通常のモデルなら断る作業もこなします。その代わりに、使える人を審査で絞り、IP 制限や監視を重ねる——という作りです。
Linux で1,000件近い権限昇格を検証できたという結果は、守る側にとっては朗報である一方、同じ力が攻撃側に渡る前に直す時間は限られていることも示しています。一般の利用者や企業にできる一番の対策は、OpenAI 自身も強調しているとおり、OS やソフトをこまめに更新することでしょう。
日本の企業がすぐに GPT-6 Cyber を使える場面は多くないと思います。まずは Daybreak Blue や Codex Security のような防御寄りの仕組みから検討するのが現実的です。11月12日のイベントで、使える範囲がどこまで広がるかに注目したいところです。
GPT-6 世代の通常モデルの特徴は、こちらの記事でも紹介しています。
GPT-6 Cyber と Daybreak のポイントをまとめます。
自社のセキュリティに AI を取り入れたい場合は、まず Daybreak のアクセスガイドで自分たちに合う段階を確かめるところから始めてみてください。