Google Pixel Tag発売、5,010円・AirTagとの違い【2026年11月】
IT Picks編集部
IT Picks
2026年11月9日(現地時間)、Apple は iPhone 向けの「iOS 27.2.1」と iPad 向けの「iPadOS 27.2.1」 を配信しました。10月26日の iOS 27.2 に続く小さな更新で、中身は バグ修正とセキュリティアップデート です。
Apple のセキュリティ情報によると、今回直ったのは 9件の脆弱性 です。うち5件は Bluetooth・AirPlay のペアリング に関するもので、iMessage のグループチャット の問題も2件あります。新機能はありませんが、iPhone 11 以降を使っている人は早めに入れておきたい更新 という位置づけです。
この記事はこんな人向けです
一言でいうと、iOS 27.2 の不具合と脆弱性を直す「小数点2けた目」の更新 です。Apple のリリースノート(英語版)には「バグ修正とセキュリティアップデートを提供します」とだけ書かれています。
| 項目 | 内容(2026年11月10日時点) |
|---|---|
| 配信日 | 2026年11月9日(Apple の表記) |
| 種類 | バグ修正とセキュリティアップデート(新機能なし) |
| 修正された脆弱性 | 9件(CVE の数) |
| 悪用の報告 | Apple のページに記載なし |
| 対象 | iPhone 11 以降、iPad(第9世代)以降など |
| 同じ日の更新 | iOS 26.7.3・iOS 18.7.12・macOS・watchOS・visionOS |
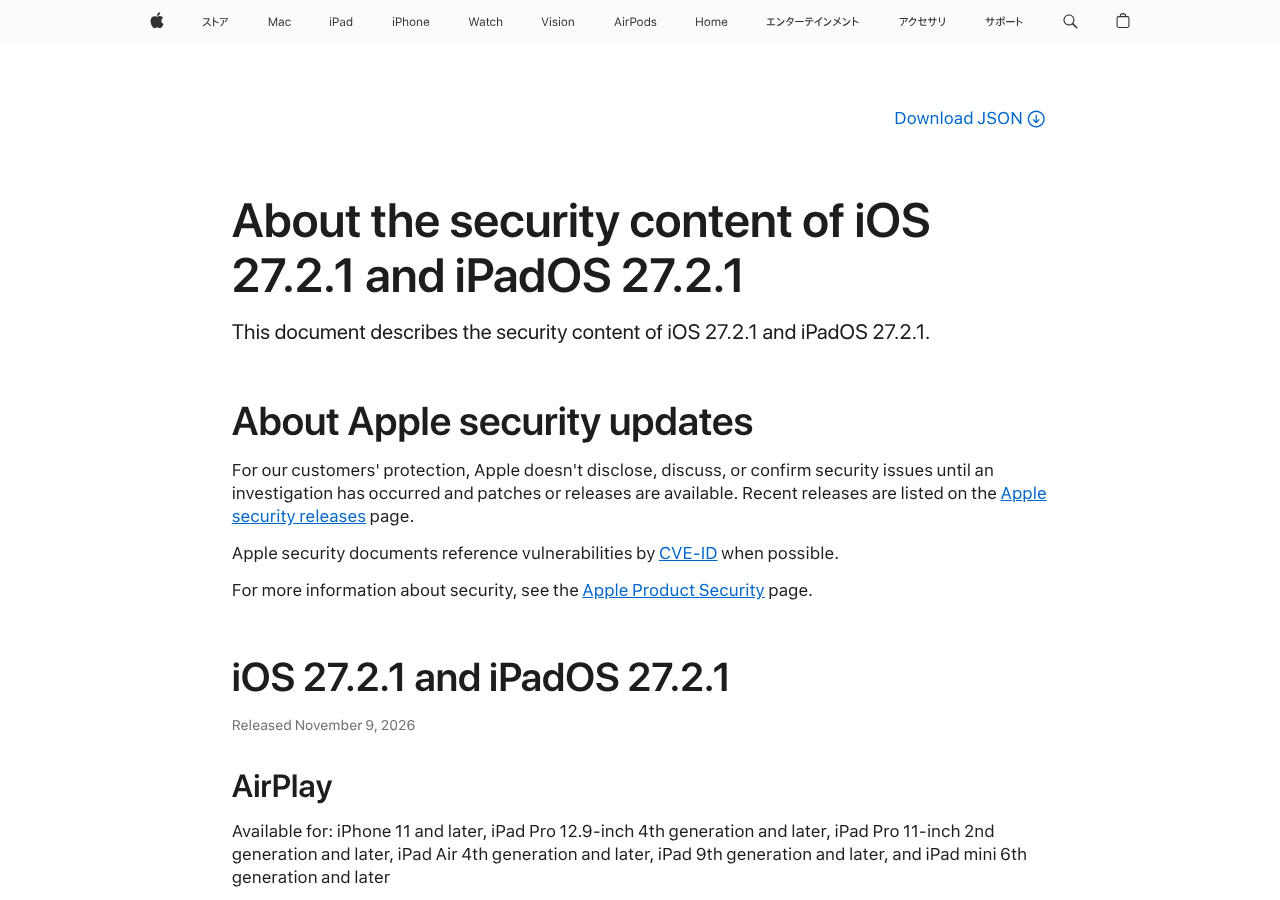
なお、日本語版の「Appleのセキュリティリリース」の一覧には、11月10日昼の時点でまだ iOS 27.2.1 が載っていません。英語版の一覧と、日本のサポートサイトにある iOS 27.2.1 のページ(本文は英語)で確認できます。
Apple の「iOS 27.2.1 and iPadOS 27.2.1 のセキュリティコンテンツ」に載っている9件を、内容ごとに分けると次のとおりです。
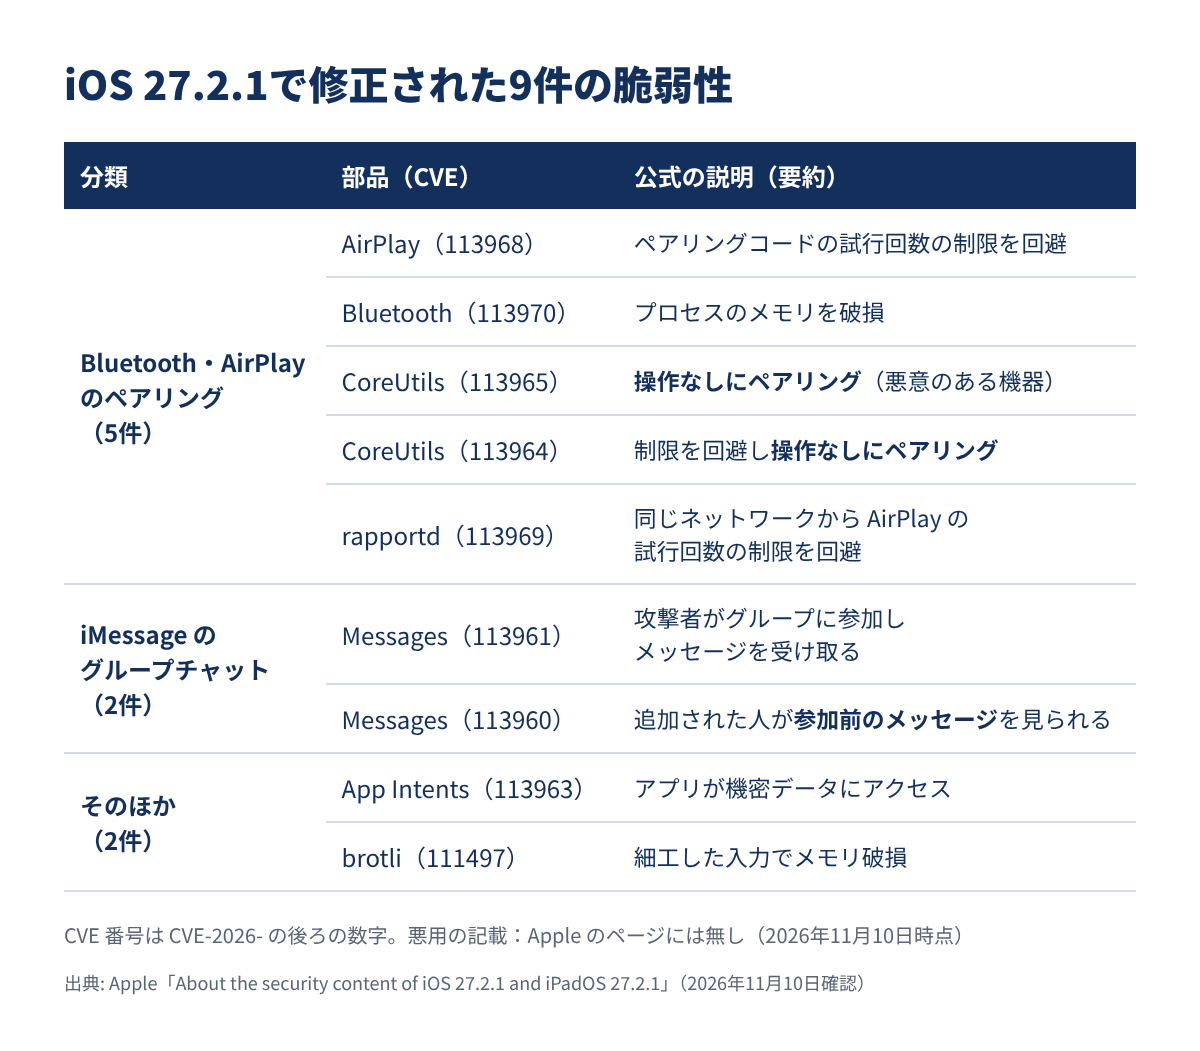
いちばん多いのは、Bluetooth や AirPlay で機器をつなぐ「ペアリング」まわり の問題です。
| 部品 | CVE | 公式の説明(要約) |
|---|---|---|
| AirPlay | CVE-2026-113968 | Bluetooth の届く範囲の攻撃者が、ペアリングコードの試行回数の制限を回避できる恐れ |
| Bluetooth | CVE-2026-113970 | Bluetooth の届く範囲の攻撃者が、プロセスのメモリを破損させられる恐れ |
| CoreUtils | CVE-2026-113965 | 悪意のある Bluetooth 機器が、利用者の操作なしにペアリングできる恐れ |
| CoreUtils | CVE-2026-113964 | Bluetooth の届く範囲の攻撃者が、試行回数の制限を回避し、操作なしにペアリングできる恐れ |
| rapportd | CVE-2026-113969 | 同じネットワークの攻撃者が、AirPlay のペアリングコードの試行回数の制限を回避できる恐れ |
ポイントは、攻撃者が近く(Bluetooth の届く範囲)か、同じネットワークにいることが前提 になっている点です。インターネットの向こうから誰でも、という種類の説明ではありません。ただし、カフェや駅など人の多い場所 ではありうる条件です。
「メッセージ」アプリでは、iMessage のグループチャット に関する2件が直りました。
どちらも、グループの会話が本来見られない人に見えてしまう 種類の問題です。家族や仕事のグループで iMessage を使っている人には関係が深い修正です。
brotli は、Web などでよく使われる データ圧縮の仕組み(ライブラリ) です。iPhone の中でも使われている部品が、今回あわせて直されました。
11月10日時点で、Apple のページには「悪用された可能性がある」という記載はありません。9件のどれにも、実際の攻撃に使われたことを示す一文は付いていません。
一つだけ注意したいのが brotli の CVE-2026-111497 です。同じ番号の脆弱性は、米国の CISA(サイバーセキュリティ・インフラセキュリティ庁)が 10月27日に「悪用が確認された脆弱性」のカタログ(KEV)に追加 しています。
ただし CISA の登録は Google の Brotli(部品そのもの) としてのもので、「さまざまな製品に使われうる部品」と注記されています。iPhone で悪用されたという意味ではありません。ほかの8件は KEV に載っていません。
Brotli の脆弱性と、サーバーで確認することはこちらの記事で解説しています。

同じ11月9日に、古いバージョンを使い続けている人向けの更新 も出ています。自分の端末がどれに当たるかは次の表で確認できます。
| 更新 | 対象 | 修正された脆弱性 |
|---|---|---|
| iOS 27.2.1 / iPadOS 27.2.1 | iPhone 11 以降、iPad Pro 12.9インチ(第4世代)以降、iPad Pro 11インチ(第2世代)以降、iPad Air(第4世代)以降、iPad(第9世代)以降、iPad mini(第6世代)以降 | 9件 |
| iOS 26.7.3 / iPadOS 26.7.3 | iPhone 11 以降、iPad Pro 12.9インチ(第3世代)以降、iPad Pro 11インチ(第1世代)以降、iPad Air(第3世代)以降、iPad(第8世代)以降、iPad mini(第5世代)以降 | 8件(App Intents を除く) |
| iOS 18.7.12 / iPadOS 18.7.12 | iPhone XS・XS Max・XR、iPad(第7世代) | 6件(ペアリングの5件+ロック画面の AirPlay) |
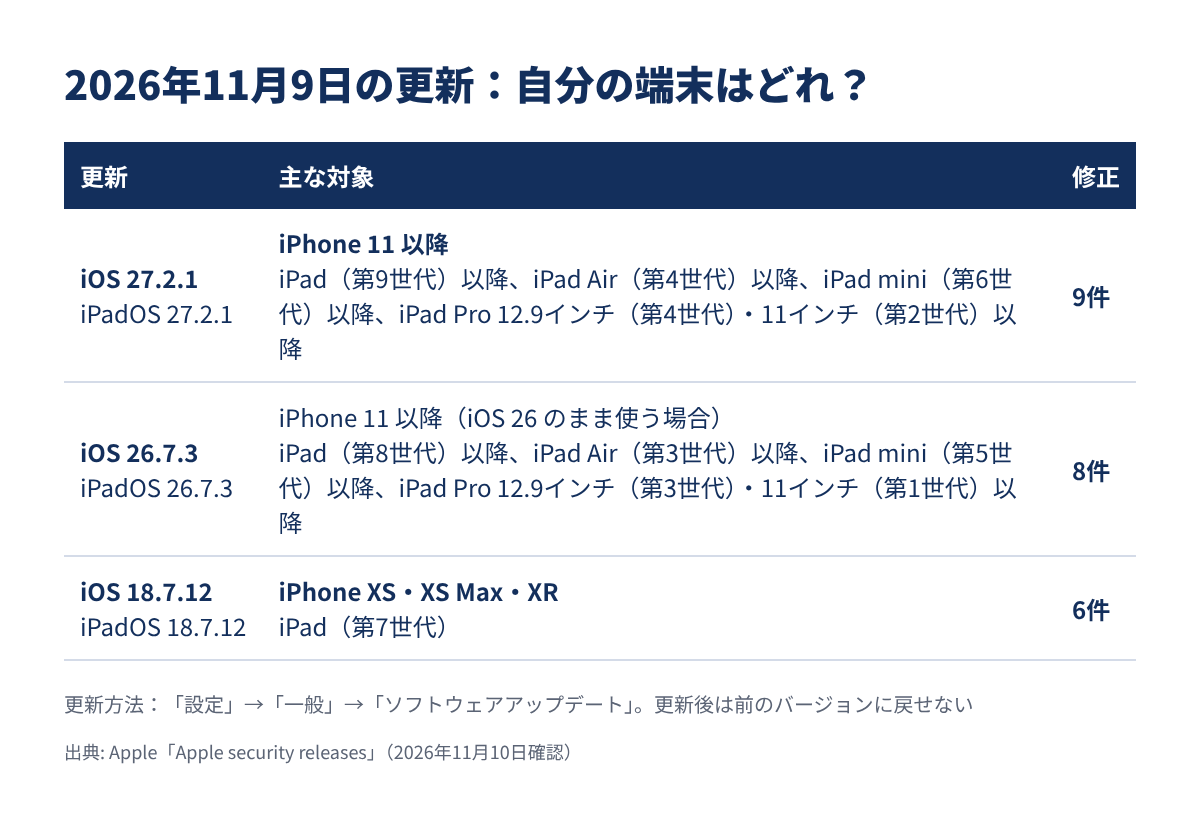
対象の一覧を見ると、iOS 26.7.3 は iOS 26 を使い続けている iPhone 11 以降 と、iPadOS 27.2.1 の一覧に無い iPad(第8世代)・iPad Air(第3世代)・iPad mini(第5世代)など も受け取れる更新です。iOS 18.7.12 には、物理的に端末に触れられる人が、ロック画面から AirPlay レシーバーとペアリングできる恐れ(MediaRemote、CVE-2026-113971)の修正も入っています。
手順は Apple のサポート記事「iPhoneやiPadをアップデートする」によるものです。
Apple によると、VPN やプロキシでつないでいると、更新サーバにアクセスできないことがあります。表示されないときは、VPN を切ってからもう一度確かめましょう。容量が足りない場合は、アプリを一時的に削除してよいか聞かれ、インストール後に自動で再インストール されます。
「ソフトウェアアップデート」→「自動アップデート」→「自動インストール」 をオンにすると、充電中で Wi-Fi につながっている夜間 に自動でインストールされます。インストールの前には通知が届きます。
注意点として、Apple は iOS・iPadOS は更新後に前のバージョンへ戻せない と案内しています。仕事で使うアプリがある場合は、念のためバックアップを取ってから更新すると安心です。
iOS 27.2 で Siri AI が日本語に対応した件は、こちらの記事でまとめています。
目に見える新機能はありません。英語版のリリースノートには、iOS 27.2.1 について「iPhone のバグ修正とセキュリティアップデートを提供します」とだけ書かれています。
どのバグが直ったのか、具体的な一覧は Apple から出ていません(11月10日時点)。日本語版の「iOS 27 のアップデートについて」は、まだ iOS 27.2 までの掲載です。
| バージョン | 配信日 | 主な中身 |
|---|---|---|
| iOS 27.2 | 2026年10月26日 | Siri AI の日本語対応、新機能、バグ修正、セキュリティアップデート |
| iOS 27.2.1 | 2026年11月9日 | バグ修正とセキュリティアップデート(脆弱性9件) |
11月9日には、iPhone・iPad 以外の Apple 製品にも更新が出ています。
| 製品 | 更新 |
|---|---|
| Mac | macOS Golden Gate 27.2.1、macOS Tahoe 26.7.3、macOS Sequoia 15.8.3 |
| Apple Watch | watchOS 27.2.1(Series 9 以降)、watchOS 26.6.1(Series 6・7・8、SE(第2世代)、Ultra) |
| Apple Vision Pro | visionOS 27.2.1 |
| Apple TV | 今回は更新なし(最新は tvOS 27.2) |
macOS Golden Gate 27.2.1 と watchOS 27.2.1 のセキュリティ情報には、iOS 27.2.1 と同じ番号の脆弱性 が並んでいます。Bluetooth のペアリングや iMessage の問題は iPhone だけの話ではない ので、Mac や Apple Watch もあわせて更新しておきましょう。
IT ニュースサイトの窓の杜(樽井秀人氏)は、iOS 27.2.1 と iPadOS 27.2.1 で 9件の脆弱性が修正された と伝え、「今のところ悪用の報告はないようだ」としています。自動アップデートが有効なら自動で適用され、手動なら「設定」の[一般]→[ソフトウェアアップデート]から更新できると案内しています(出典)。
今回の更新でいちばん身近なのは、Bluetooth のペアリングと iMessage のグループチャット だと思います。イヤホンや車、スマートウォッチなど、iPhone は一日中 Bluetooth で何かとつながっています。「操作なしにペアリングできる恐れ」 という説明は、近くにいる人が前提とはいえ、放っておきたくない種類の問題です。
一方で、Apple のページに 悪用の記載はなく、慌てる必要はなさそうです。「通知が来たら、その日のうちに入れる」 くらいの感覚でよいと評価しています。
前回の iOS 27.2 は Siri AI の日本語対応という大きな更新でしたが、こうした 小さな更新ほど後回しにされがち です。自動アップデートをオンにしておくのが、いちばん手間のかからない対策だと思います。Android でも11月に SMS 処理の重大な脆弱性が直されており、スマホの更新はどの OS でも欠かせなくなっています。
iOS 27.2.1 のポイントをまとめます。
まずは 「設定」→「一般」→「ソフトウェアアップデート」 を開き、iOS 27.2.1 が表示されたら、バックアップを取ってから入れておきましょう。