PHPに深刻な脆弱性2件、修正版8.5.12などを公開【2026年10月】
IT Picks編集部
IT Picks
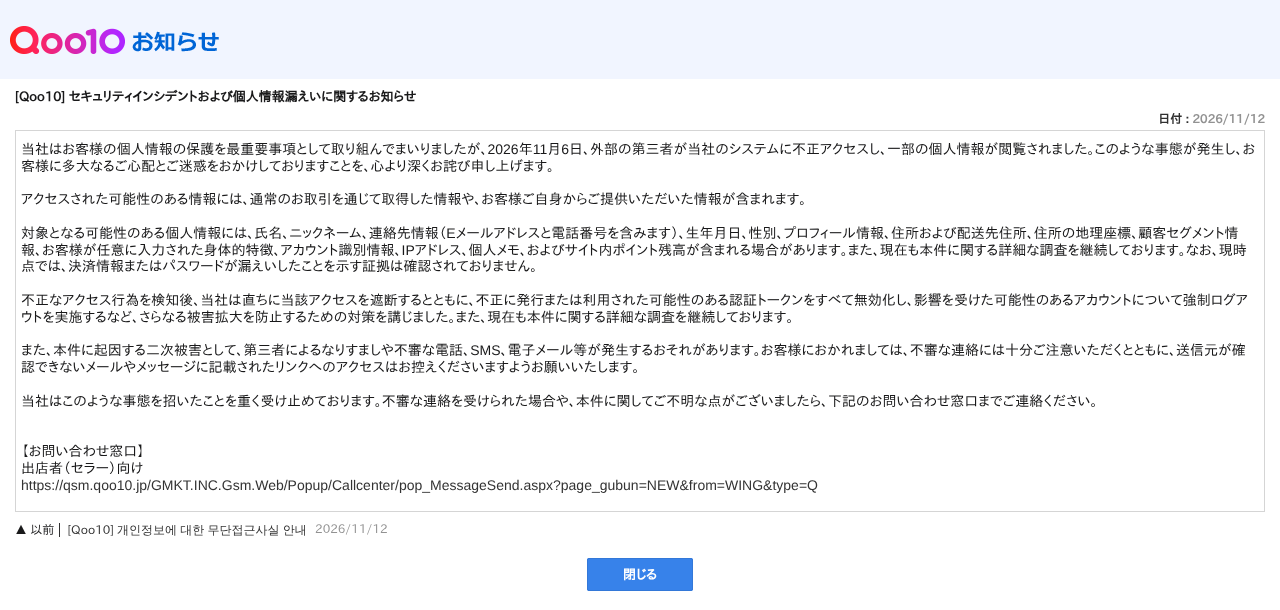
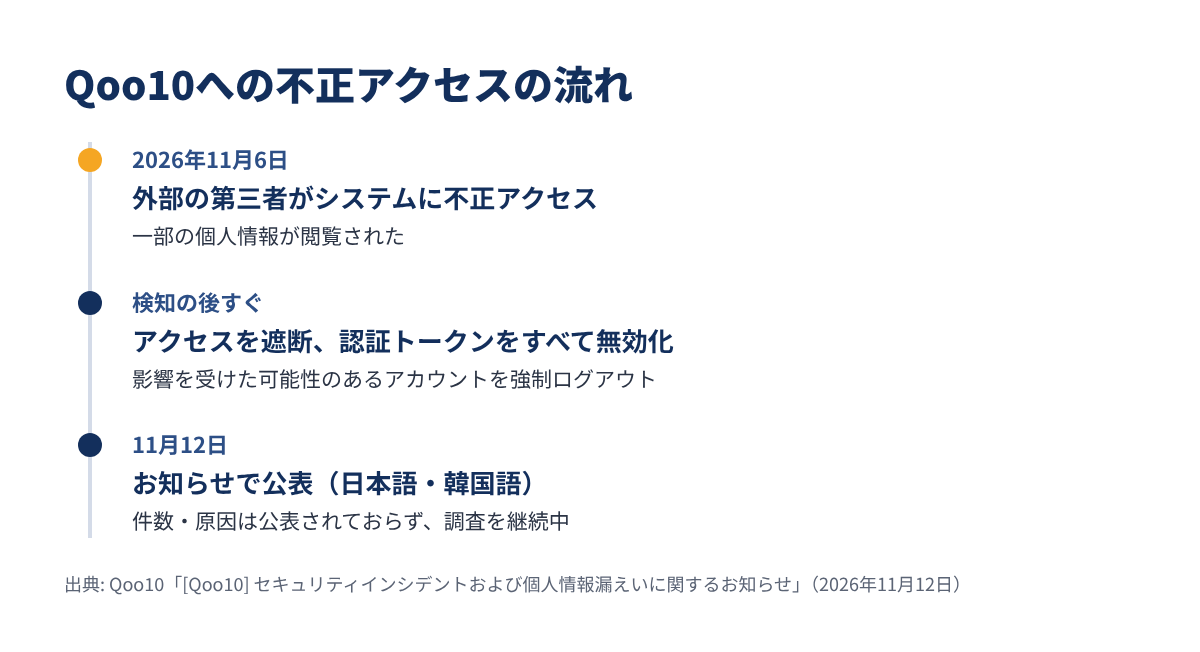
2026年11月12日、ネット通販サイト「Qoo10」は、11月6日に外部の第三者がシステムに不正アクセスし、一部の個人情報が閲覧されたと公表しました。
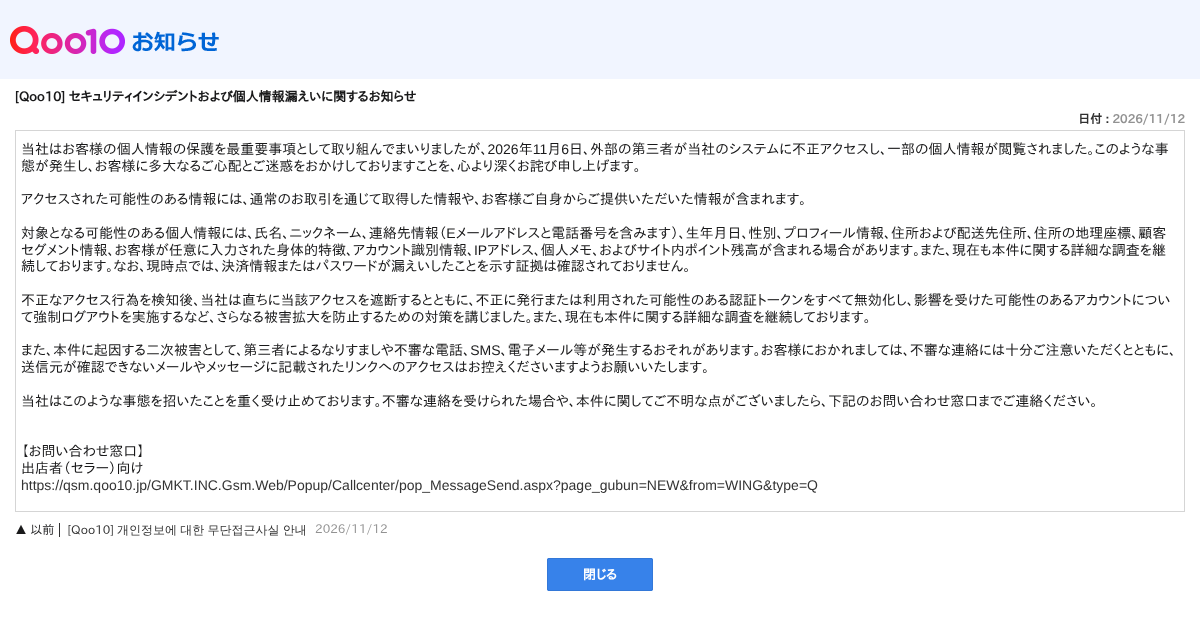
対象となる可能性がある情報には、氏名・連絡先・住所のほか、住所の地理座標や、利用者が任意で入力した身体的特徴まで含まれています。一方で、決済情報とパスワードが漏えいした証拠は、現時点で確認されていないとしています。件数や原因はまだ公表されていません——「何が見られた可能性があるか」は分かったものの、全体像はこれからという段階の発表です。
この記事はこんな人向けです
一言でいうと、Qoo10 のシステムに外部から不正アクセスがあり、会員のプロフィールや住所などの情報が見られた可能性があるという件です。
Qoo10 は、eBay Japan のネット通販サイトです(公式サイトのタイトルは「Qoo10 – ネット通販|eBay Japan」)。発表の要点は次のとおりです。
| 項目 | 内容(公式発表) |
|---|---|
| 発表 | 2026年11月12日(Qoo10 のお知らせ) |
| 不正アクセスの日 | 2026年11月6日 |
| 何が起きたか | 外部の第三者がシステムに不正アクセスし、一部の個人情報が閲覧された |
| 対象の可能性がある情報 | 氏名・連絡先・住所・住所の地理座標・任意入力の身体的特徴など 14項目 |
| 決済情報・パスワード | 漏えいを示す証拠は現時点で確認されていない |
| 件数・原因 | 公表されていない(調査を継続中) |
| 会社の対応 | アクセスの遮断、認証トークンの無効化、強制ログアウト |
| 利用者へのお願い | 不審な電話・SMS・メールに注意、送信元が分からないリンクを開かない |
この記事は、Qoo10 の公式のお知らせに書かれていることだけをもとにまとめています。発表に無いことは「公表されていない」と書きます。
Qoo10 によると、2026年11月6日、外部の第三者が Qoo10 のシステムに不正アクセスし、一部の個人情報が閲覧されました。公表はその6日後の11月12日です。
アクセスされた可能性がある情報は、通常の取引を通じて Qoo10 が取得した情報と、利用者自身が提供した情報だとしています。
同じ11月12日には、同じ内容の韓国語のお知らせも Qoo10 のサイトに掲載されています。
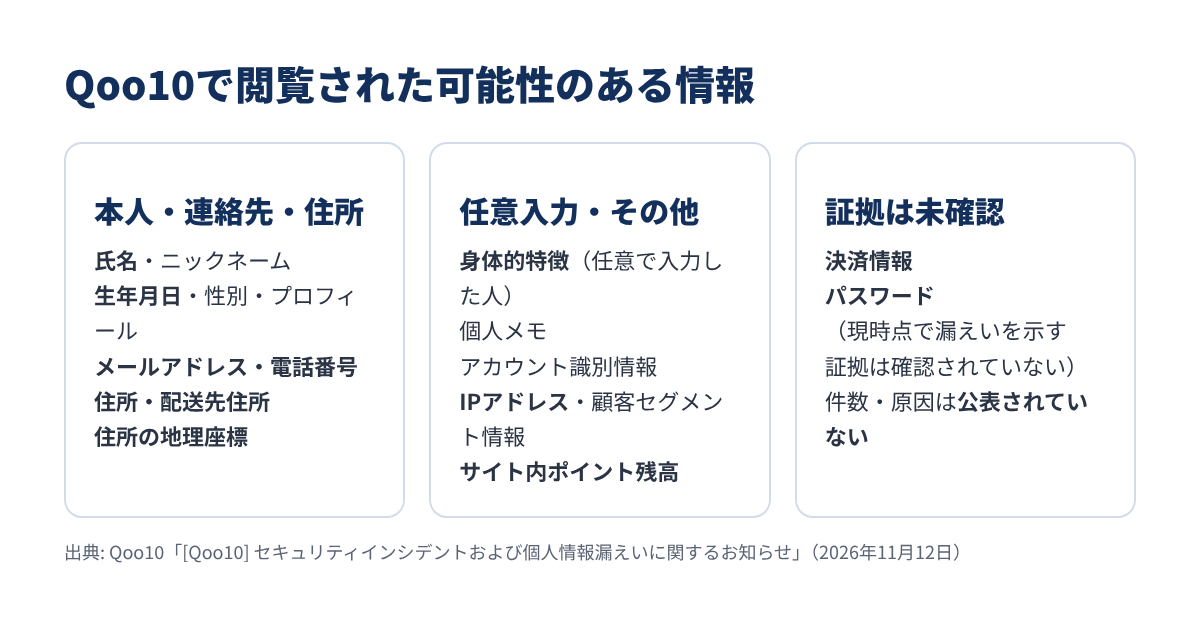
お知らせに挙げられている対象となる可能性のある個人情報は、次の14項目です。
| 種類 | 項目 |
|---|---|
| 本人の情報 | 氏名、ニックネーム、生年月日、性別、プロフィール情報 |
| 連絡先 | メールアドレス・電話番号を含む連絡先情報 |
| 住所 | 住所および配送先住所、住所の地理座標 |
| 任意で入力した情報 | 身体的特徴(利用者が任意に入力したもの)、個人メモ |
| アカウントなど | アカウント識別情報、IP アドレス、顧客セグメント情報、サイト内ポイント残高 |
地理座標は、緯度・経度のように地図上の位置を数字で表したものです。お知らせでは「住所の地理座標」とされており、住所や配送先の位置を表す情報が対象に含まれます。座標がどの細かさで保存されていたかは、発表には書かれていません。
身体的特徴は「お客様が任意に入力された」ものとされています。入力していない人の分は、そもそも存在しない情報です。具体的にどんな項目(身長・サイズなど)かは、発表では示されていません。
Qoo10 は、現時点では、決済情報またはパスワードが漏えいしたことを示す証拠は確認されていないとしています。ただし詳細な調査は今も続いているとも書いています。
11月13日時点のお知らせには、次のことは書かれていません。
| 項目 | 発表での扱い |
|---|---|
| 対象の件数・人数 | 公表されていない |
| 原因(どこから・どう侵入されたか) | 公表されていない(「外部の第三者が不正アクセス」とだけ) |
| 対象者の範囲(全会員か一部か) | 公表されていない |
| 対象者への個別の連絡 | 書かれていない |
| 警察・個人情報保護委員会などへの報告 | 書かれていない |
| 再発防止策 | 書かれていない(調査を継続中) |
どの項目も、「対象となる可能性がある」「含まれる場合がある」という書き方です。自分のどの情報が見られたかは、今の発表からは分かりません。
Qoo10 は、不正なアクセスを検知した後、すぐに次の対策をとったとしています。
認証トークンは、ログインした状態を保つために発行される「ログイン済み」の証明書のようなものです。これを無効にすると、そのトークンを持っていても、ログインしたままの状態では使えなくなります。
Qoo10 は今も詳細な調査を続けているとしています。
Qoo10 は、この件の二次被害として、第三者によるなりすましや、不審な電話・SMS・メールが起きるおそれがあるとしています。そのうえで、利用者に次のことを求めています。
対象の項目には氏名・メールアドレス・電話番号・住所・ポイント残高が並んでいます。ここからはQoo10 の案内ではなく一般的な注意ですが、名前や住所が正しく書かれた連絡でも、それだけで本物と判断しないのが安全です。
11月13日時点のお知らせには、パスワードの変更を求める案内はありません。パスワードについては、漏えいを示す証拠は確認されていないという説明にとどまっています。
不審な連絡を受けたときや、分からないことがあるときは、次の窓口に問い合わせるよう案内しています。
| 対象 | 窓口 |
|---|---|
| 一般の利用者 | Qoo10 お客様相談窓口(カスタマーサービスセンター):PC サイト/モバイルサイト |
| 出店者(セラー) | セラー向けの問い合わせフォーム |
個人情報の漏えいの被害を相談できる公的な窓口は、IPA の窓口を紹介した記事にまとめています。
今回の発表は、閲覧された可能性のある項目を細かく並べている一方で、件数・原因・対象者の範囲がまだ示されていないのが特徴です。「住所の地理座標」「身体的特徴」のように、ネット通販でこうした情報も持っていたことが、発表で初めて分かった人も多いと思います。
決済情報とパスワードについて「証拠は確認されていない」とされているのは、ひとまず安心材料です。ただし調査は続いているので、続報で件数や原因、個別の連絡の有無が示されるかを待ちたいところです。
11月は、シェアフルの不正アクセスやサイバーセキュリティクラウドの件など、多くの人が使うサービスでの情報漏えいの発表が続いています。「この件について」と名乗る連絡そのものを疑うのが、利用者にできるいちばん確実な対策だと考えています。
Qoo10 への不正アクセスのポイントをまとめます。
Qoo10 を使っている人は、この件を名乗る連絡のリンクを開かず、続報はQoo10 の公式のお知らせで確かめましょう。