Gemini 4 Argonとは?料金・使えるプランを解説【2026年10月】
IT Picks編集部
IT Picks
2026年11月17日、楽天証券は、自社のシステムが第三者の不正アクセスを受け、利用者の情報が漏えいした可能性があると発表しました。件数は2つ示されていて、氏名・住所・電話番号に加えて出金先の銀行口座や年収・金融資産まで含む情報が最大約447万口座、お客様コードとログインIDが最大約1,125万口座です(2つの件数の重なりは公表されていません)。
一方で、ログインに必要なパスワードと暗証番号の漏えいは確認されていません。現時点で、この件が原因とみられる不正アクセスや不正取引も確認されていないとしています。10月・11月上旬の「委託先の件」と違い、今回は楽天証券自身のシステムが入口になった——という位置づけです。
この記事はこんな人向けです
一言でいうと、楽天証券の「テスト環境」に置かれていた利用者のデータが、外に持ち出されたおそれがあるという件です。テスト環境は、本番のサービスとは別に、新しい機能の試験などに使うシステムのことです。発表の要点を、利用者の目線で並べ直しました。
| 項目 | 内容 |
|---|---|
| 発表 | 2026年11月17日(楽天証券のお知らせ) |
| 漏えいのおそれがある日 | 2026年11月11日(水) |
| 不正アクセスを見つけた日 | 2026年11月16日(月)(アクセスを遮断し、修正) |
| 場所 | 楽天証券の一部システム(テスト環境で管理していた情報) |
| 件数 | 詳しい情報が最大約447万口座、コードとログインIDが最大約1,125万口座 |
| 含まれていない情報 | ログインパスワード・暗証番号など取引に必要な情報(漏えいは確認されていない) |
| 不正取引 | 現時点で確認されていない |
| 原因・侵入経路 | 調査中(公表されていない) |
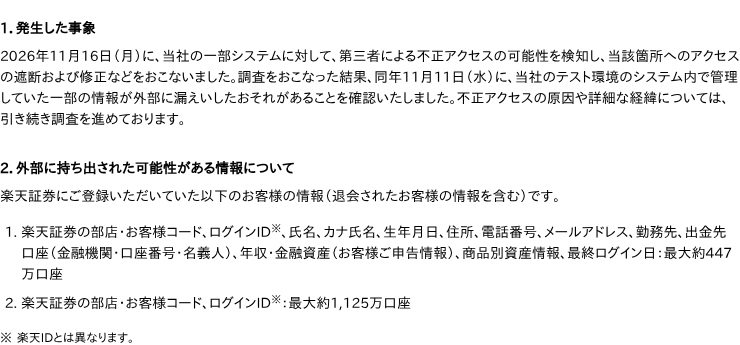
1,125万口座という数は、IT Picks がこの秋に取り上げてきた国内の漏えいの中でも特に大きい部類です。ただし退会した人の情報も含むため、いま口座を使っている人の数とは一致しません。
発表を日付順に並べると、情報が外に出たおそれがあるのは11月11日で、楽天証券が不正アクセスに気づいたのは5日後の11月16日です。
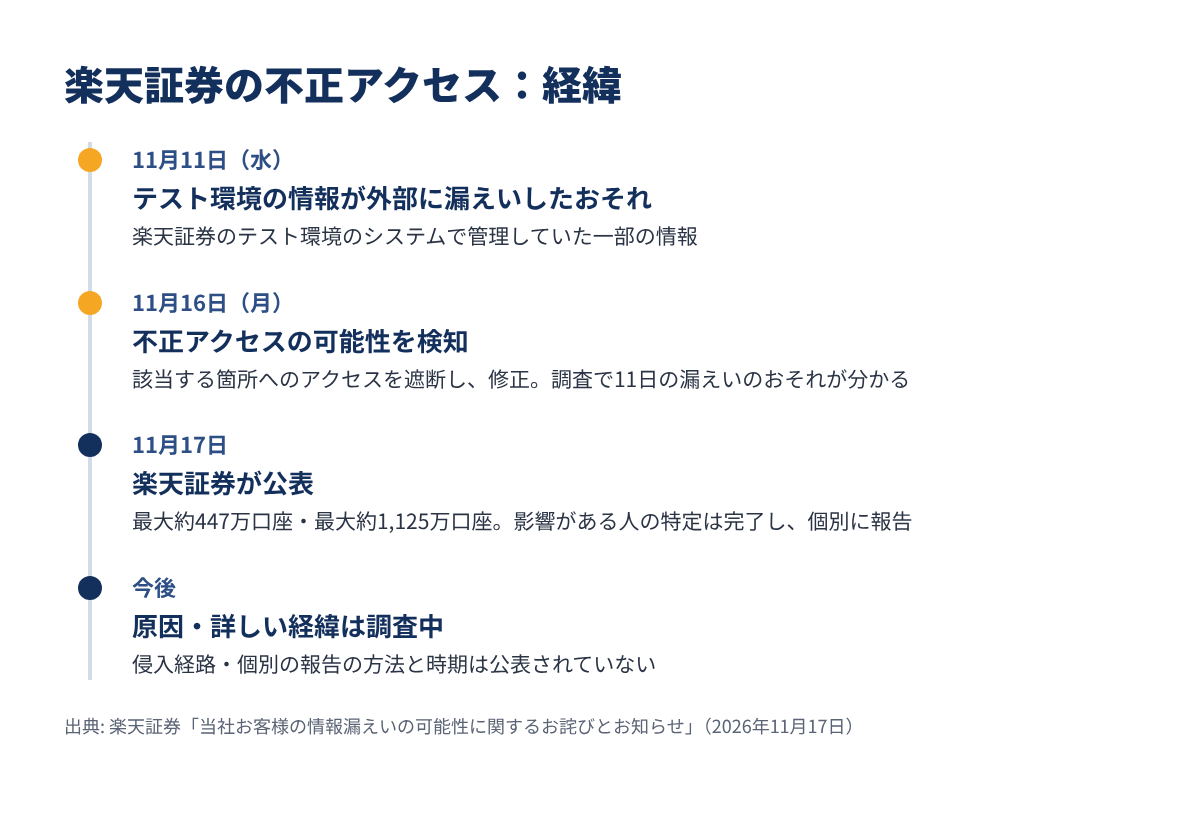
楽天証券は16日に、アクセスの遮断と修正をしたうえで調べ、11日の持ち出しのおそれを突き止めた流れです。どこから・どうやって入られたのか、誰の仕業かは公表されていません。「原因や詳しい経緯は調査中」とされており、ここを推測で埋めることはしません。
影響があった人の特定はすでに終わっているとされ、該当する人には個別に報告するとしています。ただ、報告をいつ・どの方法(メールか、ログイン後のお知らせか)で届けるのかは、11月17日時点の発表には書かれていません。
漏えいしたおそれがある情報は、2つのグループに分かれています。どちらに入るかで、気をつける度合いが変わります。
| グループ | 件数 | 漏えいした可能性がある情報 |
|---|---|---|
| ① 詳しい情報 | 最大約447万口座 | 部店・お客様コード、ログインID、氏名、カナ氏名、生年月日、住所、電話番号、メールアドレス、勤務先、出金先口座(金融機関・口座番号・名義人)、年収・金融資産(本人が申告した情報)、商品別資産情報、最終ログイン日 |
| ② コードとID | 最大約1,125万口座 | 部店・お客様コード、ログインID |
| 含まれていない | — | ログインパスワード、暗証番号など取引に必要な情報(漏えいは確認されていない) |
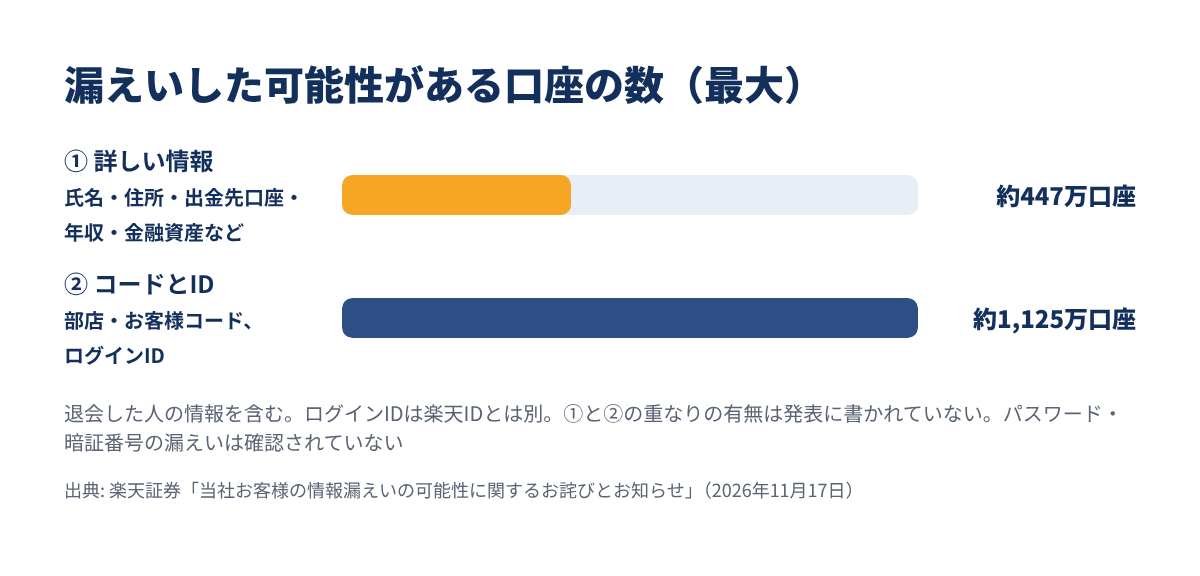
ここで言うログインIDは、楽天証券にログインするときの ID です。楽天市場などで使う「楽天ID」とは別のものと明記されています。
①のグループは、連絡先・勤務先・資産の状況・出金先の口座がひとそろいになっている点が重い所です。IT Picks は、この組み合わせだと「本物らしく見える」偽の連絡を作られやすくなると考えています。名前や住所、取引している金融機関を言い当てられても、それだけで本物とは判断しないのが大切です。
発表では①と②が別々に書かれており、①の口座が②にも含まれるのか(重なりがあるのか)は示されていません。自分がどちらに入るかは、楽天証券からの個別の報告で確かめることになります。
楽天証券は、この1か月ほどの間に情報漏えいの可能性を3回発表しています。ただし、前の2回は委託先・外部サービス側の不正アクセスで、今回とは別の事案です。混同しないよう、楽天証券の各お知らせから並べました。
| 2026年10月31日 | 2026年11月5日 | 2026年11月17日(今回) | |
|---|---|---|---|
| 不正アクセスを受けた所 | NTTデータの委託先の「デジタル証券プラットフォーム」 | 「経済指標アラートメール」の提供元(ミンカブ社)のメール配信委託先(アララ社) | 楽天証券の一部システム(テスト環境) |
| 楽天証券のシステムか | ではない | ではない | 楽天証券自身 |
| 対象 | デジタル特典付き社債3銘柄の一部の購入者、延べ362件 | アラートメールに登録した人のメールアドレス 2,109件 | 最大約447万口座/最大約1,125万口座 |
| 漏えいした可能性がある情報 | 発行会社の発表では、氏名・住所など、または氏名・購入金額 | メールアドレスのみ | 氏名・住所・出金先口座・年収・資産など/ログインID |
| パスワード・暗証番号 | 含まれない | 流出は確認されていない | 漏えいは確認されていない |
10月の件は、特典付き社債を買った一部の人だけが対象でした。今回は口座を持つ(持っていた)人の多くに関わる規模で、ログインIDまで含む点が大きく違います。
10月の特典付き社債の件は、次の記事で詳しく整理しています。
11月5日の件のもとになったアララの不正アクセスは、ほかの多くのサービスにも広がっていました。
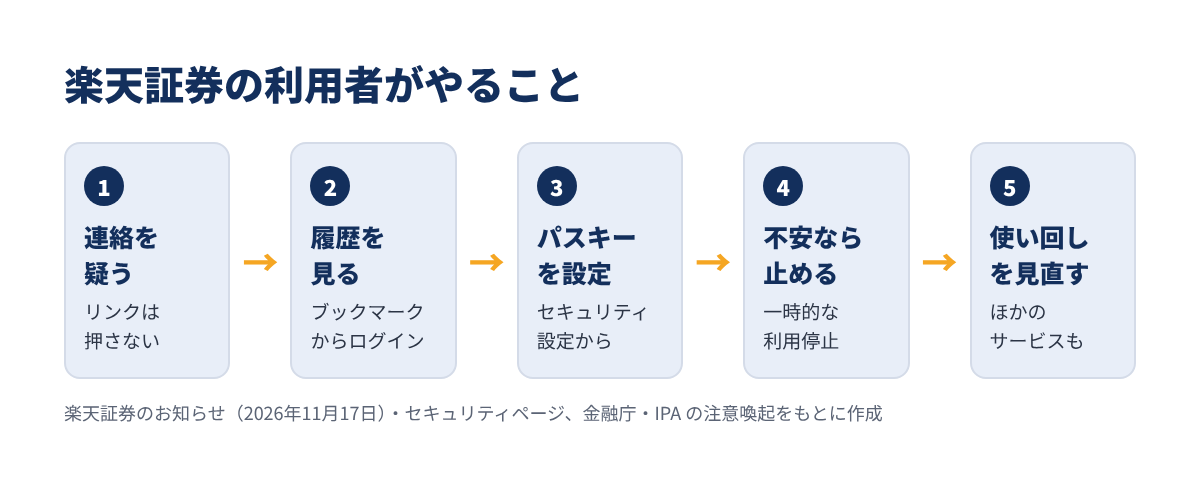
楽天証券のお知らせ・公式のセキュリティページと、金融庁・IPA の注意喚起の内容を、やる順に並べ直しました。どれも自分の口座に自分でログインしてできることです。
楽天証券は今回、「当社から送るメールには URL を書いていない」「電話で個人情報やログイン情報を聞くことはない」とはっきり書いています。つまり、リンク付きのメールや、ID・パスワードを聞く電話は偽物と考えてよい、ということです。
メールだけでなく、SMS・電話・郵送物にも注意が呼びかけられています。IPA も、漏えいした名前が文面に入った偽メールが届くこともあるとしており、「お詫び」「補償」「確認のため再ログインを」といった口実には乗らないようにしましょう。
楽天証券を開くときは、メールのリンクではなく、ブックマークや公式アプリから開きます。金融庁も、正しい URL をブックマークしておき、そこからアクセスするよう呼びかけています。楽天証券のサイトの URL は「〜.rakuten-sec.co.jp/〜」の形です。
ログインしたら、次の3つを見ておくと安心です。
| 見る所 | 分かること | 楽天証券の案内 |
|---|---|---|
| ログイン履歴 | 自分以外のログインがないか | ログイン後の画面で過去3か月分を表示 |
| 取引・入出金 | 覚えのない注文・出金がないか | 身に覚えがあればパスワード・暗証番号を変えて連絡 |
| メールの配信履歴 | 届いたメールが本物か | PC のウェブで直近2週間分を見られる |
ログインがあったときのログイン通知メールは、2025年6月1日以降は自動で設定されています。注文があったときにメールが届く注文通知は、自分で設定が必要です。
楽天証券は、フィッシング詐欺に強い「パスキー認証」でのログインの必須化を進めています。パスキーは、スマートフォンの指紋・顔認証や PINで本人確認する方法で、ID とパスワードを打ち込まずにログインできます。
今回の発表では、毎日ログインしている人の9割超がすでにパスキーを使っているとされています。まだの人は、公式の操作ガイドの手順で設定できます。
スマートフォンで作ったパスキーは、パソコンでログインするときにも使います。Windows で「Microsoft パスワードマネージャーに保存され〜」と出たときは、トラブルの事例があるため「別の方法で保存する」→「WindowsHello または外部セキュリティキー」を選ぶよう案内されています。
パスキーの仕組みや、ほかのサービスでの設定方法は次の記事にまとめています。
楽天証券では、ログイン・取引・出金を自分で一時的に止める設定ができます。今回の発表でも、ログイン後のセキュリティ設定ページで検討するよう案内されています。
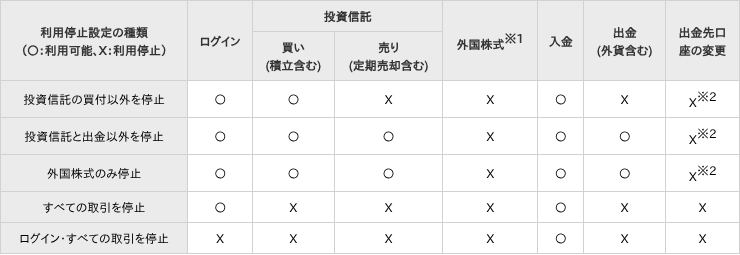
止め方は「投資信託の買付以外を停止」から「ログイン・すべての取引を停止」まで5種類あり、どれを選んでも入金はできます。設定すると出金先口座の変更も止まります。ただし、2026年11月15日午前3時より前に設定した停止には出金先口座の変更の制限が付いていないため、必要なら設定をし直すよう案内されています。
設定の前に、次の2点は知っておきましょう。
パスワードは漏えいしていないとされていますが、ログインIDが知られた可能性がある以上、IT Picks としては楽天証券と同じパスワードをほかのサービスで使い回していないかを見直しておくのがおすすめです。金融庁も IPA も、使い回さない・長くすることを勧めています。
パスキーを使えない端末で ID とパスワードを使う場合は、メールに届く絵文字で確かめるログイン追加認証が必須です。パスワードを1つずつ覚えるのが大変なら、管理アプリを使うと楽になります。
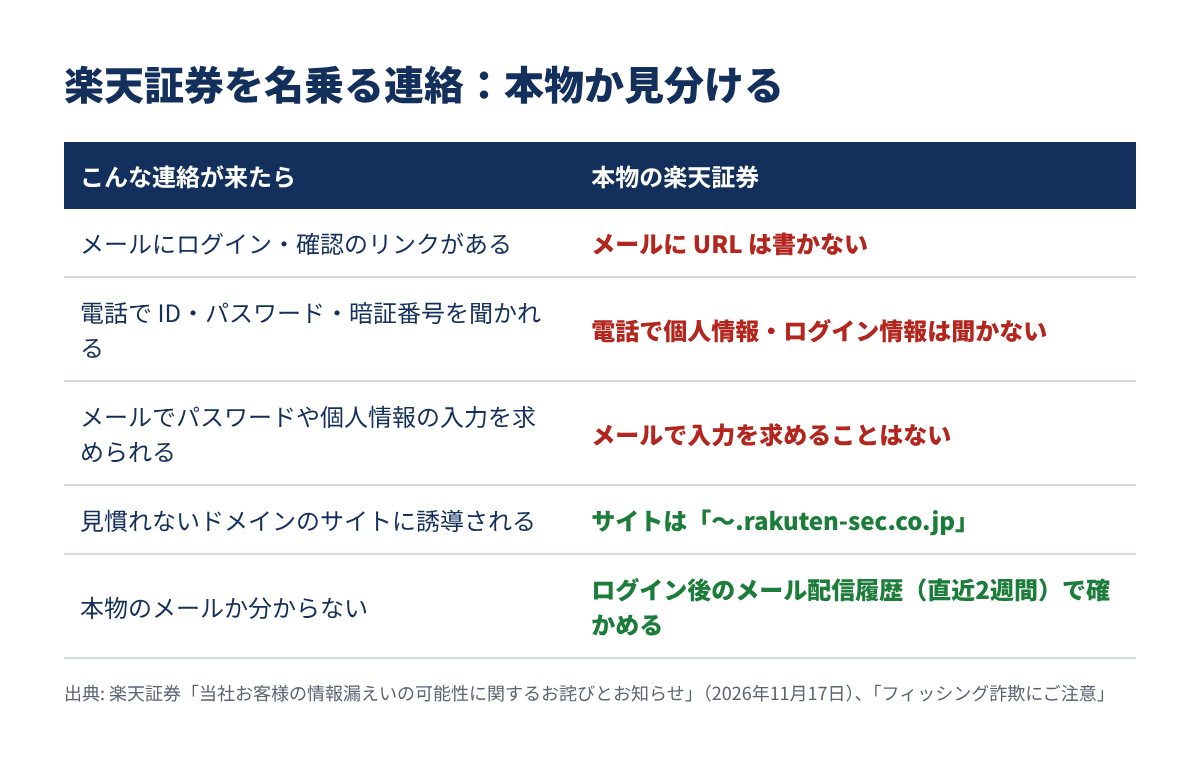
楽天証券が今回と公式ページで示している「本物ならこうする・しない」を、見分ける目安として表にしました。
| 項目 | 本物の楽天証券 | 偽物を疑うサイン |
|---|---|---|
| メールの URL | 楽天証券から送るメールに URL は書かない(今回のお知らせで明記) | メールにログインや確認のリンクがある |
| 電話 | 個人情報・ログイン情報を聞かない | ID・パスワード・暗証番号・口座番号を聞いてくる |
| サイトの URL | 「〜.rakuten-sec.co.jp/〜」 | 似ているが違うドメイン、短縮 URL |
| メールの真偽 | ログイン後のメール配信履歴(直近2週間)に残る | 配信履歴に無いメール |
| 個人情報 | メールでパスワード・暗証番号・個人情報の入力を求めない | 「本人確認のため」と入力を急がせる |
住所が漏えいした可能性があるので、楽天証券を名乗る郵送物にも注意が必要です。IPA は、身に覚えのない着払いは受け取らないよう呼びかけています。
この件について楽天証券に聞きたいときは、お知らせに載っている専用の窓口を使います。番号は、届いたメールや SMS に書かれたものではなく、公式サイトで確かめてからかけましょう。
| 窓口 | 連絡先 | 受付時間 | 使う場面 |
|---|---|---|---|
| 楽天証券カスタマーサポートセンター | フリーダイヤル 0120-862-274(無料) | 平日 8:30〜17:00、土日 9:00〜17:00 | 今回の件の問い合わせ |
| 楽天証券の自動音声(取引・ログイン・出金の制限) | 公式の「取引やサービスの一時的な利用停止」のページで確かめる | 24時間 | 不正ログインが疑われ、すぐ止めたいとき |
| 金融庁 金融サービス利用者相談室 | ナビダイヤル 0570-016811(IP 電話は 03-5251-6811) | 平日 10:00〜17:00 | 証券会社とのやりとりで困ったとき |
| IPA 情報セキュリティ安心相談窓口 | 電話またはメール(IPA の公式ページで確かめる) | — | 漏えいの対処が分からないとき |
漏えいの連絡を受けたときの一般的な対処は、IPA の相談窓口を紹介した記事でも整理しています。
今回の件で一番気になるのは、本番ではなく「テスト環境」で管理していた情報が持ち出された点です。テスト環境に、住所や出金先口座まで含む実際の利用者のデータが最大約447万口座分あったことになり、なぜそこに置かれていたのかは、原因の調査結果で説明を待ちたいところです。
一方で、楽天証券はパスキーの必須化を早くから進めており、毎日ログインする人の9割超が使っているとしています。ID が知られても、パスキーならパスワードを盗み取る偽サイトに引っかかりにくいため、被害を広げにくい備えはできていたと考えています。
利用者がいま一番気をつけるべきなのは、本物そっくりの偽の連絡です。名前・住所・取引先の銀行まで書かれた連絡が来ても、リンクは押さず、公式アプリかブックマークから確かめる——これを当面の習慣にしておくのがよさそうです。原因・確定した件数・個別の報告の方法が出たら、この記事を更新します。
楽天証券の不正アクセスのポイントをまとめます。
楽天証券に口座がある人は、メールのリンクではなく公式アプリかブックマークからログインして、ログイン履歴とパスキーの設定を確かめておきましょう。