Microsoft 365の障害が復旧 メールやTeamsに影響【2026年11月】
IT Picks編集部
IT Picks
2026年11月4日、スマートフォン・PC 向けゲーム「勝利の女神:NIKKE」の運営(Level Infinite)は公式サイトで、PC ランチャーの一部ファイルが第三者によって改ざんされ、ランチャー起動時に不正プログラムが実行される可能性があったと発表しました。
確認が必要なのは、9月27日15:41以降に Windows 版の PC ランチャーを1回以上起動した人です。運営は「指揮官(プレイヤー)の皆様の PC およびアカウント情報がセキュリティ上のリスクにさらされた可能性がある」としています。モバイル版には影響していません。
公式の配布物そのものが入り口になった——という点で、ゲームに限らず PC のソフト全般に通じる出来事と言えます。この記事では、公式のお知らせ3本から、対象・経緯・確認方法・やることを整理します。
この記事はこんな人向けです
一言でいうと、NIKKE の PC ランチャーが起動時に読み込む公式のスクリプトが書き換えられ、不正プログラムが配られていた可能性があるという問題です。
| 項目 | 公式のお知らせの内容 |
|---|---|
| 発表 | 2026年11月4日(公式サイト、Level Infiniteチーム一同) |
| 何が起きた | PC ランチャーの一部ファイルが第三者に改ざんされ、起動時に不正プログラムが実行される可能性があった |
| 改ざんされたもの | ランチャーがダウンロードする公式 CDN のスクリプトファイル4件 |
| 対象 | 9月27日15:41以降に Windows 版 PC ランチャーを1回以上起動した人 |
| モバイル版 | 影響なし(モバイル版だけの人は確認不要) |
| 現在 | 不正なファイルは差し替え済み。現在配布中のランチャーは正常に使えることを確認 |
| 被害の範囲 | 調査中(被害の件数は公表されていない) |
CDN(コンテンツ配信ネットワーク)は、ファイルを利用者の近くのサーバーから配る仕組みです。ランチャーは起動のたびにそこからスクリプトを読み込むため、そのファイルが書き換えられると、起動した人の PC で不正なコードが動いてしまう作りでした。
改ざんがどのような経路で行われたかは、11月5日時点では特定されていません。運営は「CDN を含むネットワークのセキュリティ環境を詳細に確認しております」としています。
公式のお知らせによると、確認が必要なのは次の条件にあてはまる人です。
一方、手動確認の案内には「本件のセキュリティインシデントは PC ランチャーで発生したものであり、モバイル版には影響していません」とあります。スマートフォンだけで遊んでいる人は、別途の確認は不要です。
9月27日から11月4日までの1か月以上が対象期間に入ります。その間に一度でも PC で遊んだ人は、まず確認しておくのが安全です。
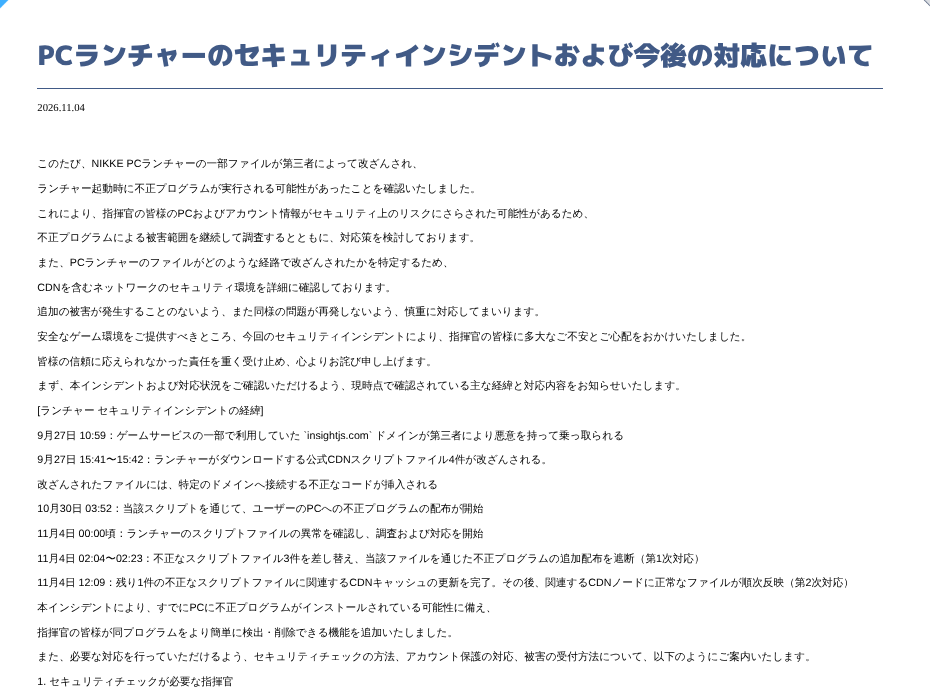
公式のお知らせに載っている経緯は次のとおりです(時刻はお知らせの表記のまま)。
| 日時 | 出来事 |
|---|---|
| 9月27日 10:59 | ゲームサービスの一部で使っていた insightjs.com ドメインが第三者に乗っ取られる |
| 9月27日 15:41〜15:42 | ランチャーがダウンロードする公式 CDN のスクリプトファイル4件が改ざんされる。特定のドメインへ接続する不正なコードが挿入される |
| 10月30日 03:52 | 当該スクリプトを通じて、利用者の PC への不正プログラムの配布が始まる |
| 11月4日 00:00頃 | 運営がスクリプトファイルの異常を確認し、調査と対応を開始 |
| 11月4日 02:04〜02:23 | 不正なファイル3件を差し替え、追加の配布を遮断(第1次対応) |
| 11月4日 12:09 | 残り1件に関わる CDN キャッシュの更新を完了(第2次対応) |
| 11月5日 8:00 | 公式 PC クライアントで不正プログラムの検査・削除機能を提供 |
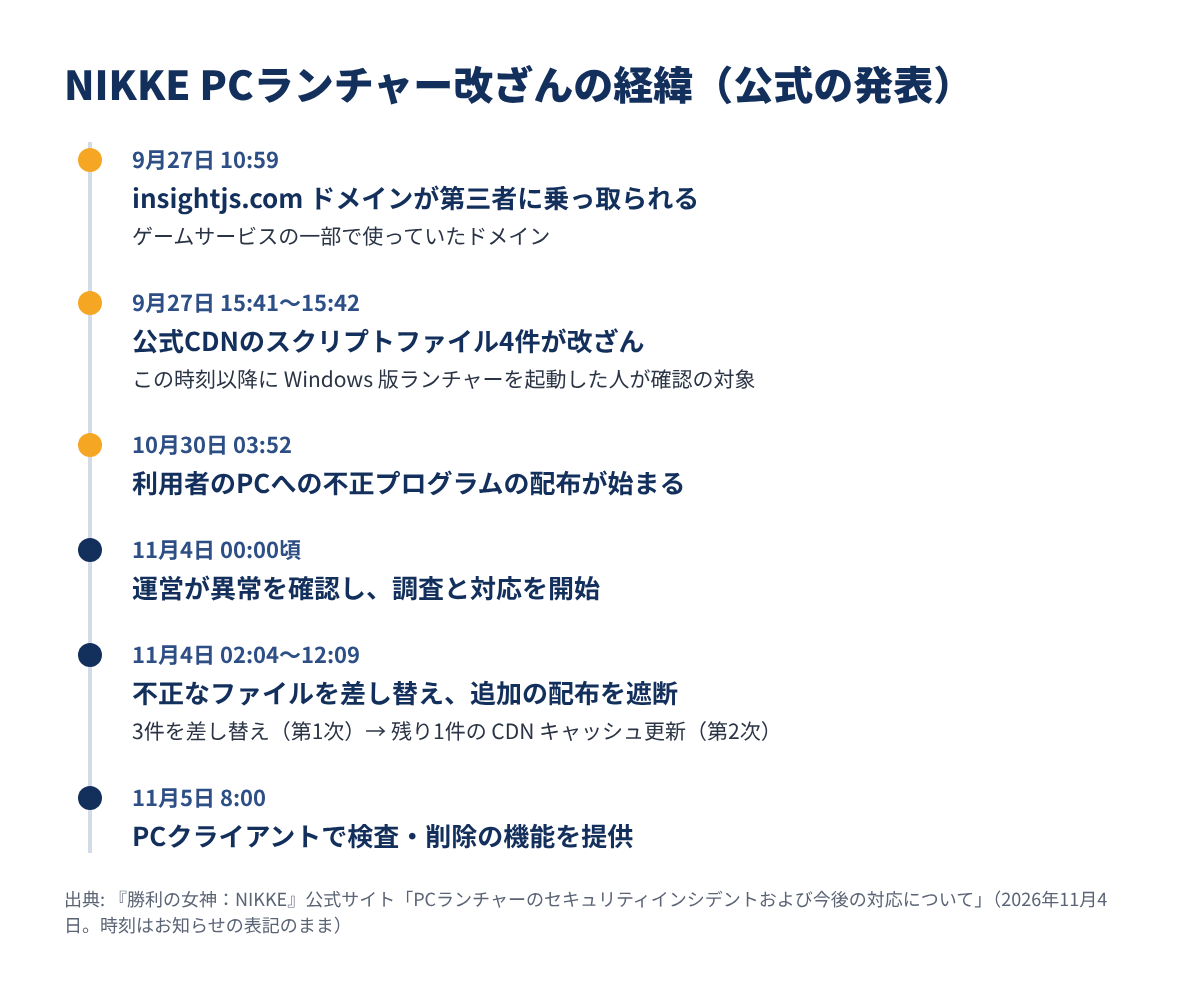
改ざんから配布の開始までは約1か月、配布の開始から運営が異常に気づくまでは約5日あいています。ドメインの乗っ取りがどうして起きたのか、改ざんの経路は、お知らせでは明らかにされていません。
いちばん手軽なのは、公式の PC クライアントに追加された検査・削除の機能を使う方法です。手動確認の案内では、PC クライアントに搭載されたセキュリティ機能(ACE)と説明されています。
運営によると、ブラウザーが完全に終了していないと一部の DLL ファイルが消えずに残る可能性がありますが、そのファイルが実行されることはなく、追加のリスクは生じないとしています。
なお、急いで対応した関係で、ポップアップの画面構成は簡素化されているとのことです。
ランチャーを入れていない人や、ランチャーを使わずに確かめたい人向けに、運営は手動確認の手順も公開しています。手順にはファイルとレジストリの変更が含まれるため、指定されたパスと項目以外は消さないよう注意書きがあります。
ネットワーク接続を切り、NIKKE のゲーム・ランチャー・Google Chrome を完全に終了します。画面右下のシステムトレイに NIKKE のアイコンが残っていないことも確かめます。確認が終わるまで、ランチャーは再起動しないことが推奨されています。
NIKKE のインストール先フォルダーにある Launcher\intl_service\debug.log をメモ帳で開き、Ctrl + F で k2f_chan registered を検索します。
公式の手順は次の5段階です。
| 手順 | 場所 | 消すもの |
|---|---|---|
| レジストリ | HKEY_CURRENT_USER\Software\Classes\CLSID |
{E77CC89B-7401-4C04-8CED-149DB35ADD04} の項目(このパスのものだけ) |
| 再起動 | — | レジストリを消したら Windows を再起動 |
| DLL | %LOCALAPPDATA%\Google\Chrome\User Data\ の PlatformExperienceHelper フォルダー |
名前が 64文字の16進数で、中に platform_experience_helper.dll があるサブフォルダー |
| ダウンロードファイル | インストール先の Launcher\log\tinyget |
サイズが 205,135バイトで tinyget.<日付>-<時刻>.log に似た名前のファイル |
| キャッシュ | %APPDATA%\nikke_launcher |
tbs_cache フォルダー全体 |
特に注意が必要なのは DLL の手順です。PlatformExperienceHelper フォルダーには Chrome の正常なファイルが含まれる場合があるため、フォルダー全体は消さないようにと書かれています。条件を両方満たすサブフォルダーだけを消します。
同じ名前のレジストリ項目は別のパスにもあるため、指定されたパスの項目だけを消すことも強調されています。手順に自信がない場合は、まず上の PC クライアントでの検査を使うのが無難です。
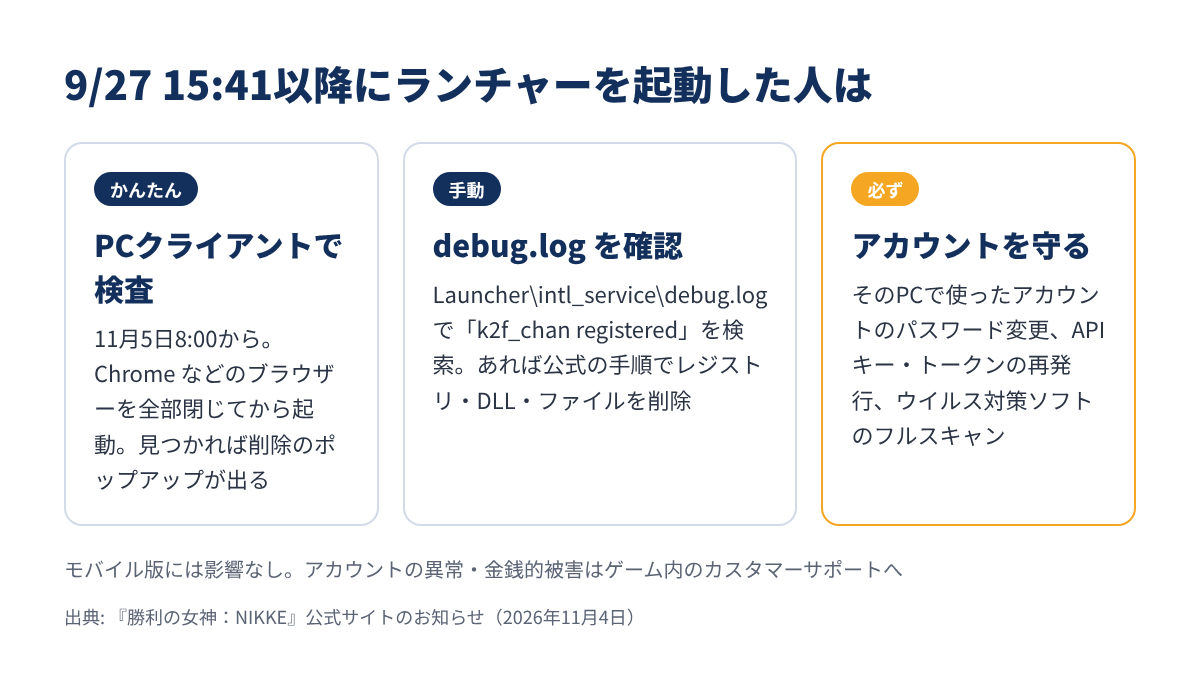
不正プログラムを消したあとは、アカウントの保護もあわせて行うよう案内されています。運営は、これを影響を受けていない別の端末か、セキュリティチェックを終えた PC で行うことを勧めています。
さらに手動確認の案内では、Windows セキュリティなどのウイルス対策ソフトを最新にしたうえで、次の2つのスキャンを勧めています。
パスワードを変えるときは、ほかのサービスと同じパスワードを使い回さないことも大切です。使い回しが被害を広げる例は、ヨドバシ・ドット・コムの不正ログインの記事でも取り上げています。
運営は、アカウントに異常が生じた場合や金銭的な被害を受けた場合は、公式カスタマーサポートに連絡してほしいとしています。お知らせの最後では、ゲーム内のカスタマーサポートへの問い合わせを案内しています。
お詫びのお知らせでは、問題のあったランチャーについて必要なセキュリティ対策と修正を完了し、現在配布中のランチャーは正常に使えることを確認したと説明しています。お詫びとしてゲーム内補償も用意したとしていますが、補償の内容はこのお知らせには書かれていません。
再発防止として、運営は次の4点を挙げています。
被害の範囲と改ざんの経路は、引き続き調査中です。調査の結果が出れば、公式サイトで続報が出るとみられます。
セキュリティの情報をまとめているブログ「piyolog」の piyokango さんは、公式の時系列に加えて、独立した研究者の技術解析や海外メディアの報道、開発元 SHIFT UP の代表による X での謝罪の投稿などをまとめています(出典)。
piyolog のまとめでも、被害を受けた人の数は書かれていません。研究者の解析では不正プログラムの中身にも触れられていますが、運営はその内容を公式には発表していません。この記事では、確認と対処は公式の案内に従うことをおすすめします。
公式の配布経路が狙われたという点では、10月に起きた Cursor の拡張機能の改ざんと似ています。こちらも「いつもの更新」として不正なコードが届いた例です。
今回いちばん重いのは、利用者が何も怪しいことをしていなくても、公式のランチャーを起動しただけで不正プログラムが入りうる作りだった点だと思います。公式サイトからランチャーを入れ、普通に遊んでいただけの人にとって、自分で防ぐのはほぼ不可能です。
また、運営自身が「ゲームのご利用にとどまらず、PC、外部サービスのアカウント、および資産に影響を及ぼす可能性がある」と書いているとおり、ゲームのアカウントだけ守れば済む話ではありません。PC でネットバンキングや仕事のアカウントを使っている人ほど、パスワードの変更を後回しにしないほうがよいと考えます。
一方で、運営が時系列をかなり細かく公表し、手動の削除手順まで出したことは、利用者が自分で確かめられるという意味で評価できます。今後は、どうやってドメインが乗っ取られ、ファイルが書き換えられたのか、被害の範囲がどこまでだったのかの続報を待ちたいところです。
不安なときの相談先として、IPA が個人向けの窓口を強化した話もまとめています。
「勝利の女神:NIKKE」PC ランチャーの改ざんのポイントをまとめます。
PC で NIKKE を遊んだことがある人は、まずブラウザーを閉じてから PC クライアントを起動し、検査のポップアップが出ないか確かめるところから始めるのがおすすめです。