Vプリカの顧客情報69件が漏えい、委託先GMO-PGで【2026年11月】
IT Picks編集部
IT Picks
2026年11月18日、ユーザベースが NewsPicks の個人情報漏えいについて調査結果を公表しました。原因は、社内でデータ分析に使っていた BI ツール「Metabase」の脆弱性(CVE-2026-72898)です。漏えいした件数も確定し、メールアドレスは322,531件でした。
注目したいのは時系列です。攻撃者がデータを抜き出したのは8月11日で、NewsPicks が Metabase を修正版に更新したのはその翌日の8月12日でした。さらに、侵入に気づいたのは10月8日、JPCERT/CC の注意喚起に載った不審な IP アドレスを手がかりに調べたのがきっかけです。「修正が1日遅れただけで間に合わない」——管理ツールの守り方を考え直すきっかけになる事例と言えます。
この記事はこんな人向けです
一言でいうと、社内の分析ツールの「ログイン前に突ける穴」から管理者になりすまされ、つながっていたデータベースの個人情報が抜き出されたという件です。NewsPicks のサービス本体(本番環境)への侵入は確認されていません。
| 項目 | 内容 |
|---|---|
| 攻撃されたもの | 社内の BI ツール Metabase(データの集計・分析用) |
| 原因の脆弱性 | CVE-2026-72898(ログイン前に使える SQL インジェクション。深刻度 10.0 / 10.0) |
| 不正アクセスの期間 | 2026年8月10日〜9月28日 |
| 主にデータを抜かれた日 | 8月11日(祝日)7:18〜12:20 |
| 気づいた日 | 10月8日(JPCERT/CC の注意喚起がきっかけ) |
| 漏えいした件数 | メールアドレス 322,531件、カード情報の一部 361,598件 など(確定) |
| 含まれないもの | ログインパスワード(ハッシュ化したものも含む)、カード番号の全体、セキュリティコード |
| 二次被害 | 11月18日時点で確認されていない |
ユーザベースが公表した経緯の表を、Metabase・JPCERT/CC の公式発表と合わせて並べ直しました。脆弱性が公表されてから攻撃が始まるまで、わずか4日です。
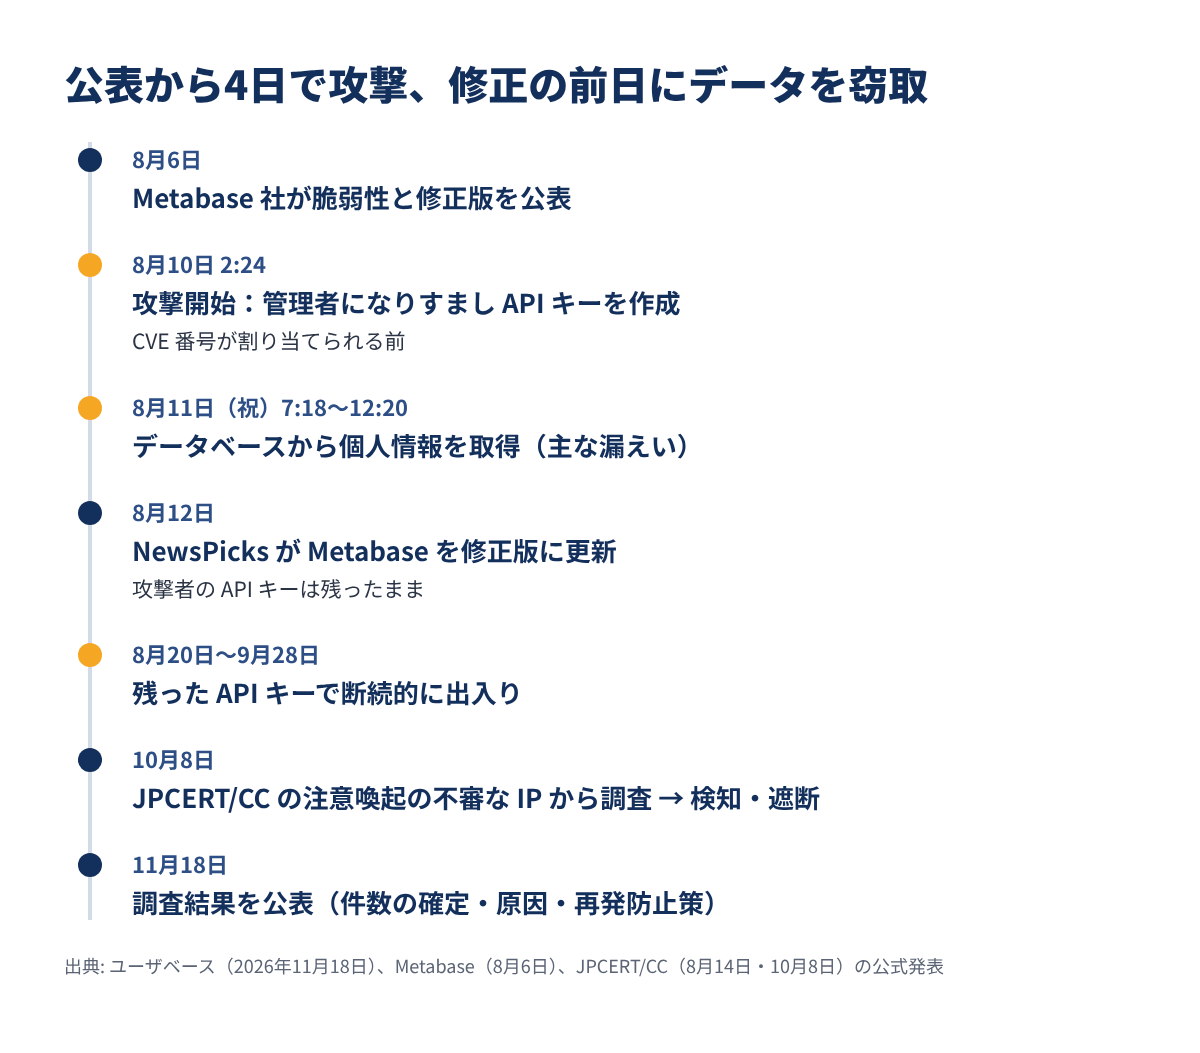
| 日時 | 起きたこと |
|---|---|
| 8月6日 | Metabase 社が脆弱性と修正版を公表 |
| 8月10日 2:24 | 攻撃者が管理者になりすまし、API キーを作成(侵入の起点)。CVE 番号が割り当てられる前 |
| 8月10日 22:12 | ユーザベースが脆弱性の公開を把握し、社内に注意喚起 |
| 8月11日 7:18〜12:20 | 自動スクリプトでデータベースからデータを取得(主な漏えい) |
| 8月12日 | Metabase を修正版に更新。ただし攻撃者が作った API キーなどは残ったまま |
| 8月14日 | JPCERT/CC が Metabase の脆弱性について注意喚起 |
| 8月20日〜9月28日 | 残った API キーなどで、管理者アカウントの追加作成や最新データの偵察が断続的に続く |
| 10月8日 11:05 | JPCERT/CC が「相次ぐ不正アクセス」の注意喚起を公表。載っていた不審な IP をもとに調査を開始 |
| 10月8日 12:48〜15:40 | 不正アクセスを検知。攻撃者のアカウント無効化、API キー・全セッションの削除、IP の遮断、利用者全員のパスワードリセットなど |
| 10月9日 | 第二報。対象者へのメールでの案内を開始 |
| 11月18日 | 調査結果を公表(件数の確定・原因・再発防止策) |
ポイントは2つです。1つは、8月12日に更新した時点で、すでにデータは抜かれていたこと。もう1つは、更新しても攻撃者が作った API キーが残り、9月28日まで出入りが続いたことです。更新は「穴をふさぐ」だけで、すでに入られた跡は消してくれません。
10月9日の第二報は「最大想定」の件数でしたが、11月18日の調査結果で件数が確定し、どの項目も少し減りました。漏えいした項目そのものは変わっていません。
| 情報 | 第二報(10月9日・最大想定) | 調査結果(11月18日・確定) |
|---|---|---|
| メールアドレス | 32.3万件 | 322,531件 |
| クレジットカード情報の一部(名義・有効期限・下3桁または下4桁) | 36.2万件 | 361,598件 |
| 所属先の役職(7分類) | 27.3万件 | 272,392件 |
| 所属(勤務先など) | 6.5万件 | 64,572件 |
| 氏名 | 5.9万件 | 58,754件 |
| 配送先の住所・宛名 | 3.1万件 | 30,906件 |
| 所属先の電話番号 | 2.9万件 | 28,013件 |
| 生年月日 | 2.8万件 | 27,194件 |
| 法人向けサービスの担当窓口名・メール | 122件 | 122件 |
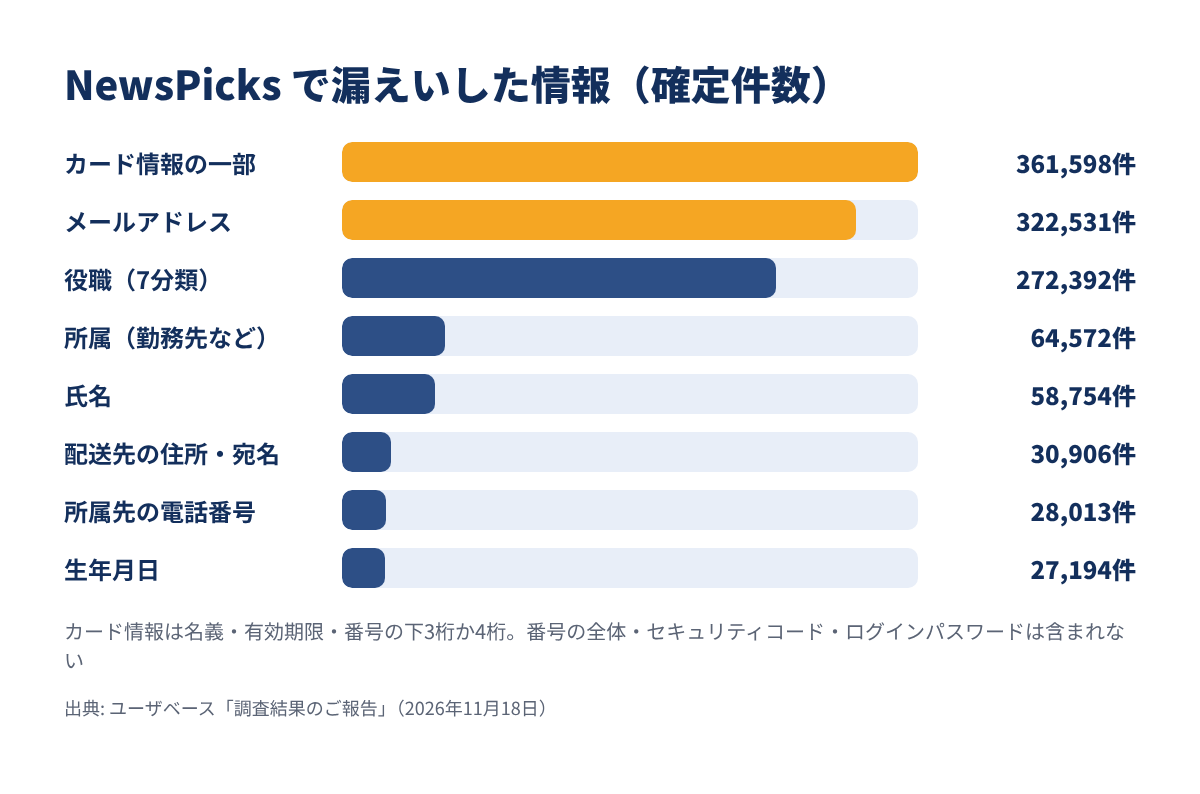
カード情報は名義・有効期限・番号の下3桁か4桁までで、番号の全体は決済代行会社が管理しているため漏えいしていません。セキュリティコードはもともと保存されていません。カード情報だけで不正に使われる心配は小さい一方、「名義と下4桁」は本物らしく見せる偽メールの材料になります。
また、管理者権限で見られる範囲には、問い合わせ対応などに備えて残していた退会済みの人の情報の一部も含まれていました。すでに退会した人も対象になりうる点に注意が必要です。
NewsPicks は、Metabase に多要素認証つきのシングルサインオンでしか入れない構成にし、個人情報を見られるのも一部の管理者だけに絞っていました。それでも防げなかったのは、脆弱性が「ログインの手前」で使えるものだったからです。
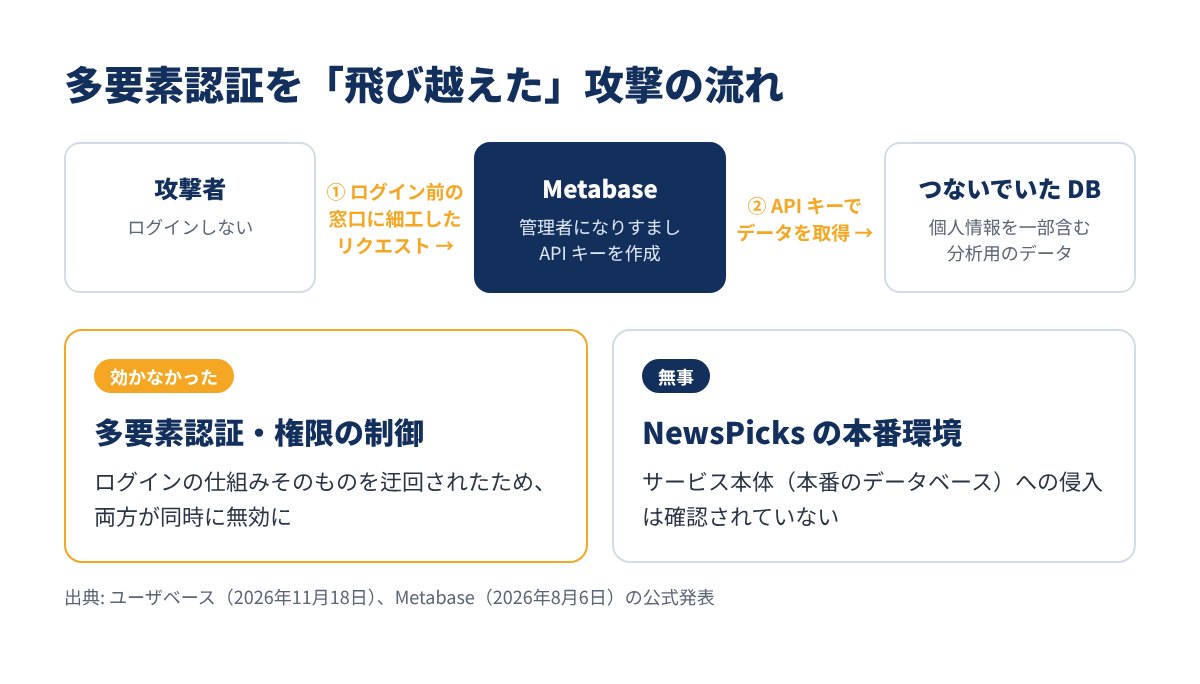
CVE-2026-72898 は、パスワード再設定のための窓口(/api/session/reset_password)に細工したリクエストを送ると、ログインせずに Metabase 内部のデータベースへ好きな SQL を実行できてしまう脆弱性です。ここから管理者の権限を取られます。ログインの仕組みそのものを飛び越えるので、多要素認証も権限の絞り込みも同時に効かなくなりました。
管理者になった攻撃者は、管理者権限の API キーを作り、それを使って Metabase がつないでいたデータベースからデータを取り出しました。API キーは画面からのログインと別に使えるため、本体を更新した後も、キーを消すまで出入りできる状態が続きました。
Metabase の操作記録は残していたものの、大量のデータ取得などを常に見張る対象にはしていなかったと、ユーザベース自身が課題に挙げています。気づいたのは、外部(JPCERT/CC)の注意喚起に載った IP アドレスと照らし合わせた10月8日でした。
漏えいの対象になった人には、10月9日以降、NewsPicks サポート窓口(no-reply@newspicks.com)から個別にメールが届いています。パスワードは漏えいしていないので、今すぐ NewsPicks のパスワードを変える必要は必ずしもありません。気をつけたいのは、漏れた情報を使った偽の連絡です。
| やること | 具体的に | 理由 |
|---|---|---|
| ① 案内メールの有無を見る | メールソフトで no-reply@newspicks.com からのメールを検索(10月9日以降) | 自分が対象かの手がかりになる |
| ② 偽の連絡に答えない | パスワード・カード番号を聞くメール・SMS・電話・郵便は無視 | NewsPicks はメール・SMS・電話・郵送でパスワードやカード番号を聞かない |
| ③ カードの明細を見る | 数か月は見覚えのない請求がないか確かめる | IPA もカード情報が漏れたら明細の確認を勧めている |
| ④ パスワードの使い回しをやめる | 他のサービスと同じパスワードなら、別々のものに変える | 偽サイトに入力してしまったときの被害を広げない |
| ⑤ 分からなければ公式の窓口へ | info@newspicks.com か公式のお問い合わせフォーム | メールに書かれた連絡先ではなく、公式のお知らせに載っている窓口を使う |
案内メールが届いていても、本文のリンクを押す必要はありません。本物の案内が出ている時期は、同じ見た目の偽メールも出回りやすくなります。内容を確かめたいときは、公式サイトのお知らせを自分で開いて照らし合わせてください。
漏えいした情報にはカードの名義と下4桁が含まれています。「お使いのカード(末尾1234)に問題があります」のように、本物の情報を出してくる偽の連絡がありえます。下4桁が合っていても、それだけで本物とは判断しないでください。
使い回しをやめるいちばんの近道は、パスワード管理アプリに任せることです。選び方は次の記事でまとめています。
迷ったときは、IPA の「情報セキュリティ安心相談窓口」に電話やメールで相談できます。
ここからは、自社で Metabase を動かしている企業・開発者向けです。クラウド版の Metabase Cloud は Metabase 社が対応済みなので、自分で動かしている(セルフホストの)環境が対象です。
影響を受けるのは58系〜63系の、修正版より前です。58系より前は影響を受けません。Metabase の版は「v0.58.24」(オープンソース版)や「v1.58.24」(有料版)のように書かれ、真ん中の数字が系列です。同じ系列でも修正版より前の小さな番号はすべて対象です(例: 0.58.6 は 0.58.24 以降へ)。
| 系列 | 影響を受ける版 | 修正された版(以降) |
|---|---|---|
| 63系 | x.63.5 より前 | x.63.5 |
| 62系 | x.62.9 より前 | x.62.9 |
| 61系 | x.61.11 より前 | x.61.11 |
| 60系 | x.60.17 より前 | x.60.17 |
| 59系 | x.59.21 より前 | x.59.21 |
| 58系 | x.58.24 より前 | x.58.24 |
| 57系以前 | 影響なし | — |
2026年11月18日時点の Docker Hub では、最新は v0.65.5、長期サポート(LTS)の58系は v0.58.41 です。版は、起動時のログか、Metabase の設定情報を返す API で確かめられます。
ターミナル(Metabase を動かしているサーバー)
docker logs metabase 2>&1 | grep -m1 'Starting Metabase version'
curl -s http://127.0.0.1:3000/api/session/properties | jq .version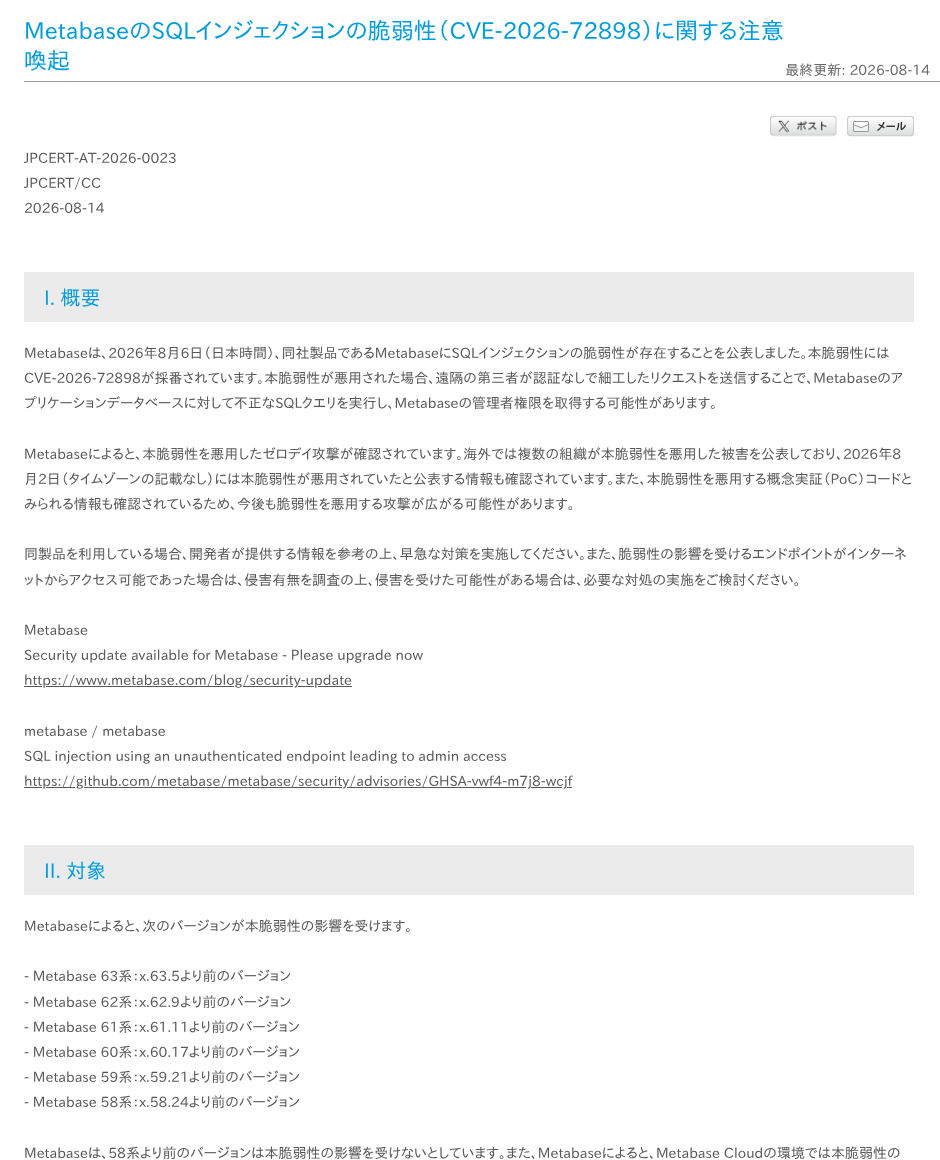
Metabase の公式の手順では、更新の前にアプリケーションデータベース(Metabase 自身の設定やユーザーを保存している DB)をバックアップします。初期設定の H2(ファイルのデータベース)のまま動かしている場合は、Metabase を止めてからファイルをコピーします。Postgres などを使っている場合は、その DB のバックアップを取ります。
Docker では、止める → 新しい版のイメージを取る → 同じ設定で起動するだけで、起動時に Metabase が自動で更新処理をします。公式は latest より版を指定したタグを勧めています。有料版は metabase/metabase-enterprise を使います。
ターミナル(Docker で動かしている場合)
docker stop metabase
docker rm metabase
docker pull metabase/metabase:v0.58.41
docker run -d --name metabase -p 127.0.0.1:3000:3000 \
  -v metabase-data:/metabase-data \
  -e MB_DB_FILE=/metabase-data/metabase.db \
  metabase/metabase:v0.58.41
-v や -e の部分は、今までの起動に使っていたものをそのまま使います。ここを変えると、別の空のデータで起動してしまいます。
JAR(Java の実行ファイル)で動かしている場合は、サービスを止めて JAR を置き換え、起動し直します。
ターミナル(JAR を systemd で動かしている場合)
sudo systemctl stop metabase.service
curl -fLo metabase.jar https://downloads.metabase.com/v0.58.41/metabase.jar
sudo systemctl restart metabase.service
ダウンロードした metabase.jar は、今まで使っていた JAR と同じ場所に置き換えます(場所は環境ごとに違います)。
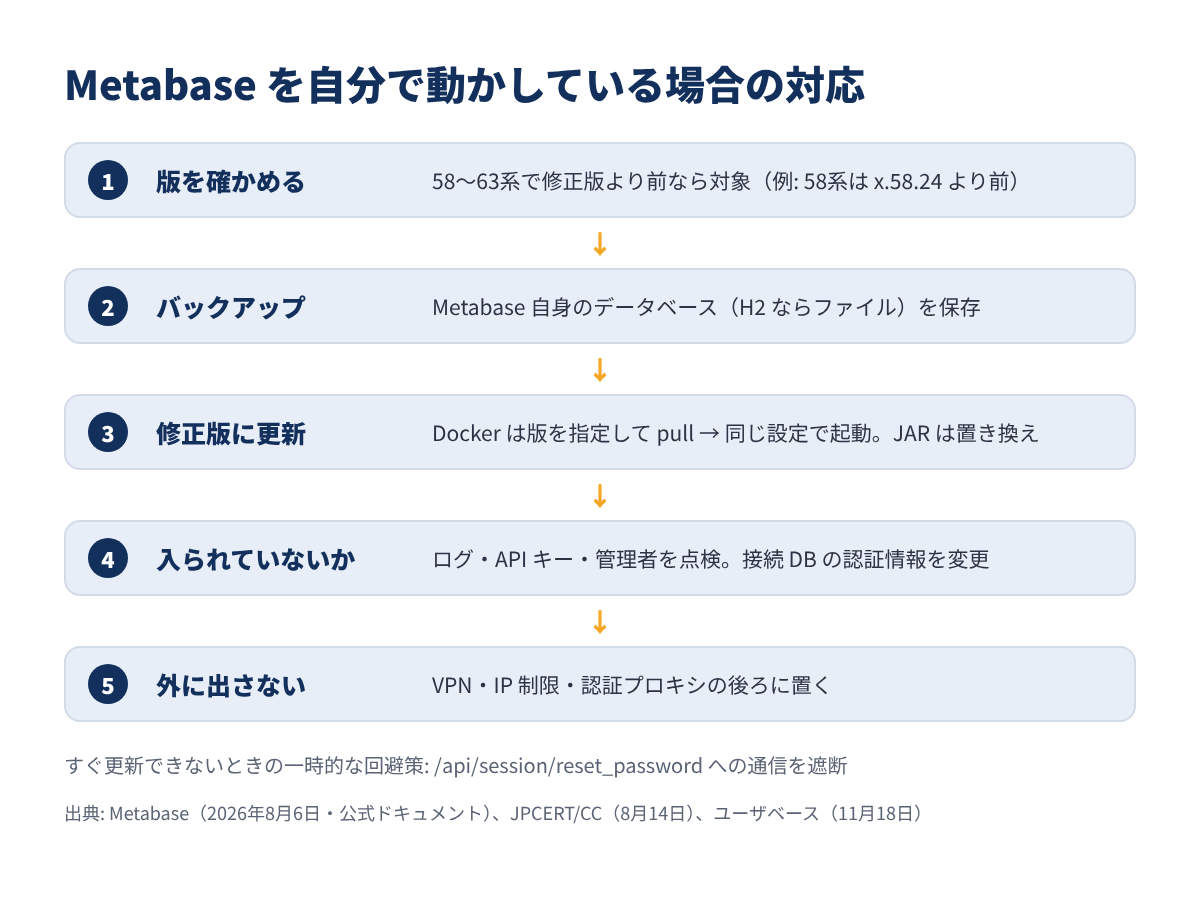
/api/session/reset_password にインターネットから届く状態だったなら、更新だけで終わらせず、入られた跡がないか確かめます。NewsPicks の件のように、更新前に作られた API キーは更新後も使えてしまうからです。Metabase 社と JPCERT/CC が示している確認点は次のとおりです。
| 確認すること | 見る場所 | 入られたおそれがあるサイン |
|---|---|---|
| 攻撃の通信の跡 | Metabase の前に置いたリバースプロキシやロードバランサーのアクセスログ | POST /api/session/reset_password(400)の直後に GET /api/user/current(200) |
| JPCERT/CC が示した送信元 | 同じアクセスログ | 213.163.202[.]171、221.216.140[.]49、221.216.140[.]129 や、User-Agent「Metabase-GHSA-vwf4/2.0」 |
| API キー | Metabase の管理画面 | 見覚えのない API キー(あれば削除) |
| 管理者アカウント | Metabase の管理画面 | 知らない管理者・予期しない変更 |
| ログイン中のセッション | Metabase のアプリケーション DB | 疑わしければ core_session テーブルを空にして全員をログアウト |
| つないでいる DB | 接続先 DB・データウェアハウスのログ | 不審なクエリ。接続用の認証情報は変更する |
nginx をリバースプロキシにしている場合、たとえば次のようにアクセスログを探せます(ログの場所は環境に合わせてください)。
ターミナル(リバースプロキシのサーバー・nginx の例)
sudo grep -h 'reset_password' /var/log/nginx/access.log*
sudo grep -h -E '213\.163\.202\.171|221\.216\.140\.(49|129)|Metabase-GHSA-vwf4' /var/log/nginx/access.log*
JPCERT/CC は、載っている IP アドレスが今は正規の利用に使われている可能性もあるとしています。見つかったら時期(8月上旬〜9月上旬)と合わせて判断してください。
すぐに更新できないときの一時的な回避策として、Metabase 社は /api/session/reset_password への通信をネットワーク機器などで止めるよう案内しています。さらに根本的には、ユーザベースが再発防止策で取り入れたように、社内向けの管理ツールは VPN・IP 制限・認証プロキシなど「アプリの外側の認証」の後ろに置くのが確実です。アプリの中のログインがどれだけ固くても、今回のような穴があれば一緒に破られるからです。
2026年11月18日に、テスト用の Linux 環境(Docker)で、影響を受ける版から修正版への更新を実際に動かしました。外からは届かないよう 127.0.0.1 だけで起動し、脆弱性のある窓口には一切アクセスしていません。
ターミナル(テスト用の Linux 環境)
docker volume create metabase-data
docker run -d --name metabase -p 127.0.0.1:3000:3000 \
  -v metabase-data:/metabase-data \
  -e MB_DB_FILE=/metabase-data/metabase.db \
  metabase/metabase:v0.58.23
curl -s http://127.0.0.1:3000/api/session/properties | jq .version
実行結果
{
  "date": "2026-08-04",
  "tag": "v0.58.23",
  "hash": "fd1edda"
}
約30秒で起動し、版は v0.58.23(8月4日のビルド) と返りました。58系の修正版 x.58.24 より前なので、この版は対象です。-p 127.0.0.1:3000:3000 のように 127.0.0.1 を付けると、その PC の中からしか開けません。付けずに -p 3000:3000 とすると、サーバーの外からも届くので注意が必要です。
ターミナル(テスト用の Linux 環境)
docker stop metabase
docker run --rm --entrypoint sh -v metabase-data:/from:ro -v "$PWD/mb-backup":/to \
  metabase/metabase:v0.58.23 -c 'cp -a /from/. /to/'
docker rm metabase
docker pull metabase/metabase:v0.58.41
docker run -d --name metabase -p 127.0.0.1:3000:3000 \
  -v metabase-data:/metabase-data \
  -e MB_DB_FILE=/metabase-data/metabase.db \
  metabase/metabase:v0.58.41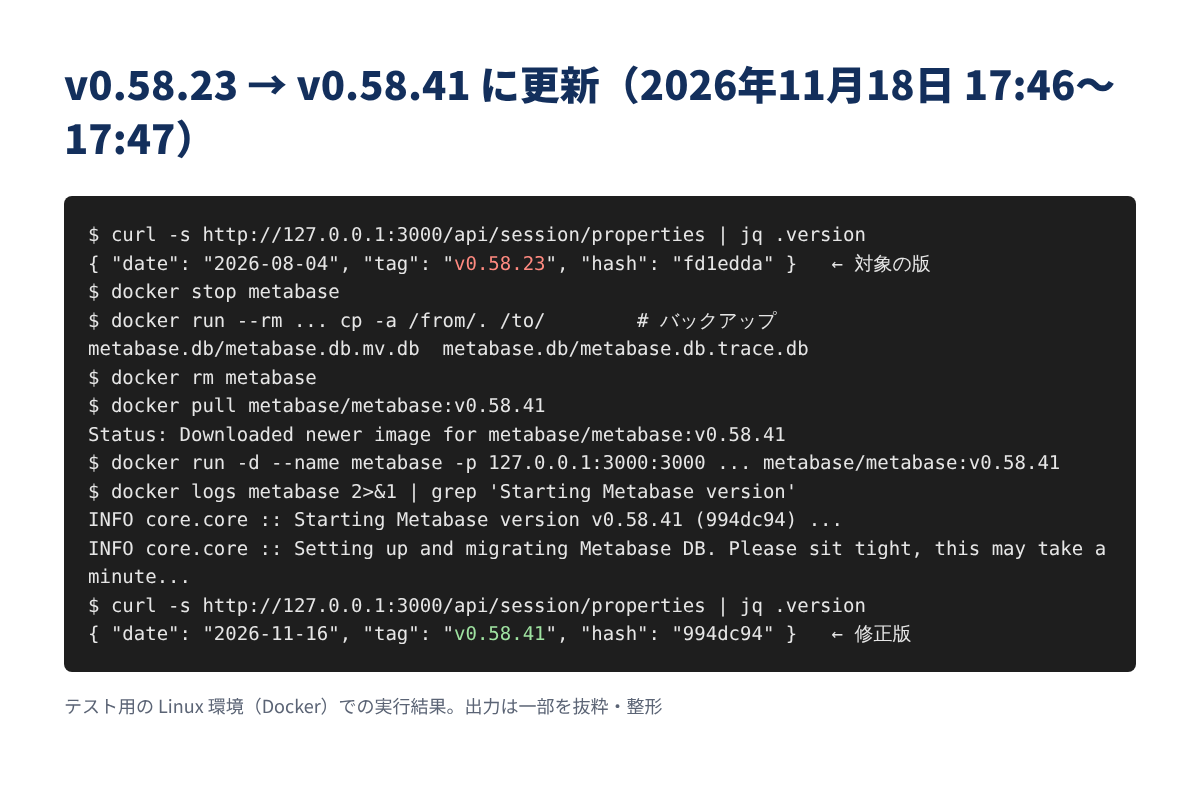
バックアップ先には metabase.db.mv.db などの H2 のファイルがコピーされました。新しいイメージの取得は約16秒、起動して {"status":"ok"} が返るまで約26秒でした。
実行結果
INFO core.core :: Starting Metabase version v0.58.41 (994dc94) ...
INFO core.core :: Setting up and migrating Metabase DB. Please sit tight, this may take a minute...
{
  "date": "2026-11-16",
  "tag": "v0.58.41",
  "hash": "994dc94"
}
起動ログに「Setting up and migrating Metabase DB」と出て、同じデータのまま v0.58.41 に上がりました。ブラウザで開くと、いつもどおり Metabase の画面が表示されます。
つまずきやすい点が1つあります。起動ログには毎回「H2 のアプリケーションデータベースは本番には勧めない」という警告が出ます。H2 のままだと、-v を付け忘れてコンテナを消した時点で設定やユーザーが消えます。本番で使うなら、Metabase の公式の手順に沿って Postgres などに移しておくと、更新もバックアップも楽になります。この先の本番環境への移行や、リバースプロキシの設定は、公式の手順を参照してください。
ユーザベースは、「侵入を防ぐ」だけでなく「破られても早く気づき、被害を小さくする」ための対策を並べています。Metabase に限らず、社内の管理ツールを持つ会社がそのまま点検に使える内容です。
| 観点 | 内容 | 自社で点検するなら |
|---|---|---|
| 不正アクセスの防止 | 社内向け管理ツールはアプリの外側の認証(VPN・IP 制限・認証プロキシ)を必須に | 管理ツールがインターネットから直接開けないか |
| 公開資産の把握 | 外に出しているドメイン・管理ツールを定期的に棚卸し | 担当者が知らない公開サーバーがないか |
| 閲覧権限の最小化 | 分析基盤・管理ツール全体で、見られる個人情報を最小限に | 管理者なら何でも見える状態になっていないか |
| 保持データの最小化 | 保存期間・自動削除のルールを見直し。カード情報の一部は決済代行会社側の管理に一本化 | 退会者の情報を必要以上に残していないか |
| 検知の強化 | ログの収集を広げ、大量取得・不審なアクセスを常に監視 | 大量のデータ取得で通知が来るか |
| 脆弱性への対応 | 情報収集の拡大、継続的なスキャン、更新手順の見直し、AI を使った診断 | 公表から何日で更新できるか |
管理ツールへのアクセス制限などはすでに実施済みで、残りの項目も2026年中に整える見込みです。JPCERT/CC が注意喚起で取り上げた手口全体は、次の記事で解説しています。
今回の調査結果でいちばん重いのは、公表から4日で攻撃が始まり、修正の前日にデータが抜かれたという時間の短さだと考えています。NewsPicks は公表から3営業日で更新しており、決して遅い対応ではありません。それでも間に合わなかったことは、「早く更新する」だけでは守り切れないことを示しています。
もう1つの教訓は、更新しても、入られた跡は残ることです。攻撃者が作った API キーで9月末まで出入りが続いたのは、多くの会社で起こりうることです。重大な脆弱性の更新では、「更新した」で終わらせず、API キー・管理者・ログを点検するところまでを1セットにするのがおすすめです。
利用者の側は、パスワードが漏れていないぶん、偽の連絡に乗らないことが一番の対策です。調査結果がここまで詳しく公表されたことは、同じツールを使う会社にとって貴重な教材になると評価しています。
NewsPicks の情報漏えいの調査結果のポイントをまとめます。
NewsPicks を使っている人は、まず no-reply@newspicks.com からのメールが届いていないかを確かめるところから始めましょう。