楽天証券、特典付き社債の購入者情報が漏えいか【2026年10月】
IT Picks編集部
IT Picks
【2026年11月17日 追記】理研が11月16日付で公式に発表しました(最大4,597名の情報が漏えいした可能性)
※ 理研は、富岳の運用系システムに11月12日に不正アクセスがあったと発表しました。利用者の氏名・メールアドレスなど(富岳 最大4,222名・理究 最大375名)と、ホームディレクトリに保存されていたSSH秘密鍵・アクセスキーなどの認証情報が持ち出された、またはその可能性があります。富岳は11月14日午前4時30分から運用を停止しています。利用者は、富岳に保存していた鍵や認証情報を接続先で無効にし、再発行してください。各節を公式発表に合わせて直しています(出典: 理化学研究所「スーパーコンピュータ「富岳」および「理究(りきゅう)」への不正アクセスによる個人情報漏えいの可能性について」。初出:2026年11月16日)。
2026年11月16日、理化学研究所(理研)は、スーパーコンピュータ「富岳」の運用系システムが外部の第三者から不正アクセスを受けたと公式に発表しました。この件は、同じ日の昼に ITmedia NEWS が報道し(ITmedia NEWS「スパコン「富岳」に不正アクセス 理研が明らかに」)、そのあと理研が正式に発表した形です。
発表によると、富岳の利用者(最大4,222名)と、AI 向けのスパコン「理究(りきゅう)」の利用者(最大375名)の氏名・メールアドレスなどと、利用者がホームディレクトリに保存していた理研の外のスパコンやサービスにつなぐための認証情報(SSH 秘密鍵・アクセスキーなど)が、外部に持ち出された、またはその可能性があります。報道の時点で理研が「確認中」としていた秘密鍵などの持ち出しについて、公式の発表で「持ち出された、またはその可能性がある」と示されました。
富岳は11月14日午前4時30分から運用を停止しており、原因と影響範囲はまだ調査中です。この記事では、理研の公式発表で確かめた事実と、最初の報道の内容を分けたうえで、富岳・理究の利用者がいますぐやることと、研究機関や企業のサーバー管理者が自分の環境で見直すことを整理します。国の研究基盤で起きた、認証情報の置き方を見直すきっかけになる出来事です。
この記事はこんな人向けです
一言でいうと、富岳の運用系システムに外部から侵入され、利用者の名前やメールアドレスと、利用者が富岳に置いていた「よそのサーバーに入るための鍵」が持ち出された可能性がある——という事件です。
最初の報道の時点と、理研の公式発表で分かったことを並べると次のとおりです。
| 項目 | 11月16日昼の報道(ITmedia NEWS) | 理研の公式発表(11月16日付) |
|---|---|---|
| 不正アクセス | 富岳に関するシステムが不正アクセスを受けたと、理研が取材に回答 | 運用系システムに11月12日、外部の第三者が不正アクセス(13日に確認) |
| 利用者へのメール | 15日からメール文面とされる投稿が X に出回り、理研は送信は事実と回答 | 11月15日午後4時18分に利用者へメールを送信 |
| 持ち出された情報 | メール文面とされる内容について、理研は「確認中」 | ホームディレクトリのファイルの一部と認証システムの登録情報が、持ち出された・その可能性 |
| 秘密鍵・認証情報 | 同上(「確認中」) | 理研の外につなぐためのSSH 秘密鍵・アクセスキーなどが含まれる |
| 影響の範囲 | 同上(「確認中」) | 最大4,597名(富岳 最大4,222名・理究 最大375名) |
| 原因 | 記載なし | 公開されていた稼働状況のダッシュボードが足がかり。具体的な侵入方法は調査中 |
| 富岳の運用 | 記載なし | 11月14日午前4時30分から停止。再発防止策を講じてから再開 |
どうやって入られたのか(悪用された脆弱性の中身)と、持ち出された鍵による二次被害があったかどうかは、まだ公式には分かっていません。この記事では、それらを推測で埋めずに、公式に示された範囲だけを書きます。
ここからは、理研が11月16日付で出した発表の内容を、読者が知りたい順に並べ直します。R-CCS(計算科学研究センター)のお知らせにも同じ概要が載っています。
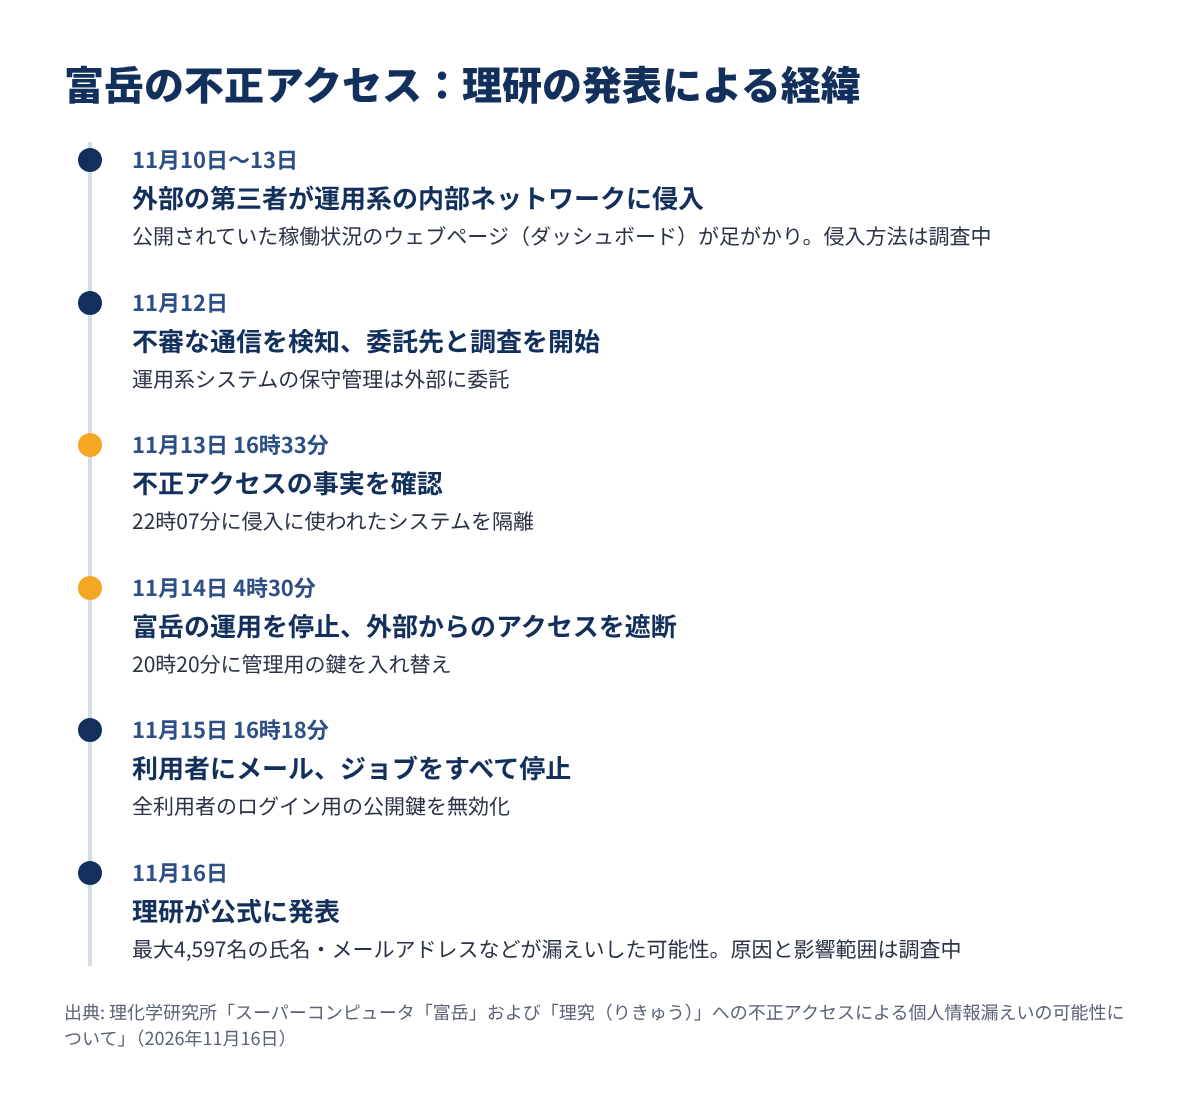
11月10日から13日にかけて、外部の第三者が、インターネットに公開されていた富岳の稼働状況のウェブページ(ダッシュボード)を足がかりに、運用系の内部ネットワークに入り込みました。侵入者は内部の複数のサーバーを不正に操作し、一部のサーバーには不正なプログラムが置かれるなどの改ざんもありました。
理研は、運用系システムの保守管理を外部に委託しています。11月12日に不審な通信に気づき、委託先と調べた結果、11月13日午後4時33分に不正アクセスと確認しました。理研は、悪用されたソフトウェアの脆弱性に対処するとしていますが、具体的な侵入方法は調査中です。
| 区分 | 対象 | 内容 |
|---|---|---|
| (1)認証システムの登録情報 | 富岳の利用者 最大4,222名 | 氏名・メールアドレス・ID |
| (1)認証システムの登録情報 | 理究の利用者 最大375名 | 氏名・メールアドレス |
| (2)ホームディレクトリのファイル | 富岳の利用者(ファイルの一部) | 理研の外のスパコン・サービスにつなぐための認証情報(SSH 秘密鍵・アクセスキーなど) |
| (2)ホームディレクトリのファイル | 同上 | 利用者が保存していた研究データ |
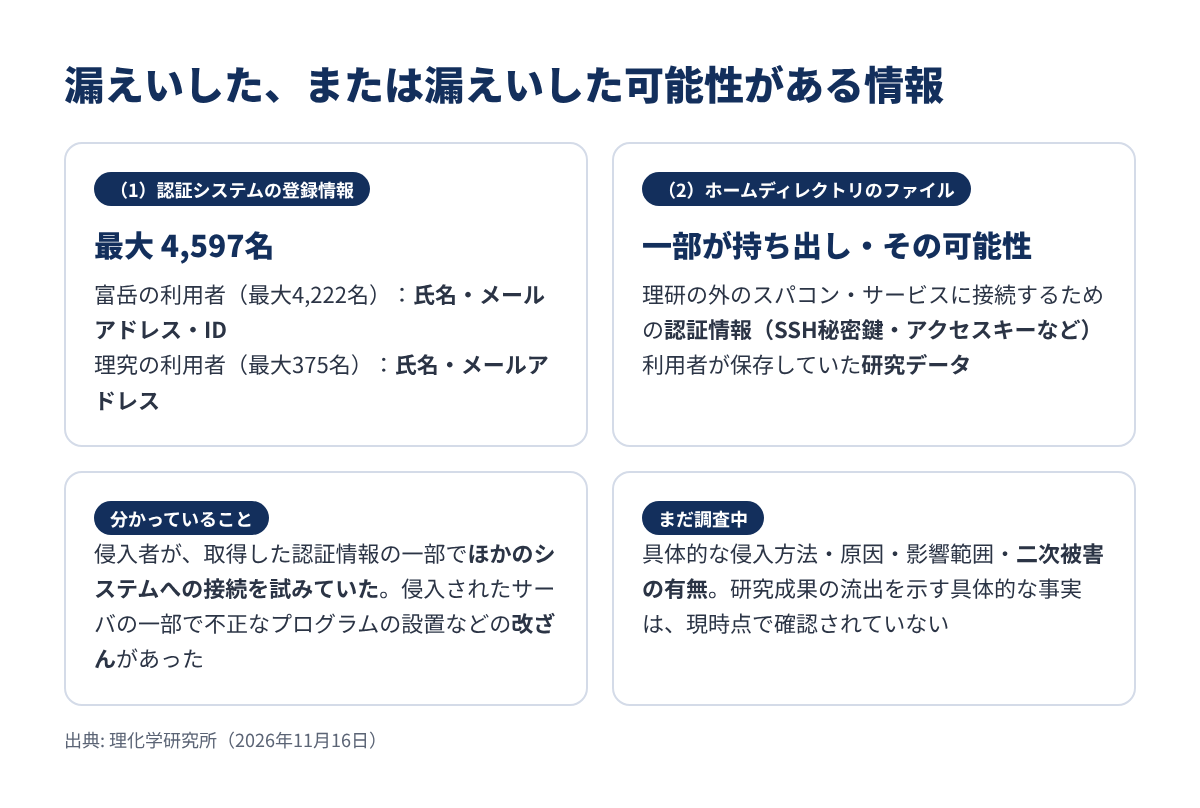
研究データについては、研究成果が外に流れたことを示す具体的な事実は、今のところ確認されていません。ファイルの中に第三者の個人情報が入っていないかは、理研が確認を続けています。
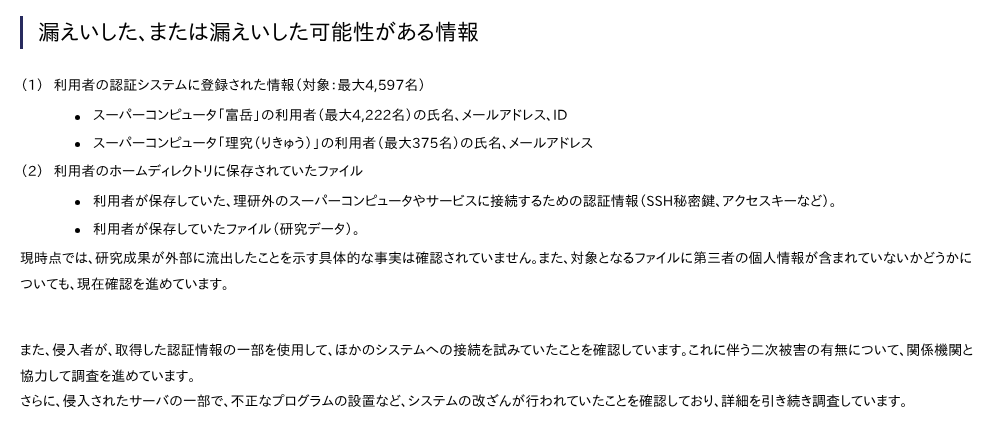
この発表で特に重いのは、侵入者が、手に入れた認証情報の一部を使って、ほかのシステムへの接続を試みていたと理研が認めている点です。つまり、富岳に置いていた鍵は「漏れたかもしれない」ではなく、実際に使われようとしたものがあるということです。二次被害があったかどうかは、理研が関係機関と協力して調べています。
| 日時 | 要点 | 状態 |
|---|---|---|
| 11月10日〜13日 | 外部の第三者が、公開されていたダッシュボードを足がかりに内部ネットワークへ侵入 | 侵入方法は調査中 |
| 11月12日 | 不審な通信を検知し、委託先と調査を開始 | — |
| 11月13日 16時33分 | 不正アクセスの事実を確認(20時59分に文部科学省へ報告、22時07分に侵入に使われたシステムを隔離) | 確認 |
| 11月14日 4時30分 | 富岳の運用を停止し、外部からのアクセスを遮断(20時20分に管理用の鍵を入れ替え) | 停止中 |
| 11月15日 16時18分 | 利用者にメール。実行中・待機中のジョブをすべて停止、全利用者のログイン用の公開鍵を無効化、接続先での認証情報の無効化を依頼 | — |
| 11月16日 12時42分 | ITmedia NEWS が報道(理研は取材に「確認中」と回答) | 報道 |
| 11月16日 | 理研が公式に発表(17時55分に個人情報保護委員会へ報告) | 原因・影響範囲は調査中 |
富岳の運用は、脆弱性への対処・侵入されたサーバーの作り直し・ネットワーク構成の見直しなどの再発防止策を講じてから再開するとしています。再開の時期は、11月17日10時45分ごろの時点で示されていません。
公式発表の前、ITmedia NEWS が11月16日12時42分に報じた内容は次のとおりです。報道の時点で「確認中」とされていた点の多くは、上の公式発表で答えが出ました。
報道によると、理研は11月16日、富岳に関するシステムが不正アクセスを受けたと ITmedia NEWS の取材に答えました。その「システム」が何だったのかは、公式発表で富岳の運用系システムと示されました。
X(旧Twitter)では11月15日から、関連システムのアカウントを持つ利用者に通知が届いたとする投稿が、メール文面と共に出回っていたと報じられています。理研は取材に対し、メールを送ったこと自体は事実と認めたとされ、公式発表でも11月15日午後4時18分に利用者へメールを送ったことが示されています。
メール文面とされる文章には、「ホームディレクトリのファイルを読み出した」「秘密鍵や認証情報が持ち出された可能性」「全ての利用者に影響が及んだ可能性も否定できない」という内容があったと報じられ、理研は取材に「確認中」と答えていました。
公式発表では、ホームディレクトリのファイルの一部と SSH 秘密鍵などの認証情報が持ち出された、またはその可能性があること、影響の可能性があるのは富岳・理究の登録利用者 最大4,597名であることが示されています。出回っている文面の写しではなく、理研の発表と、自分に届いたメールで判断してください。
理研の発表は、次の2か所に載っています。11月16日13時40分ごろにはどちらにも掲載がなく、その後、同じ日の日付で掲載されました。
| 公式ページ | 11月17日10時45分ごろの表示 |
|---|---|
| 理化学研究所「お知らせ」(2026年) | 「スーパーコンピュータ「富岳」および「理究(りきゅう)」への不正アクセスによる個人情報漏えいの可能性について」(11月16日)。続報はまだ無い |
| 計算科学研究センター(R-CCS)「お知らせ一覧」 | 同じ題名のお知らせ(11月16日)。詳細は理研のウェブサイトを参照するよう案内 |
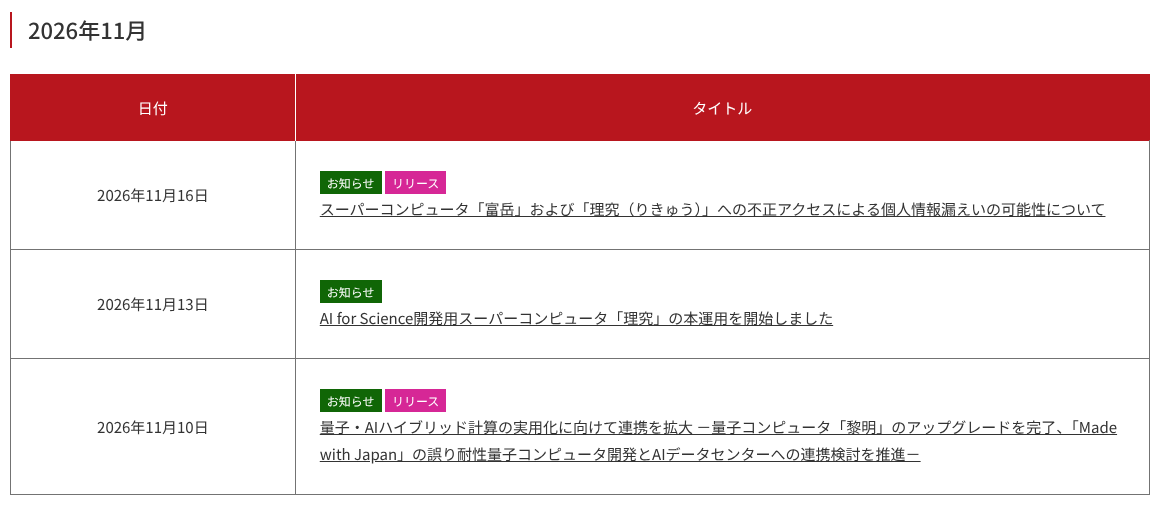
理研は、調査で新しく分かった事実は速やかに公表するとしています。原因や影響範囲の続報が出たら、この記事を更新します。
富岳は、理研と富士通が2014年から開発し、2021年3月9日に完成・共用を始めたスーパーコンピュータです。文部科学省が進める HPCI(革新的ハイパフォーマンス・コンピューティング・インフラ)の中核で、大学などの学術分野だけでなく、企業の産業利用にも提供されています。今回あわせて名前が出た「理究(りきゅう)」は、R-CCS が整備を進めている AI for Science 開発用のスパコンです。
今回の発表に出てきた「ホームディレクトリ」「SSH 秘密鍵」が、富岳の使い方のどこに当たるかを、R-CCS の公式の「スタートアップガイド」(1.12版、2025年9月26日)で整理すると次のようになります。
| 使うもの | 公式ガイドの説明 |
|---|---|
| クライアント証明書(.p12) | アカウント発行後にメールで届く。秘密鍵・証明書・発行局のルート証明書が入っている |
| 証明書のパスフレーズ | 証明書とは別に書面か PDF で届く。安全な場所に保管する |
| 富岳ウェブサイト | お知らせ・マニュアル・利用者支援の情報。証明書を入れたブラウザで開く |
| Open OnDemand | ブラウザからファイルのアップロード・シェル操作・ジョブの実行ができるポータル |
| ログインノードのホームディレクトリ | Open OnDemand の「Home Directory」でファイルを操作できる |
| 端末ソフト(PuTTY など) | ブラウザの代わりに使う方法もある。手順は富岳ウェブサイトの利用手引書 |
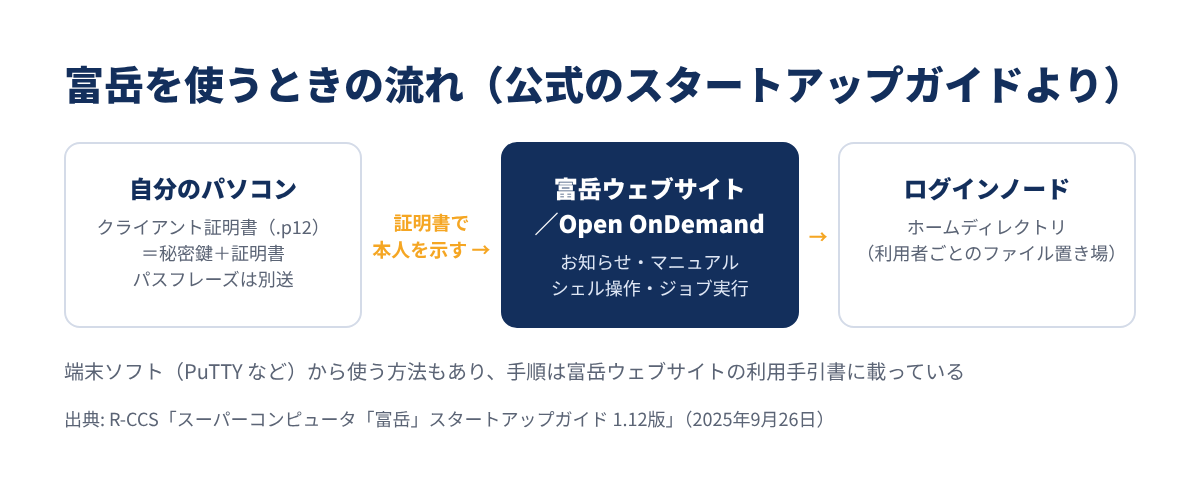
ホームディレクトリは、利用者ごとのファイル置き場です。研究者は、富岳からほかの大学のスパコンやクラウド、ソースコードの置き場などにつなぐために、そこへ SSH 秘密鍵やアクセスキーを置くことがあります。今回はその置き場のファイルの一部が持ち出された可能性があるため、富岳の外にある接続先まで影響が広がるおそれがあり、理研が「接続先で無効にして」と呼びかけているのはこのためです。
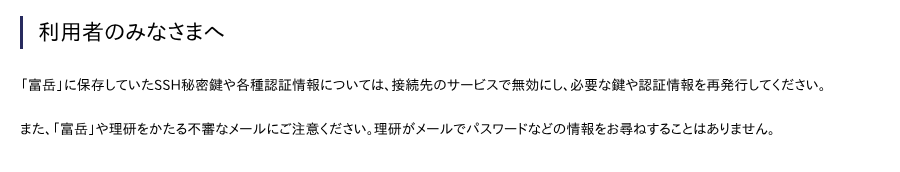
理研の発表の「利用者のみなさまへ」をもとに、利用者がやることを順番にまとめます。富岳のアカウントやログイン用の鍵の扱いは、必ず理研の案内に従ってください。
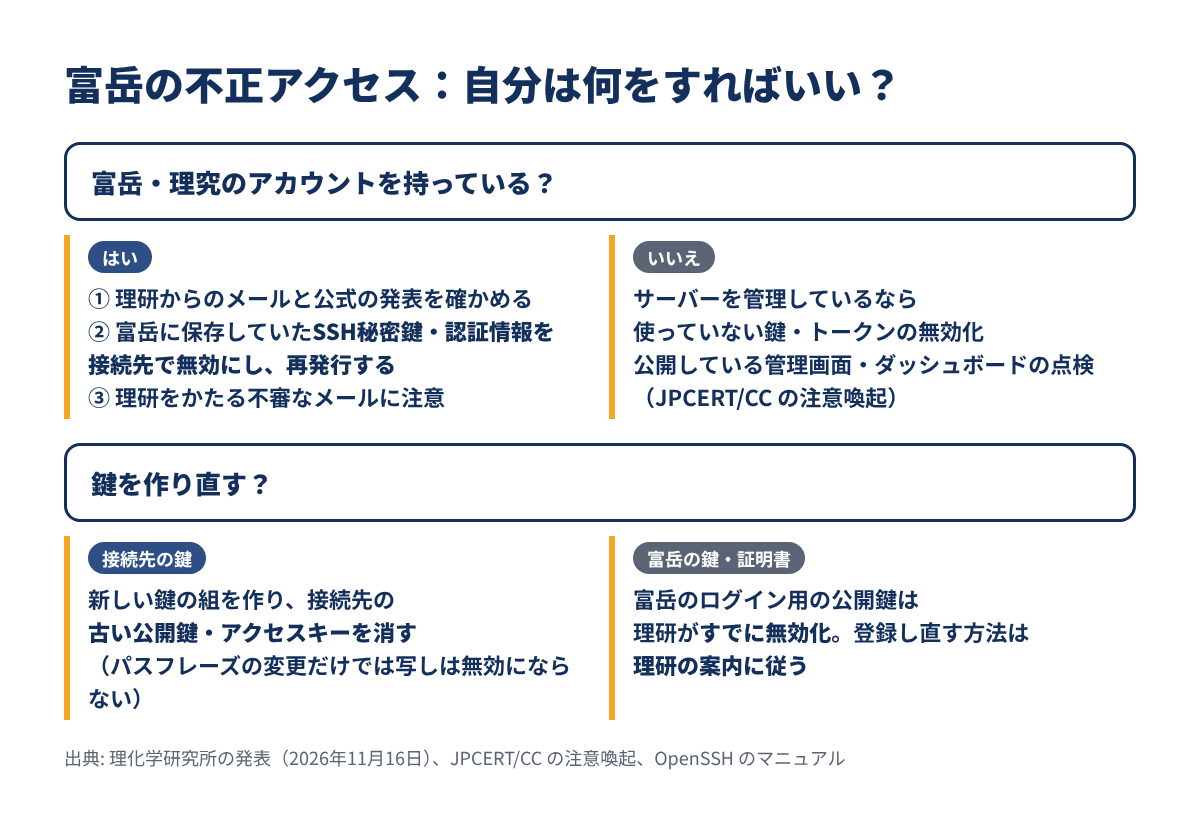
| 順番 | やること | 理研の発表との関係 |
|---|---|---|
| ① | 理研からのメール(11月15日)と公式の発表を確かめる | 利用者にメールを送信済み |
| ② | 富岳に置いていたSSH 秘密鍵・アクセスキーなどを、接続先で無効にする | 「接続先のサービスで無効にし」と依頼 |
| ③ | 必要な鍵・認証情報を作り直して(再発行して)登録し直す | 「必要な鍵や認証情報を再発行して」と依頼 |
| ④ | 富岳や理研をかたる不審なメールに注意する | 理研がメールでパスワードなどを尋ねることはない |
| ⑤ | 富岳へのログイン用の鍵は、理研の案内を待つ | 全利用者のログイン用の公開鍵は理研が無効化済み |
まず、理研から届いたメールそのものと、理研の公式の発表を確かめます。X などに貼られた文面の写しは、途中で書き換えられていても見分けられません。何をすべきかは、自分に届いた案内と公式の発表で判断します。
いちばん急ぐのはここです。富岳のホームディレクトリに、ほかのスパコン・研究室のサーバー・クラウド・GitHub などにつなぐための鍵やアクセスキーを置いていたなら、それぞれの接続先で、その鍵を使えないようにします。侵入者が手に入れた認証情報でほかのシステムへの接続を試みていたことが分かっているため、「念のため」ではなく実際の対策として早めに進めてください。
どの鍵を富岳に置いていたかが分からないときは、手元の鍵のフィンガープリント(鍵ごとの指紋のような値)を出して、接続先に登録されている鍵と見比べます。
ターミナル(自分のパソコン)
ls -l ~/.ssh/
ssh-keygen -l -f ~/.ssh/id_ed25519.pub接続先のサーバーでは、~/.ssh/authorized_keys にログインを許す公開鍵が1行に1つずつ書かれています。同じコマンドでファイルごと指紋を出せば、どの行が富岳に置いていた鍵かを見つけられます。
ターミナル(接続先のサーバー)
ssh-keygen -l -f ~/.ssh/authorized_keys見つかった行を消せば、その鍵ではもう入れません。クラウドや GitHub などのアクセスキー・トークンは、それぞれの管理画面から無効化(削除)します。
ssh-keygen -p は、手元の秘密鍵ファイルのパスフレーズを変えるだけです。鍵のファイルがすでに写し取られていれば、その写しは古いパスフレーズのまま残ります。鍵を替えるときは、新しい鍵の組を作り、接続先の古い公開鍵を消すのが確実です。
ターミナル(自分のパソコン)
ssh-keygen -t ed25519 -C "新しい鍵(2026-11)" -f ~/.ssh/id_ed25519_2026新しい公開鍵を接続先に登録して入れることを確かめてから、authorized_keys の古い鍵の行を消します。持ち出された可能性があるのはファイルなので、同じ秘密鍵を富岳以外にも置いていた場合は、その鍵ごと作り直すのが安全です。
VPS での SSH の公開鍵認証の設定は、IT Picks のさくらのVPSのセキュリティ初期設定やXServer VPSのセキュリティ対策でも手順を紹介しています。
理研は、富岳や理研をかたる不審なメールに注意するよう呼びかけ、メールでパスワードなどの情報を尋ねることはないとしています。今回は氏名とメールアドレスが漏れた可能性があるため、本物らしい宛名の偽メールが届くおそれがあります。メールのリンクから証明書・パスワード・鍵を入力させる案内には応じないでください。
理研は、全利用者の富岳へのログイン用の公開鍵をすでに無効にしています。富岳は運用を停止しているため、ログイン用の鍵を登録し直す方法や時期は、理研の案内に従ってください。
富岳の利用者でなくても、研究機関や企業でサーバーを管理している人には、自分の環境を見直す機会になります。今回の足がかりは、インターネットに公開されていた稼働状況のダッシュボードでした。JPCERT/CC は2026年10月、国内組織で不正アクセスが相次いでいるとして注意喚起(JPCERT-AT-2026-0030)を出しており、その対策を今回の話題に近い「公開している画面」と「認証情報」の観点で並べ直すと次のようになります。
| 点検すること | 具体的にすること |
|---|---|
| 公開している画面 | 監視・稼働状況のダッシュボードや管理機能が、業務に要らないのにインターネットに出ていないか。要らなければ公開をやめる |
| 使っていない鍵・トークン | 不要になったもの・漏れた疑いがあるものを、すぐ無効にできるようにしておく |
| 有効期限 | 長い期間使えるトークンを避け、期限を設定する |
| 権限 | アカウント・トークンの権限を必要最小限に絞る |
| アカウントの変化 | 見覚えのないアカウントの作成や、権限の変更の跡がないか確かめる |
| ログ | 不審な接続元からのアクセスがないか調べる(IP アドレスだけで判断しない) |
| 古いデータ | 保存期間を過ぎたデータ・使い終わったデータを残さない |
| 初動の手順 | 不正アクセスに気づいたときの初動の手順を見直す(委託先との連絡の流れも含む) |
共有のサーバーやスパコンを運用している組織では、利用者がホームディレクトリにほかのサービスの鍵を置いていることがあります。今回のように置き場ごと持ち出されると、被害が自分の組織の外にまで広がるため、利用者に「よその鍵は置かない・置くならパスフレーズを付ける」と案内しておくのも一つの手です。研究室のサーバーは、卒業した学生や異動した人の鍵が残ったままになりやすい場所でもあります。リポジトリなどに鍵が紛れ込んでいないかの確かめ方は、Claude Code の設定ファイルからの鍵漏れの確認と対処でまとめています。
万一、自組織で不正アクセスに気づいたときの進め方は、JPCERT/CC のチェックリストを使った記事が参考になります。
理研が、報道と同じ11月16日付で経緯を分単位の時刻つきで公表し、漏れた可能性のある情報と人数、利用者にしてほしいことまで示したのは、利用者が動きやすい発表だったと評価しています。一方で、侵入者が手に入れた鍵でほかのシステムに入ろうとしていたことも分かっており、影響は富岳の中だけにとどまらない可能性があります。
利用者にとって大事なのは、富岳の再開を待つことではなく、富岳に置いていた鍵の接続先を今すぐ洗い出すことだと考えています。スパコンに限らず、共有のサーバーによそのサービスの鍵を置きっぱなしにしないことは、どの組織でも見直せるポイントです。
悪用された脆弱性の中身・二次被害の有無・運用の再開時期は、まだ公表されていません。IT Picks は、原因や攻撃した者について推測では書かず、公式に説明された事実だけを追います。理研の続報が出たら、この記事を更新します。
富岳・理究への不正アクセスについて、ポイントをまとめます。
まずは、富岳に置いていた鍵がどこにつながっているかを書き出すところから始めてみてください。