Claude Code Reviewとは?AIがPRを自動レビューする仕組みと使い方【2026年3月リリース】
itpicks_admin
IT Picks
2026年10月23日、JPCERT/CC(JPCERT コーディネーションセンター)は、国内組織で相次いでいる不正アクセスに関する注意喚起を更新しました。新たに、AI を使ったペネトレーションテスト(侵入テスト)の基盤を悪用した攻撃試行が「ケースE」として加わっています。
注意喚起の対象は、特定の製品の利用者ではありません。インターネットに公開している Web サイト・Web アプリ・API を持つすべての組織が、ログの点検と対策の見直しを求められている——という位置づけです。
この記事はこんな人向けです
一言でいうと、2026年9月前後から国内で続いている個人情報の漏えいについて、確認されている攻撃手口と、調べるべき送信元 IP アドレスをまとめた注意喚起です。
| 項目 | 内容(2026年10月26日時点) |
|---|---|
| 発行元 | JPCERT/CC(番号: JPCERT-AT-2026-0030) |
| 公開日 | 2026年10月8日 |
| 更新 | 10月9日、10月23日に追記 |
| 背景 | 2026年9月前後から、国内組織で不正アクセスによる個人情報等の漏えいが相次ぐ |
| 確認されている手口 | ケースA〜Eの5つ(すべての事案で同じ手口とは限らない) |
| 対象 | 公開 Web アプリ・API のほか、BI ツールや従業員向け管理システムも |
JPCERT/CC は、普段から散発的に起きているランサムウェア攻撃などとは別に、大量の個人情報の漏えいにつながり、特に増えている恐れのある攻撃類型を取り上げたと説明しています。技術的な情報の共有はまだ限られており、新しい情報が分かればページを更新するとしています。
IPA(情報処理推進機構)も10月9日に、金融機関や通信事業者などから漏えいの公表が相次いでいるとして、速やかな点検を呼びかけています。IPA によると、特定の製品の脆弱性を狙った攻撃とは断定されていません。
10月23日の更新で追加された主な内容は次の3つです。
| 追加内容 | ポイント |
|---|---|
| ケースE | AI を使ったペネトレーションテスト基盤(Cairn・CyberStrikeAI・ARTEX など)を悪用した攻撃試行。送信元 IP 9件 |
| ケースBの追記 | アプリ解析型の送信元 IP を1件追加、User-Agent の例に「公開されているアプリと同じ User-Agent」を追加 |
| 参考情報 | JPCERT/CC の調査記事、NICT、サイバーセキュリティクラウド、セキュアスカイ・テクノロジーの公開情報を追加 |
ペネトレーションテスト基盤とは、本来は守る側が自分のシステムの弱点を探すために使う道具です。ケースEでは、これを攻撃者が使い、公開 Web アプリの脆弱性探索や、設定ファイル・バックアップファイルの窃取を試みていたとされています。インターネットに公開された WSUS サーバー(Windows Update の配信サーバー)を狙った試行も含まれます。
User-Agent を正規アプリと同じにしているため、User-Agent だけでは正規の利用と見分けにくい点にも注意が必要です。
JPCERT/CC が挙げている手口は、ケースA〜Eの5つです。
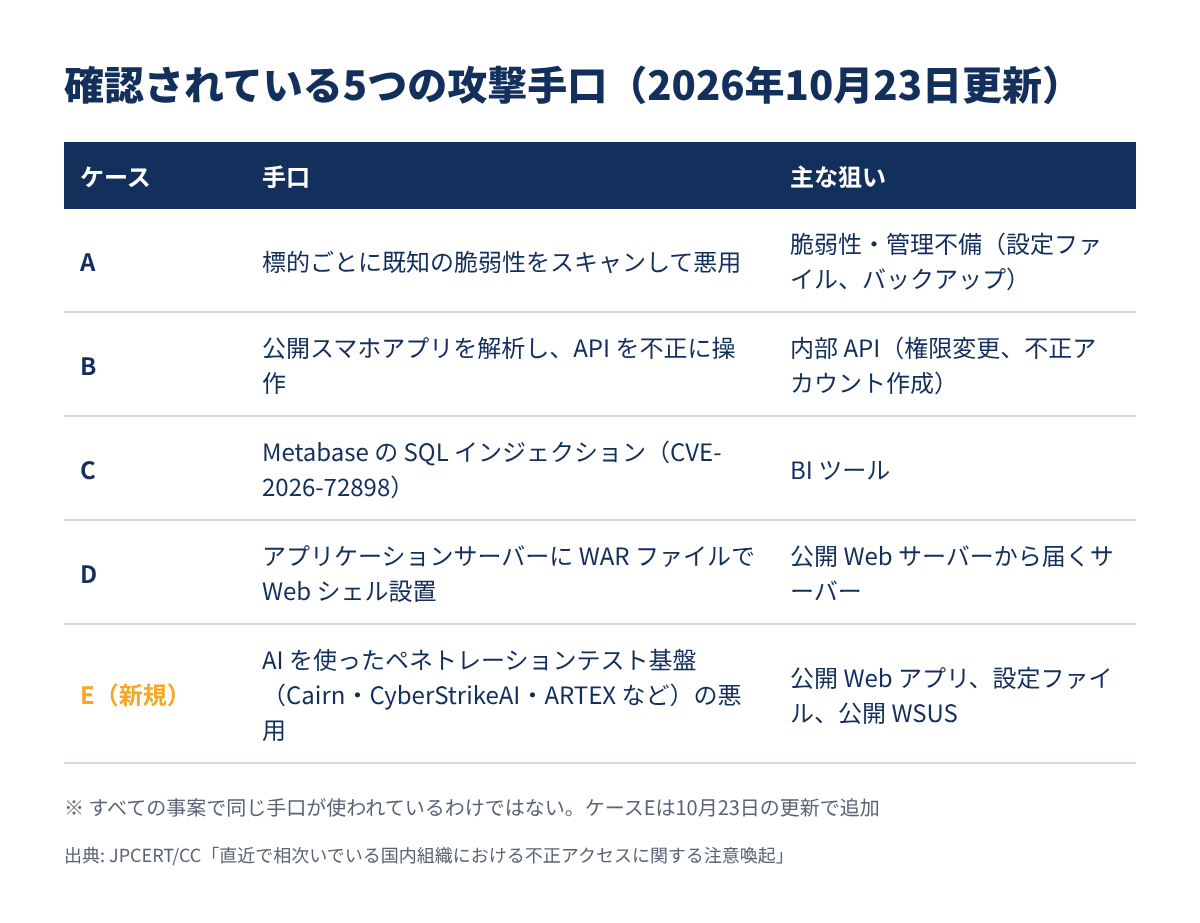
一つの共通する脆弱性ではなく、標的ごとにさまざまな既知の脆弱性をスキャンして悪用を試みるものです。脆弱性ではない機器の管理不備(環境設定ファイルやバックアップファイルの窃取など)を狙う試みもあるとされています。
アプリの管理用 API に不正なリクエストを送り、情報の書き換えなどを行うものです。報告されている手口は次のとおりです。
BI ツール「Metabase」の脆弱性(CVE-2026-72898)を悪用するものです。JPCERT/CC は8月14日に別の注意喚起を出しており、影響を受けるバージョンなどはそちらを確認するよう案内しています。
公開 Web サーバーから到達できるアプリケーションサーバーに WAR ファイルが置かれ、中の JSP が簡易 Web シェル(外部からコマンドを実行できる不正なプログラム)として動いていた事案です。
前の節のとおり、AI を使った侵入テストの道具を悪用し、公開 Web アプリの脆弱性探索や設定ファイルの窃取を試みるものです。
ポイントは、「外からは使われないはず」のシステムも狙われていることです。JPCERT/CC は、BI ツールや従業員向け管理システムなど、不特定多数のアクセスを想定していないシステムが被害に遭い、内部の情報が漏えいしたケースもあるとしています。
スマホアプリの裏側の API も狙われています。NICT(情報通信研究機構)のサイバーセキュリティネクサスの分析チーム LETTICE は10月13日、公開されている Android アプリを解析してバックエンドのサーバーを攻撃する手法を「A2B 攻撃(App-to-Backend Attack)」と名付けて注意を呼びかけました。
NICT のレポートは、アプリ自体に脆弱性がなくても、バックエンドの認証・認可や入力値の検証に不備があれば漏えいにつながる恐れがあると指摘しています。
JPCERT/CC の調査記事(10月15日)では、攻撃元のサーバーを調べた結果として次のことが紹介されています。
JPCERT/CC は、注意喚起に載せた送信元 IP アドレスからのアクセスがなかったかを調べるよう求めています。
| 手口 | 送信元 IP の件数 | 観測された時期の例(JST) |
|---|---|---|
| ケースA | 1件 | 10月7日ごろ |
| ケースB(アプリ解析) | 4件 | 9月21日〜10月9日未明 |
| ケースB(その他) | 7件 | 8月28日〜9月27日ごろ |
| ケースC | 3件 | 8月上旬〜9月上旬 |
| ケースD | 1件 | 9月ごろ |
| ケースE | 9件 | 9月23日〜10月20日(10月15日以降も) |
IP アドレスそのものは注意喚起のページで確認できます。点検のときは次の注記に気をつけます。
IPA は、外部公開アプリのログを直近1か月、その後3か月と段階的に広げて確認するよう案内しています。エラーの出力量など平時との差が手がかりになります。
あわせて、未適用のパッチがないか、利用している外部サービスのログとアカウント(作った覚えのないアカウント、無効化したはずのアカウントの復活)も確認します。異常が見つかったらインシデントとして扱い、専門のセキュリティベンダーに詳細調査を依頼することを IPA は強く推奨しています。
JPCERT/CC は、報告されている手口をもとにAPI 向けの対策6項目と汎用的な対策7項目を挙げています。
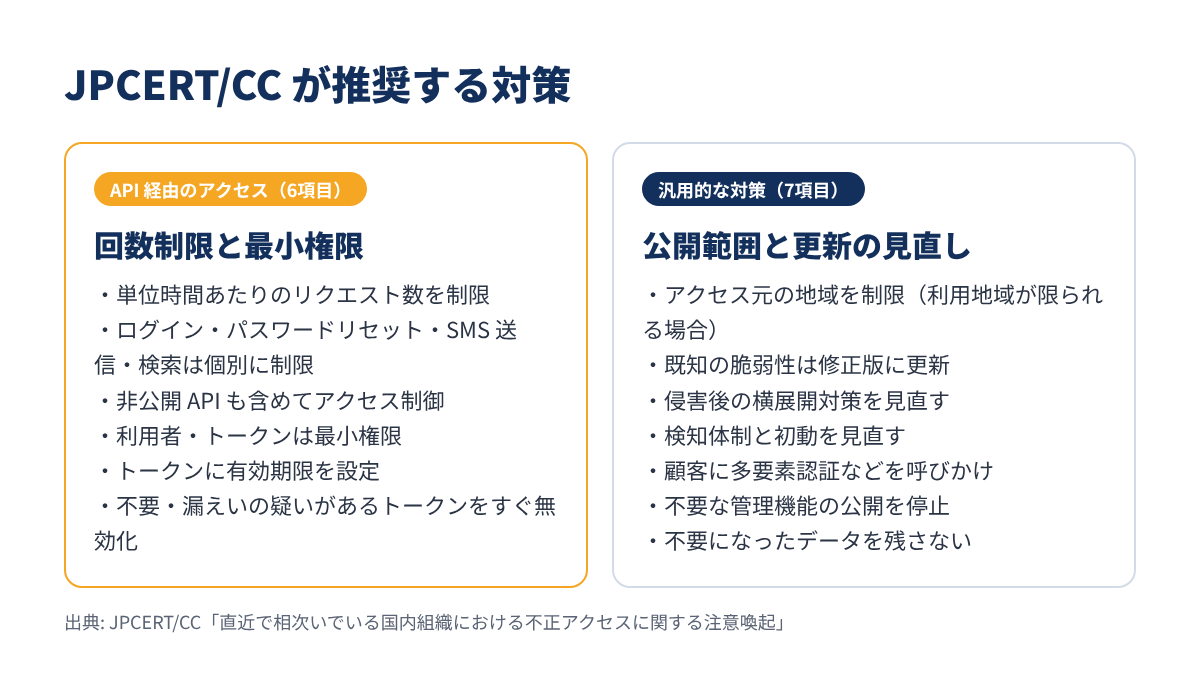
JPCERT/CC の調査記事は、アプリの開発者向けに、API 認証用の秘密鍵や長期間有効な認証情報をアプリに埋め込まないこと、アプリ側の署名や難読化に頼らずサーバー側で認証・認可することも求めています。
レート制限や地域制限は、WAF(Web アプリケーションファイアウォール)の機能で設定できる場合があります。Cloudflare の無料プランでできることはこちらの記事で解説しています。
注意喚起は企業の大規模なサービスだけの話ではありません。推奨対策のうち、VPS などで自分でサーバーを運用している場合に当てはまりやすいのは次の4点です。
| 推奨対策(JPCERT/CC) | 自前運用で見直す例 |
|---|---|
| 不要な管理機能の公開停止 | WordPress の管理画面、DB 管理ツール、BI ツールなどを全世界に公開したままにしていないか |
| 既知の脆弱性への対応 | OS・PHP・CMS・プラグインを修正済みの版に更新 |
| 管理不備の悪用への備え | 設定ファイルやバックアップファイルを公開ディレクトリに置いていないか |
| 不要なデータを残さない | 古い問い合わせデータや使っていないテスト環境の削除 |
10月には PHP にも深刻な脆弱性が見つかり、修正版が出ています。PHP を自分で更新する環境なら、あわせて確認しておきたいところです。
VPS の初期設定(SSH の制限やファイアウォールなど)を見直すなら、こちらの記事が参考になります。
JPCERT/CC が参考情報に挙げている各社の公開情報から、主な見方を紹介します。
マクニカ セキュリティ研究センターの瀬治山豊氏は、国内法人の Web システムからの個人情報漏えいの公表が2026年は10月6日時点で119件、うち81件が7月以降だと集計しています。特定企業ではなく公開された Web システムを無差別に狙っている可能性が高いとし、AI による未知の脆弱性(ゼロデイ)の悪用は現時点で確認されていないと述べています(出典)。
サイバーセキュリティクラウドは、同一とみられる攻撃者が約40分間で326の IP アドレスを使い分け、1,200件を超えるアクセスを複数回行っていたと報告しています。応答を一つずつ見て次の手を選ぶ「AI エージェントのような」動きだとしつつ、AI の利用を直接示す痕跡は確認していないと注記しています(出典)。
クラウド型 WAF「Scutum」の開発者である金床氏は、10月10日夜から監視した結果、10月14日までに少なくとも3つの IP アドレスから AI エージェントによる日本企業のサイトへの攻撃を確認したと書いています。一方で、対策は攻撃者が AI を使うかどうかで大きくは変わらないとも述べています(出典)。
今回の更新で重いのは、AI を使った侵入テストの道具が攻撃側で使われていると、公的機関の注意喚起に明記された点だと思います。これまでは各社の推測や観測にとどまっていた話が、JPCERT/CC の情報として送信元 IP つきで示されました。
ただ、確認されている手口そのものは既知の脆弱性、管理不備、API の認可の甘さです。AI で探索が速く・広くなっても、守る側がやることは更新・公開範囲の見直し・ログ点検という基本から変わりません。「小さなサイトだから狙われない」が通用しにくくなったと考えて、点検を後回しにしないのがよさそうです。
10月にはノーコード制作ツール「Studio」への不正アクセスも公表されています(注意喚起の事案と同じものかは示されていません)。外部サービスに預けている API キーの扱いも、あわせて見直しておきたいところです。
JPCERT/CC は新しい情報が分かればページを更新するとしているので、続報を待ちたいところです。
JPCERT/CC の不正アクセスに関する注意喚起のポイントをまとめます。
自分のサイトや API を公開している人は、まず注意喚起のページで送信元 IP を確認し、直近1か月のアクセスログと照らし合わせるところから始めるのがおすすめです。