Claude Code Reviewとは?AIがPRを自動レビューする仕組みと使い方【2026年3月リリース】
itpicks_admin
IT Picks
2026年10月29日、AI コードエディター「Cursor」は公式ブログで、Cursor の拡張機能マーケットプレイスで、Anthropic の「Claude Code」拡張の改ざん版が配布されていたと告知しました。対象は 2.1.312 と 2.1.313(Windows・macOS)で、公開されていたのは約11時間です。
改ざん版は、攻撃者の SSH 鍵を勝手に登録し、外から端末に入れる裏口(バックドア)を作ろうとするものでした。Cursor によると、改ざん版は Anthropic が開発したものではありません。拡張を消すだけでは残るファイルがあるため、対象の人は確認と後片付けが必要です。AI コーディングツールの「入手元」そのものが狙われた、という意味で重い出来事と言えます。
この記事はこんな人向けです
一言でいうと、Cursor のマーケットプレイスに「本物の Claude Code 拡張と同じ名前の新バージョン」として、裏口を作るコードが入った版が並んでいたという問題です。
| 項目 | 内容 |
|---|---|
| 対象 | Anthropic.claude-code 2.1.312 / 2.1.313(Windows・macOS 用) |
| 入手元 | Cursor の VS Code 拡張機能マーケットプレイスだけ |
| 期間 | 2026年10月29日 2:27〜13:35(米太平洋時間) = 日本時間 10月29日18:27〜30日5:35 |
| 中身 | 端末の情報を送信、SSH 鍵を追加、リバース SSH トンネル、自動起動の仕込み |
| 作った人 | Anthropic ではない(Cursor の告知) |
| 現在 | Cursor が削除し、マーケットプレイスを作り直して再開。攻撃者のサーバーは停止済み |
| 影響の人数 | Cursor の告知・研究者のレポートには書かれていない |
改ざんを分析したのは、セキュリティ企業 Phorion の Calum Hall 氏、マルウェア調査サイト OpenSourceMalware、そして Microsoft Security Research です。いずれも、拡張の本体ファイル(extension.js)の先頭にコードが足されていたと説明しています。
どうやって攻撃者が Anthropic 名義の拡張を Cursor のマーケットプレイスに載せられたのかは、2026年11月2日時点の Cursor の告知には書かれていません。OpenSourceMalware も、Cursor は侵害を認めたものの経緯は説明していないとしています。
Cursor の告知によると、確認が必要なのは次の条件にあてはまる人です。
一方、VS Code の公式マーケットプレイス(Visual Studio Marketplace)や npm からは配布されていません。Microsoft Security Research は、改ざん版が Visual Studio Marketplace で公開・配布されたことはなく、npm の @anthropic-ai/claude-code でも配布されていない、と明言しています。
また Microsoft によると、Anthropic は自社のシステムは侵害されておらず、改ざん版も開発していないと説明しています。Cursor も、他の拡張機能や、Claude Code の公式の配布物が影響を受けた証拠はないとしています。
つまり、VS Code で Claude Code を使っている人や、ターミナルで Claude Code(CLI)を使っている人は、今回の対象ではありません。気にすべきは Cursor で Claude Code 拡張を使っていて、10月29日に自動更新された可能性がある人です。
改ざん版は、拡張が読み込まれた瞬間に、利用者が何も操作しなくても動く作りでした(Phorion)。OpenSourceMalware によると、エラーをほぼすべて握りつぶすため、Claude Code 拡張そのものは普段どおりに動いて見えたとのことです。
Cursor の告知では、ホスト名・ユーザー名・OS・ホームディレクトリ・作業中のフォルダ・Git に設定したメールアドレス・グローバル IP などを送るとされています。
環境変数については、Phorion の分析で KEY・TOKEN・SECRET・PASS・AWS・GCP を含む「名前」を最大40個送るとされています。値(API キーそのもの)は送らない作りです。
利用者のホームにある ~/.ssh/authorized_keys に、「svc-telemetry」という名前の攻撃者の公開鍵を書き足します。これが入ると、SSH でつながれば攻撃者がパスワードなしでログインできる状態になります。あわせて、端末の SSH サーバーを有効にしようとします。
端末から攻撃者のサーバーへ SSH でつなぎ、そのトンネルを通って攻撃者が端末の SSH に入れるようにします。社内ネットワークの内側の端末でも、外向きの通信さえ通れば入れてしまう手口です。
macOS では LaunchAgent(com.apple.sysmond)、Windows では 「SysMon」という名前のスケジュールタスク(失敗するとスタートアップに sysmon.cmd)を作ります。約60秒ごとにトンネルを張り直すスクリプトが、拡張とは別に動き続けます。名前は、正規の監視ツールに似せてあります(Microsoft)。
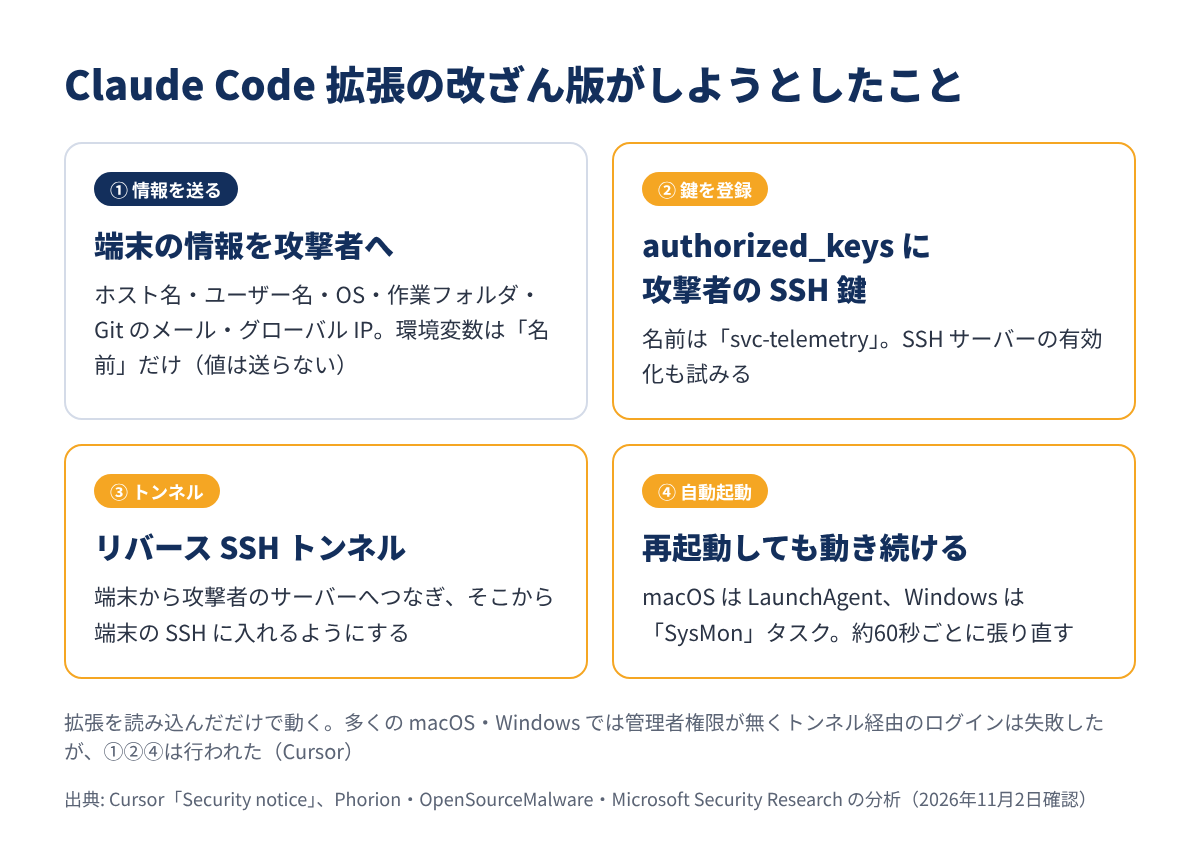
Cursor によると、SSH サーバーを有効にするには管理者権限が必要で、改ざん版は多くの macOS・Windows でその権限を持っていません。そのため多くの端末ではこの段階で失敗し、攻撃者はトンネル経由でログインできなかったとされています。
Phorion の Calum Hall 氏は、コードの誤りも見つけています。
/bin/sh を前提にしていて、標準の Windows では動かないそれでも、Cursor は「対処は必ず行ってください」としています。トンネルが失敗しても、攻撃者の鍵の追加・自動起動の仕込み・端末の情報の送信は行われたからです。Phorion の分析でも、macOS のコードの誤りで入り口が塞がるのはもともと SSH(リモートログイン)を有効にしていない Mac とされています。
なお、攻撃者のサーバーは Cursor がホスティング事業者と協力して停止済みで、トンネルや情報の送信は現在は機能しないとされています。
Cursor は、svc-telemetry の鍵が登録されているかで判断する方法を示しています。鍵が見つかれば影響あり、見つからなければ影響なし、という判断です。
macOS(ターミナルで実行)
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"
Windows(PowerShell で実行)
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
Phorion は、名前(コメント)は書き換えられることもあるため、鍵の指紋(フィンガープリント)SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk でも確かめることを勧めています。
ほかにも、次のファイルが残っていないかが目安になります(Cursor の告知の IOC より)。
| OS | 残るファイル・設定の例 |
|---|---|
| macOS | ~/Library/LaunchAgents/com.apple.sysmond.plist、~/.config/.smt、~/.config/.smtk |
| Windows | タスク スケジューラの SysMon、スタートアップの sysmon.cmd、%USERPROFILE%\.config\smt.cmd |
| Linux | crontab の @reboot で ~/.config/.smt を起動する行 |
鍵が見つかった場合、Cursor は次の手順を示しています。
remediate-macos.sh を影響を受けたユーザーで(root ではなく)、Windows は remediate-windows.ps1 を管理者の PowerShell で実行。拡張・自動起動の仕込み・トンネルのプロセス・攻撃者の鍵を消し、残りがあればエラーで知らせるポイントは、拡張をアンインストールするだけでは足りないことです。Cursor・Phorion・Microsoft のいずれも、自動起動のスクリプトは拡張とは別の場所に置かれ、拡張を消しても残ると指摘しています。
認証情報の入れ替えについて、Cursor は「送られたのは環境変数の名前だけでも、裏口から後で認証情報にアクセスされた可能性は否定できない」と説明しています。Phorion は特に、名前が送られた環境変数(API キー・トークン・クラウドの認証情報など)を優先するよう勧めています。
会社の端末なら、OpenSourceMalware と Microsoft は消す前に証拠(拡張のファイル・書き換えられた SSH の設定・スクリプト)を保全することを勧めています。OpenSourceMalware は「既知のファイルを消せば元どおりと考えるより、端末を作り直すほうが安全」としています。
SSH の鍵や authorized_keys の考え方は、VPS のセキュリティ設定の記事でも解説しています。
Cursor は、改ざん版を見つけてすぐに削除し、マーケットプレイス全体をいったん止めて作り直しています。
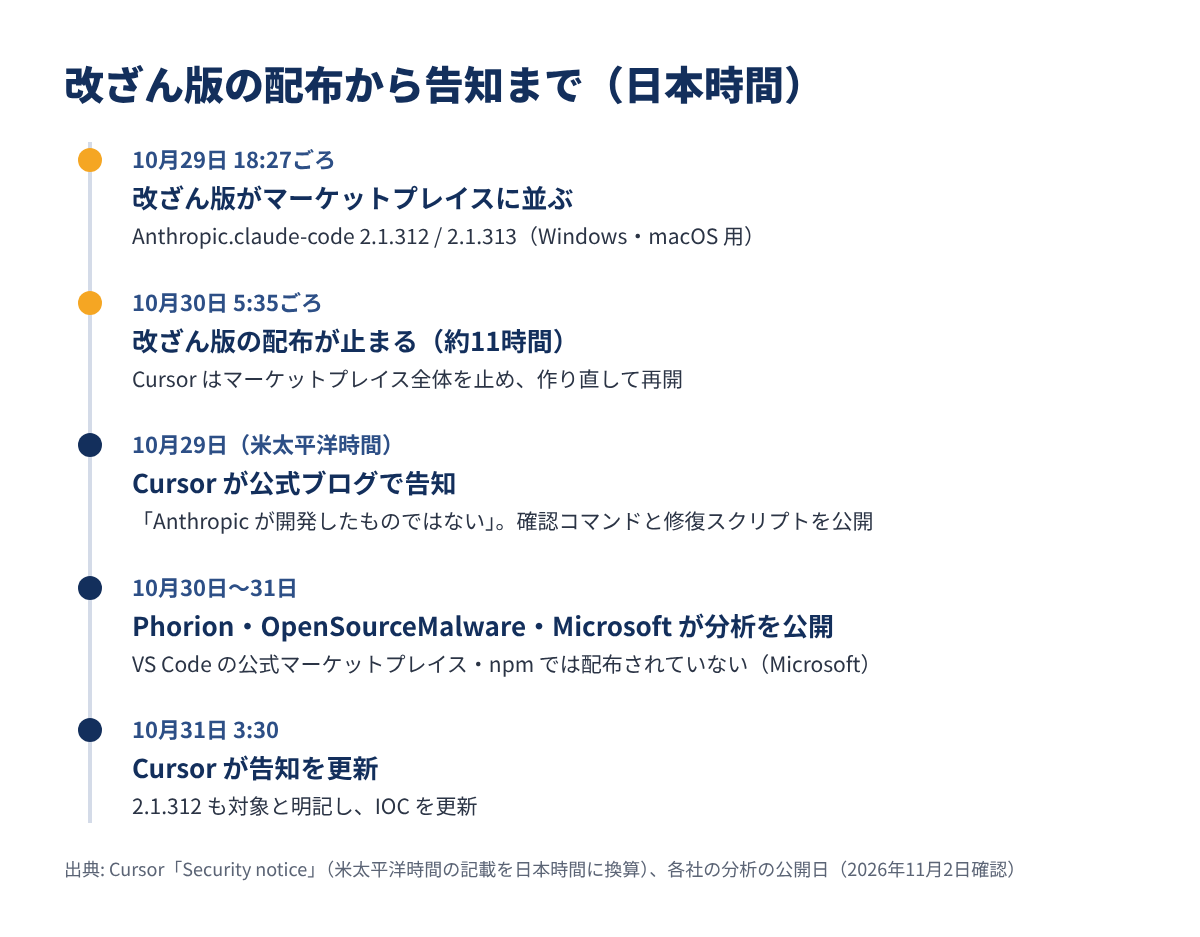
| 日時(米太平洋時間) | 日本時間 | 出来事 |
|---|---|---|
| 10月29日 2:27ごろ | 10月29日 18:27ごろ | 改ざん版がマーケットプレイスに並ぶ |
| 10月29日 13:35ごろ | 10月30日 5:35ごろ | 改ざん版の配布が止まる |
| 10月29日 | — | Cursor が公式ブログで告知 |
| 10月30日 | 10月30日〜31日 | Phorion・OpenSourceMalware・Microsoft が分析を公開 |
| 10月30日 11:30 | 10月31日 3:30 | Cursor が告知を更新(2.1.312 も対象と明記、IOC を更新) |
Cursor が挙げている対応は次の4つです。
OpenSourceMalware は、当初はオープンソースの拡張レジストリ「Open VSX」の問題として報告していましたが、Cursor から連絡を受けてCursor のマーケットプレイスの問題と訂正しています。Phorion も公開後に、対象のマーケットプレイスを Cursor と明記する訂正をしています。
Claude Code の公式ドキュメントでは、VS Code 用の拡張機能の ID は anthropic.claude-code です。Anthropic が拡張を提出しているのは Visual Studio Marketplace と Open VSX Registry とされています。
同じドキュメントには、拡張機能のマーケットプレイスは第三者のソフトウェアで、Anthropic は保証・保守・監査していないと書かれています。Cursor 向けのインストールリンクも載っていますが、その場合はCursor のマーケットプレイス経由になる点は意識しておきたいところです。
| 使い方 | 公式ドキュメントの入れ方 |
|---|---|
| VS Code の拡張 | 拡張機能ビューで「Claude Code」を検索、または公式のインストールリンク(ID は anthropic.claude-code) |
| そのほかの VS Code 派生エディター | 拡張機能ビューで検索、または Open VSX Registry から |
| ターミナルで使う CLI | ネイティブインストール(推奨)。コマンドは下記 |
| そのほか | Homebrew(brew install --cask claude-code)、WinGet(winget install Anthropic.ClaudeCode)、npm(npm install -g @anthropic-ai/claude-code) |
公式ドキュメントのネイティブインストールのコマンドは次のとおりです。
macOS・Linux・WSL
curl -fsSL https://claude.ai/install.sh | bash
Windows PowerShell
irm https://claude.ai/install.ps1 | iex
拡張が入れられないエディターでは、CLI を入れて、エディター内のターミナルで claude を実行する方法も案内されています。CLI のリリースには Anthropic の GPG 鍵で署名された manifest.json があり、macOS・Windows のバイナリにはコード署名が付いています。
なお、拡張のバージョン番号は、同梱している Claude Code のバージョンと同じです。今回の 2.1.312 / 2.1.313 という番号は、本物の更新に見せかけるのに使われた形です。
Claude Code の最近の機能は、こちらの記事でも紹介しています。
Phorion のアドバイザリを紹介した Hacker News のスレッドには、1004ポイント・553件のコメント(2026年11月2日時点)が付きました(出典)。
まず多かったのは、どこまでが対象なのかという確認です。ユーザーの helsinkiandrew 氏は、「Anthropic がハッキングされた」という見出しは言い過ぎで、Cursor のマーケットプレイスに改ざん版が出た話だと Cursor の告知を引いて指摘しています(出典)。
自動更新のタイミングに注目する声もありました。misnome 氏は、自分の環境では新しいバージョンが公開から12時間たたないと自動更新の対象にならないという表示が出ていて、それで更新されずに済んだのかもしれないと書いています(出典)。
ソフトウェアを公開する側の不安もあります。stbenjam 氏は、サプライチェーン攻撃への防御の多くは自動ではなく、正しく設定するのが難しいとし、業界としてもっと良くしていく必要があると述べています(出典)。
今回いちばん重いのは、偽物の拡張ではなく「いつもの拡張の新しいバージョン」として届いた点だと思います。名前も発行元も見慣れたものなので、利用者が見分けるのはほぼ不可能です。拡張の自動更新は便利な一方で、配布元が破られるとそのまま入ってくる——その弱さがはっきり出た出来事です。
一方で、Cursor が約11時間で配布を止め、マーケットプレイスごと作り直し、確認コマンドと修復スクリプトまで公開した対応は早かったと言えます。研究者や Microsoft の分析もすぐに出そろい、コードの誤りで多くの端末では侵入が失敗していたことも分かりました。
ただ、どうやって Anthropic 名義の拡張を載せられたのかは、11月2日時点の Cursor の告知では分かりません。Cursor で Claude Code を使っている人にとっては一番知りたい点なので、続報を待ちたいところです。それまでは、Microsoft が勧めるように新しいバージョンをすぐ入れない待ち期間を設けるなど、拡張の更新の仕方を見直す良い機会だと思います。
Claude はプランの見直しも続いており、Claude Code を仕事で使う人が増えるほど、こうした配布経路の安全性も大事になってきます。
Cursor で配布された Claude Code 拡張の改ざん版のポイントをまとめます。
Cursor で Claude Code 拡張を使っている人は、まず上の確認コマンドを1回実行して、svc-telemetry の鍵が無いことを確かめておくのがおすすめです。