ノジマオンライン会員情報約700万件漏えい、サイト休止【2026年11月】
IT Picks編集部
IT Picks
2026年11月6日、日本ネットワークセキュリティ協会(JNSA)は、同協会が運営する「情報セキュリティ理解度チェックサービス」が第三者による不正アクセスを受けたと発表しました。管理者の氏名・企業名・メールアドレスや、利用者のID/パスワード(ハッシュ化済み)など、最大15,128件が漏えいした恐れがあります。
発表の本文は、JNSA の Web サイトの「不正アクセスによる「情報セキュリティ理解度チェックサービス」からの利用者個人情報漏えいの恐れに関するお知らせ(第一報)」(PDF)で読めます。トップページにも【重要なお知らせ】として載っています。
不正アクセスを確認したのは11月4日で、10月30日の夜ごろから行われていた可能性があるとしています。発表は「第一報」で、件数や影響の範囲は今後変わる可能性があります。理解度チェックを使っていた組織にとっては、なりすましメールに注意しながら、協会からの個別の連絡と続報を待つ段階という位置づけです。
この記事はこんな人向けです
一言でいうと、JNSA の理解度チェックサービスに外部から不正に入られ、サービスを使っていた組織の管理者の情報や、利用者のIDなどが漏れた可能性があるという状況です。
JNSA が11月6日の第一報で公表した内容は、次のとおりです。
| 項目 | 内容(JNSAの発表) |
|---|---|
| 発表 | 2026年11月6日(第一報) |
| 対象のサービス | 情報セキュリティ理解度チェックサービス |
| 不正アクセスを確認した日 | 2026年11月4日 |
| 不正アクセスが始まった時期 | 2026年10月30日夜ごろからの可能性 |
| 漏えいの恐れがある件数 | 最大15,128件(今後変動の可能性) |
| 対象の人 | これまで管理者登録された人と利用ユーザ |
| 協会の対応 | サービスを停止、外部の専門事業者と原因・影響範囲を調査 |
| 個人情報保護委員会 | 11月6日に報告を予定 |
誰が、どのように侵入したのかは公表されていません。この記事は、JNSA の公式発表にある事実だけをもとにまとめています。
JNSA(特定非営利活動法人日本ネットワークセキュリティ協会)が今回対象としたのは、協会が運営する情報セキュリティの理解度チェックのサービスです。
発表の注記によると、このサービスは組織の管理者が社員・職員を受講者として登録し、サイト上で情報セキュリティの問題を受けさせて、結果を分析できるものです。社員のセキュリティの知識やモラルを確かめるために、会社単位で使われるサービスといえます。
| 立場 | どう使うか(JNSAの説明) |
|---|---|
| 管理者 | 組織の担当者。受講者を事前に登録し、結果を分析する |
| 受講者 | 社員・職員。個人名を使わず「受講者ID」などで管理できる |
漏えいの恐れがある情報の多くは、管理者(組織の担当者)側の情報です。受講者については、利用者のIDとパスワード(ハッシュ化済み)が対象に挙がっています。
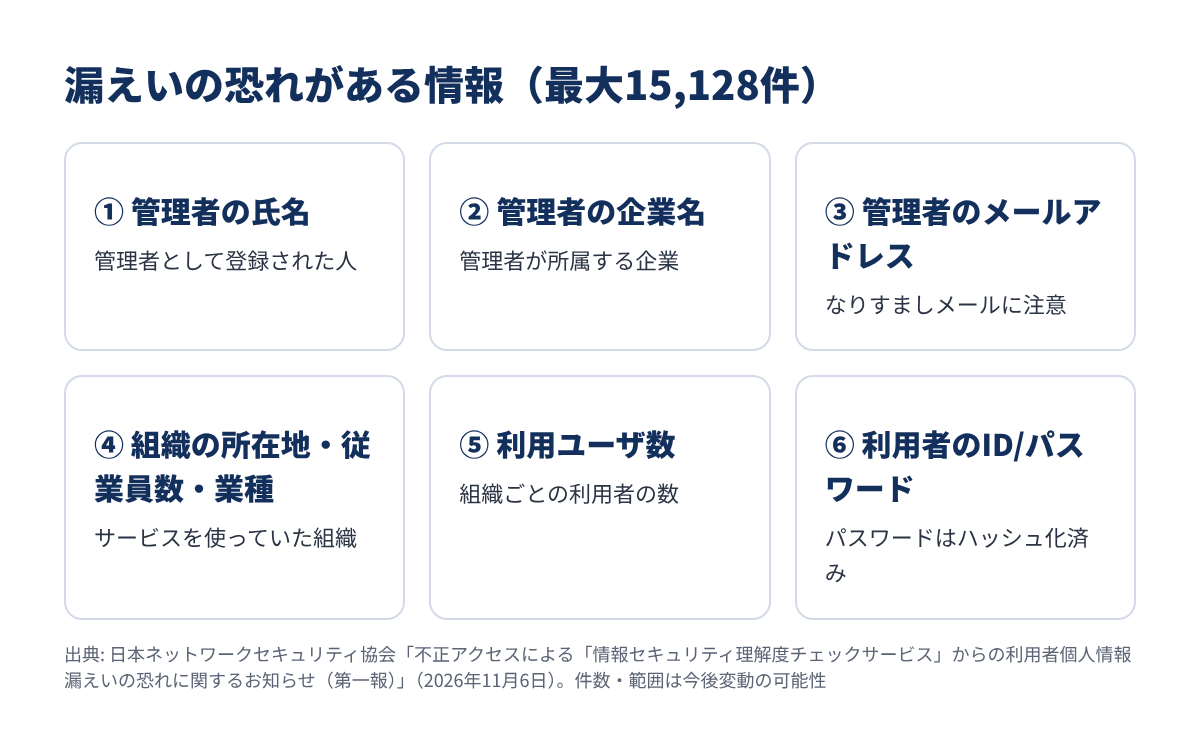
JNSA が「漏えいしたと見込まれる」とした情報は、次の6つです。
サービスに管理者として登録された人の氏名です。
管理者が所属する企業の名前です。
管理者のメールアドレスです。なりすましメールの宛先に使われる恐れがあり、協会も注意を呼びかけています。
サービスを使っていた組織の所在地、従業員数、業種です。
その組織でサービスを使っていたユーザーの数です。
利用者のIDとパスワードです。発表では、パスワードはハッシュ化されているとしています。ハッシュ化は、パスワードをそのままの形ではなく、元に戻しにくい値に変換して保存する仕組みです。
クレジットカード番号などの決済情報は、対象の一覧に挙がっていません。ただし調査は続いていて、対象の件数や影響の範囲は今後変わる可能性があるとされています。
発表にある日付を、順に並べると次のとおりです。
| 日付 | できごと(JNSAの発表) |
|---|---|
| 2026年10月30日夜ごろ | 不正アクセスが始まった可能性 |
| 2026年11月4日 | 第三者による不正アクセスを確認。サービスを停止 |
| 2026年11月6日 | 第一報を公表。同日、個人情報保護委員会に報告を予定 |
理解度チェックのサイトには、「11月04日(水)夜間より一時的にサービスを停止いたします」というお知らせが出ています。協会のトップページにも、【重要なお知らせ】として第一報へのリンクが載っています。
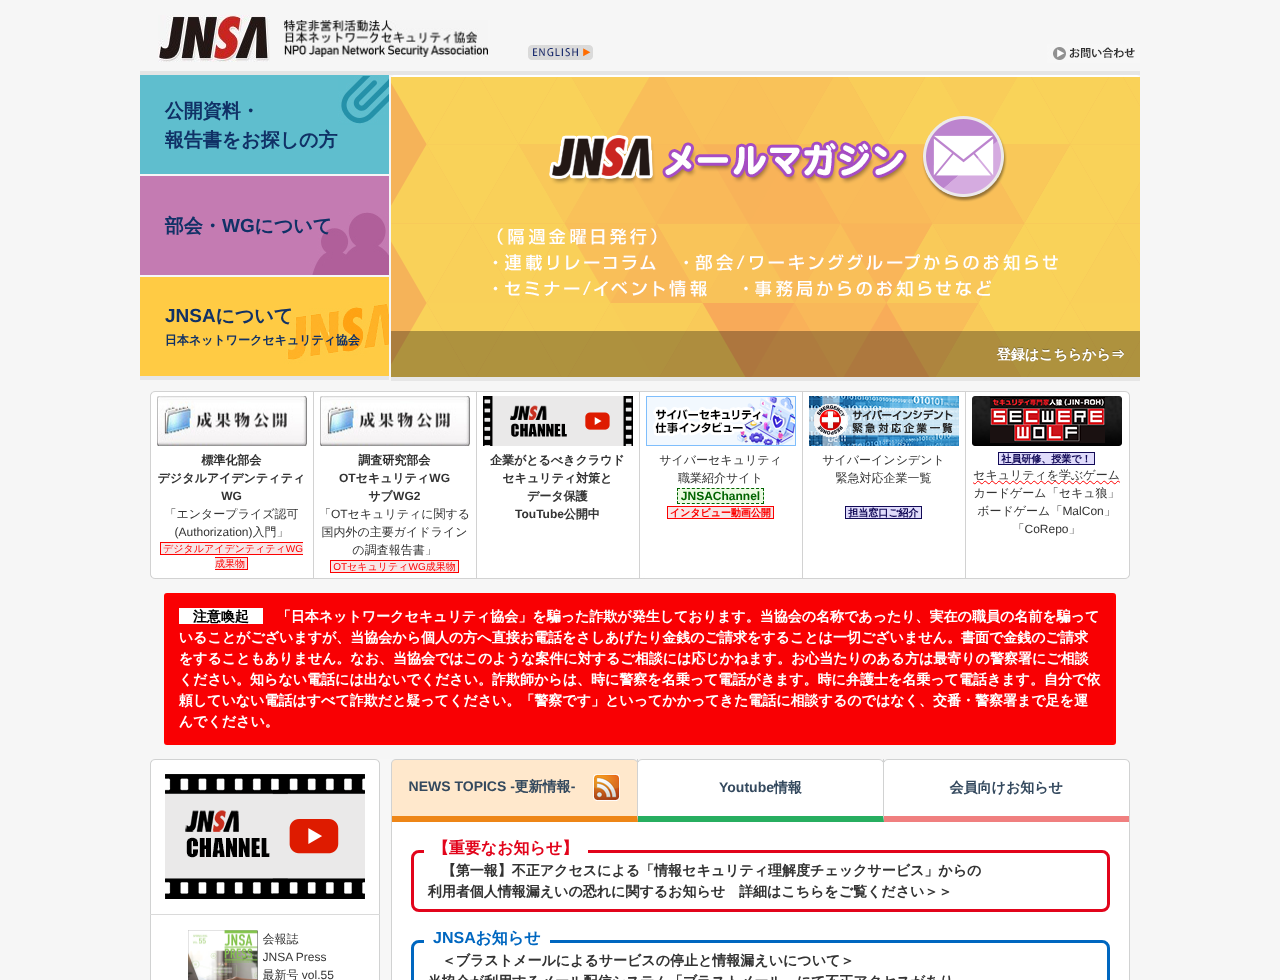
不正アクセスが始まった可能性がある日から、確認までは5日ほどあったことになります。11月9日時点で、第二報はまだ出ていません。
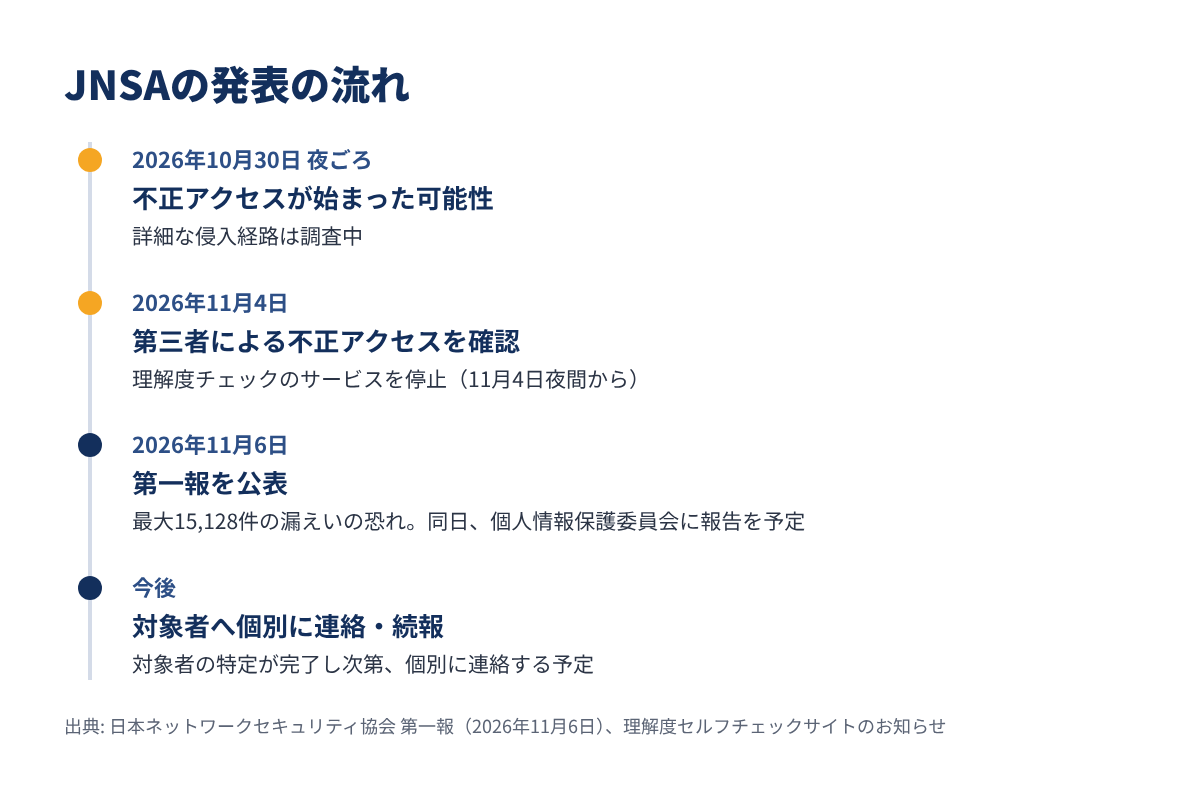
JNSA のトップページには、第一報とは別の「JNSAお知らせ」も出ています。協会が使っているメール配信システム「ブラストメール」で不正アクセスがあったことを受けて、JNSAメールマガジンとJNSAインターンシップの登録などの機能を止めているという内容です。
| 項目 | 内容(JNSAのお知らせ) |
|---|---|
| きっかけ | 協会が使うメール配信システム「ブラストメール」への不正アクセス |
| 止めている機能 | JNSAメールマガジン・JNSAインターンシップの登録など |
| 協会の情報 | 確認されている漏えいに、協会のものは含まれていなかった |
| 登録していた情報 | メールアドレスのみ(氏名・住所などは登録していない) |
こちらは外部のメール配信サービス側の件で、今回の理解度チェックサービスへの不正アクセスとは別の話です。メールマガジンの登録が止まっているのを見て、同じ件と取り違えないよう注意しましょう。
第一報の時点で、「調査中」とされていること、書かれていないことを整理します。
| 項目 | 第一報(11月6日)の状況 |
|---|---|
| 詳細な侵入経路 | 調査中 |
| 影響の範囲・確定した件数 | 調査中(最大15,128件の見込み) |
| 対象者の特定 | 特定が終わり次第、個別に連絡する予定 |
| 不正に使われた被害の有無 | 第一報に記載なし |
| サービスの再開時期 | 示されていない |
特に気になるのは、自分が対象に入っているかどうかです。協会は、対象者の特定が完了し次第、個別に連絡するとしています。連絡が来るまでは、対象かどうかを自分で確かめる方法は示されていません。
第一報で示された協会の対応は、次の4つです。
発覚のあと、被害の拡大を防ぐために対象のサービスを停止しました。理解度チェックのサイトは、11月4日の夜から止まっています。
外部の専門事業者の協力を得て、原因の究明と影響範囲の特定を進めています。
漏えいの可能性が確認された利用者には、対象者の特定が完了し次第、個別に連絡する予定です。
11月6日に個人情報保護委員会に報告する予定としています。
協会は、調査で新しい事実が分かった場合は協会の Web サイトで速やかに知らせるとしています。問い合わせ先は、発表に載っている sec@jnsa.org です。
JNSA の案内と、こうした発表のあとの一般的な注意を分けて整理します。
協会は、メールアドレスなどが漏れた場合、協会や関係機関になりすましたメールが送られる可能性があるとしています。不審なメールが届いたら、本文のリンクや添付ファイルを開かず、送信元をよく確かめるよう呼びかけています。
協会は、メール本文にURLリンクを書いて、IDやパスワードの入力や変更を求めることはないとしています。「パスワードの再設定」「アカウントの確認」などを求めるメールが JNSA を名乗って届いても、リンクを開かないことが大切です。
対象かどうかは、協会からの個別の連絡で分かる見込みです。続報は、JNSA の Web サイトのお知らせで確かめるのが確実です。
これはJNSA の案内ではなく、一般的な注意です。パスワードはハッシュ化されていると発表されていますが、同じパスワードをほかのサービスでも使っている場合は、念のためそちらを変えておくと安心です。
漏えいが分かったときの相談先は、IPA の窓口を紹介した記事にまとめています。
今回の第一報は、漏えいの恐れがある情報を6つの項目で具体的に示し、件数の見込みも出している点が分かりやすいと思います。管理者の氏名・企業名・メールアドレスがそろっているため、協会を名乗るメールへの注意を最初から呼びかけているのも、利用者にとって大事な案内です。
発表では協会自身も、日本のセキュリティの水準を高める立場の団体として、不正アクセスを受けたことを深くおわびしています。そのうえで、侵入の経路と再発を防ぐ手立てがどう説明されるかは、同じようなサービスを運営する組織にとっても参考になるはずです。第二報を待ちたいところです。
不正アクセスの手口については、JPCERT/CC が AI の悪用を含めて注意を呼びかけています。
社内でセキュリティを学び直したい人には、インプレスのセキュリティ本が期間限定で無料公開されている件もあります。
JNSA の不正アクセスのポイントをまとめます。
理解度チェックを使っていた組織の担当者は、JNSA を名乗るメールに注意しながら、協会の Web サイトの続報を待ちましょう。