GMO会見で謝罪、事前の指摘「生かせず」 報酬減額も【2026年11月】
IT Picks編集部
IT Picks
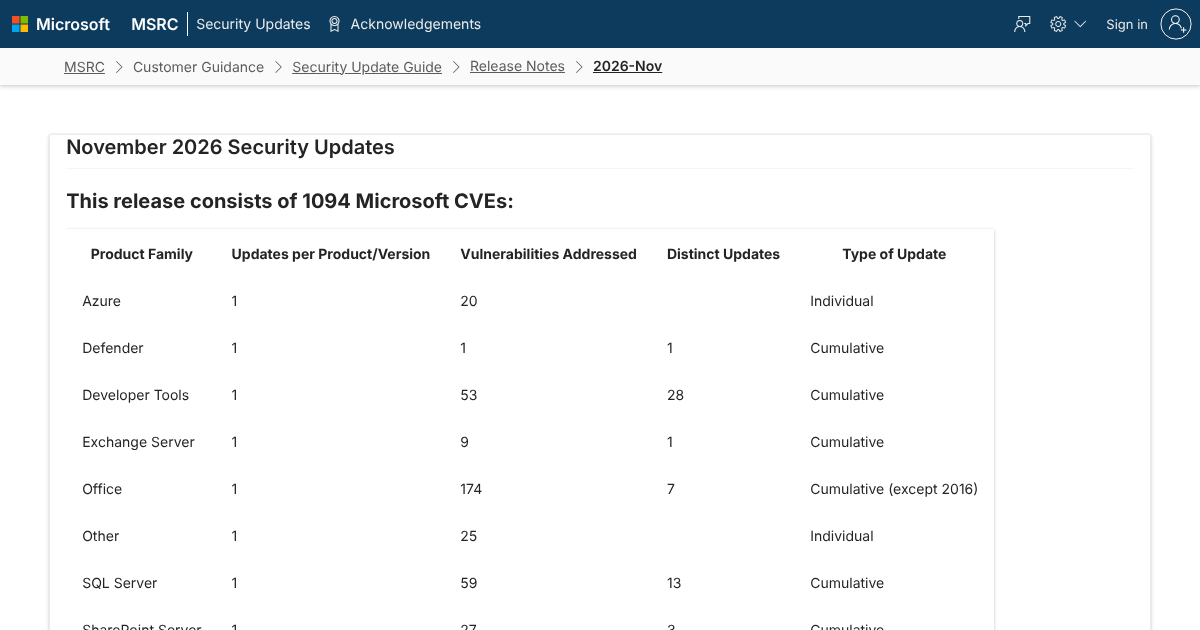
2026年11月10日(米国時間)、Microsoft は 毎月第2火曜日の月例セキュリティ更新を公開し、自社製品の脆弱性 1094件を修正しました。Windows 11 / 10 向けの更新は、Windows Update で配信されています。
今月、実際の攻撃に使われていた(悪用が確認された)脆弱性は1件で、Windows ではなく Outlook のものです。Windows Update に加えて Office(Microsoft 365)の更新も必要になる、少し注意したい月という位置づけです。
この記事はこんな人向けです
一言でいうと、Windows・Office・Exchange など Microsoft 製品の不具合をまとめて直す、毎月恒例の更新です。Windows 11 / 10 の更新は累積型で、今月の1本を入れれば、それまでの修正もすべて入ります。
| 項目 | 内容(2026年11月11日時点) |
|---|---|
| 公開日 | 2026年11月10日(米国時間) |
| 修正した脆弱性 | Microsoft の CVE 1094件(うち Windows 726件) |
| 悪用の確認 | 1件(CVE-2026-124194、Outlook) |
| 一般に公開済み | 0件 |
| Windows 11 の主な KB | KB5132061(25H2・26H2 など) |
| Windows 11 の既知の問題 | Microsoft は「現在認識していない」 |
件数は先月(1474件)より減りましたが、それでも1000件を超える大きな更新です。Microsoft は5月の公式ブログで、AI も使って見つかる問題が増えており、大きな更新はしばらく続く見込みだと説明しています。
今月ただ1件の悪用済みの脆弱性 CVE-2026-124194 は、Outlook の「なりすまし(Spoofing)」の脆弱性です。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-124194 |
| 製品 | Outlook(Microsoft 365 Apps for Enterprise、Office LTSC 2024 / 2021) |
| 深刻度 | Moderate(4段階の下から2番目)、CVSS 3.1 基本値 6.5 |
| 起きうること | 認証情報(NTLMv2 ハッシュ)が漏れ、利用者になりすまされる |
| 条件 | 細工されたメッセージ ファイルを利用者が開くこと |
| 悪用 | Microsoft が「悪用を確認(Exploitation Detected)」と明記 |
Microsoft の説明では、攻撃者が細工したメッセージ ファイルを送り、利用者に開かせると、Outlook がいつもの外部コンテンツの警告を出さずに、攻撃者の用意した場所へ接続してしまいます。そのときにログインの認証情報(NTLMv2 ハッシュ)が漏れ、なりすましに使われる恐れがあります。
なお、プレビュー ウィンドウで表示するだけでは攻撃されないとされています。深刻度は Moderate ですが、すでに悪用されているので、優先して直したい1件です。
米国の CISA も 11月10日、この脆弱性を「悪用が確認された脆弱性」のカタログ(KEV)に追加しました。米国の連邦機関には 11月24日までの対応が求められています。
ポイントは、これは Office 側の修正なので、Windows Update だけでは直らない場合があることです。Microsoft 365 の Outlook を使っている人は、後で紹介する手順で Office の更新も確認してください。11月10日の Office のセキュリティ更新で配信されたバージョンは次のとおりです。
| Office の種類 | 11月10日公開のバージョン |
|---|---|
| Microsoft 365(Current Channel) | Version 2610(Build 20527.20196) |
| Office 2024 / 2021(一般向け) | Version 2610(Build 20527.20196) |
| Office LTSC 2024(法人のボリューム ライセンス) | Version 2408(Build 17932.21140) |
| Office LTSC 2021(法人のボリューム ライセンス) | Version 2108(Build 14334.21048) |
製品ごとの件数は次のとおりです。Windows が全体の約3分の2を占めます。
| 製品 | 件数 |
|---|---|
| Windows | 726件 |
| Office(Word・Excel・Outlook など) | 174件 |
| SQL Server | 59件 |
| 開発ツール(Visual Studio・.NET など) | 53件 |
| SharePoint Server | 27件 |
| Azure | 20件 |
| Exchange Server | 9件 |
| その他・Defender | 26件 |
MSRC のデータを IT Picks で集計すると、深刻度は Critical(緊急)63件・Important(重要)1029件・Moderate 2件でした。このほか、他社が番号を付けた脆弱性 165件も再掲されています。
Critical の中で、特に影響が大きそうなものを3つ挙げます。いずれも悪用はまだ確認されていません。
CVSS 9.8。Exchange Server が受信メールの添付ファイルを自動でインデックスする際に悪用されるもので、受信者が何も開かなくても攻撃者のコードを動かされる恐れがあります。
CVSS 9.8。認証なしで、細工した LDAP の呼び出しを送るだけでコードを実行される恐れがあります。LDAP は社内の認証などに使う仕組みで、ドメイン コントローラーを運用している会社は優先度が高い修正です。
NAT は認証も操作も不要で CVSS 8.1、Active Directory は低い権限で CVSS 8.8 です。どちらも Microsoft が「悪用される可能性が高い(Exploitation More Likely)」と評価しています。
家庭の PC で直接関係するものは多くありませんが、累積更新を入れれば Windows の分はまとめて直るので、個別に気にする必要はありません。
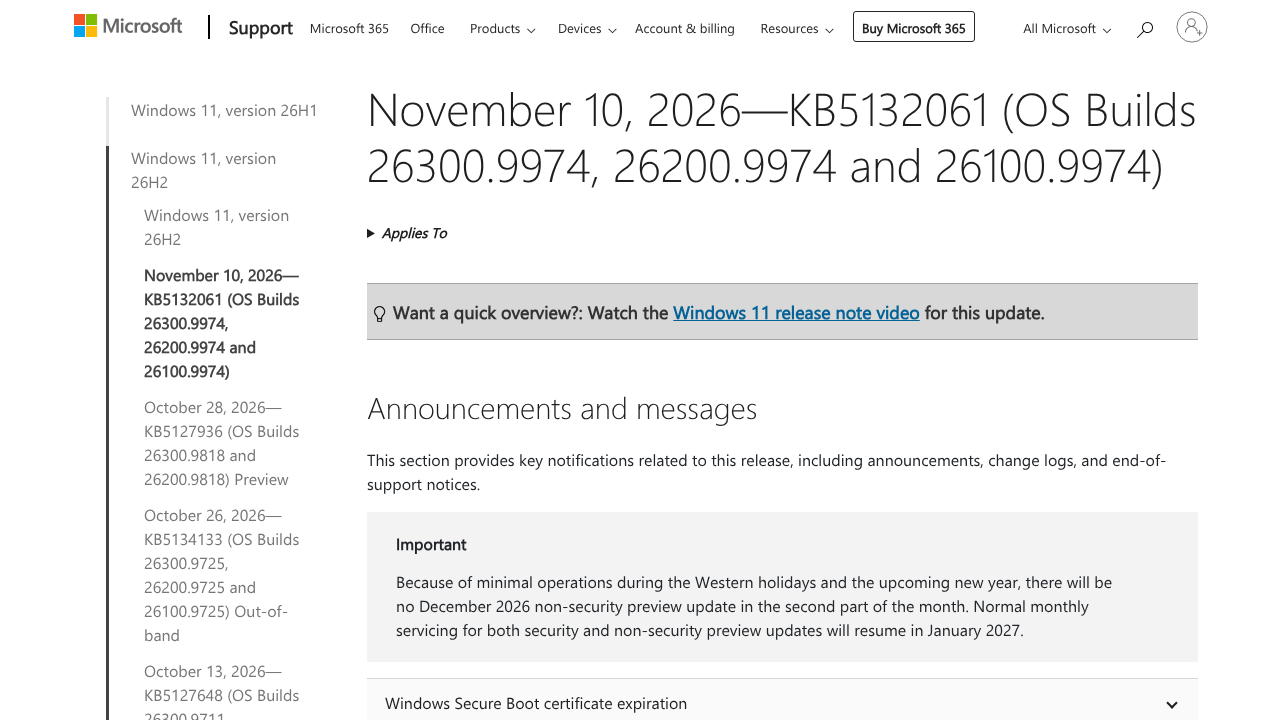
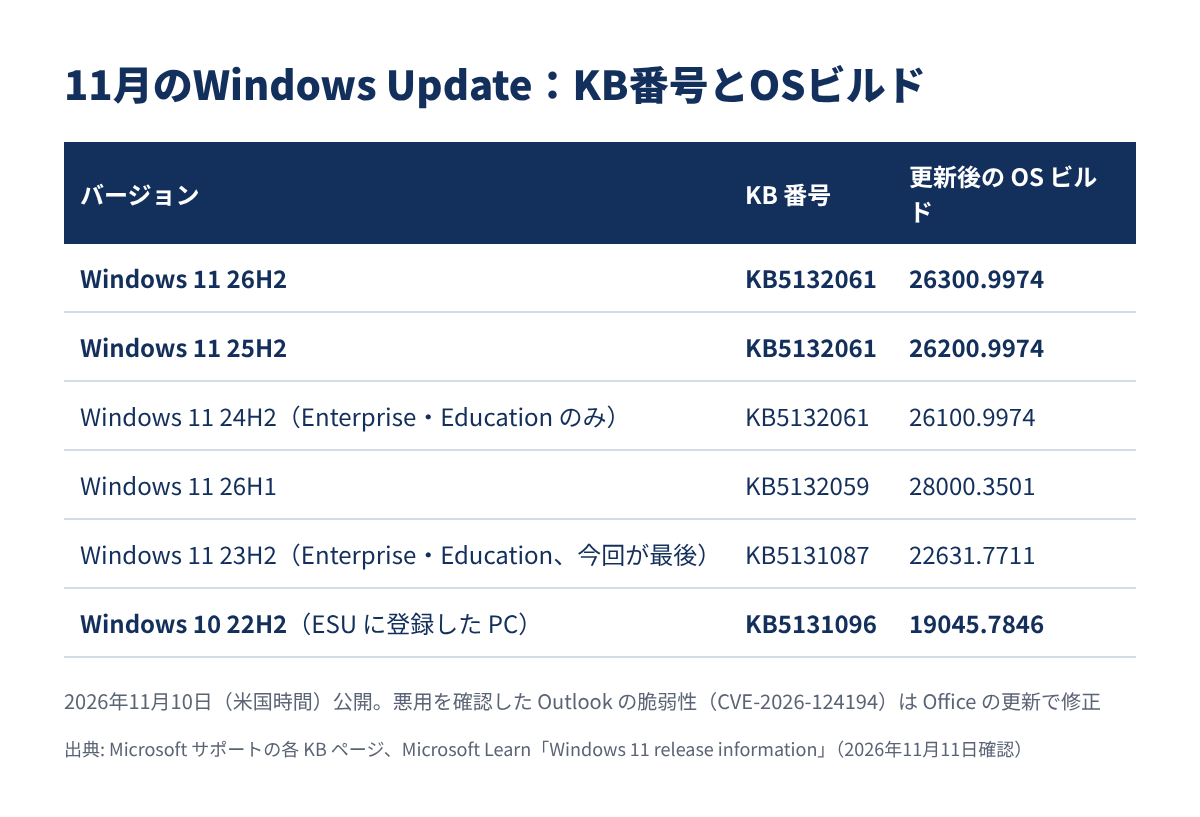
Windows のバージョンごとの、11月の更新プログラムは次のとおりです。
| バージョン | KB 番号 | 更新後の OS ビルド | 対象 |
|---|---|---|---|
| Windows 11 26H2 | KB5132061 | 26300.9974 | 全エディション |
| Windows 11 25H2 | KB5132061 | 26200.9974 | 全エディション |
| Windows 11 24H2 | KB5132061 | 26100.9974 | Enterprise・Education のみ |
| Windows 11 26H1 | KB5132059 | 28000.3501 | 全エディション(新しい PC 向け) |
| Windows 11 23H2 | KB5131087 | 22631.7711 | Enterprise・Education(今回が最後) |
| Windows 10 22H2 | KB5131096 | 19045.7846 | ESU に登録した PC |
| Windows 10 21H2 | KB5131096 | 19044.7846 | Enterprise LTSC 2021 など |
自分のバージョンは、[スタート]を右クリック →[設定]→[システム]→[バージョン情報]の「Windows の仕様」で確認できます。入った更新は、[設定]→[Windows Update]→[更新の履歴]で KB 番号を見られます。
会社の PC でホットパッチ(再起動なしの更新)を使っている場合は、11月は Hotpatch KB5132043(ビルド末尾 .9911)が配信されます。
Windows 11 の各 KB について、Microsoft は「既知の問題は現在認識していない」としています。Windows 10 の KB5131096 には USB オーディオ機器の問題が載っていますが、この更新で解決したという内容です。
今回の更新では、最近の更新で起きていた次の不具合も直っています。
一方で、会社のシステム担当者が気にしておきたい変更もあります。
| 変更 | 影響 |
|---|---|
| PowerShell のスクリプト署名 | 不正な UTF-8 を含むスクリプトは、署名の検証に失敗する場合がある。BOM 付き UTF-8 で保存し直して署名し直す |
| NTLM のメッセージ署名 | 匿名でない接続で、クライアントが署名を既定で提示するように。NTLM リレー攻撃を減らすため |
また Microsoft は、12月は後半の「プレビュー更新(セキュリティ以外の先行配信)」を出さないと告知しています。
Windows 10 のサポートは2025年10月14日に終わっています。今回の KB5131096 を受け取れるのは、延長セキュリティ更新(ESU)に登録した PC などです。
一般向けの ESU は、2027年10月12日まで登録でき、登録済みなら同じ日まで自動で続きます。登録の方法は次の3つから選べます。
| 登録の方法 | 費用 |
|---|---|
| PC の設定を同期(バックアップ)する | 追加費用なし |
| Microsoft Rewards のポイント | 1,000 ポイント |
| 一度きりの購入 | 30 米ドル(または現地通貨の相当額+税) |
登録は [設定]→[更新とセキュリティ]→[Windows Update]に表示されるリンクから行います。法人の Windows 10 22H2 は、ESU の2年目のライセンスが必要です。
Windows 11 も、古いバージョンは更新が止まっています。Microsoft の公開情報では、24H2 と 23H2 の Home・Pro はすでに「更新の終了(End of updates)」です。さらに 23H2 の Enterprise・Education は、今回の11月の更新が最後になりました。
Home・Pro を使っていて、バージョン情報が 24H2 以前になっている人は、25H2 などサポート中のバージョンに上げる必要があります。25H2 の Home・Pro は2027年10月12日まで更新が続きます。
[更新オプション]が無く[バージョン情報]しかない場合は、会社が更新を管理しているか、ボリューム ライセンス版です。その場合は社内のヘルプデスクに確認しましょう。
Microsoft のブラウザ Edge は、Chrome と同じ部品(Chromium)の悪用された脆弱性について、11月11日時点でまだ修正版が出ていません。Chrome 側の状況はこちらで紹介しています。
脆弱性の調査で知られる Zero Day Initiative の Dustin Childs 氏は、今月の新しい CVE を約1,090件と数え、前月の約1,400件より少ないが、2か月続けて過去の水準を大きく超えたと指摘しています。Outlook の CVE-2026-124194 については「CVSS は 6.5 だが、悪用されているので最優先」としています(出典)。
SANS Internet Storm Center の Johannes Ullrich 氏は、Edge 向けの Chromium の問題も含めて 1,260件・うち Critical 68件と集計し、「AI による大量の修正が続いている」と伝えています(出典)。数え方が違うため、件数はメディアによって変わる点に注意してください。
件数こそ1000件を超えていますが、一般の利用者がやることはシンプルだと考えています。Windows Update を開いて再起動する、そして Office も「今すぐ更新」する——この2つです。
特に今月は、悪用されたのが Outlook なので、「Windows Update を入れたから安心」とは言い切れないのがポイントです。Office の画面から「今すぐ更新」を押すだけで確かめられるので、一度確認しておきたいところです。
もう1つ気になるのは、Windows 11 24H2 の Home・Pro がすでに更新の対象外になっている点です。10月には Windows 11 の高速化も発表されており、サポート中のバージョンに上げておくのがおすすめです。

2026年11月の Windows Update(月例セキュリティ更新)のポイントをまとめます。
まずは[設定]→[Windows Update]を開いて更新を確認し、あわせて Office の「今すぐ更新」も済ませておきましょう。