GMO会見で謝罪、事前の指摘「生かせず」 報酬減額も【2026年11月】
IT Picks編集部
IT Picks
【2026年11月12日 追記】Edge は Android 版で修正、パソコン版は対応中です
Microsoft は 2026年11月11日(米国時間)、CVE-2026-125350 の修正を含む Android 版 Edge(157.0.4341.53) を公開しました。一方、Windows・Mac・Linux のパソコン版 Edge の修正版は、11月12日時点ではまだ出ていません(Microsoft は「修正の公開に取り組んでいる」としています)。Android で Edge を使っている人は Google Play で更新し、パソコン版は修正版が出たら更新しましょう。詳しくは下の「CISAのKEVにも追加、EdgeなどChromium系は?」の節にまとめています(出典: Microsoft。初出:2026年11月11日)。
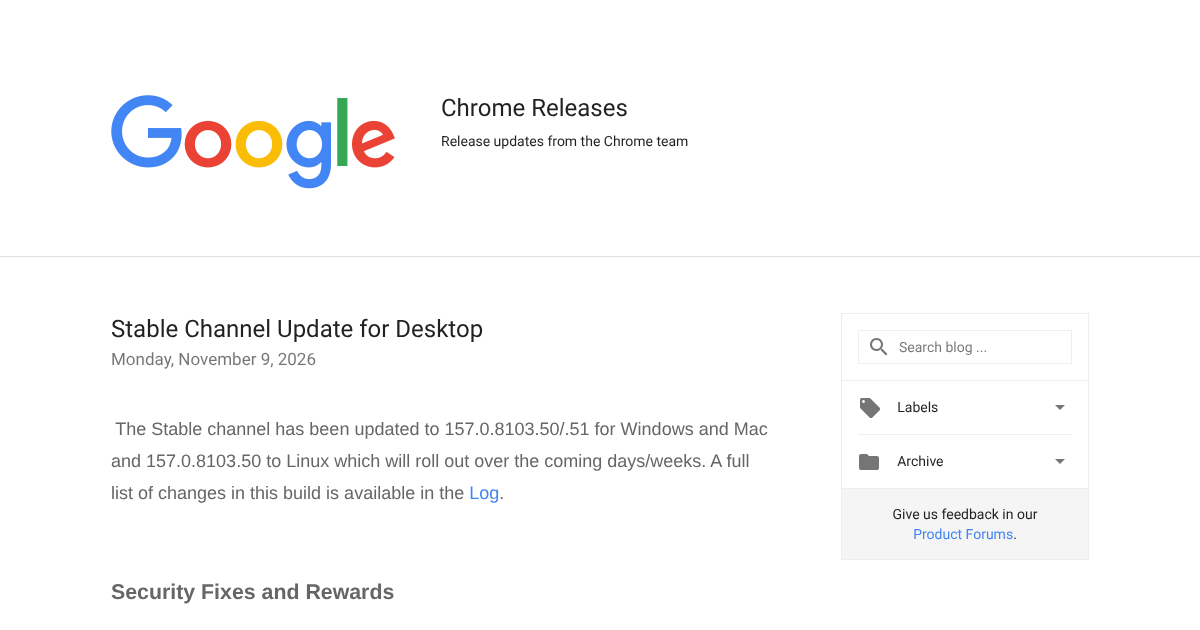
2026年11月9日(米国時間)、Google は パソコン版 Chrome の更新(157.0.8103.50 / .51)を公開し、9件の脆弱性を修正しました。そのうち CVE-2026-125350 は、すでに実際の攻撃に使われている「ゼロデイ脆弱性」です。同じ日に Android 版の Chrome も更新されています。
前回の更新と違い、今回は Google 自身が「悪用されていることを把握している」と明記しています。「Chrome を再起動して最新版にする」を今日のうちに済ませておきたい更新という位置づけです。
この記事はこんな人向けです
一言でいうと、細工された Web ページを開くと、Chrome の中で不正なプログラムを動かされる恐れがあり、しかもすでに悪用されている不具合を直した更新です。
「ゼロデイ」は、修正版が出る前から攻撃に使われていた脆弱性のことです。今回は Google が11月6日に報告を受け、その3日後に修正版を出しました。
| 項目 | 内容(2026年11月11日時点) |
|---|---|
| 公開日 | 2026年11月9日(米国時間) |
| 修正版 | Windows・Mac:157.0.8103.50 / .51、Linux:157.0.8103.50 |
| 修正した脆弱性 | 9件(High 7件・Medium 2件) |
| 悪用の確認 | CVE-2026-125350 の悪用を Google が把握 |
| スマホ版 | Android:157.0.8103.50(同日公開) |
| Microsoft Edge | Android 版 157.0.4341.53 で修正(11月11日)。パソコン版は11月12日時点で修正版なし |
| 配信 | 数日〜数週間かけて段階的に配信 |
Google は、多くの利用者に修正が行き渡るまで、バグの詳しい内容を公開しない方針です。そのため、どのような攻撃に使われたのかは分かっていません。
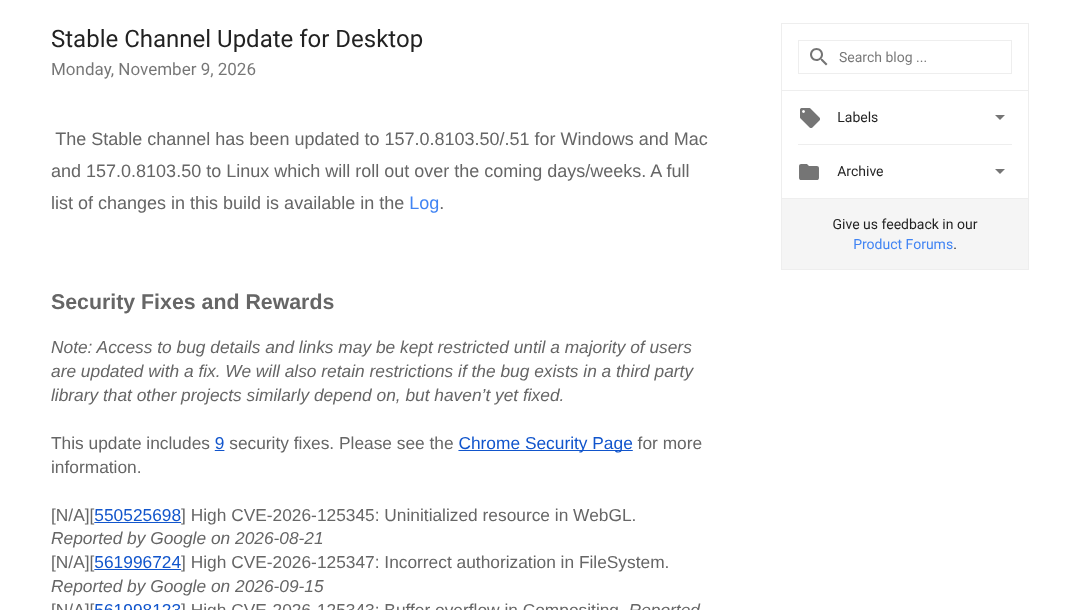
CVE-2026-125350 は、Chrome の XML の処理部分にある「解放後使用(Use after free)」の脆弱性です。深刻度は4段階で上から2番目の High です。
解放後使用とは、使い終わって手放したメモリを、プログラムが誤ってもう一度使ってしまう不具合のことです。うまく突かれると、攻撃者のプログラムを動かされる原因になります。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-125350 |
| 場所 | XML(解放後使用) |
| 深刻度 | High(Chromium の評価)、CVSS 3.1 基本値 8.8 |
| 起きうること | 細工した Web ページで、サンドボックス内で任意のコードを実行される |
| 報告 | 匿名の報告者が 2026年11月6日に報告 |
| 悪用 | Google が「実際に悪用されていることを把握している」と明記 |
説明は米国の脆弱性データベース NVD の登録内容によります。NVD は、Chrome 157.0.8103.50 より前のバージョンが影響を受けるとしています。CVSS の 8.8 は、米国の CISA が付けた評価で、被害者が Web ページを開くなどの操作をすることが条件になっています。
「サンドボックス」は、Web ページの処理を閉じ込めておく隔離された領域です。今回の脆弱性はその中での実行とされていますが、悪用がすでに確認されている以上、早めに更新しておくのが安心です。
なお、誰が・誰を狙って・どのように攻撃したのかは、Google は公表していません。
今回の更新で直った9件は次のとおりです。Critical(重大)は含まれていません。
| CVE | 深刻度 | 場所と内容 |
|---|---|---|
| CVE-2026-125350 | High | XML の解放後使用(悪用を確認) |
| CVE-2026-125346 | High | XML の解放後使用 |
| CVE-2026-125344 | High | V8(JavaScript エンジン)の型の取り違え |
| CVE-2026-125348 | High | GPU の範囲外への書き込み |
| CVE-2026-125343 | High | Compositing(画面の合成)のバッファオーバーフロー |
| CVE-2026-125347 | High | FileSystem の不適切な認可 |
| CVE-2026-125345 | High | WebGL の未初期化のリソース |
| CVE-2026-125349 | Medium | GPU の未初期化のリソース |
| CVE-2026-125342 | Medium | GPU の未初期化のリソース |
悪用が確認されているのは CVE-2026-125350 の1件だけです。ほかの8件について、Google の告知に悪用の記載はありません。
11月11日時点で、次のバージョン以降なら今回の修正が入っています。
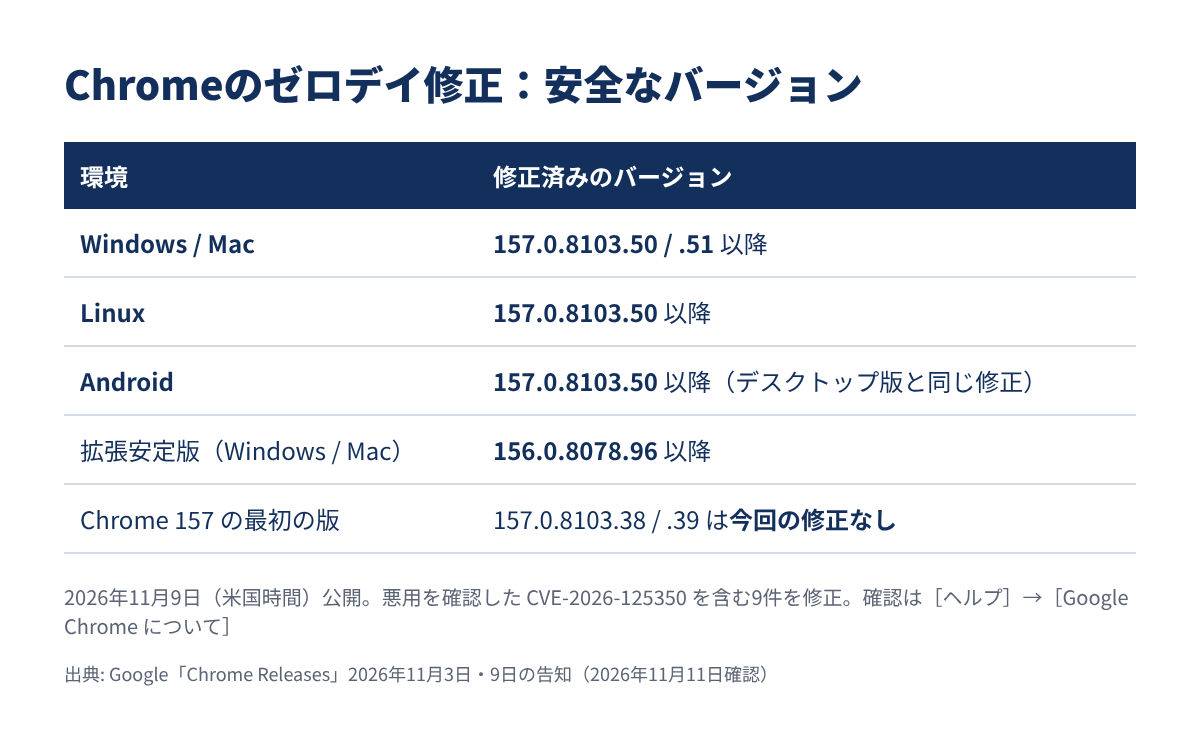
| 環境 | 修正済みのバージョン | 補足 |
|---|---|---|
| Windows | 157.0.8103.50 / .51 以降 | 段階的に配信 |
| Mac | 157.0.8103.50 / .51 以降 | 段階的に配信 |
| Linux | 157.0.8103.50 以降 | 段階的に配信 |
| Android | 157.0.8103.50 以降 | デスクトップ版と同じ修正を含む。Google Play で数日かけて配信 |
| 拡張安定版(Windows・Mac) | 156.0.8078.96 以降 | 企業向けの更新が遅い版。CVE-2026-125350 の修正を含む |
| iPhone・iPad | 158.0.8127.32(11月10日公開) | 告知は「安定性とパフォーマンスの改善」とだけ記載 |
注意したいのは、11月3日に出た Chrome 157 の最初の版(157.0.8103.38 / .39)には、今回の修正が入っていないことです。「157 だから最新」と思わず、4つ目の数字まで確認してください。
iOS 版の告知はセキュリティ修正に触れていません。ただ、同じ時期に新しい版が出ているので、あわせて更新しておくとよいでしょう。
Chrome は通常、ブラウザを閉じて次に開くまでの間に、裏で自動的に更新されます。ただし、再起動するまで新しい版は適用されません。開きっぱなしの人は、次の手順で確認しましょう。
「Google Chrome について」を開くと、その場で更新の確認も行われます。見出しの下の番号が、いまのバージョンです。[再起動]が出なければ、すでに最新版です。
再起動すると、開いていたタブやウィンドウは自動で元に戻ります(シークレット ウィンドウは戻りません)。Windows では、Chrome のウィンドウとタブをすべて閉じてから再起動する必要があるとされています。Linux では、パッケージ マネージャで更新します。
バージョンは、Chrome の[設定]→[Chrome について]で確認できます。Google Play での配信は数日かけて進むため、まだ表示されない場合は時間をおいて確認しましょう。
iPhone を使っている人は、OS の更新もあわせて確認しておくと安心です。iOS 27.2.1 の修正内容と更新方法は、こちらで紹介しています。
米国の CISA は 2026年11月10日、CVE-2026-125350 を「悪用が確認された脆弱性」のカタログ(KEV)に追加しました。米国の連邦機関には、11月24日までの対応が求められています。
CISA はこの脆弱性について、Google Chrome だけでなく Microsoft Edge や Opera など、Chromium を使う複数のブラウザに影響しうると説明しています。ただし、修正版を出すのはそれぞれの開発元です。
Microsoft は11月9日、Edge のセキュリティ更新の告知ページで、「最近の実際の悪用を把握しており、修正の公開に積極的に取り組んでいる」と表明しました。
その2日後の 2026年11月11日(米国時間)、Microsoft は Android 版 Edge のバージョン 157.0.4341.53 を公開しました。リリースノートには、CVE-2026-125350 の悪用が報告されていること、そしてこの更新にその修正が含まれることが明記されています。
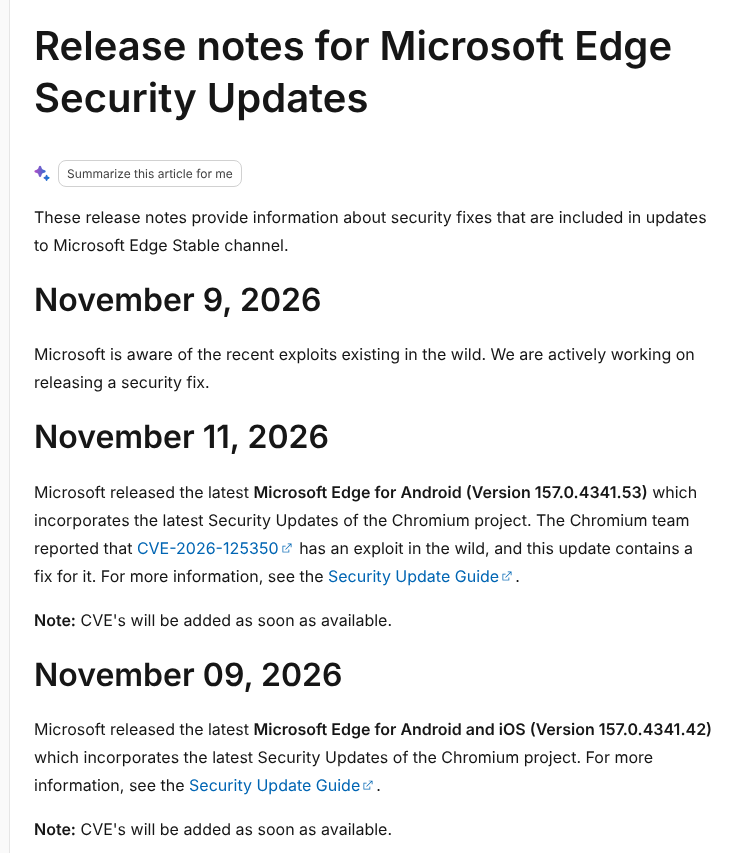
一方、Windows・Mac・Linux のパソコン版 Edge の修正版は、11月12日時点ではまだ出ていません。リリースノートのパソコン版(安定版)の最新の掲載は、11月9日の表明より前の 11月5日の 157.0.4341.42 で、CVE-2026-125350 の修正の記載はありません。Microsoft の脆弱性情報のデータベース Security Update Guide にも、同日の時点で CVE-2026-125350 の項目はまだ載っていません。
iOS 版の Edge についても、リリースノートの最新の掲載は 11月9日の 157.0.4341.42(Android 版と共通)で、CVE-2026-125350 についての記載はありません。
| Edge の種類 | 11月12日時点の状況 |
|---|---|
| Android | 157.0.4341.53 で修正(2026年11月11日公開) |
| Windows・Mac・Linux | 修正版はまだ無い(Microsoft は修正の公開に取り組んでいると表明) |
| iOS | リリースノートに CVE-2026-125350 の記載なし(最新の掲載は11月9日の 157.0.4341.42) |
Android で Edge を使っている人は、Google Play から更新します。
パソコンで Edge を使っている人は、修正版が出たらすぐに更新します。Edge は通常、ブラウザーを再起動すると自動で更新されますが、次の手順で手動でも確認できます。
会社の PC などで、組織が Edge の設定を管理している場合は、IT 管理者に更新状況を確認してください。ほかの Chromium 系ブラウザを使っている場合も、各開発元の告知を確認しましょう。
KEV には、10月にもデータ圧縮ライブラリ Brotli の脆弱性が追加されています。サーバーを運用している人は、こちらもあわせて確認しておきましょう。

Chrome 157 は、11月3日に安定版になったばかりです。このときは 213件(Critical 7件・High 77件・Medium 75件・Low 54件)の脆弱性を修正しています。今回の9件は、その約1週間後の追加の修正です。
10月にも、Chrome 156 の公開から1週間で 52件(Critical 4件)の追加修正が出ていました。このときは悪用の記載はありませんでしたが、今回は悪用が確認された脆弱性を含む点が大きく違います。
セキュリティ専門メディアの SecurityWeek は、CVE-2026-125350 を「今年8件目の、悪用された Chrome のゼロデイ」と伝えています。あわせて、Google は追加の詳細を出しておらず、攻撃についての情報は見当たらないとしています(出典)。
セキュリティ企業 Malwarebytes の Pieter Arntz 氏は、ブラウザを閉じないままにしていると更新が遅れることがあると指摘し、配信を待たずに「Google Chrome について」から手動で更新する方法を紹介しています(出典)。
今回の更新は件数こそ9件と少なめですが、「悪用を把握している」と Google 自身が書いた点で、前回の52件の更新より優先度が高いと考えています。報告から修正版まで3日という早さも、それだけ急いだ更新であることを示していると思います。
やることはこれまでと同じで、「Google Chrome について」を開いて再起動する——これだけです。ただし Chrome 157 の最初の版(.38 / .39)では直っていないので、4つ目の数字が 50 以上になっているかを見るのがポイントです。
会社で PC を管理している人は、Chrome だけでなく パソコン版 Edge の修正版が出るタイミング(Android 版は11月11日に修正済み)と、拡張安定版(156.0.8078.96)の配信状況も追いかけておきたいところです。攻撃の詳細が出てくる可能性もあるので、続報にも注目しています。
Chrome のゼロデイ脆弱性の修正(2026年11月)のポイントをまとめます。
まずは今使っている Chrome で「Google Chrome について」を開き、バージョンが 157.0.8103.50 以降になっているかを確認してみてください。Android で Edge を使っている人は、Google Play で 157.0.4341.53 への更新も済ませておきましょう。