コミックシーモアが一部再開、情報流出の範囲とやること【2026年10月】
IT Picks編集部
IT Picks
2026年11月13日、マネックス証券は、外部委託先が運営・管理する口座開設システムに不正アクセスがあり、メールアドレス最大113万件と、本人確認書類の画像1,592件が外部に漏えいした恐れがあると公表しました。
漏えいの恐れがある画像には、マイナンバーカードの表面・運転免許証の表裏・セルフィー(顔写真)が含まれます。一方で、口座番号・パスワード・マイナンバー(個人番号)の漏えいは確認されていないとしています。メールアドレスは口座開設を途中でやめた人の分も含むため、「口座を持っていないから関係ない」とは言い切れない——申し込みを試したことがある人も確かめておきたい発表です。
この記事はこんな人向けです
一言でいうと、口座開設の申し込みを受け付けるシステムが狙われ、申し込みのときに登録したメールアドレスと、本人確認で撮影した書類の画像が漏れた恐れがあるという件です。お金や取引を管理するシステムとは別系統で、口座の残高や取引への影響は確認されていません。
| 項目 | 内容(2026年11月13日の公式発表) |
|---|---|
| 発表 | 2026年11月13日(プレスリリース) |
| 検知 | 10月18日、外部委託先が不正アクセスの試みを確認 |
| 遮断 | 10月19日、システムへの外部からのアクセスを遮断 |
| 漏えいの恐れ① | メールアドレス 最大113万件 |
| 漏えいの恐れ② | 本人確認書類の画像 1,592件(対象者は特定中) |
| 確認されていない | 口座番号・ログインパスワード・取引パスワード・マイナンバー |
| 被害 | 不正取引・資産への影響、不正利用やフィッシングの被害報告は現時点で確認されていない |
| 原因 | 公表されていない(調査中) |
| 対象者への連絡 | 漏えいが確認された人に順次、個別に案内 |
この記事は、マネックス証券の公式発表と、IPA(情報処理推進機構)などの公的な案内をもとにまとめています。公式に書かれていないことは「公表されていない」と書きます。
始まりは2026年10月18日(日)です。口座開設システムの一部を運営・管理している外部委託先が、第三者による不正アクセスの試みに気づきました。マネックス証券は連絡を受けて、翌10月19日(月)にシステムへの外部からのアクセスを遮断しています。
その後、外部の専門機関がフォレンジック調査(コンピューターに残った記録から、何が起きたかを調べる調査)を進め、11月13日の中間報告で「個人情報の一部が漏えいした恐れがある」と分かりました。
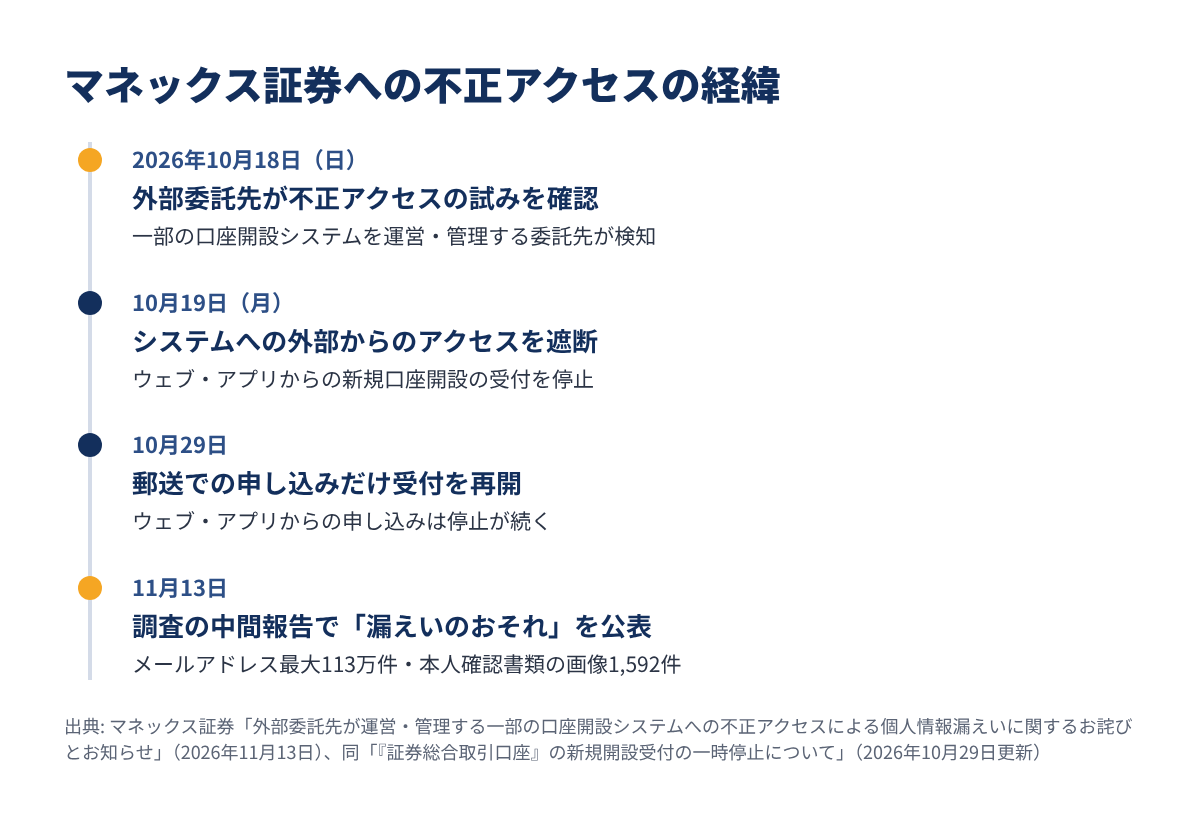
10月20日の時点では、マネックス証券は「アクセスを試みた形跡」として、ウェブサイトとアプリからの新規口座開設を予防的に止めたと案内していました。今回の発表で、それが「漏えいの恐れ」に進んだことになります。
| 日付 | 出来事 | 状態 |
|---|---|---|
| 10月18日 | 外部委託先が不正アクセスの試みを確認 | 検知 |
| 10月19日 | 外部からのアクセスを遮断、ウェブ・アプリの新規口座開設を停止 | 遮断・停止 |
| 10月29日 | 郵送での申し込みだけ受付を再開 | 一部再開 |
| 11月13日 | 中間報告で漏えいの恐れを公表 | 調査は継続中 |
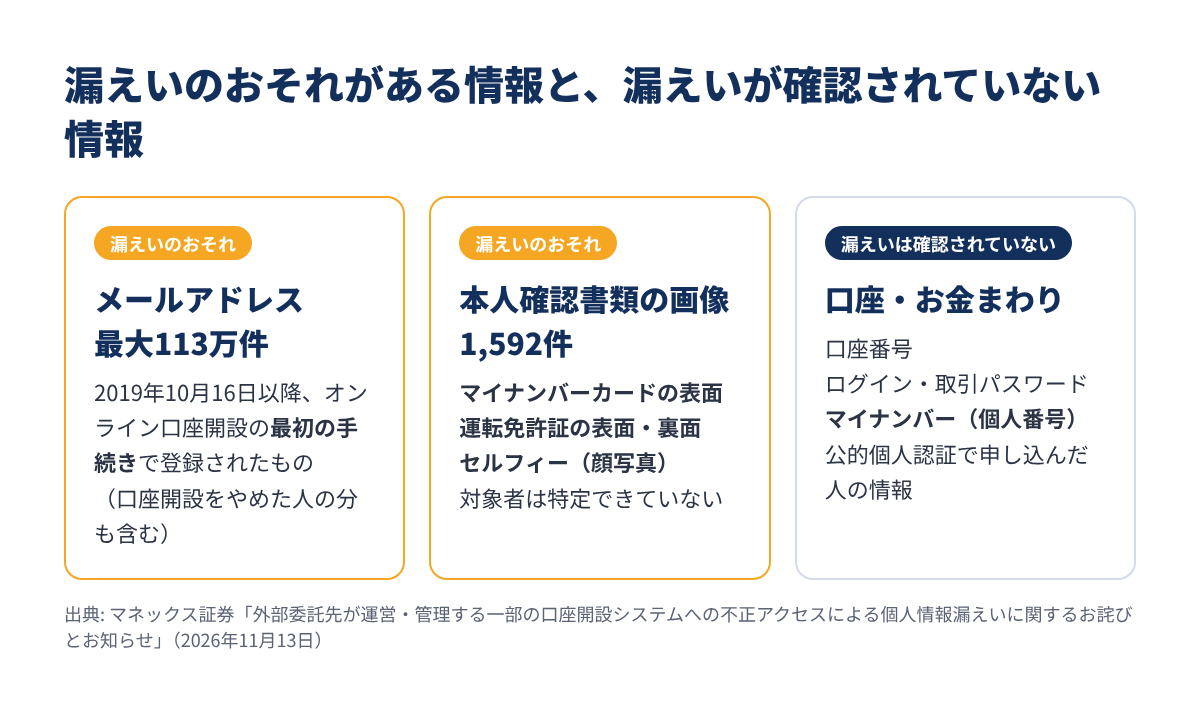
漏えいの恐れがあるのは、2種類の情報です。
対象は、2019年10月16日以降に、オンライン口座開設の「最初の手続き」で登録されたメールアドレスです。マネックス証券のオンライン口座開設は、最初にメールアドレスを登録し、届いた認証コードで申込フォームに進む流れになっています。この入り口で入れたアドレスが対象です。
113万件には、重複したもの・不完全なもののほか、最後まで口座開設をしなかった人のアドレスも含まれます。つまり件数は「人数」ではなく、口座を持っていない人も対象になりうる点に注意が必要です。
対象は、「撮影が必要な方式」でオンライン口座開設を申し込み、本人確認書類として提出した画像です。含まれるのは次の画像です。
ただし、どの人の画像が対象なのかは、まだ個別に特定できていません。件数も現時点の調査の数字で、今後の調査で変わる可能性があります。
次の情報は、現時点で漏えいは確認されていません。
今回は中間報告のため、まだ分かっていないことが多くあります。2026年11月14日時点の公式発表で、公表されていないことを並べると次のとおりです。
| 項目 | 状況 |
|---|---|
| 不正アクセスの原因・侵入の経路 | 調査中で公表されていない |
| 画像が漏れた恐れのある人が誰か | 個別に特定できていない |
| 外部委託先の会社名 | 公表されていない |
| 漏えいの恐れがあるメールアドレスの実際の人数 | 公表されていない(113万件は重複などを含む最大の件数) |
| ウェブ・アプリの口座開設の再開日 | 未定(安全を確かめてから、公式サイトで案内) |
| 次の発表の時期 | 示されていない(新しく分かったことがあれば速やかに公表するとしている) |
外部委託先や原因について、推測で決めつけないことも大切です。続報が出たら、この記事も更新します。
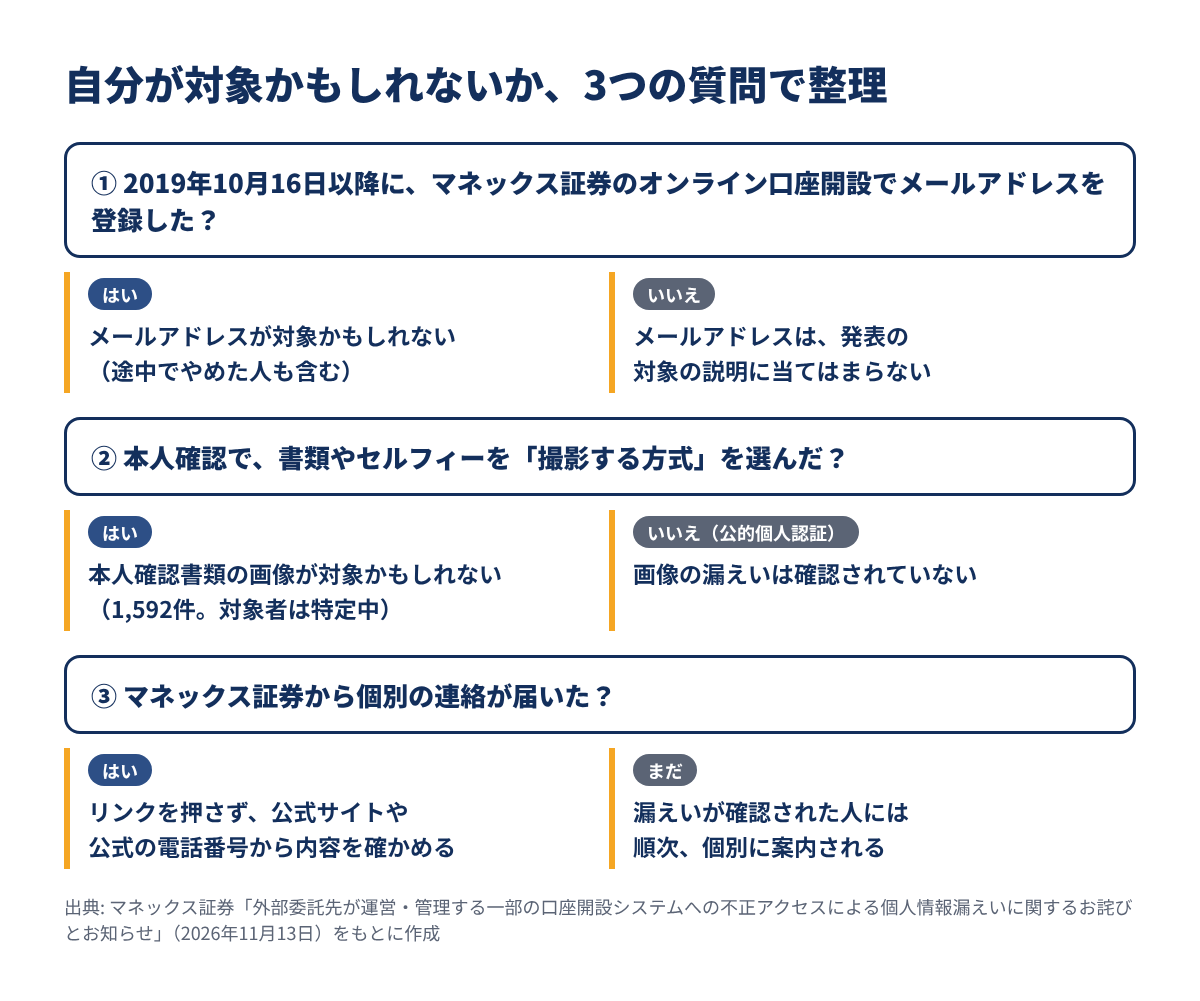
公式発表の条件を、読者の立場から3つの質問に並べ替えました。
| 質問 | 「はい」のとき | 「いいえ」のとき |
|---|---|---|
| 2019年10月16日以降に、オンライン口座開設でメールアドレスを登録した? | メールアドレスが対象かもしれない(途中でやめた人も含む) | メールアドレスは発表の対象の説明に当てはまらない |
| 本人確認で、書類やセルフィーを撮影する方式を選んだ? | 画像が対象かもしれない(1,592件、対象者は特定中) | 公的個人認証なら漏えいは確認されていない |
| マネックス証券から個別の案内が届いた? | リンクを押さず、公式サイトや公式の電話番号から内容を確かめる | 漏えいが確認された人には順次、個別に案内される |
どの方式で申し込んだか覚えていない人もいるはずです。現在のオンライン口座開設の案内では、本人確認の方法は「マイナンバーカードで認証(公的個人認証)」と「ICチップ読取+撮影」の2つから選ぶ形です。書類の撮影やセルフィーの撮影をした記憶があるかが、ひとつの目安になります。分からないときは、下の問い合わせ窓口で確かめるのが確実です。
マネックス証券は、被害の報告は現時点で無いとしつつ、不審なメールやSMSに注意するよう呼びかけています。漏れたメールアドレスは、「マネックス証券を名乗る偽のメール」に使われやすいためです。公式の案内とIPAの案内をもとに、やることを並べました。
| やること | 理由・ポイント |
|---|---|
| ☐ メール・SMSのリンクを押さない | マネックス証券はメールやSMSでログインを促さない |
| ☐ パスワードを入力しない・返信しない | メール・SMS・電話でパスワードの入力を求めることは無い |
| ☐ 公式サイトはブックマークから開く | アドレスが「.monex.co.jp/」で始まるか見る |
| ☐ メールのロゴだけで信じない | 偽装されたメールに公式ロゴが表示されることもある |
| ☐ パスキーを設定する(口座がある人) | フィッシングに強いログイン方法。2025年10月31日から提供 |
| ☐ 不審な郵便物・着払いに注意(画像が対象の人) | 免許証の画像には住所も写る。住所が漏れたときの悪用の例としてIPAが注意を呼びかけ |
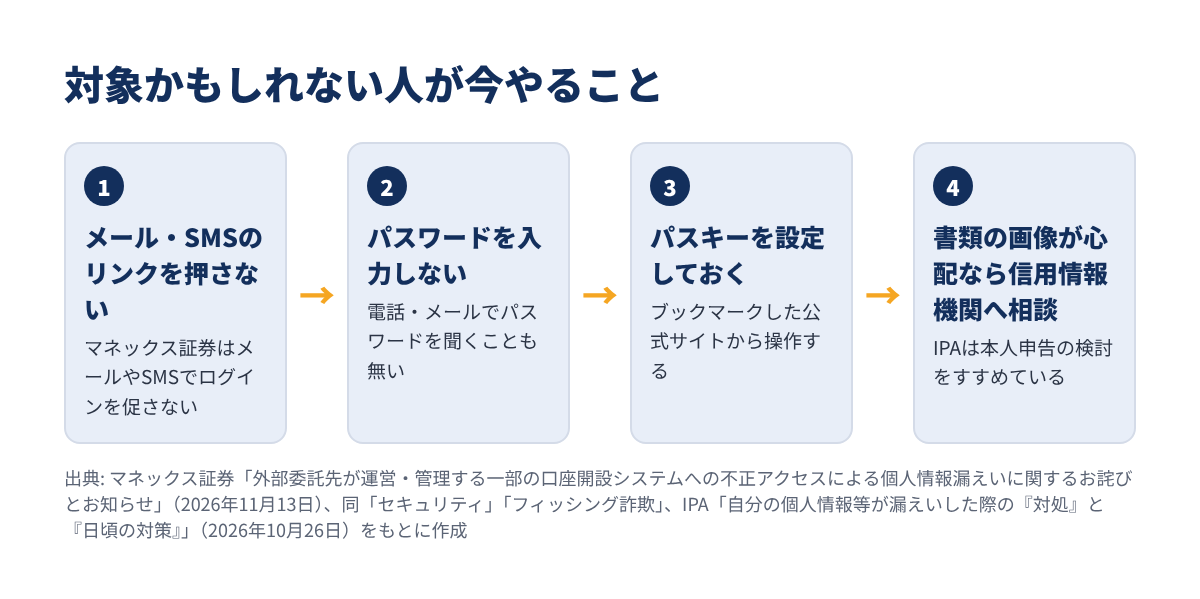
マネックス証券は、漏えいが確認された人に順次、個別に案内するとしています。ここで気をつけたいのは、「漏えいのお知らせ」をまねた偽のメールです。案内が届いても、メールの中のリンクから操作しないのが安全です。IPAも、メールが本物か確かめたいときは正規のサイトを自分で調べ、そこから問い合わせるようすすめています。
今回、口座のパスワードの漏えいは確認されていません。ただ、偽メールに入力してしまうと別の被害につながります。入力してしまったかもしれないときは、ログインパスワードと取引パスワードをすぐに変えるのが公式の案内です。あわせて、知らないパスキーが登録されていないかも確かめ、あれば削除します。マネックス証券では、自分で一時的に取引やサービスを止めることもできます。
申し込みを途中でやめた人は、マネックス証券からのメールを見慣れていないぶん、偽メールを見分けにくいかもしれません。「口座の手続きが途中です」「本人確認をやり直してください」のような、申し込みに関係しそうなメールが来ても、リンクは開かないでください。
免許証などの画像が漏れたときにIPAが挙げている危険は、なりすましです。悪意のある人がネット上の契約で本人になりすまし、クレジットカードやローンを申し込むために画像を使う可能性があります。
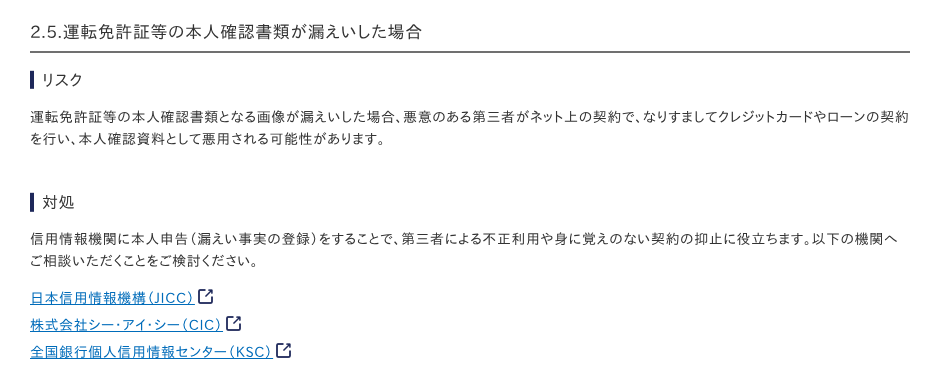
その対策としてIPAがすすめているのが、信用情報機関への「本人申告」です。信用情報機関は、クレジットカードやローンの契約に関する情報を集めている機関です。IPAは、ここに漏えいの事実を登録しておくと身に覚えのない契約を防ぐ助けになるとしています。
| 信用情報機関 | IPAの案内 | 公式ページで分かること |
|---|---|---|
| 日本信用情報機構(JICC) | 本人申告の相談先 | 手続きは各機関の公式ページで確認 |
| シー・アイ・シー(CIC) | 本人申告の相談先 | 紛失・盗難・名義冒用の登録はネットか郵送、登録は5年間 |
| 全国銀行個人信用情報センター(KSC) | 本人申告の相談先 | 手続きは各機関の公式ページで確認 |
ただし、今回はどの人の画像が漏れたか、まだ特定されていません。マネックス証券から自分が対象だという案内が届いたら、各機関の窓口に「漏えいの事実を本人申告として登録できるか」を相談するのが現実的な順番です。手続きの細かい条件は機関ごとに違うため、各機関の公式ページで確かめてから申し込んでください。
免許証の画像が漏れたときの対処は、IPAの案内を解説した記事でも詳しくまとめています。
不安なときは、マネックス証券の窓口に問い合わせられます。電話番号は、メールに書かれたものではなく、公式発表に載っているものを使ってください。
| 窓口 | 内容 |
|---|---|
| フリーダイヤル | 0120-846-365(平日 8:00〜17:00) |
| 携帯・PHS から | 03-6737-1666(通話料有料) |
| 時間外・混雑時 | 公式サイトの「お客様サポート>入力フォーム」 |
| 受付時間の延長 | 11月13日(金)は 19:00まで 延長していた |
ウェブサイトとアプリからの新規口座開設は止まったままです。郵送での申し込みは10月29日に再開しています。ウェブ・アプリの再開は、安全性を十分に確かめてから公式サイトで案内するとしています。
情報漏えいの相談先として、IPAの個人向けの窓口についてはこちらの記事にまとめています。
今回の件でまず押さえたいのは、「口座のお金は無事、でも身元の情報は漏れたかもしれない」という性質の違いです。証券口座の被害というと不正な売買を想像しがちですが、今回の主なリスクは偽メールによるフィッシングと、本人確認書類を使ったなりすましです。対策の中心も「パスワード変更」より「リンクを開かない」「なりすましの契約を防ぐ」にある、と考えています。
もう一つは、メールアドレスの範囲が広いことです。最大113万件には口座を開かなかった人の分も含まれるため、「昔ちょっと申し込みを試しただけ」の人にも関係します。マネックス証券からのメールに見慣れていない人ほど、偽メールに気づきにくい点は気をつけたいところです。
IT Picks では、11月だけでも外部委託先や関連会社のシステムから情報が漏れた事例を何件も取り上げてきました。今回も委託先が管理するシステムが入り口でした。原因や再発防止策は、続報を待ちたいところです。
マネックス証券の不正アクセスのポイントをまとめます。
まずは、マネックス証券を名乗るメールやSMSのリンクを開かないことから始めてください。