Contact Form 7に脆弱性、6.2.4.1へ更新を【2026年10月】
IT Picks編集部
IT Picks
2026年11月18日(日本時間19日未明)、WordPress の 7.1.5 が公開されました。中身は脆弱性20件の修正だけのセキュリティリリースで、そのうち4件はログインしていない人でも成立します。中には、条件しだいでサーバーの上でプログラムを実行されるおそれ(RCE)につながる権限昇格も含まれます。WordPress.org は「すぐに更新を」と呼びかけています。
多くのサイトは自動更新で上がりますが、自動更新が止まっている・Docker で動かしている・古い系列のままのサイトは、自分で上げる必要があります。特に Docker は、イメージを 7.1.5 にしても中の WordPress は古いままでした(下の「実際に更新してみた」)。この記事では、版の確かめ方と、入れ方ごとの更新の手順を、実際に動かした結果つきでまとめます。10月の 7.1.4 から3週間での次の更新——「今回も確実に上げる」ための手順書という位置づけです。
この記事はこんな人向けです
一言でいうと、「7.1 系なら 7.1.5、古い系列ならその系列の最新の修正版に上げる」更新です。要点を表にまとめました。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年11月18日(日本時間19日 2時ごろ) |
| 種類 | セキュリティリリース(機能の追加はなし) |
| 直った数 | 20件(うち強化2件) |
| ログインなしで成立 | 4件(RCE につながりうる権限昇格を含む) |
| 修正版 | 7.1.5、古い系列は 7.0.9・6.9.12 など 4.7 系まで |
| CVE 番号・CVSS | 公式の告知には書かれていない(11月19日朝) |
| 悪用 | CISA の KEV カタログに記載なし(11月18日版) |
| 次の版 | 7.2 は 12月8日の予定 |
※ 2026年11月19日時点の WordPress.org の告知・HelpHub・CISA の KEV カタログをもとに IT Picks が整理。
20件を「誰なら悪用できるか」で分けると、次のようになります。ログインが要らない4件と、寄稿者(Contributor)以上のアカウントがあれば成立する XSS が目立ちます。
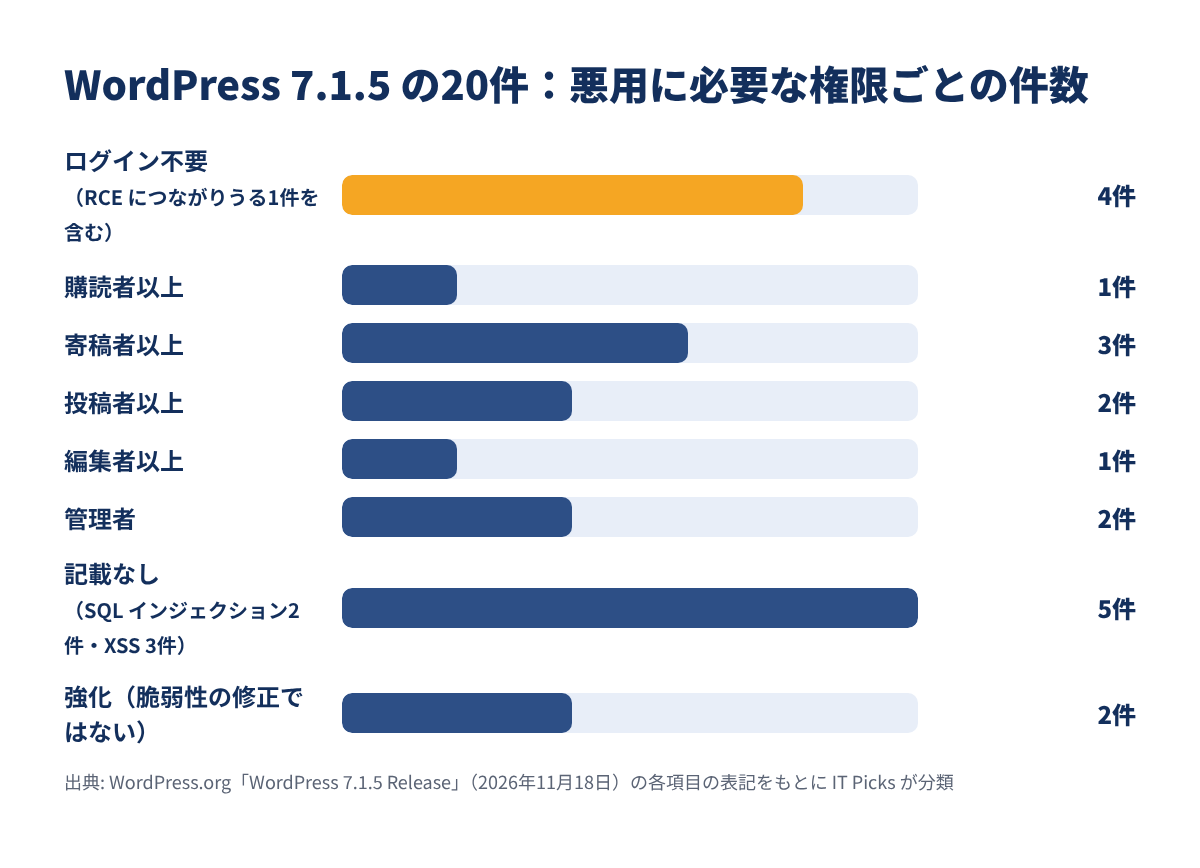
告知では、項目ごとに「Unauthenticated(未認証)」「Contributor+(寄稿者以上)」のように、悪用に必要な権限が書かれています。読者に関係が深い順に並べ直しました。
| 必要な権限 | 件数 | 主な中身 |
|---|---|---|
| なし(未認証) | 4件 | テンプレートパーツのブロックの属性による権限昇格(RCE につながりうる)、コメントのショートコードによる格納型 XSS、XML-RPC のピンバックによるサービス妨害、REST API の検索で非公開の分類の語が見える |
| 購読者以上 | 1件 | XML-RPC でコメントの情報が見える |
| 寄稿者以上 | 3件 | oEmbed・コメントの日付ブロック・メディアのファイル名による XSS |
| 投稿者以上 | 2件 | REST API でメールアドレスが見える、コメントの編集の権限チェックをすり抜けられる |
| 編集者以上 | 1件 | REST API で投稿者の割り当ての情報が見える |
| 管理者 | 2件 | マルチサイトで特権管理者を乗っ取れる、Customizer のプレビューの XSS |
| 記載なし | 5件 | SQL インジェクション2件(メタのクエリ・Customizer のプレビュー)、XSS 3件(旧メディアライブラリ・Interactivity API・Openverse の画像) |
| 強化 | 2件 | JSON の判定の正規表現の修正、使われなくなった Imgur の埋め込みの削除 |
※ 2026年11月19日時点の WordPress.org の告知をもとに IT Picks が分類。
テンプレートパーツ(ヘッダーやフッターなどの部品)のブロックの属性を使い、ログインしていない人が権限を上げられる問題です。告知では「リモートコード実行につながりうる」とされています。攻撃の方法や条件の詳しい説明は公開されていません。条件が分からない以上、使っているテーマやプラグインに関係なく、まず上げるのが安全です。
寄稿者以上が条件の XSS は、外部のライターやゲストにアカウントを渡しているサイトほど影響が大きくなります。1人で運営しているサイトでも、使っていないアカウントが残っていないかは、更新のついでに見直しておくと安心です。
米国の CISA が「悪用を確認した脆弱性」をまとめる KEV カタログには、7.1.5 で直った問題は載っていません。ただし、10月の 7.1.4 で直った問題(CVE-2026-119977)は、公開の6日後の11月3日に KEV に加わりました。公開から悪用までが短いことを前提に、早めに上げるのがおすすめです。7.1.4 の件は、こちらにまとめています。
今回の修正は、セキュリティ修正の対象の全系列(4.7 まで)に同じ日に出ています。古い系列ほど、もともと存在しない機能があるため、影響する件数は少なくなります。
| 使っている系列 | 影響する件数 | 修正版 |
|---|---|---|
| 7.1 | 20件 | 7.1.5 |
| 7.0 | 20件 | 7.0.9 |
| 6.9 / 6.8 / 6.7 | 20件 | 6.9.12 / 6.8.13 / 6.7.12 |
| 6.6 / 6.5 | 20件 | 6.6.12 / 6.5.15 |
| 6.4 / 6.3 / 6.2 | 19件 | 6.4.15 / 6.3.15 / 6.2.16 |
| 6.1 / 6.0 | 18件 | 6.1.17 / 6.0.19 |
| 5.9 | 17件 | 5.9.21 |
| 5.8〜5.6 | 15件 | 5.8.20 / 5.7.22 / 5.6.24 |
| 5.5〜5.1 | 13件 | 5.5.25〜5.1.29 |
| 5.0〜4.8 | 12件 | 5.0.32 / 4.9.36 / 4.8.35 |
| 4.7 | 11件 | 4.7.40 |
| 4.6 以前 | — | 修正版なし(セキュリティ更新の対象外) |
※ 2026年11月19日時点の HelpHub「Version 7.1.5」より。
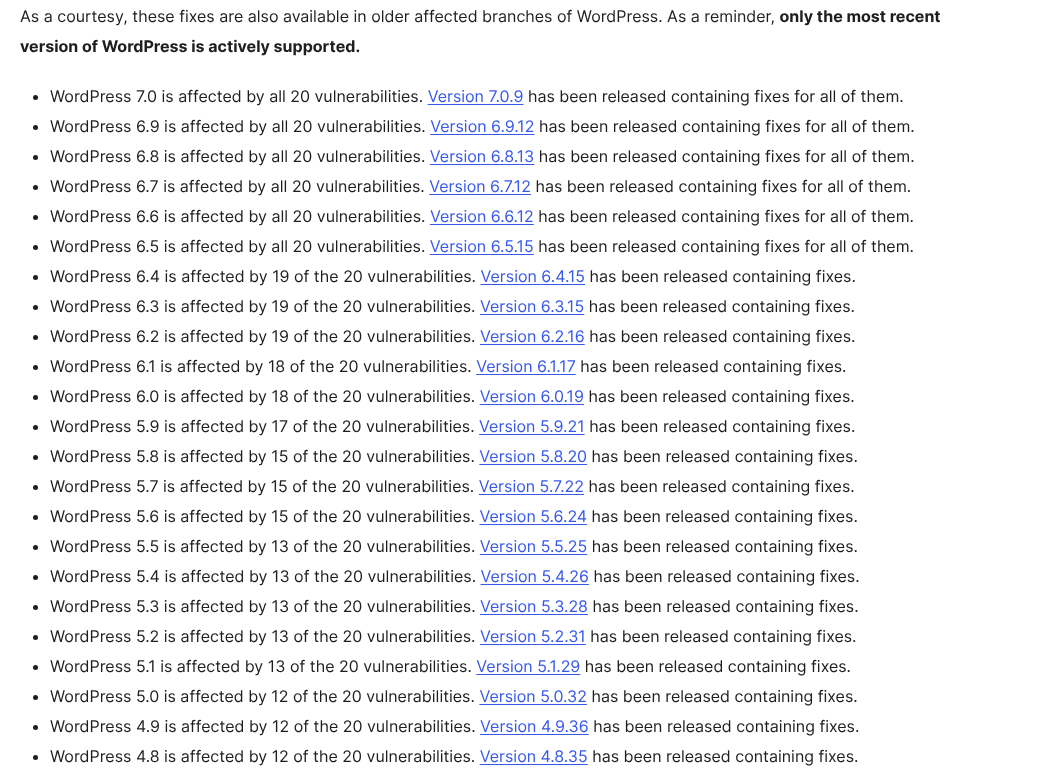
注意したいのは、古い系列の修正版は「おまけ」だという点です。WordPress.org のリリース一覧には「安全に使え、保守されているのは 7.1 系の最新版だけ」とはっきり書かれています。6.x のまま修正版を当てても、それは応急処置です。テーマやプラグインの対応を確かめたうえで、7.1 系へ上げる計画を立てておくことをおすすめします。
ここ1か月の流れを並べると、更新の間隔が短いことが分かります。
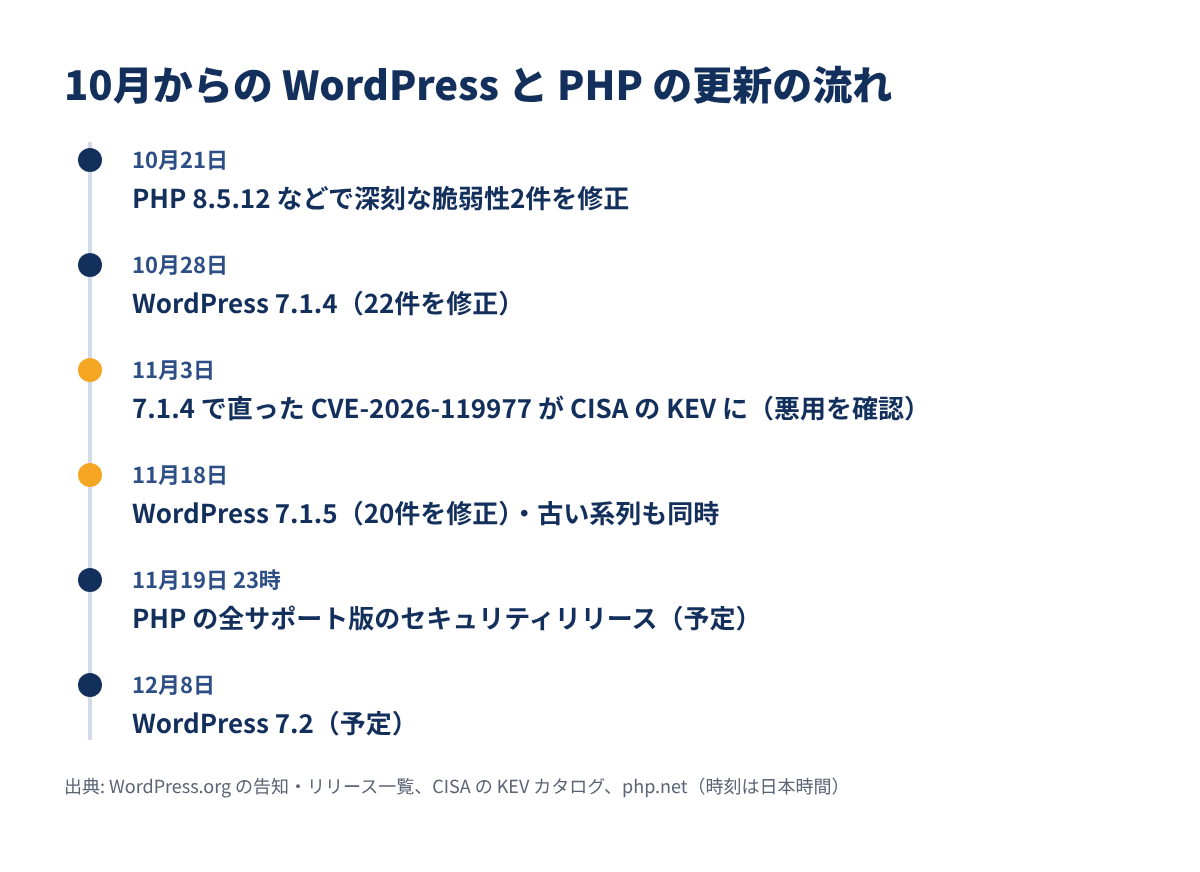
確かめ方は、使える道具によって4つあります。どれか1つで十分です。
管理画面の左のメニューの 「ダッシュボード」→「更新」 を開きます。上のほうに「現在のバージョン: 7.1.5」のように出ます。ここが 7.1.4 以前なら、まだ上がっていません。
サーバーに SSH で入れるなら、WordPress を置いたディレクトリで次を実行します。
ターミナル(VPS)
wp core version7.1.5 と出れば更新済みです。複数のサイトがあるなら、--path=/var/www/サイトのディレクトリ を付けて順に見ていきます。
ログインできない場合は、トップページの HTML に入る generator の行でも分かります。
ローカルの PC
curl -s https://example.com/ | grep -o '<meta name="generator"[^>]*>'content="WordPress 7.1.5" のように出ます。ただし、テーマやプラグインがこの行を消していることも多いので、出なければ①か②で見ます。
Docker の場合、イメージのタグと、実際に動いている WordPress の版は別物です(理由は下の「実際に更新してみた」)。必ず中のファイルを見ます。
ターミナル(Docker)
docker compose exec wordpress grep '^\$wp_version' /var/www/html/wp-includes/version.php版が分かったら、次の図で、どこまで急ぐかを決めます。
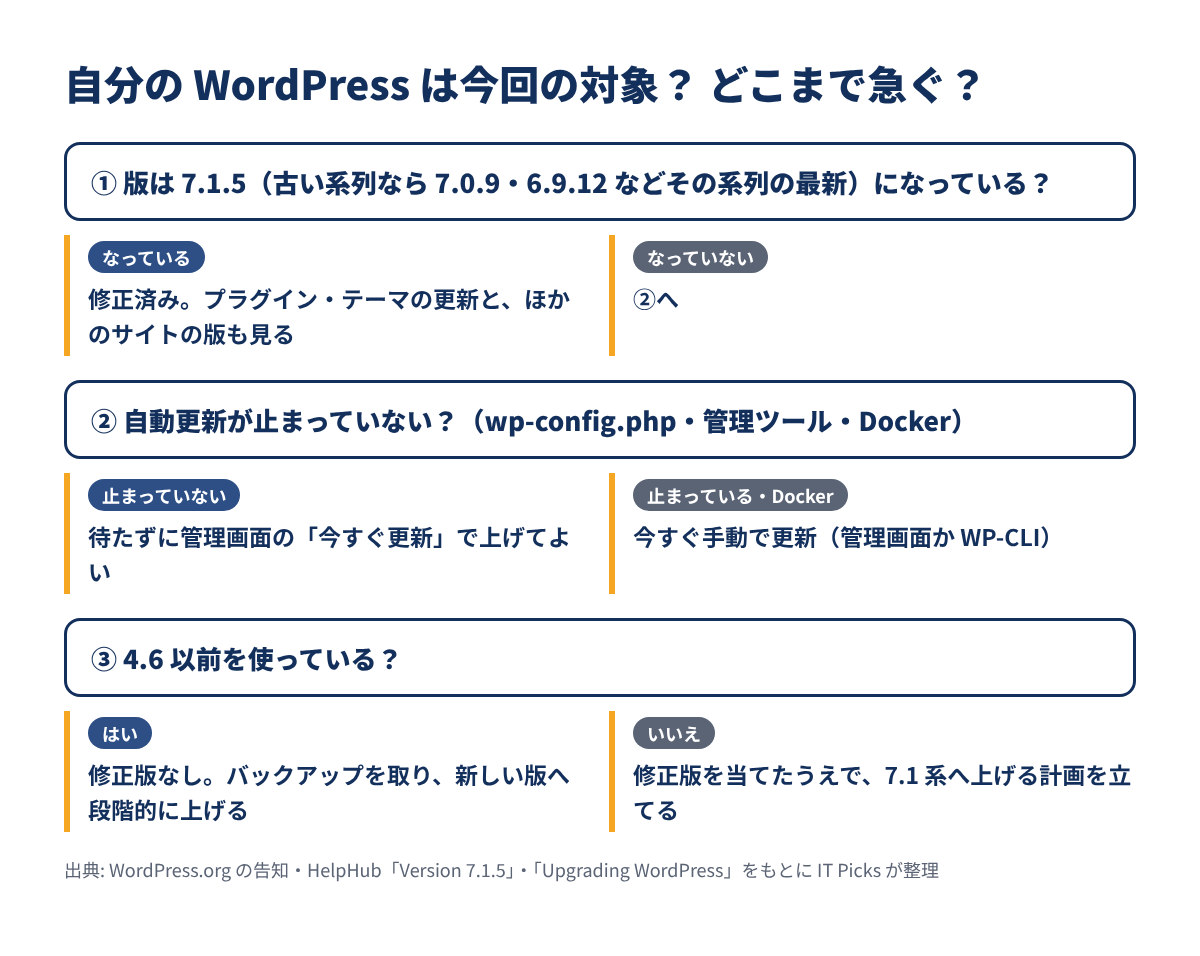
更新の流れはどの方法でも同じです。バックアップ → 更新 → 確かめるの3段です。
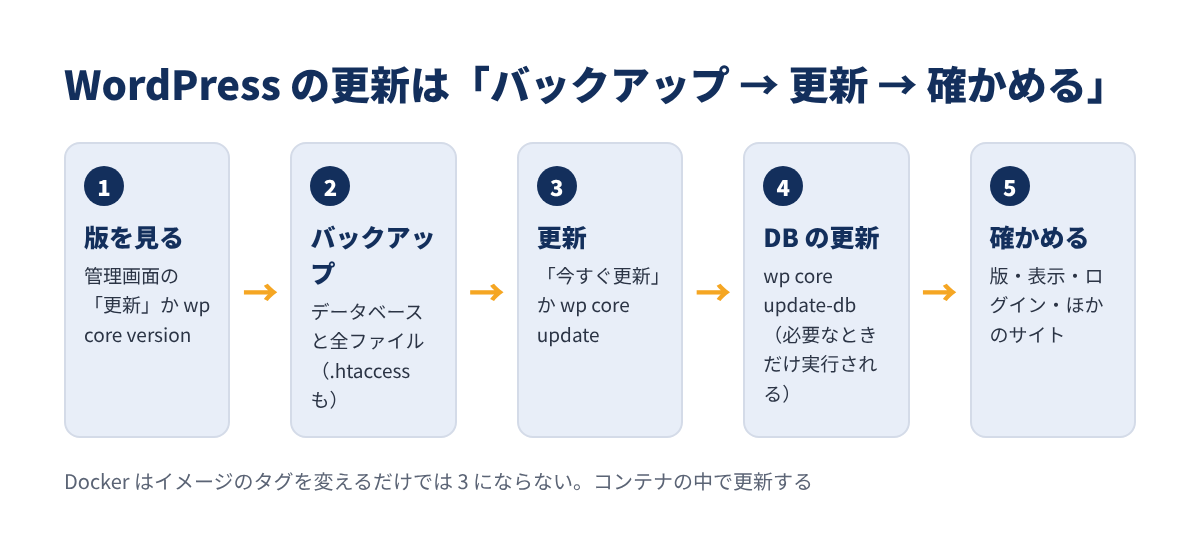
WordPress.org の更新の手引きは、作業の前にデータベースと全ファイル(.htaccess も)のバックアップを取ることを勧めています。今回のような小さな更新でも、バックアップがあれば戻せるので安心です。
WordPress は 3.7 から、マイナーリリース(7.1.4 → 7.1.5 のような更新)を自動で入れるのが既定です。ただし、次のどれかに当てはまると止まっています。
| 自動更新が止まる例 | 見る場所 |
|---|---|
AUTOMATIC_UPDATER_DISABLED が true |
wp-config.php |
WP_AUTO_UPDATE_CORE が false |
wp-config.php |
ファイルを書き換えられない権限・設定(DISALLOW_FILE_MODS など) |
wp-config.php・ファイルの所有者 |
| Git などのバージョン管理で WordPress を置いている | サイトのディレクトリ |
| サーバー会社の管理ツールで自動更新を切っている | 管理ツールの設定 |
WP_AUTO_UPDATE_CORE は、true(すべて自動)・false(すべて止める)・'minor'(マイナーだけ自動)の3つの値をとり、管理画面の設定より優先されます。設定の確認は、次のコマンドが早道です。
ターミナル(VPS)
grep -n -E "AUTOMATIC_UPDATER_DISABLED|WP_AUTO_UPDATE_CORE|DISALLOW_FILE_MODS" wp-config.php何も出なければ、wp-config.php では止めていません。WordPress.org は、マイナーの自動更新を止めることは強く勧めないとしています。
「ダッシュボード」→「更新」で 「今すぐ更新」 を押します。すでに 7.1.5 なら「最新バージョンです」と出て、ボタンは「再インストール」に変わります(下の「実際に更新してみた」の④の画面)。この表示なら、自動更新で上がっています。
SSH で入れる VPS なら、WP-CLI が確実です。ファイルの所有者(多くは www-data)で実行します。
ターミナル(VPS)
sudo -u www-data wp core update
sudo -u www-data wp core update-db
sudo -u www-data wp core version
wp core update は最新版に上げます。6.x などの古い系列に留まりたい場合は、--minor を付けると同じ系列の最新の修正版だけに上がります。
ターミナル(VPS)
sudo -u www-data wp core update --minorDocker Hub の wordpress 公式イメージには、11月18日に 7.1.5 のタグが出ています。ただし、公式イメージの説明には「最初のインストールはイメージから入り、その後はボリュームの中で自分で更新する」と書かれています。つまり、イメージのタグを変えて作り直すだけでは、WordPress 本体は上がりません。
上げ方は2つです。
image: も 7.1.5 のタグにそろえておく(新しく作るサイトや、PHP・Apache の更新のため)compose.yaml
services:
  wordpress:
    image: wordpress:7.1.5-php8.4-apache
入れ方ごとに「誰が・どこを更新するか」をまとめると、次のようになります。
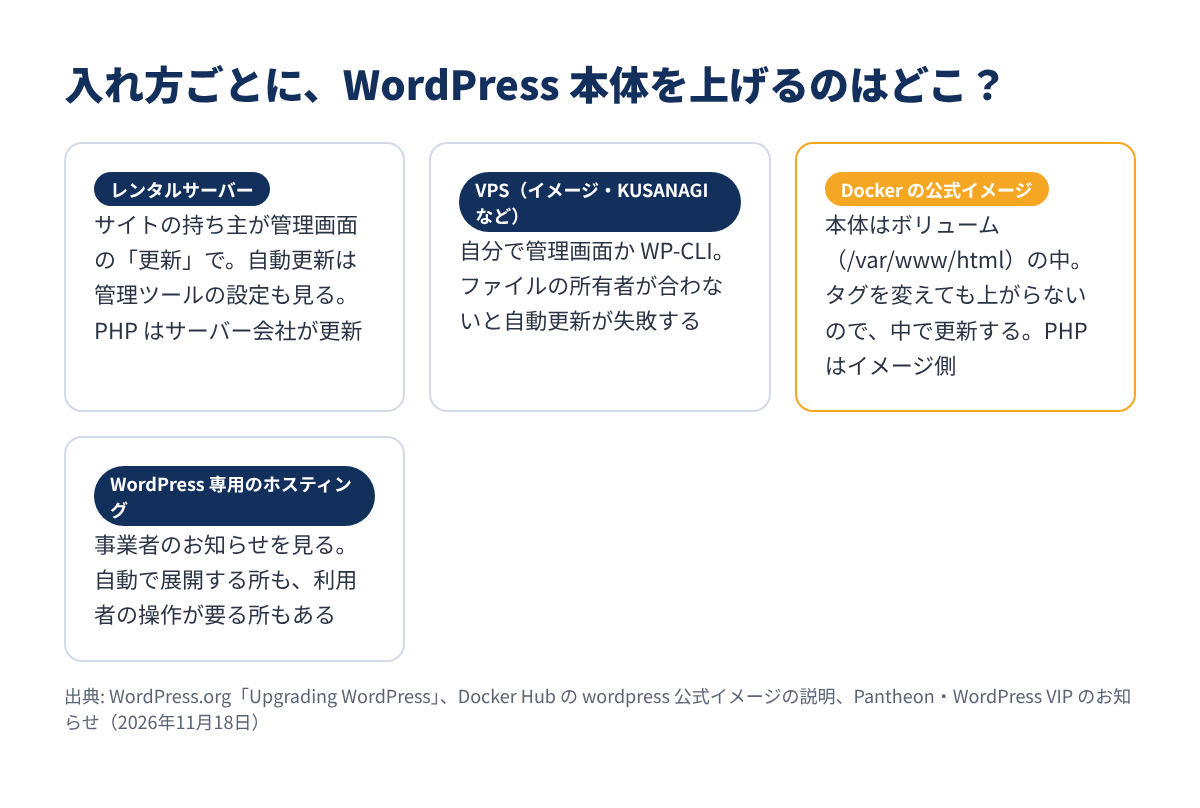
2026年11月19日に、テスト用の Linux 環境(Docker)で次の手順を実際に動かしました。WordPress はテスト環境の中(127.0.0.1)だけで待ち受けさせ、外からはつないでいません。
Docker の公式イメージ wordpress:7.1.4-php8.4-apache と MariaDB でサイトを作り、WP-CLI の公式イメージ(wordpress:cli)で初期設定をしました。
compose.yaml(テスト用・抜粋)
services:
  wordpress:
    image: wordpress:7.1.4-php8.4-apache
    ports:
      - "127.0.0.1:8080:80"
    volumes:
      - wp:/var/www/html
ターミナル(Docker)
docker compose up -d
docker compose run --rm cli wp core version --extra
docker compose exec wordpress php -v
WordPress version: 7.1.4、PHP は 8.4.27 でした。ページの generator の行も WordPress 7.1.4 です。
compose.yaml の image: を wordpress:7.1.5-php8.4-apache に書き換え、docker compose up -d で作り直しました。
ターミナル(Docker)
docker compose up -d
docker compose run --rm cli wp core version
docker compose exec wordpress grep '^\$wp_version' /usr/src/wordpress/wp-includes/version.php /var/www/html/wp-includes/version.php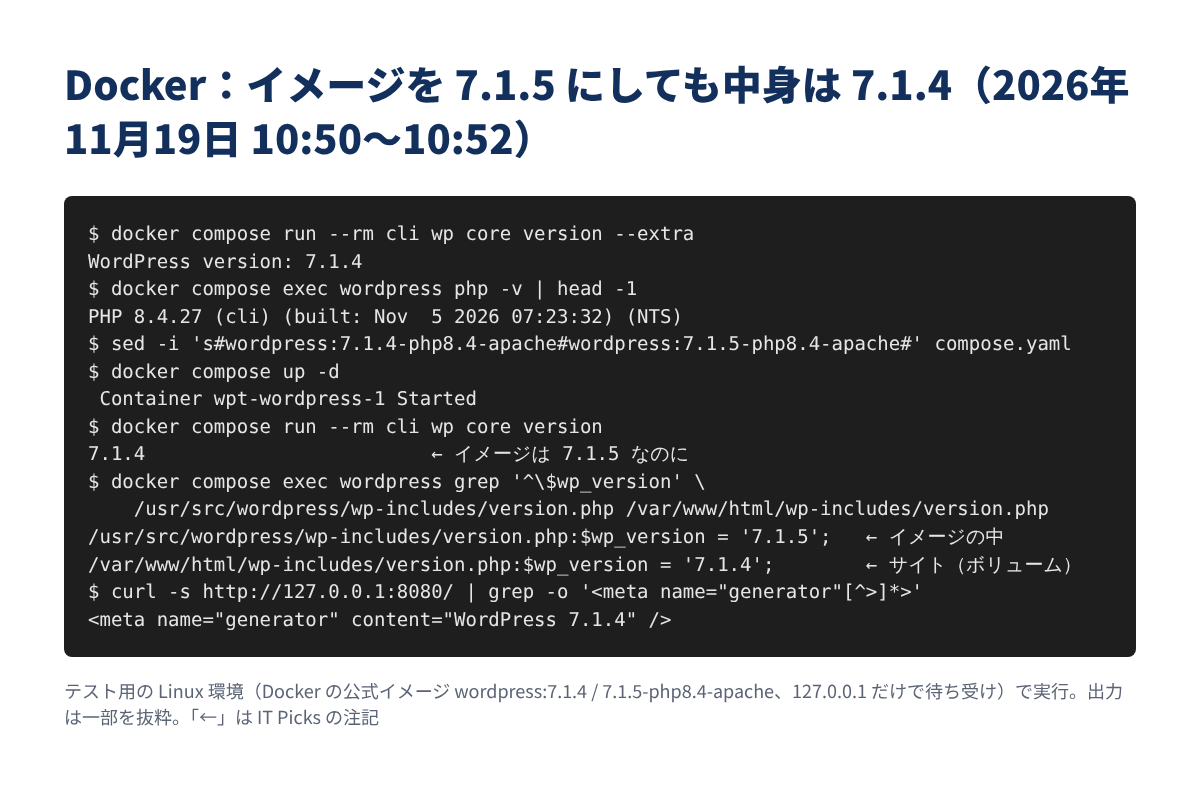
コンテナは 7.1.5 のイメージで動いているのに、wp core version は 7.1.4 のままでした。イメージの中の /usr/src/wordpress は 7.1.5 ですが、サイトが実際に使う /var/www/html(ボリューム)は 7.1.4 です。イメージの中身がボリュームにコピーされるのは最初の起動のときだけだからです。「タグを上げたから大丈夫」が通用しないことがよく分かります。
WordPress.org のリリース一覧から wordpress-7.1.5.zip を取り、配布されている sha1 と一致することを確かめてから、WP-CLI に zip を渡して更新しました。
ターミナル(Docker)
curl -O https://wordpress.org/wordpress-7.1.5.zip
curl https://wordpress.org/wordpress-7.1.5.zip.sha1; echo
sha1sum wordpress-7.1.5.zip
docker compose run --rm cli wp core update /tmp/wordpress-7.1.5.zip
docker compose run --rm cli wp core update-db
docker compose run --rm cli wp core version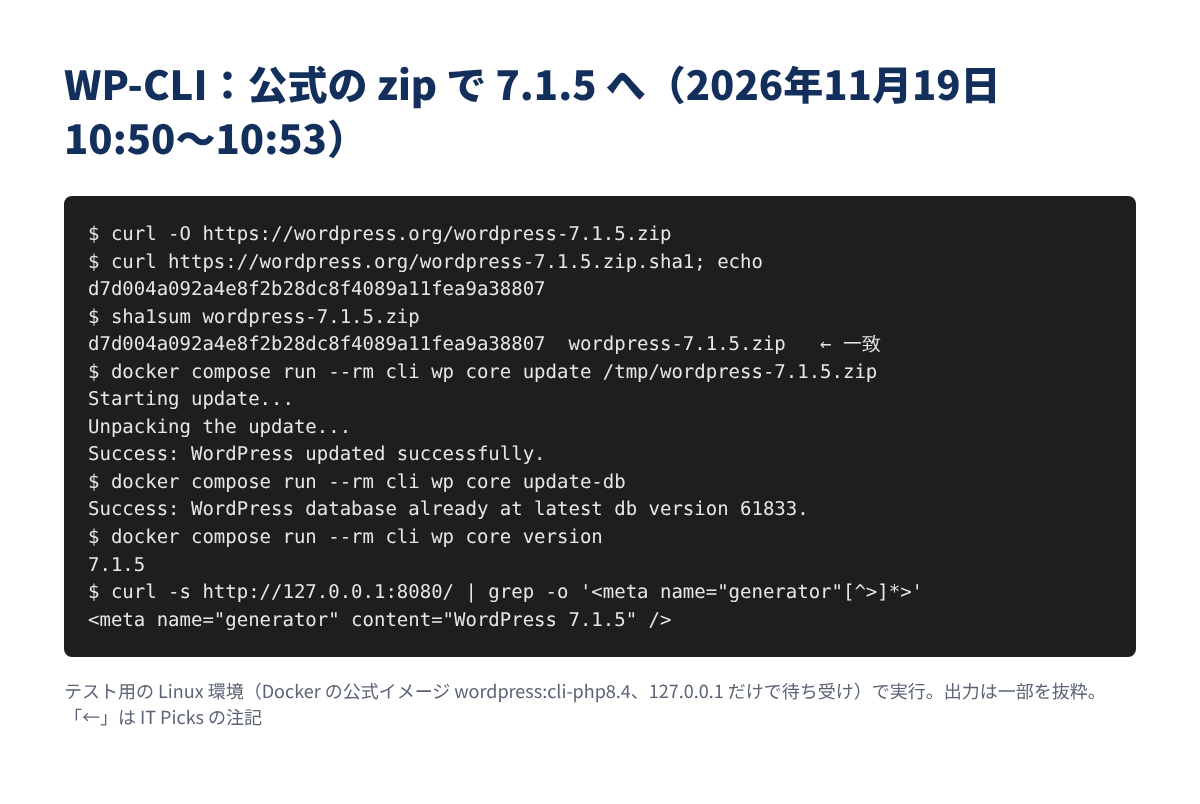
sha1 は2つとも d7d004a0…a38807 で一致し、Success: WordPress updated successfully. のあと、版は 7.1.5 に変わりました。データベースの更新は「すでに最新」と出て、作業は不要でした。トップページとログイン画面も、どちらも 200 で開きます。インターネットにつながるサーバーなら、zip を指定せず wp core update だけで同じことができます。zip を指定する方法は、外への通信を絞っているサーバーで役に立ちます。
テスト用の管理者で「ダッシュボード」→「更新」を開くと、現在のバージョン: 7.1.5、「最新バージョンです」と出ました。
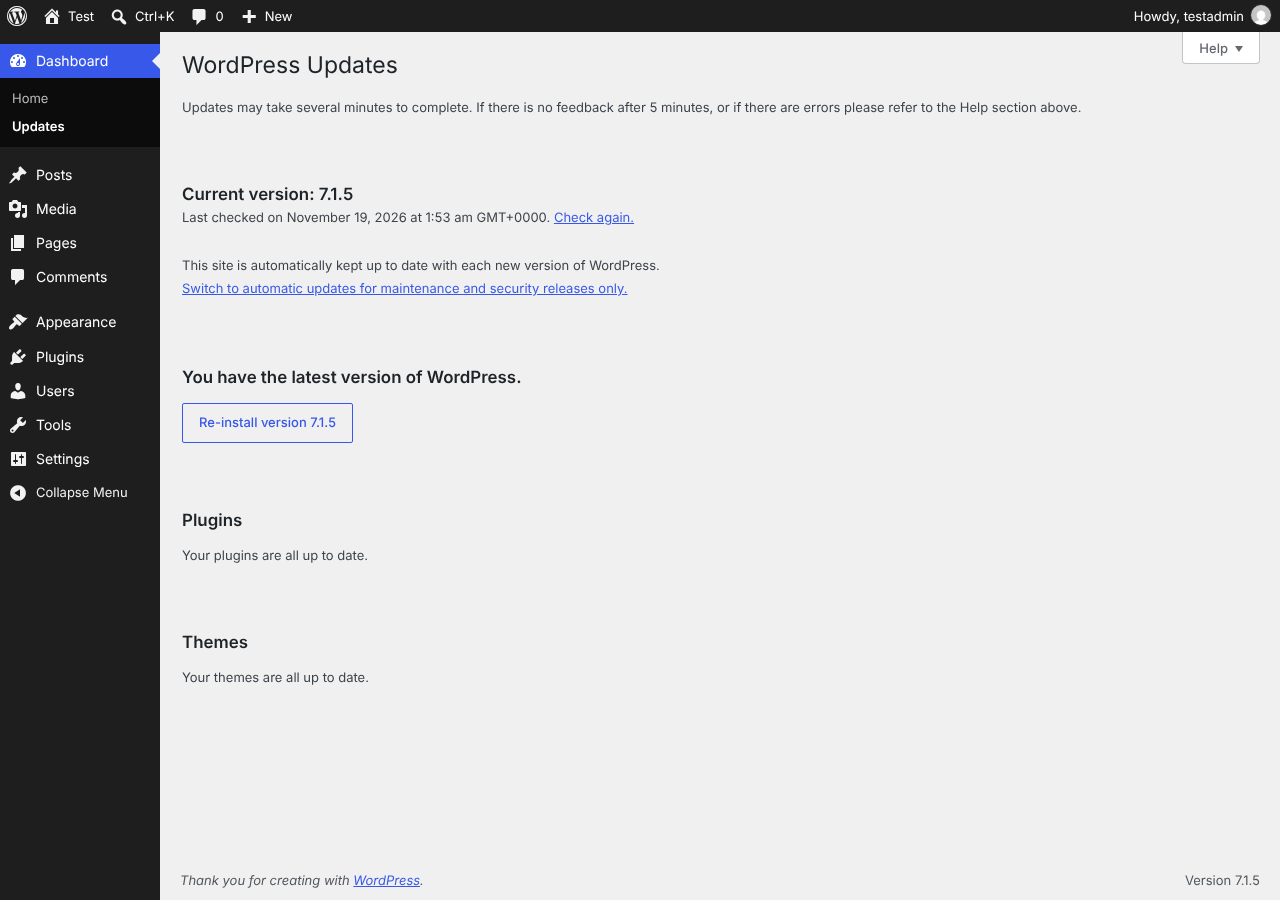
もう一つ分かったのが、自動更新の設定です。新しく作ったこのサイトは「WordPress の新しいバージョンすべてで自動更新」になっていました。WP-CLI で設定を見ても、マイナー・メジャーの自動更新はどちらも enabled でした。WordPress.org の手引きのとおり、5.6 以降に新しく入れたサイトは、メジャーの更新(12月の 7.2 など)も自動で入るということです。テーマやプラグインの対応を見てから上げたい場合は、同じ画面のリンク(英語では「Switch to automatic updates for maintenance and security releases only.」)で、マイナーだけの自動更新に切り替えられます。
この先の、本番のサイトでの作業(バックアップの取り方・メンテナンスの告知など)は、それぞれの環境の手順に従ってください。
どこで動かしていても、WordPress 本体の更新は、基本的にサイトの持ち主の作業です。サーバー会社がしてくれるのは、主に PHP やサーバーのソフトの更新です。
| 使っている環境 | 確かめること |
|---|---|
| レンタルサーバー | 管理画面の「更新」で 7.1.5 か。サーバー会社の「簡単インストール」や管理ツールで自動更新を切っていないか |
| VPS(WordPress のイメージ・KUSANAGI など) | WP-CLI か管理画面で更新。ファイルの所有者の都合で自動更新が失敗していないか |
| Docker | ボリュームの中の版(上の④)。イメージのタグだけで判断しない |
| WordPress 専用のホスティング | 事業者のお知らせ。自動で展開する所も、利用者の操作が要る所もある |
海外の WordPress 専用のホスティングでは、11月18日のうちに案内が出ています。Pantheon は「Action required(対応が必要)」として、一部の脆弱性には先に WAF の保護を入れたが、更新の代わりにはならないと案内しています。WordPress VIP は、7.1 の全環境に 7.1.5 を展開し、古い版のサイトにもバックポートを当てたとしています。
WAF は時間かせぎにはなっても、更新の代わりにはなりません。WAF でできることの整理は、こちらの記事が参考になります。
VPS の WordPress のイメージを使っている場合は、イメージごとの更新の考え方もあわせて確かめておくと安心です。
WordPress を動かしている PHP にも、同じ週に更新が来ます。php.net は11月18日、11月19日 14:00〜14:30 UTC(日本時間 23:00〜23:30)にセキュリティリリースを出すと予告しました。
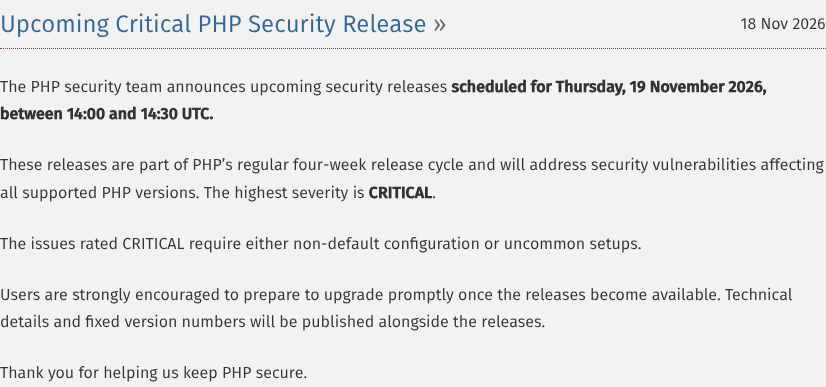
| 項目 | 予告の内容(11月19日 10時40分時点) |
|---|---|
| 公開の予定 | 11月19日 23:00〜23:30(日本時間) |
| 対象 | サポート中のすべての版(8.2〜8.5) |
| 最高の深刻度 | CRITICAL(ただし既定でない設定・一般的でない構成が条件) |
| 版番号・詳細 | 公開と同時に発表(まだ出ていない) |
| 今の最新版 | 8.5.12・8.4.27・8.3.36・8.2.35(10月21日) |
この時点では、どの版で直るか・どんな問題かはまだ分かりません。今できるのは、自分の PHP の版を把握しておくことです。
ターミナル(VPS)
php -vWordPress の管理画面なら「ツール」→「サイトヘルス」→「情報」→「サーバー」でも見られます。WordPress.org は PHP 8.3 以上を勧めており、8.2 のセキュリティサポートは2026年12月31日までです。
Docker の公式イメージでは、PHP はイメージの側に入っています。WordPress 本体と違い、PHP の修正は、公式イメージが新しい PHP で作り直されたあとにイメージを取り直し、コンテナを作り直せば入ります。PHP の修正版が出たら、IT Picks でも内容を確かめて記事に反映する予定です。10月の PHP の脆弱性の記事も参考にしてください。
上げたあとは、次の4つを見ておきます。
wp core version が 7.1.5(古い系列はその修正版)になっているかあわせて、プラグインとテーマも「更新」の画面でまとめて上げておくのがおすすめです。WordPress 本体を上げても、プラグインの穴は別に残るからです。
Q. 7.1.4 から 7.1.5 に上げると、見た目や機能は変わりますか? A. 7.1.5 はセキュリティ修正だけのリリースで、新しい機能は入っていません。ただし、使われなくなった Imgur の埋め込みのブロックの種類が外されるなど、細かい変更はあります。
Q. 自動更新の設定は、どれにしておけばよいですか? A. 少なくとも「メンテナンスとセキュリティリリース」の自動更新は有効にしておくのがおすすめです。WordPress.org も止めることを強く勧めていません。メジャーの自動更新は、テーマやプラグインの対応を確かめる余裕があるかで決めてください。
Q. 6.x のまま修正版を当てれば十分ですか? A. 今回の20件(系列によっては11〜19件)は直りますが、保守されているのは 7.1 系の最新版だけです。修正版を当てたうえで、7.1 系へ上げる計画を立ててください。
Q. 4.6 以前を使っています。 A. セキュリティ更新の対象外で、修正版はありません。バックアップを取ってから、新しい版へ段階的に上げることを検討してください。
Q. レンタルサーバーなので、サーバー会社が上げてくれますか? A. WordPress 本体の更新は、多くの場合サイトの持ち主の作業です。管理画面の「更新」で版を確かめ、古ければ「今すぐ更新」を押してください。
WordPress 7.1.5 のポイントをまとめます。
wp core versionまずは管理画面の「ダッシュボード」→「更新」を開き、7.1.5 になっているかを確かめるところから始めてください。