免許証画像が漏えいしたら?IPAが対処法を公開【2026年10月】
IT Picks編集部
IT Picks
2026年11月13日、ITエンジニア向けの転職・就職・学習サービスを運営する paiza株式会社は、開発用のステージング環境に、以前アクセス権限を持っていた退職者などがアクセスできる状態が約13年続き、最大902,576件の個人データが漏えいしたおそれがあると公表しました。
原因は、ログインのパスワードを固定のまま、認証情報を長いあいだ変えずに使っていたことです。環境の中のデータは氏名・住所・電話番号・メインのメールアドレス・パスワードがマスク処理(非表示化・置換)されていた一方で、生年月日・職歴・学歴・応募履歴・GitHub IDなどは含まれていました。外部への流出や悪用は、現時点で確認されていません。「攻撃された」話ではなく、辞めた人の鍵を回収していなかった——身近な管理の穴が13年続いた件という位置づけです。
この記事はこんな人向けです
一言でいうと、本番のデータを複製したテスト用の環境が、退職者などからも外から入れる状態のまま放置されていたという件です。誰かが実際に入ってデータを持ち出したことは確認されていませんが、入れる状態だった期間が2013年から2026年8月13日までと長いのが特徴です。
| 項目 | 内容(2026年11月13日の公式発表) |
|---|---|
| 発表 | 2026年11月13日(paiza株式会社のお知らせ) |
| 場所 | 開発用ステージング環境(動作検証環境) |
| アクセスされ得た人 | 以前アクセス権限を持っていた退職者などの第三者 |
| 期間 | 2013年(環境の構築時)〜2026年8月13日 |
| 最大件数 | 902,576件 |
| 原因 | 認証用パスワードが固定の文字列、ベーシック認証などの認証情報を長期間変えていなかった |
| 流出・悪用 | 外部への流出も、悪用や二次被害の報告も確認されていない |
| 本人への連絡 | 連絡先が分かる人にメールで個別に案内(届かない場合もある) |
ステージング環境とは、新しい機能を本番に出す前に動作を試すための、本番とそっくりな練習用の環境です。paiza では、本番のデータから個人を特定しやすい項目を隠したうえで、ここに複製して使っていました。
問題が見つかったきっかけは、2026年7月17日の行政機関からの照会です。paiza が調べたところ、動作検証環境の認証の管理に不備がありました。どの行政機関からの照会かは公表されていません。
不備は2つです。1つは、ログイン用のパスワードが固定の文字列のままで、ベーシック認証(ページを開くときに ID とパスワードを求める簡単な仕組み)などの認証情報も変えていなかったこと。もう1つは、一部の項目でマスク処理をしていない期間があったことです。社員が辞めても入り口の鍵が同じなので、辞めた人も外から入れる状態が続いていたことになります。
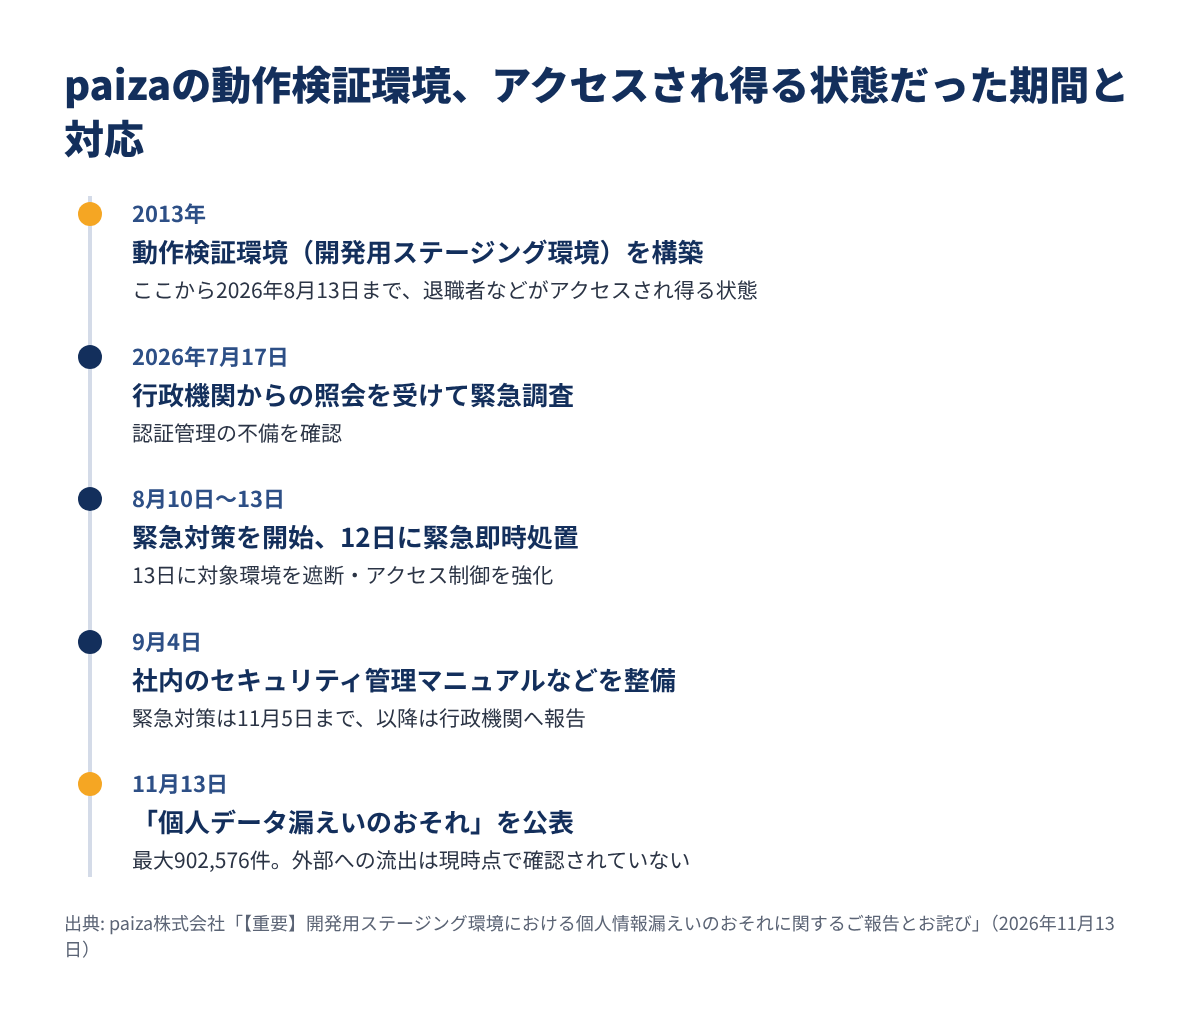
| 日付 | 出来事 |
|---|---|
| 2013年 | 動作検証環境を構築(ここからアクセスされ得る状態) |
| 2026年7月17日 | 行政機関の照会を受けて緊急調査、認証管理の不備を確認 |
| 8月10日 | 緊急対策を開始(11月5日まで。以降は行政機関へ報告) |
| 8月12日 | 緊急即時処置 |
| 8月13日 | 対象環境を遮断、社内専用の経路からだけ入れるように切り替え |
| 9月4日 | 社内のセキュリティ管理マニュアルなどを整備 |
| 11月13日 | 「個人データ漏えいのおそれ」を公表 |
照会から公表までは約4か月、遮断からは3か月かかっています。退職者などからは退職時に秘密保持誓約書を取っているとし、paiza は今も状況の監視とログの解析を続けているとしています。
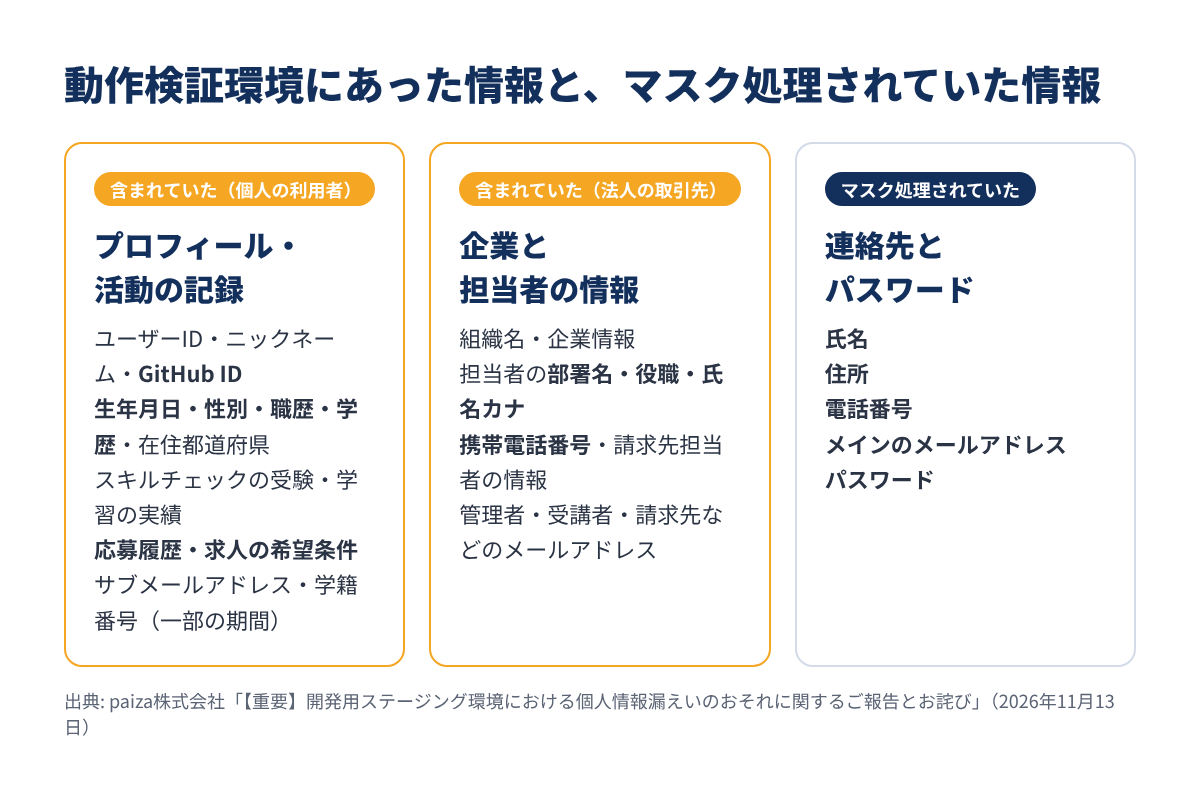
動作検証環境にあった情報を、個人の利用者・法人の取引先・隠されていたものの3つに分けました。
| 区分 | 含まれていた主な項目 |
|---|---|
| アカウント・識別子 | ユーザーID、ニックネーム(2013年〜2026年8月)、GitHub ID(2017年9月〜2026年7月)、一部サービスのログインID(2025年3月〜4月)、学籍番号(2026年2月〜3月)、ブログURL など |
| プロフィール | 生年月日・性別・職歴・学歴・在住都道府県 など |
| 学習 | スキルチェックの受験、ラーニングの学習実績 |
| 転職・就職活動 | 応募履歴・求人の希望条件 など |
| 連絡先 | サブメールアドレス(2024年4月〜8月)、管理者・受講者・請求先などのメールアドレス(一部の期間は除く) |
| 法人の取引先 | 組織名・企業情報、担当者の部署名・役職・氏名カナ・携帯電話番号、請求先担当者の情報 など |
| マスク処理されていた | 氏名・住所・電話番号・メインのメールアドレス・パスワード |
カッコの期間は、公式発表に書かれているとおりに載せています。公式発表は、それぞれの期間が何を意味するかまでは詳しく説明していません。
学生などの一部の会員は、学校から配られたアドレスを「メイン」、個人のアドレスを「サブ」として登録しています。メインは隠されていましたが、サブのアドレスは「2024年4月〜8月」の期間つきで、含まれていた項目の一覧に載っています。
2026年11月16日時点の公式発表で、まだ分からないことを並べると次のとおりです。
| 項目 | 状況 |
|---|---|
| 実際にアクセスされたか・誰が入ったか | 公表されていない(流出の事実は確認されていない) |
| アクセスできた退職者などの人数 | 公表されていない |
| 照会してきた行政機関の名前 | 公表されていない |
| 902,576件のうちの人数(個人・法人の内訳) | 公表されていない |
| 案内メールの送信元のアドレス・送った件数 | 公表されていない |
| 次の発表の予定 | 示されていない(監視とログの解析は継続中) |
誰がアクセスしたかを探したり、決めつけたりしないことも大切です。新しい公式発表が出たら、この記事も更新します。
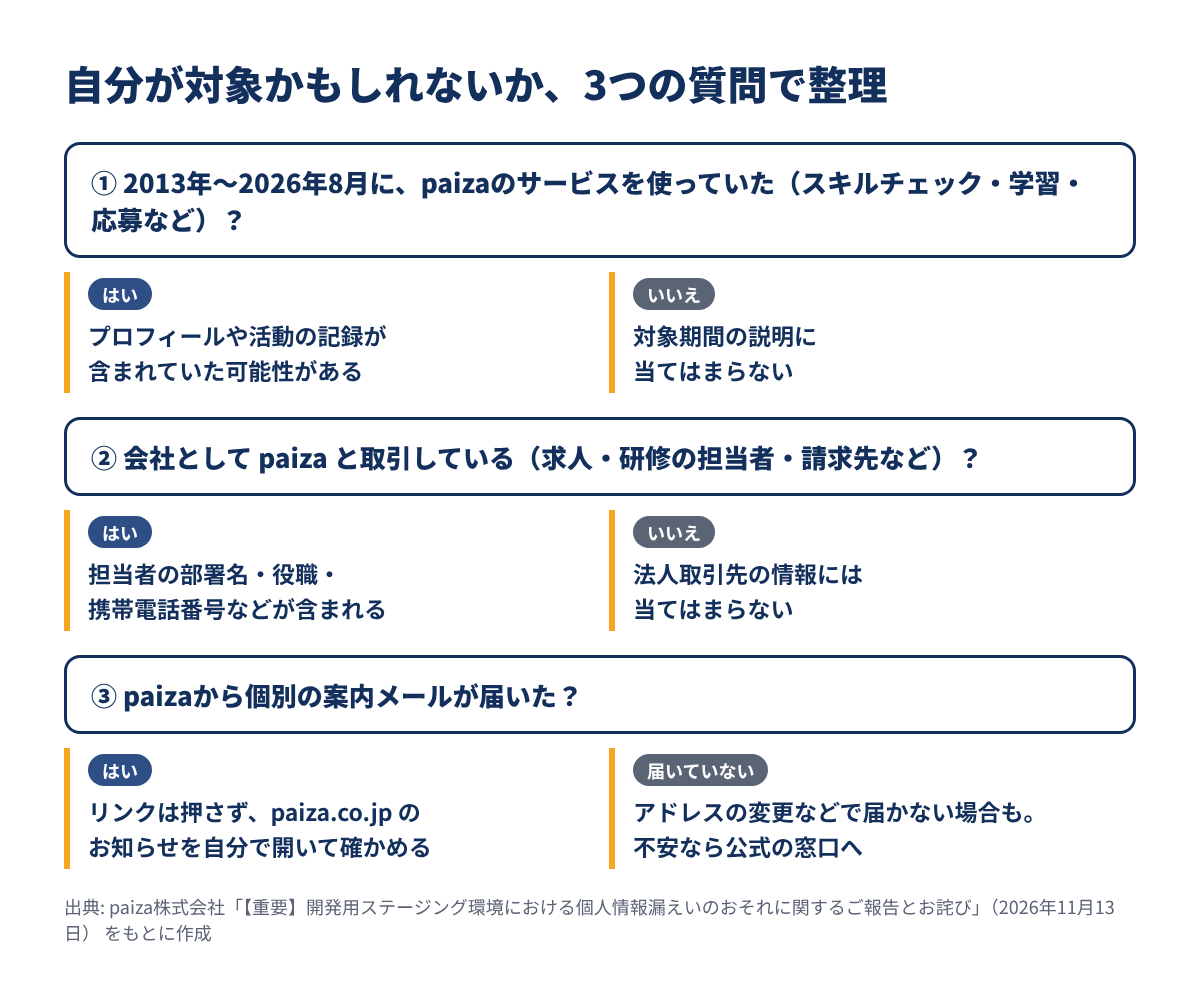
公式発表の条件を、読者の立場から3つの質問に並べ替えました。
| 質問 | 「はい」のとき | 「いいえ」のとき |
|---|---|---|
| 2013年〜2026年8月に、paiza でスキルチェック・学習・応募などをした? | プロフィールや活動の記録が含まれていた可能性がある | 対象期間の説明に当てはまらない |
| 会社の担当者として paiza と取引している? | 部署名・役職・携帯電話番号などが含まれる | 法人取引先の情報には当てはまらない |
| paiza から個別の案内メールが届いた? | メールのリンクは使わず、paiza.co.jp のお知らせを自分で開いて内容を確かめる | アドレスの変更などで届かないこともある。不安なら公式の窓口へ |
paiza は連絡先が分かる人にだけメールで案内しています。昔のアドレスで登録したままの人には届かないため、「メールが来ていない=対象外」とは言えません。
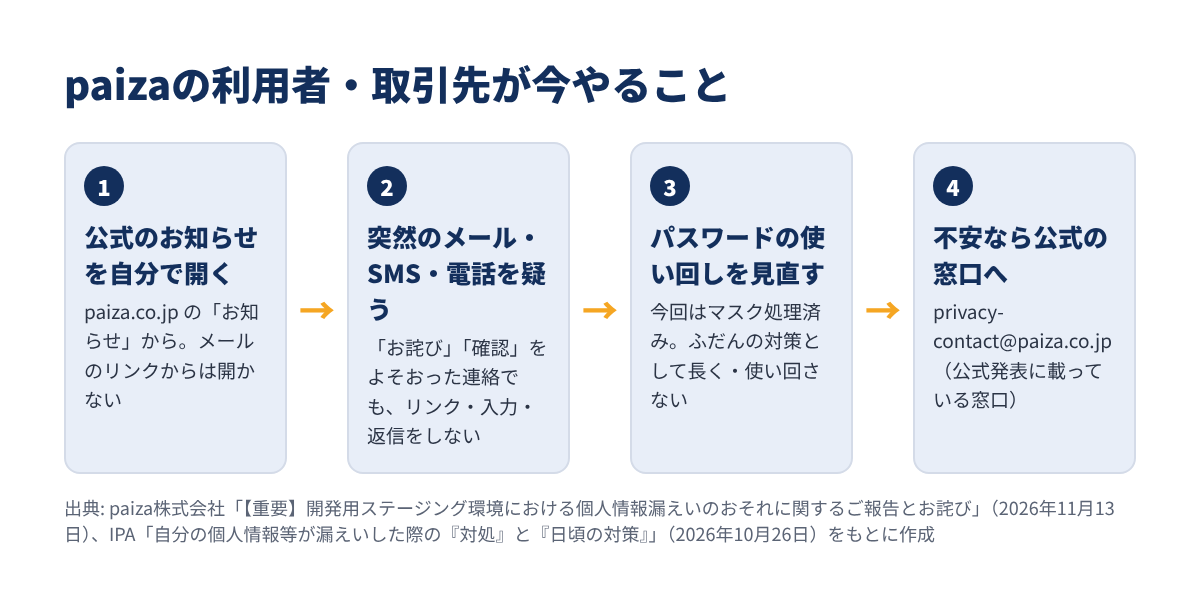
paiza の公式発表には、利用者にパスワードの変更を求める記載はありません。パスワードはマスク処理されていたためです。そのうえで、IPA(情報処理推進機構)の案内をもとに、今やっておくとよいことを並べました。
| やること | 理由・ポイント |
|---|---|
| ☐ 公式のお知らせはブックマーク・検索から開く | 案内メールのリンクから開かない。送信元のアドレスは公表されていない |
| ☐ 突然のメール・SMS・電話を疑う | IPA は、漏れた連絡先が偽メール・詐欺電話に悪用されるおそれを挙げている |
| ☐ リンクを押さない・入力しない・返信しない | 「お詫び」「確認のお願い」の形でも同じ |
| ☐ パスワードの使い回しを見直す | 今回は対象外でも、長く・使い回さないのが IPA の日頃の対策 |
| ☐ 使っていないアカウントを整理する | 必要な情報だけ登録し、使わないアカウントは削除(IPA) |
| ☐ 不安なときは公式の窓口へ | privacy-contact@paiza.co.jp(公式発表に載っている窓口) |
本物の案内メールが届いている人もいるため、「paiza から漏えいのお知らせが来た」こと自体は不自然ではありません。だからこそ、メールのリンクから操作しないのが安全です。IPA も、メールが本物か確かめたいときは正規のサイトを自分で調べ、そこから問い合わせるようすすめています。
法人の取引先の情報には、担当者の部署名・役職・氏名カナ・携帯電話番号が含まれます。IPA は、電話番号が漏れると詐欺電話や偽の SMS に使われるおそれがあるとしています。paiza や取引先を名乗る急な電話・SMS で ID やパスワードを聞かれたら、IPA の案内どおりその場で答えず、正規のサイトで調べた連絡先から問い合わせ直すのが安全です。
今回パスワードは隠されていましたが、同じパスワードを複数のサービスで使っているなら、これを機に見直しておくと安心です。管理が大変なら、パスワード管理アプリやパスキーを使う方法があります。
情報漏えいの不安を相談できる IPA の窓口は、こちらの記事にまとめています。
IT Picks では11月に、本番ではなく「開発用」の環境や認証情報から情報が危うくなった事例を続けて取り上げています。原因の形を並べると、共通点が見えてきます。
| 会社(発表日) | どこから | 原因の形 | 外部への流出 |
|---|---|---|---|
| paiza(11月13日) | 開発用ステージング環境 | 固定のパスワード・退職者の権限が残ったまま | 確認されていない |
| サイバーセキュリティクラウド(11月12日) | GitHub 上の開発の管理領域 | 従業員の GitHub の認証情報1件が外部に流出 | 漏えいのおそれ(調査中) |
| ラフール(11月9日) | サーベイの旧システム | プログラムに書き込んだアクセスキーが2019年に公開されていた | 182社・24,232名分が取得された |
3件とも、「鍵(認証情報)の管理」が入り口です。paiza の件は、外から破られたのではなく、鍵を変えないまま人が入れ替わった点が違います。
今回の件でまず押さえたいのは、「漏れた」ではなく「漏れ得る状態だった」という発表だという点です。外部への流出は確認されておらず、氏名や住所、パスワードも隠されていました。利用者が慌ててすることは多くなく、偽メールに気をつけることが中心になると考えています。
一方で、生年月日・職歴・学歴・応募履歴は、転職サービスならではの「キャリアの記録」です。氏名が隠されていても、GitHub ID のようにほかのサービスでも使われる識別子が一緒に含まれていた点は、重く受け止めたいところです。
開発する側にとっても他人事ではありません。テスト用にコピーした本番データ・共有のベーシック認証・退職者のアカウントは、どの会社にもありがちな「後回し」の場所です。paiza が挙げた再発防止策(退職時の権限削除の徹底・マスク基準の見直し・外部の脆弱性診断)は、そのまま自社の点検項目にも使えます。報告書の書き方や確認の観点は、JPCERT/CC のチェックリストの記事も参考になります。
paiza の個人データ漏えいのおそれのポイントをまとめます。
まずは、paiza を名乗るメールのリンクは開かず、公式のお知らせを自分で開いて確かめることから始めてください。