PHPに深刻な脆弱性2件、修正版8.5.12などを公開【2026年10月】
IT Picks編集部
IT Picks
2026年11月13日(米国時間)、Google の脆弱性調査チーム Project Zero が、脆弱性の開示方針を改めると発表しました。2021年から続けてきた「90+30」をやめ、報告から決まった日数がたったら、直っていてもいなくても公開する「Full X」 に切り替えます。日数は今の 90日から、2027年2月に60日、2028年1月に30日 へ段階的に短くなります。
理由は AI です。攻撃者が AI で脆弱性を見つけ、修正版から弱点を割り出す速さが上がり、「修正が出たら、すぐ悪用が始まる」前提で考えるべき になった——というのが Project Zero の見立てです。作る側には「もっと速く直す」こと、使う側には「出た修正をすぐ入れる」ことを求める方針への転換と言えます。
この記事はこんな人向けです
一言でいうと、ベンダー(ソフトの作り手)に脆弱性を伝えてから X 日後に、技術的な詳細を必ず公開する というルールです。X は今が 90、最終的には 30 になります。
Project Zero は Google のセキュリティ研究チームで、Apple・Microsoft・Samsung・Adobe など Google 以外の製品も調べて、見つけた脆弱性を作り手に報告 しています。公開までの期限を決めているのは、作り手に早く直してもらうためです。
| 項目 | 内容(2026年11月17日時点の公式の情報) |
|---|---|
| 発表日 | 2026年11月13日(米国時間) |
| 発表元 | Google Project Zero(ブログ「Policy and Disclosure: 2026 Edition」) |
| 新しい方針の名前 | Full X(報告から X 日後に公開) |
| 今の X | 90日(発表の日から) |
| これから | 2027年2月2日に60日、2028年1月3日に30日 |
| なくなるもの | 修正後30日の「パッチを配る期間」、14日の猶予期間など 大半の特例 |
| 残る例外 | 実際に悪用されている脆弱性・他者がすでに公開したもの・ベンダーが早い公開を頼んだもの |
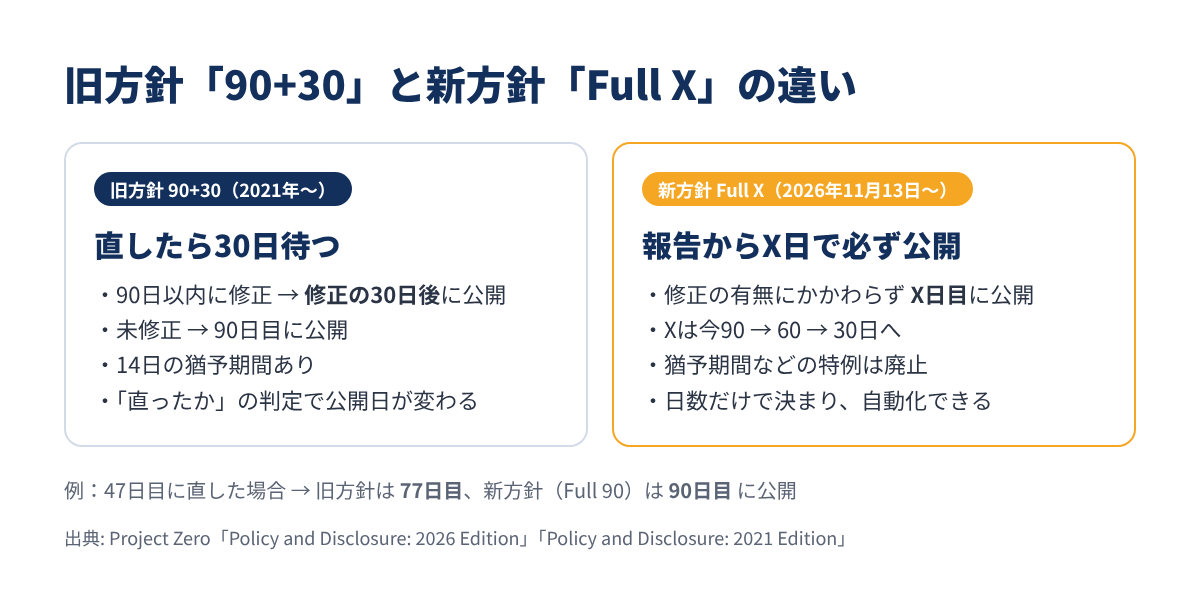
いちばん大きな違いは、「直ったら30日待ってから公開」がなくなる ことです。旧方針では、90日以内に直せば、利用者が更新を入れる時間として 修正から30日後 に詳細を公開していました。新方針では、修正がいつでも、報告から X 日目に公開 します。
| 比べる点 | 旧方針「90+30」(2021年〜) | 新方針「Full X」(2026年11月13日〜) |
|---|---|---|
| 公開の日 | 90日以内に修正 → 修正の30日後/未修正 → 90日目 | 修正の有無にかかわらず X 日目(今は90) |
| 47日目に直した場合 | 77日目 に公開(47+30) | 90日目 に公開(X=90のとき) |
| 猶予期間 | 104日までに直せる見込みなら 14日延長 できた | なし |
| 同じ種類のバグ(variant) | 既存の報告に足し、新しい期限は付けない特例 | 特例は 廃止 |
| 修正されたかの判定 | 公開日を決める判断材料だった | 判断材料に しない(状況の追跡・説明は続ける) |
| 実際に悪用されている場合 | 7日の期限(修正したら30日後に公開、3日の猶予) | Google の方針どおり 7日後 に公開 |
旧方針の「修正の判定」は意外と手間がかかっていました。利用者に直接配らないコードなどでは「本当に直ったか」の合意に何度もやり取りが要り、報告が週に数件のペースに増えた今は回らなくなってきた ことも、変更の理由に挙げられています。日数だけで決まる新方針は、Project Zero とベンダーの双方が機械的に管理できる 形です。
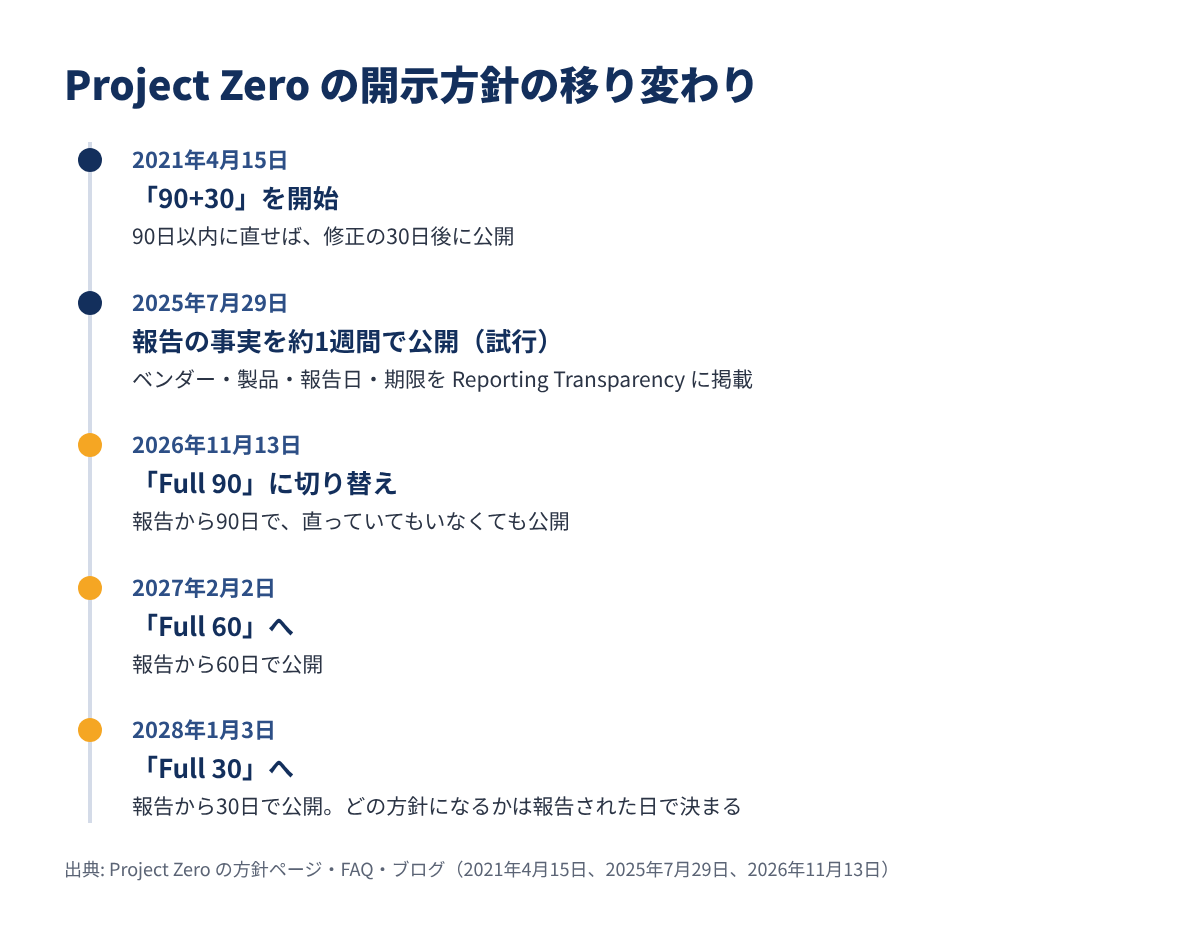
日程は次の3段階です。どの方針が使われるかは「報告された日」で決まります。たとえば2027年1月に報告されたものは、2月2日を過ぎても90日の期限のままです。
| 期間 | 方針 | 公開までの日数 |
|---|---|---|
| 2021年4月〜2026年11月12日 | 90+30 | 90日(修正したら修正の30日後) |
| 2026年11月13日〜2027年2月1日 | Full 90 | 90日 |
| 2027年2月2日〜2028年1月2日 | Full 60 | 60日 |
| 2028年1月3日〜 | Full 30 | 30日 |
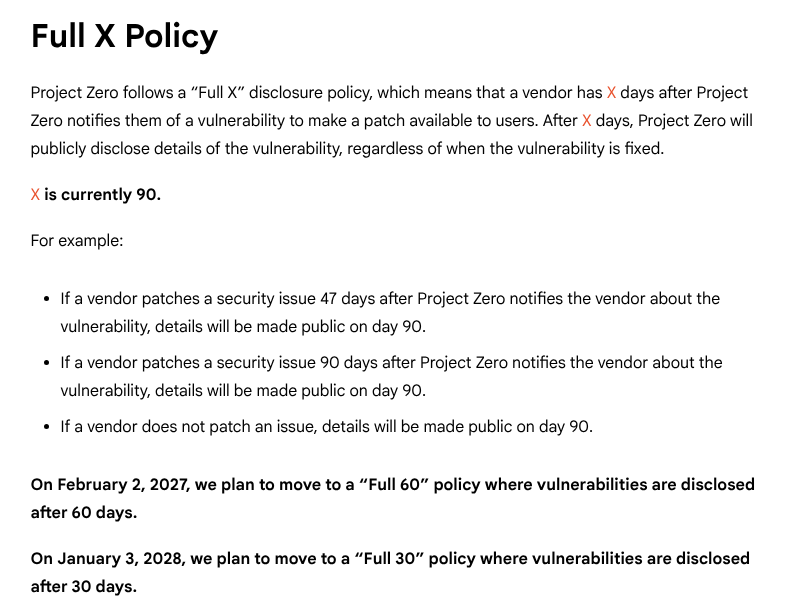
方針ページにも、2027年2月2日と2028年1月3日の予定がはっきり書かれています。
いきなり30日にしない理由も説明されています。報告を多く受けているベンダーに意見を聞いたところ、「すぐ変えると、直す仕組みを整えている途中で未修正の脆弱性が攻撃者に渡る」「新方針の報告だけを優先して、もっと深刻な別のバグが後回しになる」「守れないベンダーが期限内に直すのをあきらめる」 という心配が出たためです。そこで、厳しいが現実的な日程にしたとしています。
特例はほとんどなくなりますが、次のものは残ります。
| 種類 | 新方針での扱い |
|---|---|
| 実際に悪用されている脆弱性(in the wild) | Google のアプリケーションセキュリティの方針どおり 7日後 に公開 |
| 他者がすでに詳細を公開した脆弱性 | Project Zero も すぐ公開 することがある |
| ベンダーが早い公開を頼んだ場合 | 期限より 早く公開 |
| 公開すると大規模な被害が出て、遅らせると防げる場合 | まれに例外。公開して記録する(方針ページでは過去12年で5回) |
| ハードウェア | Spectre・Meltdown のように、これまでもまれに例外を認めており 今後も続ける |
FAQ には、期限を延ばした例として 2,219件中10件 が並んでいます(Spectre・Meltdown は216日)。延長はごく一部だった、ということです。
なお、深刻度は公開の判断に使いません。「深刻度が低くても、攻撃者に見つかる可能性は変わらない」というのがその理由です。
Project Zero が挙げる理由は3つです。
LLM(大規模言語モデル)で、攻撃者が脆弱性を見つけて悪用する速さが上がりました。同じバグを悪意のある誰かが先に見つける危険 も高まり、「今日報告された脆弱性は、去年のものより利用者にとって危険」だとしています。
LLM で、修正版(パッチ)を読んで弱点を割り出し、攻撃コードを作るまでの時間 も縮みました。Project Zero は「パッチから悪用までの時間はゼロ」と考えるのが妥当だとし、修正後に30日伏せておく意味はなくなった、むしろ「まだ知られていない」という誤った安心感を与えると述べています。
以前は年に数件だった対象で、週に数件 の脆弱性が見つかるようになりました。修正の判定や猶予期間の交渉を1件ずつしていては追いつきません。
修正版から弱点を割り出す動きは、すでに実際の攻撃で見つかっています。Google の脅威インテリジェンス部門は11月16日、パッチの前後のコードを AI で比べ、人の操作なしで悪用まで進む仕組み を初めて観測したと報告しました。
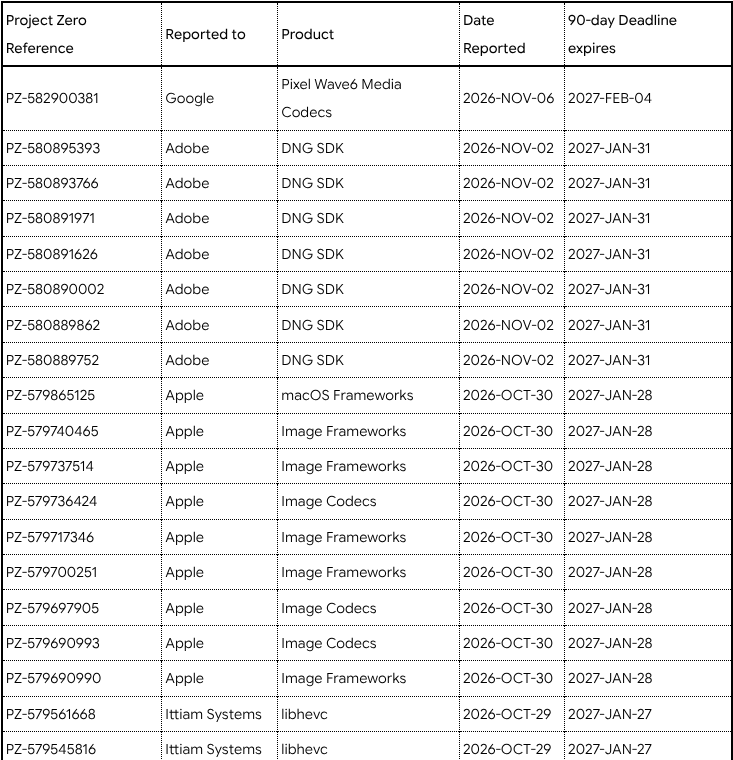
Project Zero は2025年7月から、報告した脆弱性の ベンダー・製品・報告日・修正日 を「Reporting Transparency」のページで公開しています。IT Picks が2026年11月10日更新分を集計したところ、2026年の報告は115件 でした。
| 報告された月(2026年) | 件数 |
|---|---|
| 1〜7月 | 月 5〜7件 |
| 8月 | 30件 |
| 9月 | 11件 |
| 10月 | 23件 |
| 11月(6日まで) | 8件 |
報告先は Apple 44件、Adobe 16件、Google 15件、Samsung Mobile 12件 が多めです。製品名を見ると、115件のうち78件(約7割)が画像・音声・動画・フォントを読み込む部分(Image Codecs・DNG SDK など)でした。
修正が済んだ61件の 修正にかかった日数の中央値は46日 でした。30日以内に直ったのは19件(約3割) で、60日以内でも37件です。
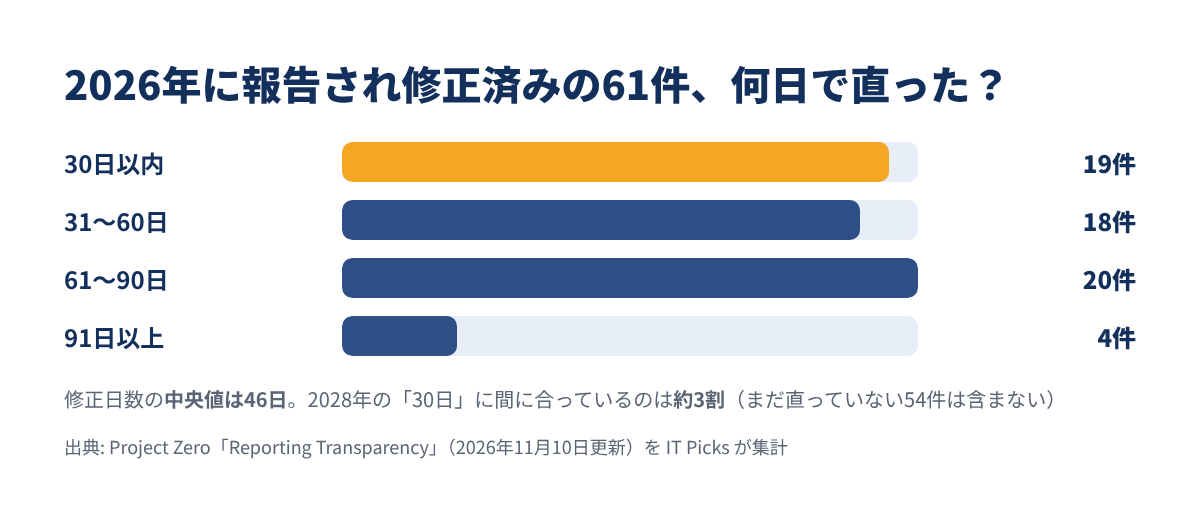
まだ直っていない報告(期限前の49件、期限を過ぎた5件)は入っていないので、実際はもう少し長くかかっている可能性があります。それでも、2028年の「30日」は、今の大手ベンダーでも3割ほどしか間に合っていない速さ だと分かります。
利用者にとっての変化は、修正が出てから攻撃が始まるまでの時間が、これまで以上に短くなる前提で考える ということです。Project Zero も、修正が出てから利用者が入れるまでの時間(パッチギャップ)を縮めることが重要だとしています。IPA も、OS やソフトは常に最新にし、ルーターやネットワークカメラなど ネットにつながる機器すべて を更新するよう案内しています。
| 機器 | 自動更新・確かめる場所 |
|---|---|
| Windows | [スタート]→[設定]→[Windows Update]→[Windows 更新プログラムの確認] |
| iPhone・iPad | 「設定」→「一般」→「ソフトウェアアップデート」→「自動アップデート」 |
| Android | 設定 →[システム]→[ソフトウェア アップデート](機種により名前が違う) |
| Chrome(パソコン) | その他アイコン →[ヘルプ]→[Google Chrome について] |
| ルーター・カメラなど | メーカーの管理画面・アプリの「ファームウェア更新」 |
iPhone は「自動アップデート」の 「自動インストール」をオン にすると、充電中で Wi-Fi につながっている夜間に入ります。手順の詳細は iOS の更新方法をまとめた記事 にあります。Windows は、更新が出たらすぐ受け取る設定も用意されています(11月の Windows Update の記事)。
更新は、再起動して初めて効く ものが多くあります。Chrome は再起動ボタンが出ていれば、まだ新しい版になっていません。Pixel も、ダウンロードした更新は次の再起動で有効になります。
自動更新でも、止まっていることがあります。Android はセキュリティアップデートの日付で確かめられます(Android の確認方法の記事)。
会社の PC やサーバーでは、テストのために更新を数週間ためてから入れる運用もあります。Project Zero の考え方に立つと、修正が出た時点で、その中身から攻撃が作られうる ことになります。IPA も10月の注意喚起で、未適用のパッチを確かめ、できるだけ速やかに入れるよう求めています。
| チェック | 見直すこと |
|---|---|
| □ 使っている製品・サービスの一覧がある | 外に公開しているサーバー、VPN、クラウドまで洗い出す |
| □ ベンダーのセキュリティ情報を見る人が決まっている | 担当者と、見る頻度(毎日・毎週)を決める |
| □ Reporting Transparency を見ている | 自社が使う製品の名前が載ったら、そのベンダーの修正を待ち構える |
| □ 緊急の更新の手順がある | 定期の更新日を待たずに当てる流れと、承認する人を決めておく |
| □ 古い機器が残っていない | サポートが切れて修正が出ない機器を置き換える |
Project Zero は、影響を受ける会社から報告の共有を頼まれても断り、上流のベンダーに問い合わせるよう勧めています。報告の中身は手に入らないので、ベンダーの修正が出たらすぐ動ける準備 が現実的な対策です。
優先度は、IT Picks では次の順で考えるのがおすすめだと考えています。
| 優先度 | 状況 | 動き方 |
|---|---|---|
| 1 | 実際に悪用されている(JPCERT/CC などの注意喚起・ベンダーの「悪用を確認」) | 定期の更新を待たず、すぐ適用か回避策 |
| 2 | インターネットに公開している機器・サーバーの修正 | 次の定期の更新を待たずに前倒し |
| 3 | 社内の PC・スマホの OS とブラウザ | 自動更新に任せ、遅れている端末だけ追う |
| 4 | 社内だけで使うソフト | 定期の更新でまとめて |
ソフトやアプリを作っている人には、報告から30日で、直して配るところまで終える 準備が求められます。Project Zero は10月6日のブログで、修正の工程を 受付と仕分け → 修正の開発 → テスト → 取引先の確認 → 配信 → 有効化(再起動など) に分け、急ぐときに遅れの原因になるのは テストと配信 だとしています。そのうえで、急ぎの修正に使える仕組みを紹介しています。
| 方法 | 仕組み | 例(Project Zero のブログより) |
|---|---|---|
| フィーチャーフラグ | 機能をサーバーからの設定でオフにする | 2019年の FaceTime の脆弱性で、Apple がグループ FaceTime を一時的に止めた |
| フィルタリング | 危ない入力を、あとから足せるルールで止める | Android の Intent Firewall、Microsoft Defender・Google Play Protect のルール |
| 別の配信経路 | 一部の部品だけを、本体の更新より速く配る | Android の APEX |
| ホットパッチ | 動いたまま関数だけ差し替える | Linux の Livepatch、Windows の hotpatch |
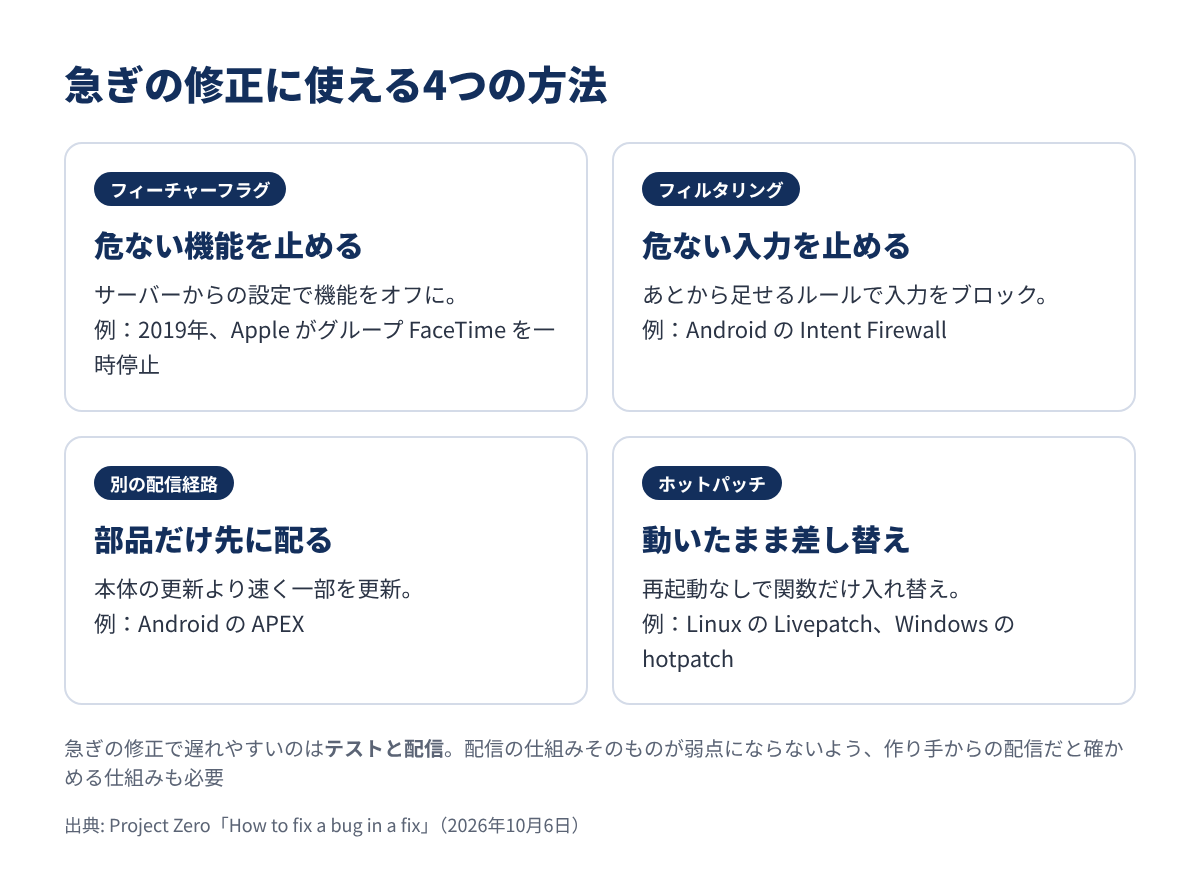
ただし、別の配信経路やホットパッチは、作り手からの配信だと確かめる仕組みが弱いと、それ自体が新しい弱点になる と注意されています。
日本の届出制度(情報セキュリティ早期警戒パートナーシップ)では、ソフトの脆弱性の公表日は 起算日から45日が目安 です。Project Zero の2028年の30日は、これより短い期限になります。報告を受けたときの窓口(メールアドレスや受付フォーム)を公開し、誰が受けて、何日で直して、どう配るか を先に決めておくと慌てずに済みます。
「直したのに、30日待たずに詳細が出る」のは作り手には厳しい変更ですが、AI で修正版から弱点が割り出せるなら、伏せておく時間が安全を生まない という理屈は筋が通っていると思います。11月16日の Google のレポートで、まさにその動きが観測されたばかりです。
一方で、IT Picks の集計では、30日以内に直せているのは修正済みの約3割でした。2028年までの1年あまりで、大手ベンダーがどこまで修正を速められるか は、Reporting Transparency の数字で追えます。利用者として今できるのは、自動更新をオンにして、再起動を後回しにしない ことに尽きると考えています。
Google Project Zero の新しい開示方針のポイントをまとめます。
まずは手元のスマホとパソコンの「ソフトウェアアップデート」の画面を開き、自動更新がオンになっているかを確かめてみてください。