GMO、自社株1712万株を11月11日に全株消却【2026年11月】
IT Picks編集部
IT Picks
2026年11月16日(米国時間)、Google の脅威インテリジェンス部門 Google Threat Intelligence Group(GTIG) が、AI を使ったサイバー攻撃の四半期レポート「GTIG AI Threat Tracker」を公開しました。目玉は、人間の関与なしに脆弱性を見つけ、攻撃コードを書き、実行までする AI の仕組みを初めて観測した という報告です。
攻撃の手口そのものは、盗んだパスワードや更新していないシステムを狙う——という昔からのものです。変わったのは 速さと規模 で、修正版が出てから攻撃が始まるまでの時間がどんどん短くなっている というのが今回のレポートの中心です。サイトやサーバーを持つ人にとっては、「更新はそのうち」が通用しにくくなった ことを示す発表と言えます。
この記事はこんな人向けです
一言でいうと、攻撃者が AI をどう使っているかを、Google と Mandiant(Google のセキュリティ調査部門)が実際の事件対応と監視から報告する定期レポート です。今回は「エージェント型(自分で考えて次の手を打つ AI)の攻撃が、大きな一線を越えた」という題が付いています。
| 項目 | 内容(2026年11月16日時点の公式発表) |
|---|---|
| 発表日 | 2026年11月16日(米国時間) |
| 発表元 | Google Threat Intelligence Group(GTIG)と Mandiant |
| 題名 | GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold |
| 一番のニュース | 脆弱性の 発見から悪用までを人なしで自動化 した仕組み「exploit_agent」を 初めて観測 |
| ほかの主な発見 | 攻撃用の マルチエージェントのフレームワーク の実戦投入、LLMJacking(AI の鍵の乗っ取り)、情報操作への AI の組み込み、国家の支援を受ける攻撃者の利用 |
| 根拠 | Mandiant の事件対応、攻撃者の追跡、Google のサービスの防御で集めたデータ |
GTIG が見つけたのは、攻撃者が準備に使っていた 外から見える状態のサーバー です。そこに、複数の大規模言語モデル(LLM。ChatGPT や Gemini のような文章を作る AI)をつないだ仕組み 「exploit_agent」 が置かれていました。
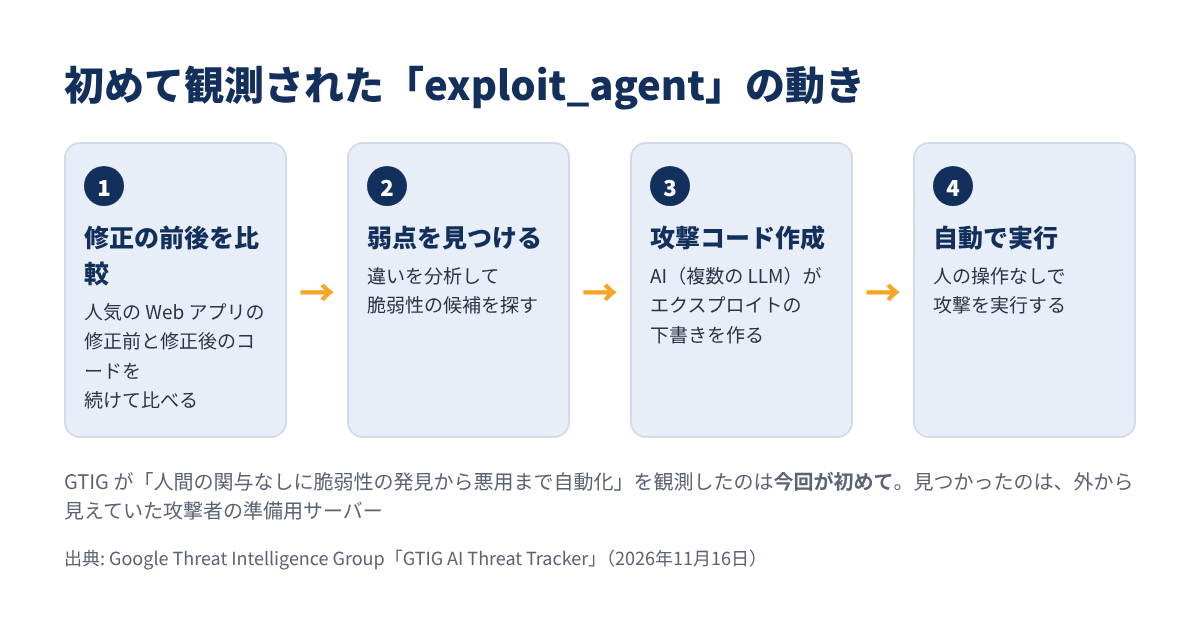
動きは4段階です。人気の Web アプリの修正前と修正後のコードを比べ続け、違いから脆弱性の候補を見つけ、攻撃コード(エクスプロイト)を下書きし、人の操作なしで実行 します。修正版は「どこを直したか」を見せてしまうため、比べれば弱点の場所が分かる——その作業を AI に休みなくやらせる仕組みです。
サーバーには、被害者から持ち出したデータや、侵入後に内部を調べる・Web シェル(外から操作するための裏口)を置くスクリプトも残っていました。運用者が関心を持っていたのは、フランスのメディア・エンターテインメント業界と教育分野の Web サイト です。
IT Picks の読者に関係が深いのは、レポートの図の1つが WordPress のプラグイン「Spectra(Ultimate Addons for Gutenberg)」2.19.25 のアクセス制御を AI が調べている画面 だという点です。日本の小さなサイトでも普通に使われている WordPress とプラグインが、自動で調べられる対象に入っている ことが分かります。なお設定ファイルにはロシア語のコメントがありましたが、Google は運用者の国や組織を名指ししていません。
ペネトレーションテスト(守る側が自社を攻撃して弱点を探す検査)用に公開されている AI のフレームワークを、攻撃者が実際の侵入に使っています。名前が挙がっているのは ARTEX・CAIRN・CyberStrikeAI・PentAGI・HexStrike AI です。CAIRN は 米国の航空宇宙分野などへの侵入 で、PentAGI をもとにした基盤は 2026年8月下旬〜10月上旬にアジアの幅広い組織の偵察 に使われました。
一方で、今のフレームワークは 速さと引き換えに目立ちやすく、痕跡を残す とも書かれています。守る側にとっては、見つけるチャンスがあるということです。
AI で修正版の差分を分析し、すでに公表された脆弱性(n-day)をすばやく武器にする 動きが広がっています。Google は、新しい未知の脆弱性(ゼロデイ)を探すより、範囲の決まった修正版を調べる方が攻撃者にとって効率がよいと説明しています。その結果、組織が修正を当てるまでの猶予が縮んでいる のが今回の警告の中心です。
逆に、「動く」とうたいながら実際には動かない AI 製の攻撃コード も大量に出回り、守る側が本物かどうか確かめる手間も増えています。
LLMJacking は、会社のクラウドや AI サービスの鍵(API キー・認証情報)を盗み、勝手に AI を使ったり転売したりする手口です。Mandiant が対応した事件では、1日の不正な請求が10万ドルを超えた例 や、止めるまでに累計100万ドルに達した例 がありました。鍵の入手先には 公開の GitHub リポジトリ も挙がっています。
国家系のグループや「世論工作を請け負う業者」などが、偽の人物像・画像・投稿を AI で大量に作り、複数の SNS に自動で流す 仕組みを作っていました。10万を超えるアカウントを管理する設計の基盤も見つかっています。
レポートが名指ししているのは、イラン政府の支援を受ける CALANQUE ION(以前の名前は APT42)、中国(PRC)に関係する諜報の攻撃者、北朝鮮(DPRK)の攻撃者 です。北朝鮮の MIDNIGHT NEPTUNE とみられるグループ は、社内のリポジトリにある Claude Code の設定ファイル(.claude/settings.json)を書き換え、起動するとバックドアが落ちてくるようにした と報告されています。AI のコーディングツールの設定ファイルも攻撃の入口になる という新しい例です。
数字の多くは、GTIG が2026年9月30日に出した統計の記事にまとまっています。今回のレポートもこの統計を引いています。
| 数字(GTIG の集計) | 2025年 | 2026年 |
|---|---|---|
| 公開された脆弱性(月) | — | 1月 5,045件 → 7月 10,477件(8月 10,740件) |
| 公開・悪用された脆弱性 | 通年 127件 | 1〜8月で 141件 |
| 悪用(月平均) | 10.5件 | 18件 |
| ゼロデイの悪用(月平均) | 8件 | 11件(8月は 22件) |
| 高リスクの脆弱性の悪用 | 28件 | 1〜8月で 75件 |
| 悪用が観測された割合 | — | 公開された脆弱性の 0.23%(約431件に1件) |
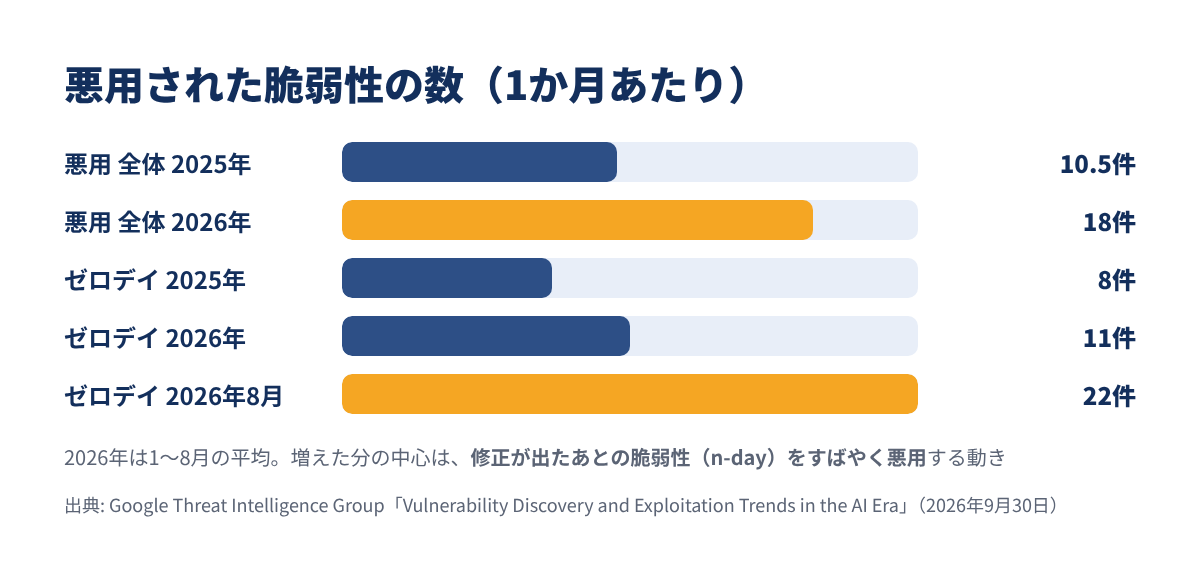
表から読めるのは、公開される脆弱性は倍に増えたが、実際に悪用されるのはごく一部 ということです。ただしその一部は 高リスクのものに寄っていて、2025年通年の28件に対し、2026年は8月までで75件 に増えています。悪用された脆弱性の 14%はネットワークの入口に置く機器・セキュリティ機器、11%は社内のディレクトリ・共同作業の基盤でした。
つまり、すべての更新を同じ速さで当てる必要はありませんが、外から見える機器・サーバー・管理画面の高リスクの修正は、出たらすぐ が今の正解です。
Google 自身の対策は、大きく3つです。
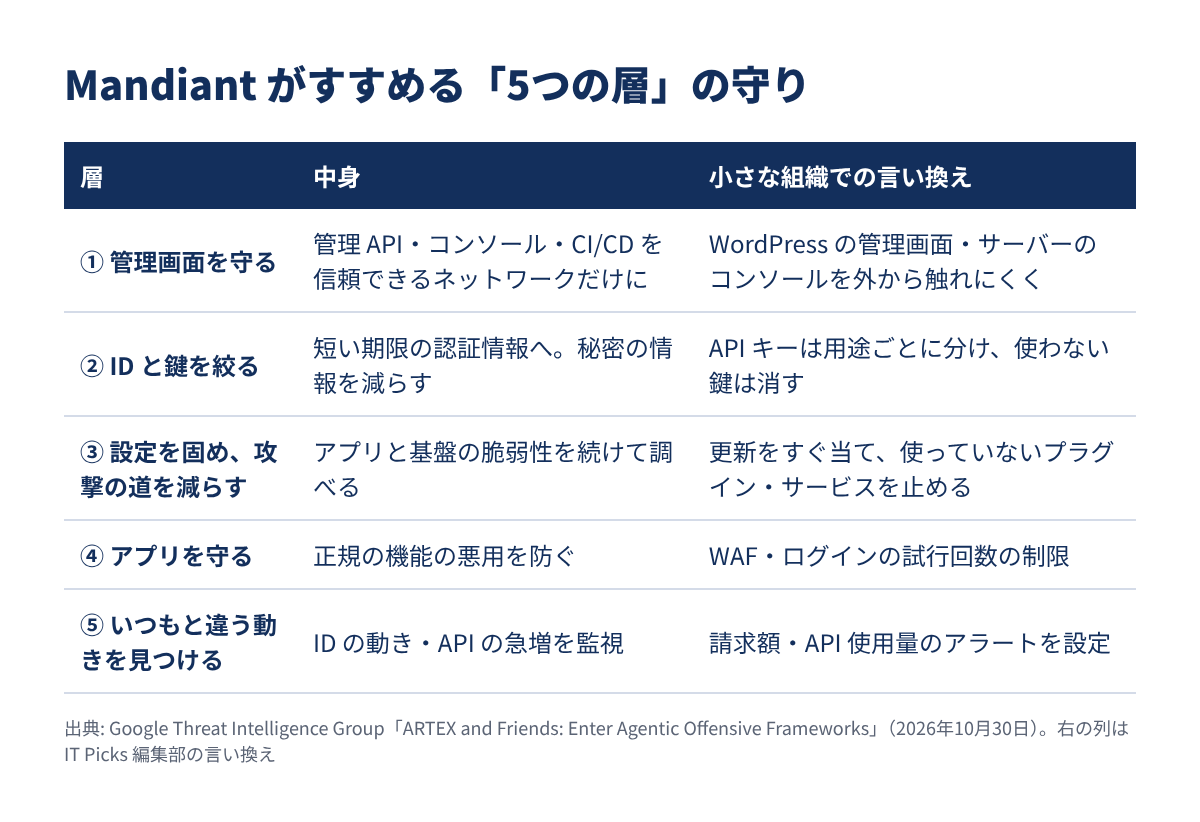
組織に向けては、Mandiant が10月30日の記事で 「5つの層」の守り を示しています。ポイントは、1つの ID や鍵が破られても、そこから先に広がらない作りにする ことです。
ここからは、サイトやサーバーを運用する人が今日からできることを、Google の推奨と IPA(情報処理推進機構)が10月9日に出した「速やかに実施すべき対策」に沿って並べます。
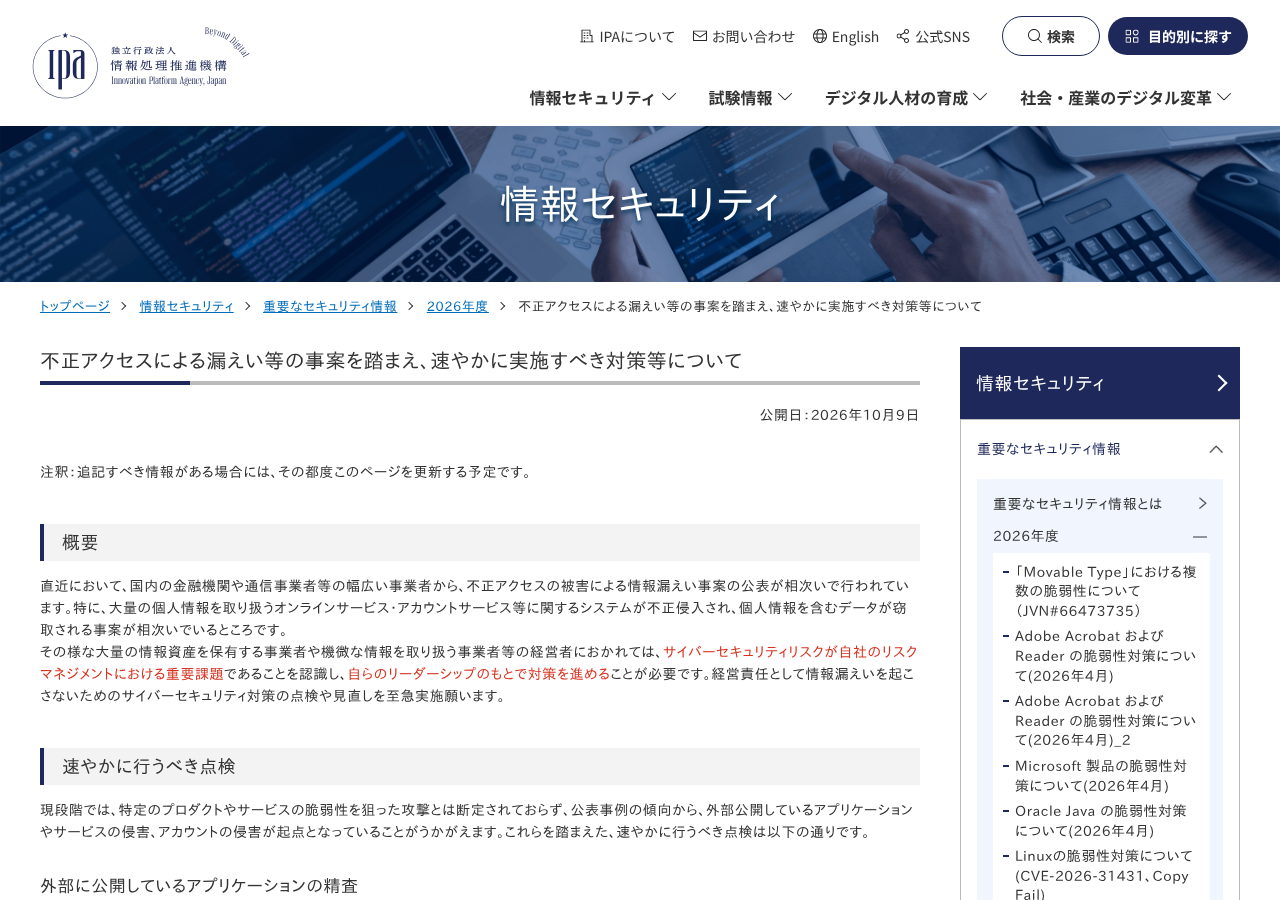
まず インターネットに公開しているもの を一覧にします。Web サイト、WordPress の管理画面、VPS、VPN 装置、使っているクラウドサービスです。IPA も、自分で作って公開しているアプリと、使っている外部サービスを 部署単位の利用も含めて洗い出す よう求めています。一覧に無いものは更新もされない ので、ここが出発点です。
一覧の各項目に、未適用の修正が無いか を確かめ、あれば できるだけ速やかに 当てます。どれが急ぎかは、IPA の「重要なセキュリティ情報」と JPCERT/CC の注意喚起が目安になります。WordPress なら 本体・プラグイン・テーマの自動更新 をオンにし、使っていないプラグインは削除 すると、自動で調べられる場所そのものが減ります。
IPA は、ログの エラーの量や平時との違い を、直近1か月 → その後3か月 と範囲を広げて確かめるよう案内しています。あわせて、作った覚えのないアカウント や、消したはずなのに生きているアカウント が無いかを見ます。管理画面には 多要素認証 を付けます。
おかしな記録が見つかったら、セキュリティインシデントとして扱い、専門の会社への調査の依頼を考えます。IPA には企業組織向けの相談窓口があります。調査を頼んだあとに報告書をどう確かめるかは、JPCERT/CC のチェックリストが役に立ちます。
| 点検する項目 | 確かめること | 頻度(IT Picks の目安) |
|---|---|---|
| 公開しているもの | サイト・管理画面・VPS・VPN・クラウドの一覧 | 追加・廃止のたび |
| 修正の適用 | 未適用の修正が無いか(高リスクは即日〜数日) | 毎週+注意喚起が出たとき |
| ログ | エラーの量・平時との違い(1か月 → 3か月) | 月1回+異常の兆しがあるとき |
| アカウント | 覚えのないアカウント・無効のはずのアカウント | 月1回 |
| 認証 | 管理画面・クラウドの多要素認証 | 一度設定し、新しいサービスのたび |
AI の API を仕事や個人開発で使っている人は、鍵を盗まれると請求で被害が出る ことを覚えておきましょう。Google の LLMJacking の記事が挙げている対策のうち、個人や小さなチームでもすぐできるものは次の4つです。
Google Cloud なら、利用額が上限を超えたら自動で止める設定も始まっています。
レポートの ⑤ の例を受けて、IT Picks では リポジトリの .claude/settings.json など、AI のコーディングツールの設定ファイルの変更もコードレビューの対象に入れておく ことをおすすめします。起動しただけで何かが動く設定は、普通のコードより見落とされやすいからです。
| あなたの状況 | 今日やること | 次にやること |
|---|---|---|
| 個人のブログ・WordPress サイト | 本体・プラグインの更新、使っていないプラグインの削除 | 自動更新と管理画面の多要素認証 |
| VPS を自分で運用 | 公開しているポートとサービスの一覧、OS とミドルウェアの更新 | 管理用の接続を自分の回線に絞る |
| 小さな会社の IT 担当 | 公開しているもの・外部サービスの洗い出し(IPA の点検) | ログとアカウントの月1回の棚卸し |
| AI の API を使う開発者 | 鍵の置き場所の確認、支出の上限とアラート | 鍵を用途ごとに分け、秘密情報のスキャン |
今回のレポートで大事なのは、「AI がすごい攻撃を発明した」という話ではない点だと考えています。Google 自身が書いているとおり、手口は昔からある「更新していないところを突く」 で、AI はそれを 速く・休みなく・大量に しただけです。逆に言えば、更新・棚卸し・多要素認証という基本を速く回せる人ほど、被害を受けにくい ということでもあります。
一方で、図に WordPress のプラグインが出てくることや、AI のコーディングツールの設定ファイルが入口に使われたことは、大きな会社だけの話ではない ことを示しています。動かない攻撃コードが大量に出回っている点も含めて、守る側は 「全部を急ぐ」のではなく「外から見える高リスクのものを先に」 と優先順位を付けるのが現実的だと思います。
Google の GTIG の AI 脅威レポートのポイントをまとめます。
まずは、自分が外に公開しているものを紙1枚に書き出す ところから始めてみてください。