さくらのVPSのセキュリティ初期設定:最初にやる5つの対策【2026年版】
IT Picks編集部
IT Picks
会社のリモートワークを支える VPN 機器は、更新の通知を見落としやすい機器の一つではないでしょうか。
2026年10月30日(米国時間)、米国の CISA(サイバーセキュリティ・社会基盤安全保障庁)は、Ivanti(アイヴァンティ)の SSL-VPN 製品「Ivanti Connect Secure」の脆弱性2件を「悪用が確認された脆弱性(KEV)」のカタログに追加しました。 10月13日に追加済みの1件と合わせ、3件を連鎖させた攻撃 が確認されています。
Ivanti は10月29日に、3件すべてを直した 修正版 25.1.1.3 / 22.8R2.6 を公開しています。CISA は 「直ちに最新版へ更新を」 と呼びかけており、Ivanti Connect Secure を使う組織は、版の確認と侵害の有無の確認を急ぎたい 状況です。
この記事はこんな人向けです
「認証なしで外から VPN 機器を乗っ取れる3件の脆弱性の連鎖が、実際の攻撃に使われた」 という話です。
| 項目 | 内容 |
|---|---|
| 製品 | Ivanti Connect Secure(ICS)(SSL-VPN) |
| 脆弱性 | CVE-2026-104935 / CVE-2026-111357 / CVE-2026-118527 |
| 悪用 | 3件を連鎖させた悪用を確認(Ivanti・CISA) |
| 影響する版 | 25.1.1.2 以前 / 25.1.2.2 以前 / 22.8R2.5 以前(CISA) |
| 修正版 | 25.1.1.3 / 22.8R2.6(2026年10月29日公開)、25.1.3.0 以降 |
| 影響しない版 | 22.7 系以前、25.1.3.0 以降 |
| CISA の KEV 追加 | 1件目 10月13日、残り2件 10月30日 |
※ 2026年11月3日時点。CISA・Ivanti の公式情報より
Ivanti Connect Secure は、社外の社員が会社のネットワークやシステムに安全につなぐための「リモートアクセス VPN(SSL-VPN)」 です。Ivanti の日本語の製品ページでは、Web 対応のデバイスから企業のリソースへ安全にアクセスするためのソリューションと説明されています。
VPN 機器は インターネットに直接さらされ、社内ネットワークの「入口」になる ため、乗っ取られると社内への足がかりになります。自社で Ivanti Connect Secure を管理している情シス・運用担当、委託先に VPN を任せている会社 は確認が必要です。
CISA は10月13日に出したアラートを 10月30日に更新 し、次のように伝えています。
KEV カタログでの扱いは次のとおりです。対応期限は、米国の連邦政府の行政機関(FCEB) に向けたものです。
| CVE | KEV への追加 | 連邦政府機関の対応期限 |
|---|---|---|
| CVE-2026-104935 | 2026年10月13日 | 2026年10月16日 |
| CVE-2026-111357 | 2026年10月30日 | 2026年11月2日 |
| CVE-2026-118527 | 2026年10月30日 | 2026年11月13日 |
CVE-2026-111357 は 追加からわずか3日後が期限 で、すでに過ぎています。CISA は、期限の指示(BOD 26-04)は連邦政府機関にだけ適用されるとしつつ、すべての組織に KEV の脆弱性を優先して直すよう 勧めています。
KEV カタログの仕組みは、Brotli の脆弱性の記事でも解説しています。

Ivanti のアドバイザリによると、内訳は 「高」が2件、「中」が1件 です。CVSS(深刻度の点数。10点満点)は Ivanti の評価です。
認証を回避して、外部から任意のコマンドを実行できる 脆弱性です。ログインしていない攻撃者でも狙える のが最大の問題です。影響は 25.1.3.0 より前 で、22.7R2.14 以前は影響を受けません。
すでに機器の中で動ける攻撃者が、権限を引き上げられる 脆弱性です。①で入り込んだ攻撃者が、これで 機器の最上位の権限(root) を得る形で連鎖に使われました。NVD では、MITRE の評価として CVSS 7.0 も載っています。
ファイル名が予測できるため、攻撃者が中身を指定したファイルを、決まった場所にアップロードできる 脆弱性です。単独では「中」の評価ですが、①②と組み合わせると、外部からのコード実行につながります。なお、2026年11月3日時点では、NVD と CVE.org にこの CVE の記録はまだ載っていません。
Ivanti は、3件を連鎖させた悪用を「公表時点で、限られた数の顧客」で把握している としています。
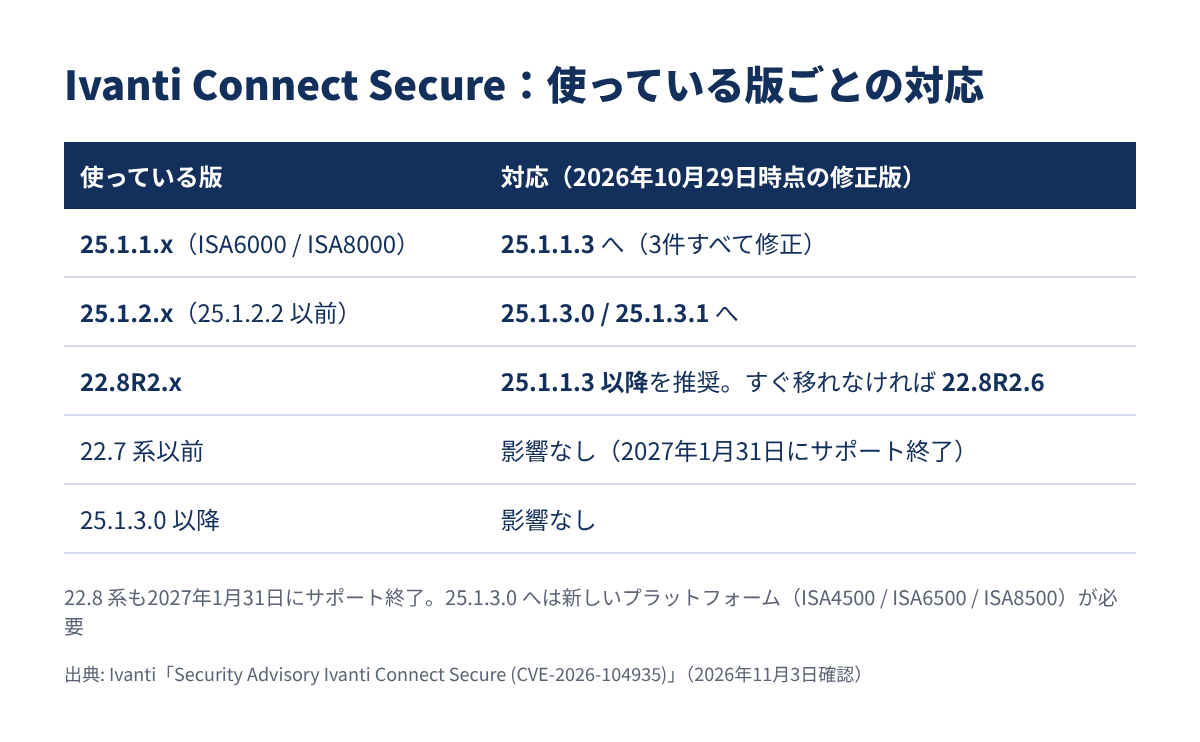
使っている系列ごとに、上げる先が異なります。 修正版は Ivanti のライセンスシステム(ILS)からダウンロードできます。
| 使っている版 | 対応 |
|---|---|
| 25.1.1.x(ISA6000 / ISA8000) | 25.1.1.3 へ(3件すべて修正) |
| 25.1.2.x(25.1.2.2 以前) | 25.1.3.0 / 25.1.3.1 へ(CVE-2026-104935 の修正版) |
| 22.8R2.x | 25.1.1.3 以降 を推奨。すぐ移れない場合は 22.8R2.6(3件すべて修正) |
| 22.7 系以前 | 影響なし |
| 25.1.3.0 以降 | 影響なし |
※ 2026年11月3日時点。Ivanti「Security Advisory Ivanti Connect Secure (CVE-2026-104935)」より
注意したいのは次の3点です。
CISA と Ivanti はともに、上の表の修正版への更新 を最優先にしています。CISA は、ハードウェアと仮想アプライアンスの更新方法について、Ivanti の 「25.x のアップグレード・移行の互換性ガイド」 も確認するよう勧めています。
Ivanti は、侵害の確認方法として 発見者の Volexity が公開した指標(IoC)の確認 と、Integrity Checker Tool(ICT、機器のファイルの改ざんを調べる公式ツール)の定期的な実行 を挙げています。
ただし CISA は、ICT では CVE-2026-104935 の悪用の痕跡を検出できない場合がある と注意しています。攻撃者のコマンドがメモリ上で実行されるため です。CISA は、侵害の有無を調べるには ネットワークとメモリのフォレンジックが必要 としています。
CISA は、侵害が疑われる場合に Ivanti の 復旧手順(Recovery Procedures) に沿った対応を勧めています。
Ivanti の手順書は、作業は隔離した環境で行い、更新が終わるまで機器をインターネットに出さない よう求めています。「更新したから終わり」ではなく、すでに盗まれた可能性のある認証情報まで入れ替える のがポイントです。
今回の攻撃を見つけたのは、米国のセキュリティ企業 Volexity です。CISA と Ivanti はどちらも、同社のブログの確認を勧めています。同社の報告(出典)の要点は次のとおりです。
VPN 機器そのものより、その先の社内の認証基盤が狙われた ことが分かります。復旧手順で全アカウントのパスワードまで入れ替えるのは、このためです。
2026年11月3日時点で、JPCERT/CC の注意喚起の一覧に本件は載っていません。 一方で JPCERT/CC は、「直近で相次いでいる国内組織における不正アクセス」についての注意喚起 を出し、10月23日にも更新しています。日本の組織も、CISA の情報をもとに早めに確認しておく のが安全です。
国内で相次ぐ不正アクセスについての JPCERT/CC の注意喚起は、こちらで解説しています。
今回の件で重く見たいのは、当時最新の版でも侵害され、しかも公式の整合性チェックツールでは見つけにくかった 点です。「パッチを当てていれば安心」「ツールで異常なしなら大丈夫」とは言い切れず、更新に加えて、VPN 機器から社内への不審な通信がないかまで見る必要がある と考えています。
もう一つは、22.7 / 22.8 系のサポートが2027年1月31日に終わる ことです。25.1.3.0 以降は新しいプラットフォームが前提のため、機器の入れ替えを含む移行計画を、今のうちに立てておきたい ところです。10月は PHP・Brotli・WordPress と、サーバーや機器を持つ側が動く必要のある脆弱性 が続いています。
Ivanti Connect Secure の脆弱性悪用のポイントをまとめます。
まずは自社の Ivanti Connect Secure の版を確認し、修正版への更新と、侵害の有無の確認を進めましょう。