AIエージェントでVPSを操作するには?主要3社のMCP比較【2026年版】
IT Picks編集部
IT Picks
2026年11月3日(米国時間)、Cloudflare は重大な脆弱性の解説ハブ「Zero Wire(ゼロワイヤー)」を公開しました。インターネットの動向を公開している「Cloudflare Radar」のセキュリティ欄に置かれた、誰でも無料で読める脆弱性の情報フィードです。
重大な脆弱性が出ると、ベンダーの勧告・研究者の記事・攻撃の報告を読み比べ、「うちは影響を受けるのか」「何をすればよいのか」を急いで答える必要があります。Zero Wire は、その基本的な事実集めを1枚のカードにまとめて、対応に使う時間を増やす——という位置づけです。
この記事はこんな人向けです
Zero Wire は、重大な脆弱性ごとに「何が起きたか・誰が調べるべきか・今なにをするか・証拠はどこか」をまとめた解説(ブリーフィング)の置き場です。Cloudflare は「通信社(ニュースワイヤー)のような明快さ」で重大なセキュリティの動きを伝えるものと説明しています。
| 項目 | 内容 |
|---|---|
| 発表日 | 2026年11月3日(米国時間) |
| 場所 | Cloudflare Radar のセキュリティ欄(radar.cloudflare.com/security/zero-wire) |
| 中身 | 重大な脆弱性ごとのブリーフィング(解説カード) |
| 対象 | インターネットに公開されたソフトウェアの重大な CVE |
| 料金 | 公開ページで、Cloudflare の利用者でなくても読める |
| 読み手 | セキュリティの責任者(CISO)と、実際に直すエンジニアの両方 |
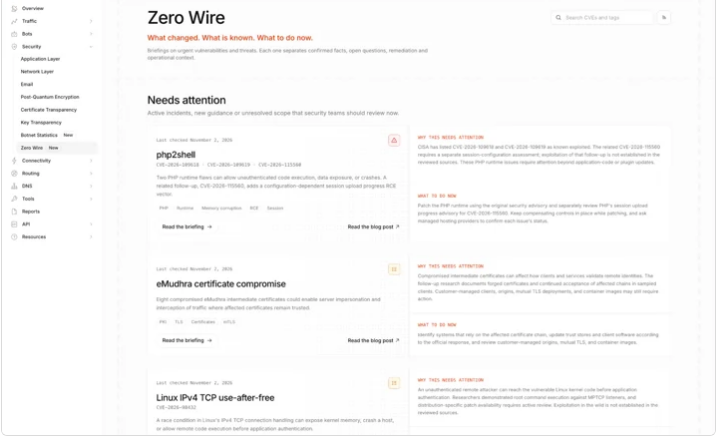
CVE は、脆弱性に付けられる世界共通の番号(例: CVE-2026-109618)のことです。Zero Wire は1つのブリーフィングで関連する複数の CVE をまとめて扱うこともあります。
Cloudflare は公開の理由として、AI が重大な脆弱性の発見の「量」と「速さ」を変えていることを挙げています(出典)。AI は大規模なコードを解析し、人のレビューでは何年も見つからなかった深い欠陥を見つけられるようになった、としています。
発見が増えるほど、セキュリティの担当者は1件ごとに自分のインフラへの影響を判断する負担が大きくなります。ブログでは「朝7時に重大な脆弱性の通知が届き、調べ終わる前に次の公開が来る」という場面を例に、その負担を説明しています。
Zero Wire は、こうした状況で最初に読む1枚を用意し、発表が更新されたときに戻ってくる場所にする狙いです。
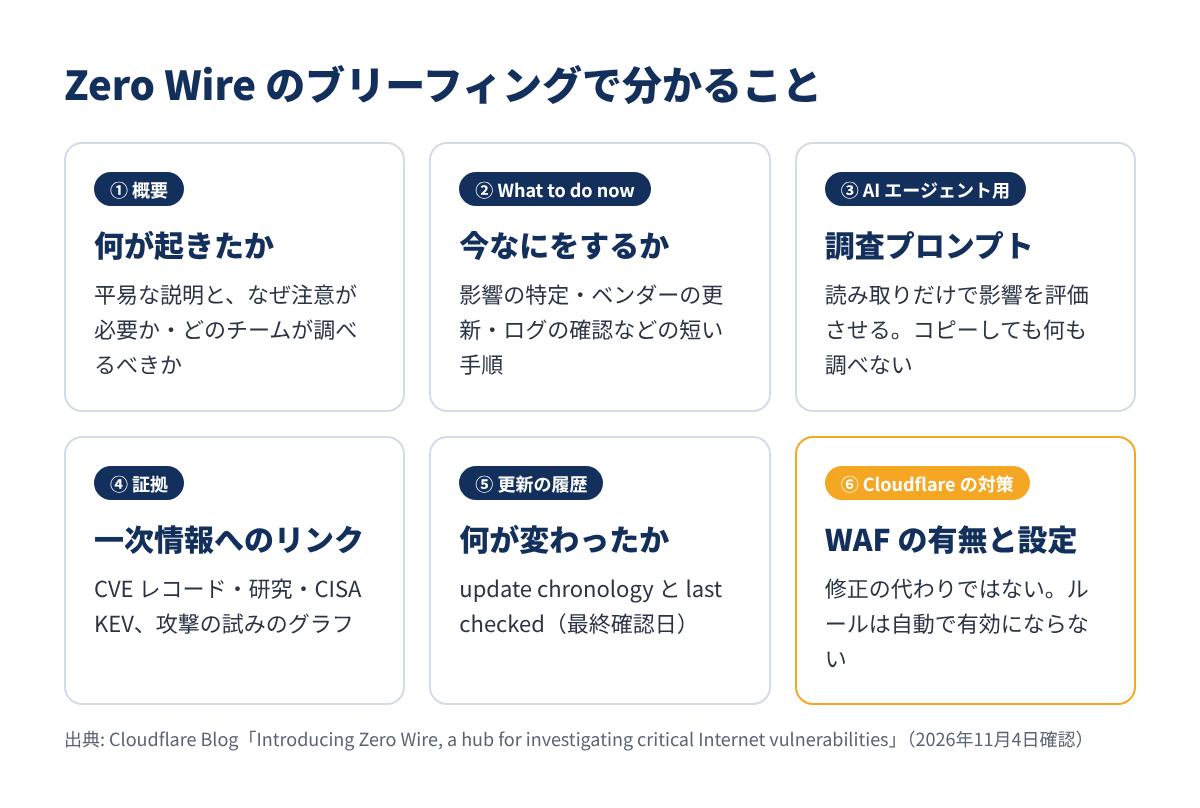
ブリーフィングは、Cloudflare が「インデックスカード」と呼ぶシンプルな形です。責任者はすぐ状況をつかんで正しい質問ができ、エンジニアは同じページから技術的な案内に進めるように作られています。
概要では、何が起きたのか、なぜ注意が必要なのか、どのチームが調べるべきかを平易な言葉で説明します。技術的な問題を、サービス停止や情報漏えいのリスクといった実際の影響に結びつけて書くのが特徴です。
「What to do now」には、短い次の手順が並びます。たとえば影響する環境を特定する、ホスティング事業者にバージョンを確認する、ベンダーの更新を当てる、不審な通信を見直す、更新までの間は補完的な対策を有効にしておくといった内容です。
各ブリーフィングには、AI エージェントにそのまま渡せる調査用のプロンプトが付いています。導入しているソフトの版・ベンダーの修正・公開状況・補完的な対策を読み取りだけで評価させ、資産ごとの証拠・不明点・次の行動を出させる内容です。
Cloudflare は「プロンプトをコピーしても、それ自体がシステムをスキャンしたり変更したりはしない」としています。実際に調べるのは、権限を持った自分のエージェントです。
CVE レコード、研究者の記事、米 CISA の「悪用が確認された脆弱性カタログ(KEV)」など、外部の一次情報へのリンクが付きます。Cloudflare のネットワークで観測した攻撃の試みのグラフが付くこともあります。
「update chronology(更新の履歴)」と「last checked(最終確認日)」があり、前回見たときから何が変わったかが分かります。新しい勧告や対応の案内が出ると、ここに追記されます。
WAF(Web アプリへの攻撃を止めるファイアウォール)のルールで対処できる場合は、その有無と必要な設定が書かれ、有料プラン・無料プランそれぞれのダッシュボードの設定画面へのリンクが置かれます。ただし、リンクを開いてもルールが自動で有効になるわけではありません。
Zero Wire は、すべての CVE を並べたカタログではありません。ベンダーの勧告や脆弱性データベースを補うものとして、対象を絞っています。
最後の点は大事です。ベンダーの更新でしか直らない問題や、Cloudflare が中継する通信の外の問題も載ります。Cloudflare の製品の宣伝用の一覧ではない、という線引きです。
また Cloudflare は、深刻度と「実際に悪用されている証拠」は別物で、判断には両方が必要だとしています。
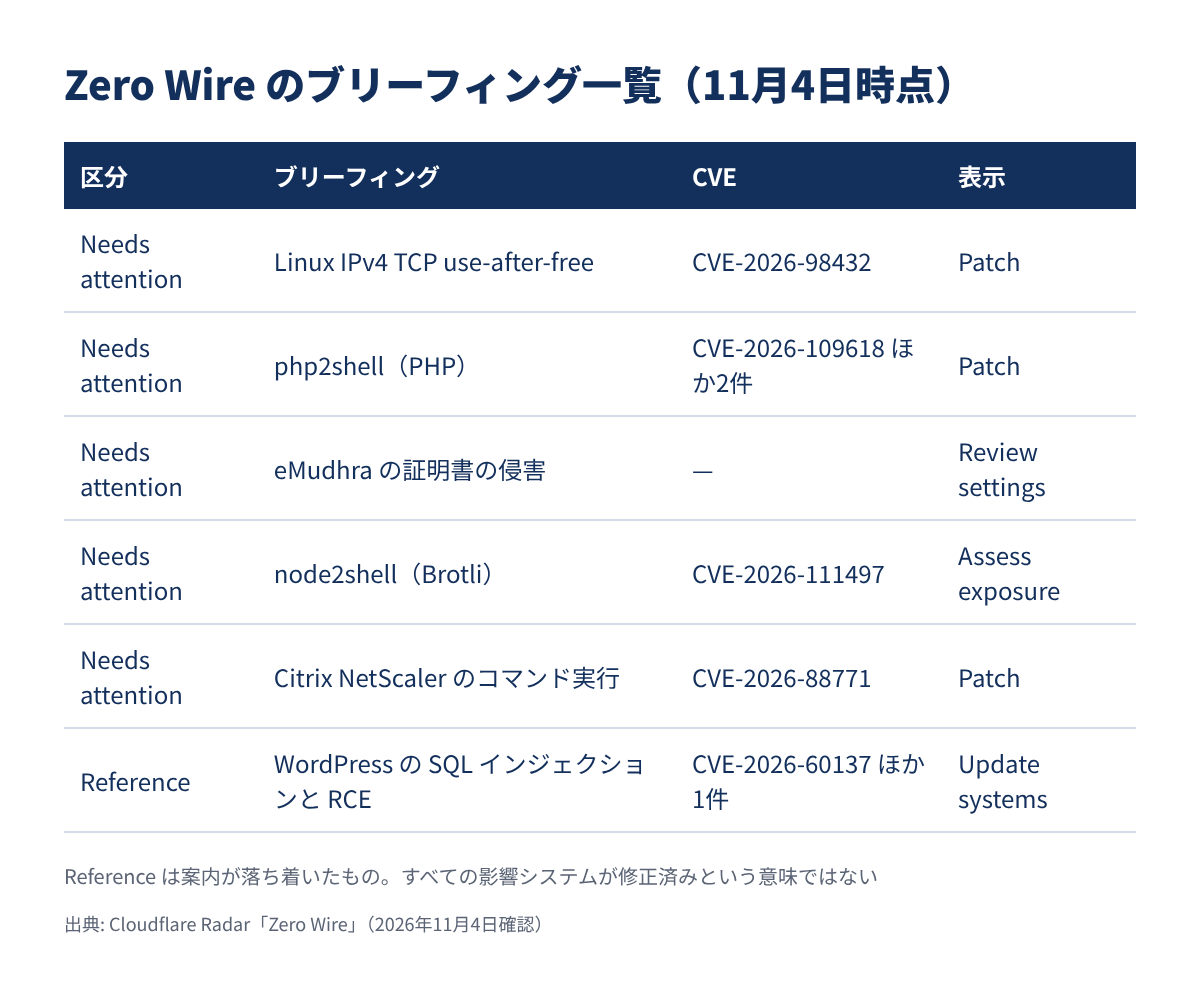
トップは「Needs attention(対応が必要)」と「Reference(参照用)」の2つに分かれています。2026年11月4日時点では、次の6件が載っていました。
| 区分 | ブリーフィング | CVE | 表示 |
|---|---|---|---|
| Needs attention | Linux IPv4 TCP use-after-free | CVE-2026-98432 | Patch(更新) |
| Needs attention | php2shell(PHP) | CVE-2026-109618 ほか2件 | Patch(更新) |
| Needs attention | eMudhra の証明書の侵害 | — | Review settings(設定の見直し) |
| Needs attention | node2shell(Brotli) | CVE-2026-111497 | Assess exposure(影響の評価) |
| Needs attention | Citrix NetScaler のコマンド実行 | CVE-2026-88771 | Patch(更新) |
| Reference | WordPress の SQL インジェクションと RCE | CVE-2026-60137 ほか1件 | Update systems(更新) |
「Reference」に移っても、影響を受けるシステムがすべて直ったという意味ではありません。まだ更新していない組織にとっては、古い脆弱性も引き続き重要です。
IT Picks でも、このうちいくつかを個別に取り上げています。Linux カーネルの脆弱性で Ubuntu の対象と更新方法を確かめたいときは、こちらの記事が参考になります。
eMudhra の証明書の件と、Brotli の脆弱性の詳細はこちらです。

ブログで例に挙がっているのが、10月に公開された PHP 本体の脆弱性「php2shell」です。ブリーフィングを開くと、次のような流れで読めます。
AI エージェント用のプロンプトも、攻撃コードを送らない・設定を変えないと明記したうえで、CVE ごとに「影響あり・修正済み・対象外・不明」を表で報告させる内容になっています。
php2shell の中身と、Cloudflare の無料プランでの防御は、IT Picks の次の記事で詳しく解説しています。
| 項目 | 2026年11月4日時点 |
|---|---|
| 料金 | 無料(Cloudflare Radar の公開ページ) |
| Cloudflare の契約 | 不要。Cloudflare は「顧客かどうかに関係なく役立つ」としている |
| 言語 | ブリーフィングは英語 |
| 探し方 | CVE 番号や脆弱性の名前で検索、技術のタグで関連する項目へ |
| 更新の知らせ | X の @CloudflareRadar、Bluesky の @radar.cloudflare.com |
発表のブログにも日本語版はなく、内容は英語で読むことになります。CVE 番号で検索できるので、国内の注意喚起で見かけた番号から英語のブリーフィングにたどり着く、という使い方もできます。
Cloudflare 自身が、ブリーフィングの読み方について注意を書いています。
また、トップのカードは項目ごとに確認日が違い、ブリーフィングによっては2週間以上前の確認日のままのものもあります。急ぎの判断では、リンク先のベンダーの勧告や CISA の KEV も合わせて確かめるのが確実です。
国内では、はてなブックマークで26 users(2026年11月4日時点)が付き、テクノロジーの話題として注目を集めています(出典)。
はてなブックマークのユーザー nguyen-oi さんは「最近はAIで見つかる脆弱性も増えてるし、追うだけで一苦労だな」とコメントしています(出典)。Cloudflare がブログで挙げた「AI で発見が加速し、担当者の負担が増える」という問題意識と重なる反応です。
Hacker News にも投稿されていますが、2026年11月4日時点ではコメントは付いていません。
Zero Wire の良いところは、「何が起きたか」と「自分は何をすべきか」を分けて書き、さらに「分かっていないこと」まで明記している点だと思います。脆弱性のニュースは深刻度だけが強調されがちですが、悪用の証拠・修正の有無・不明点を区別して読めるのは、サーバーを運用する側にとってありがたい形です。
特に、「サイトのコードやプラグインを更新しても PHP 本体は直らない」のように、担当者が取り違えやすい点を先に書いてくれるのは、レンタルサーバーや VPS で WordPress を動かしている人にも役立つはずです。
一方で、英語のみであることと、掲載が数件に絞られていることから、これ1つで足りる情報源ではありません。国内の注意喚起やベンダーの勧告と並べて、「最初に全体像をつかむ1枚」として使うのがよいと考えています。
10月に Cloudflare が公開した DDoS の報告とあわせて、Cloudflare Radar がインターネットの「今」を知る場所として広がってきたのも興味深い動きです。
Cloudflare の「Zero Wire」のポイントをまとめます。
次に重大な脆弱性のニュースを見かけたら、まず Zero Wire で CVE 番号を検索して、自分のサーバーが対象かどうかの確認から始めてみてください。