シンVPSでWordPress:イメージ選びとPHP更新【2026年版】
IT Picks編集部
IT Picks
「CVE-2026-119618」という番号を見かけて、自分のサーバーの Apache は大丈夫なのか気になった人も多いのではないでしょうか。
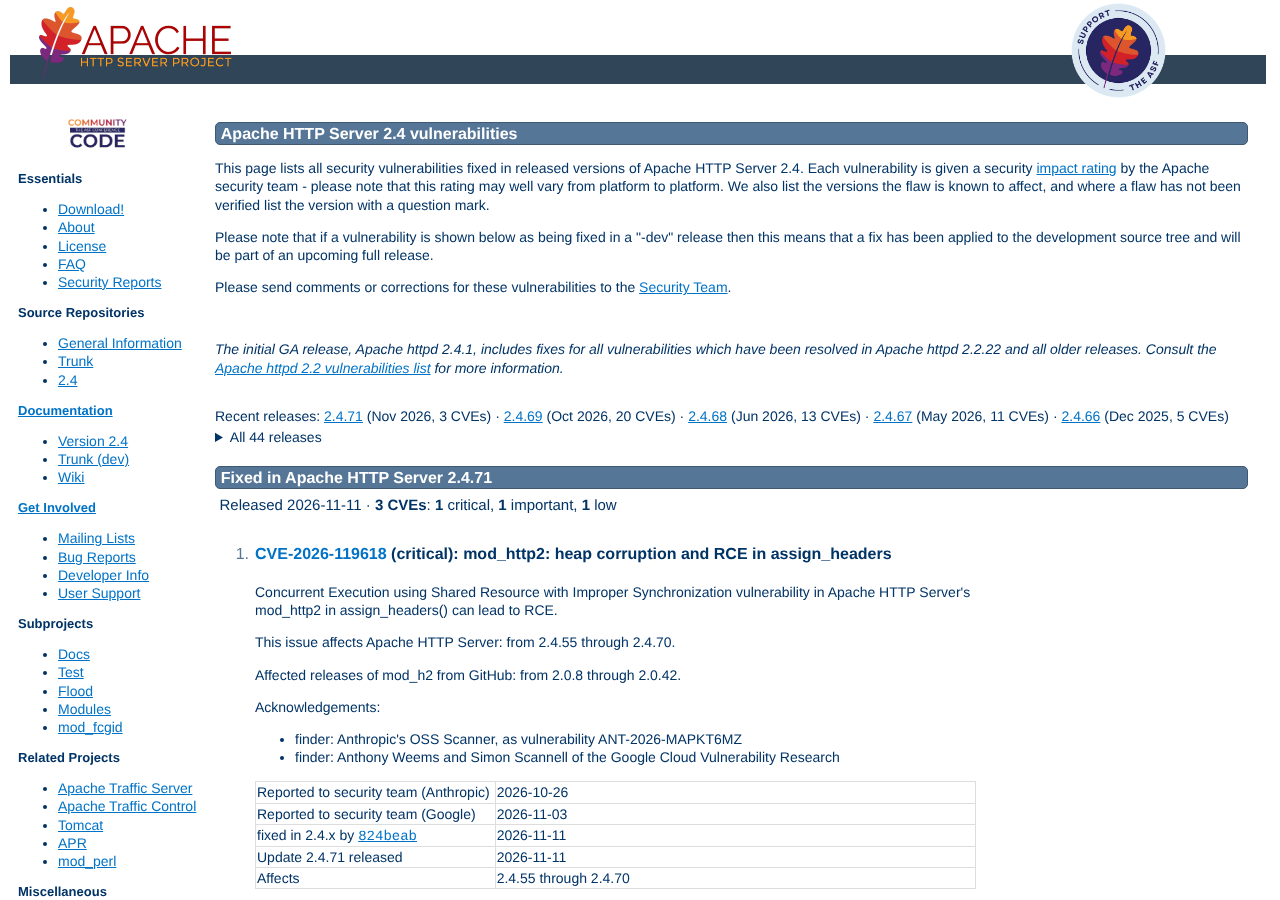
2026年11月11日、Apache HTTP Server の開発チームは、深刻度「critical」の脆弱性を直した Apache HTTP Server 2.4.71 を公開しました。問題は HTTP/2 を担当するモジュール mod_http2 にあり、遠隔からコードを実行される(RCE)恐れ があります。
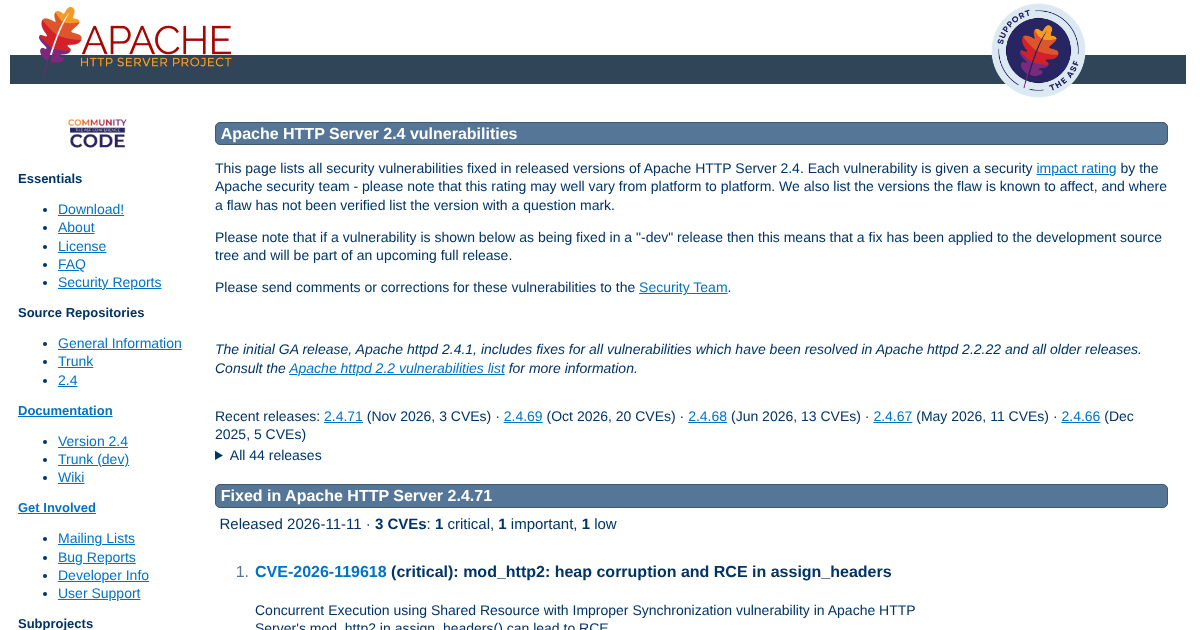
対象は 2.4.55 から、修正前の最新版だった 2.4.70 まで です。HTTP/2 を有効にしている Apache は、すぐ更新を ——という位置づけのセキュリティリリースです。
※ この記事は2026年11月13日時点の公式情報をもとにしています。
この記事はこんな人向けです
「Apache の HTTP/2 の処理にある欠陥で、サーバーのメモリが壊れ、遠隔からコードを実行される恐れがある脆弱性」 です。
| 項目 | 内容 |
|---|---|
| 脆弱性 | CVE-2026-119618 |
| 場所 | mod_http2(HTTP/2 を担当するモジュール)の assign_headers() |
| 深刻度 | Apache は critical、Red Hat は CVSS v3.1 で 9.8 |
| 影響 | 遠隔からのコード実行(RCE)の恐れ |
| 対象 | Apache HTTP Server 2.4.55〜2.4.70 |
| 修正版 | 2.4.71(2026年11月11日公開) |
| 条件 | HTTP/2(h2 / h2c)を有効にしているサーバー(Red Hat の説明) |
CVSS は脆弱性の深刻度を 0〜10 で表す指標で、9.0 以上は最も深刻な「Critical」 です。なお、米国の脆弱性データベース NVD は、11月13日時点でまだ独自のスコアを付けていません。
発見者として、Apache のページには Anthropic の「OSS Scanner」 と、Google Cloud Vulnerability Research の2人 の名前が載っています。報告は Anthropic が10月26日、Google が11月3日です。
Apache の発表は、「共有リソースの不適切な同期」によって RCE につながる と短く書いています。中身をもう少し詳しく説明しているのが Red Hat です。
Red Hat によると、Web サーバーに接続できる攻撃者は、認証なしで任意のコマンドを実行できる 恐れがあります。成功すると、システムの乗っ取り・情報の盗み見・サービス停止 につながりかねません。
| ソフト | 対象 | 修正版 |
|---|---|---|
| Apache HTTP Server | 2.4.55〜2.4.70 | 2.4.71 |
| mod_h2(GitHub で配布の単体版) | 2.0.8〜2.0.42 | — |
2.4.55 より前のバージョンは、この脆弱性の対象には入っていません。ただし 古いバージョンには別の脆弱性が残っている ので、「古いから安全」とは考えないほうがよいでしょう。
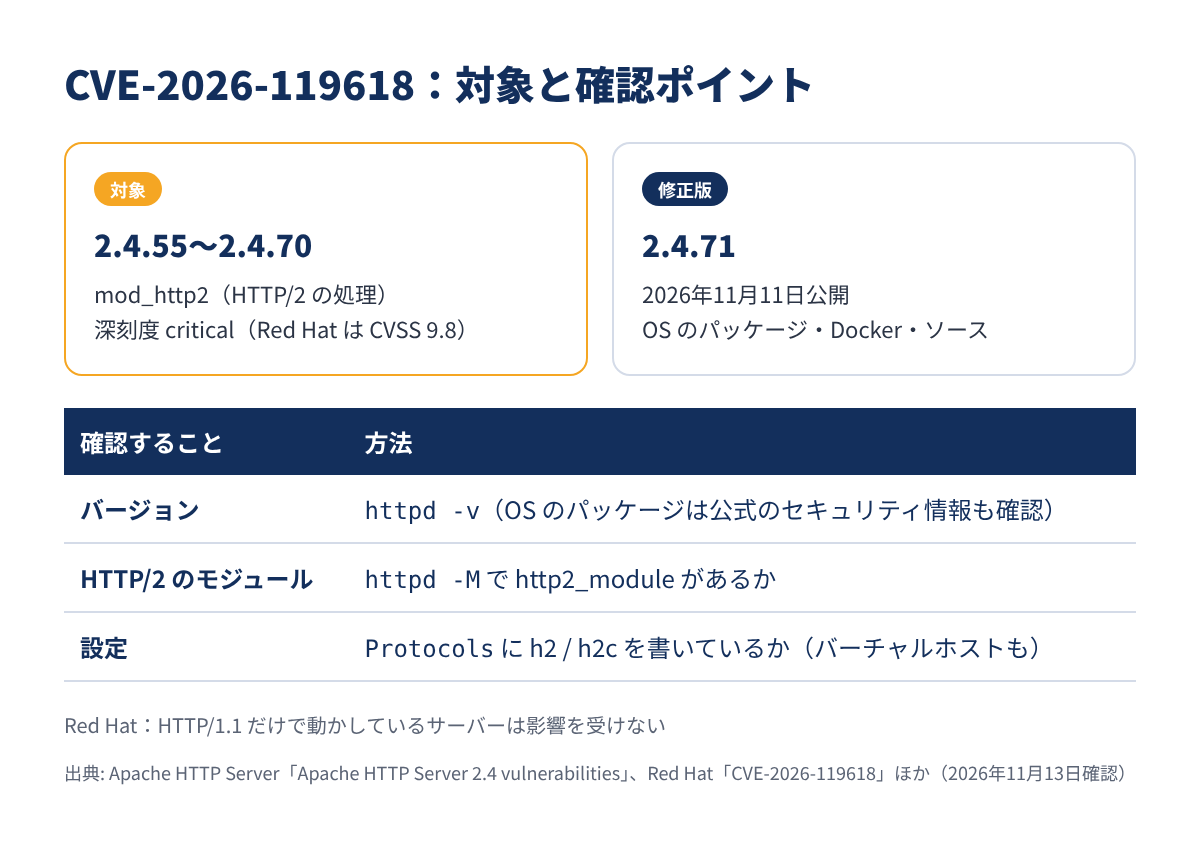
Red Hat は、Protocols ディレクティブで HTTP/2(h2 または h2c)を有効にしたサーバーが対象 で、HTTP/1.1 だけで動かしているサーバーは影響を受けない としています。
Apache のドキュメントでは、HTTP/2 は次のように有効にします。
LoadModule http2_module modules/mod_http2.soProtocols h2 http/1.1(h2c も使うなら Protocols h2 h2c http/1.1)Protocols は サーバー全体にも、特定のバーチャルホストにも書ける ので、サイトごとの設定ファイルも含めて確認 しましょう。
Apache の発表には、実際の攻撃(悪用)が確認されたかどうかの記載はありません。米 CISA の「悪用が確認された脆弱性」の一覧(KEV)にも、11月13日時点で載っていません。
一方で Red Hat は、公開されている研究で、mod_http2 を有効にした既定の設定のサーバーに対する確実な攻撃方法が実証されている としています。攻撃の手口が知られている以上、悪用の報告を待たずに更新する のが安全です。
国内では、JPCERT/CC の注意喚起の一覧に、11月13日時点で Apache の項目はまだありません。
2.4.71 では、ほかに2件の脆弱性も直っています。
| CVE | 深刻度 | 中身 | 対象 |
|---|---|---|---|
| CVE-2026-106023 | important | mod_md の NULL ポインタ参照で、子プロセスがクラッシュする | 2.4.30〜2.4.70 |
| CVE-2026-109163 | low | mod_vhost_alias の1バイトのスタックバッファの上書き | 2.4.69〜2.4.70 |
mod_md は、ACME という仕組みで TLS 証明書の取得・更新を Apache 自身が行う ためのモジュールです。HTTP/2 を使っていなくても、2.4.71 に上げる理由はある と言えます。
Apache のドキュメントにあるコマンドと設定で、次の3点を確かめます。
httpd -v で表示。2.4.55〜2.4.70 なら対象httpd -M で読み込み中のモジュールを一覧表示。http2_module があるか を見るProtocols で h2 / h2c を書いているか を探す注意したいのは、OS のパッケージで入れた Apache は、バージョン番号だけでは判断できない ことです。Linux のディストリビューションは、バージョン番号を変えずに修正だけを取り込む(バックポートする)ことがあります。ディストリビューションの公式のセキュリティ情報で、修正済みのパッケージかどうか を確かめましょう。
VPS を借りたばかりで OS の違いがよく分からない場合は、ConoHa VPS の OS の選び方(Ubuntu・Rocky Linux)も参考になります。
主なディストリビューションの公式情報では、次のパッケージで修正されています。
| OS | 修正済みのパッケージ | 補足 |
|---|---|---|
| RHEL 10 | mod_http2-2.0.29-5.el10_3.1 | RHSA-2026:98978(11月11日) |
| RHEL 9 | mod_http2-2.0.26-7.el9_9.1 | RHSA-2026:98981(11月11日) |
| RHEL 8 以前 | — | 影響なし(Red Hat) |
| Debian 13(trixie) | apache2 2.4.71-1~deb13u1 | セキュリティ更新 |
| Debian 12(bookworm) | apache2 2.4.71-1~deb12u1 | セキュリティ更新 |
Red Hat は、RHEL 9・10 の mod_http2 は HTTP/2 のストリームごとに別のメモリ管理を使うため、攻撃がかなり難しくなる として、深刻度を Critical ではなく Important にしています。それでも修正の対象なので、更新は必要です。
Ubuntu やほかのディストリビューションを使っている場合は、それぞれの公式のセキュリティ情報で、修正版のパッケージが出ているかを確かめてください。パッケージを更新したら、Apache を再起動して新しいプログラムで動かす のを忘れずに。
Docker Hub の公式イメージ httpd は、2.4.71・2.4・latest のタグが11月12日に更新 されています。新しいイメージを取得して、コンテナを作り直す と修正版になります。
公式のダウンロードページから httpd-2.4.71 を取得してビルドし直します。GitHub で配布されている単体版の mod_h2 を使っている場合は、2.0.42 より新しい版 にする必要があります。
OS の更新を含む VPS のセキュリティの基本は、さくらのVPSのセキュリティ初期設定でも整理しています。XServer VPS を使っている人は、次の記事も参考になります。
海外の技術者の掲示板 Hacker News では、この脆弱性の解説記事のスレッドが 11月13日時点で355ポイント・191件のコメント を集めています(出典)。
Apache の公式ページへのリンクも、11月11日に別のスレッドとして投稿されています(出典)。
今回の脆弱性は、「HTTP/2 を有効にした Apache」という、ごく普通の構成が対象 になっている点が重いと受け止めています。HTTPS のサイトで HTTP/2 を使うのは、今では珍しくありません。
発見者として Anthropic のスキャナーと Google の研究チームが並んでいることも目を引きます。10月の 2.4.69 でも20件の脆弱性がまとめて直されており、Web サーバーの更新の頻度は上がっている ように見えます。10月には PHP でも重大な脆弱性が直されました(PHPの深刻な脆弱性2件の記事)。すぐ更新できる運用にしておくこと が、いちばんの備えだと思います。
Web サーバーまわりの脆弱性としては、10月の Brotli(HTTP2Shell)の件も記憶に新しいところです。

Apache HTTP Server の脆弱性 CVE-2026-119618 のポイントをまとめます。
まずは httpd -v と httpd -M で、自分のサーバーのバージョンと HTTP/2 のモジュールを確かめてみてください。