So-netで約258万件の情報漏洩、利用者がやること【2026年10月】
IT Picks編集部
IT Picks
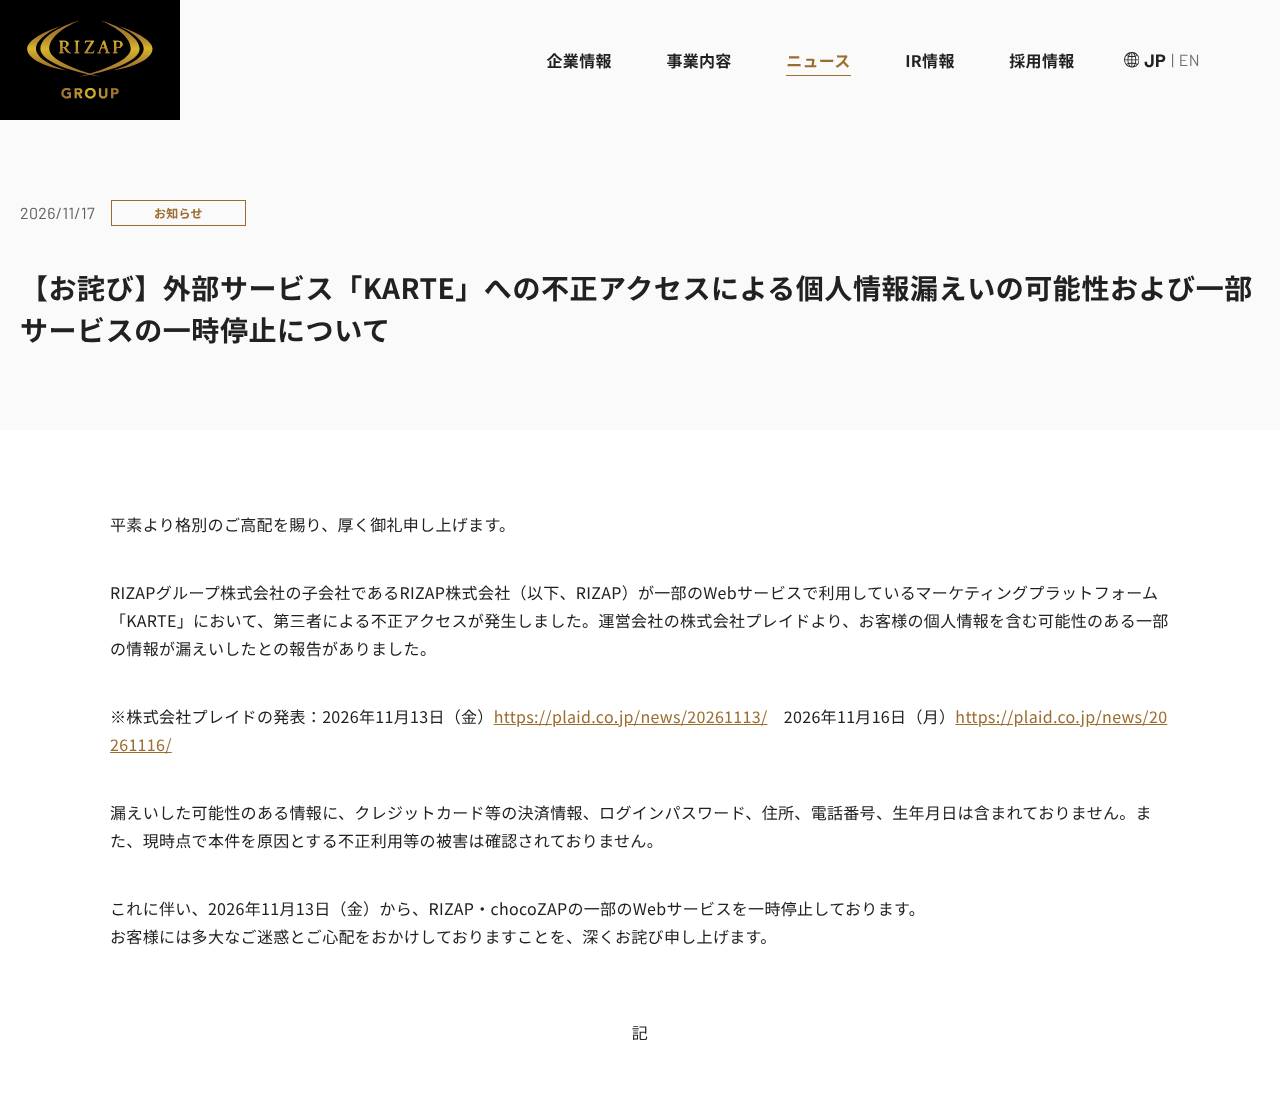
プレイドのマーケティングツール「KARTE」への不正アクセスで、影響を発表する会社が一気に増えています。2026年11月17日には、RIZAP(最大約432万件)、アインズ&トルペ・アユーラ(最大約260万件)、ゴールドウイン、カウネット、WOWOW などが、会員情報が漏えいした可能性を公表しました。
【2026年11月19日 追記】mineo が件数を公表し、最大142万件と分かりました
※ mineo を運営するオプテージは11月18日、漏えいしたお客さま情報を最大142万件と公表しました。対象はメールアドレス・性別・年代・郵便番号・住所(都道府県のみ)・誕生日や記念日・一部オプション契約の開始日で、2020年1月以降に解約した人の一部も含みます。一覧の表と経緯を更新しています。プレイドの第3報(原因・再開時期)は11月19日時点でまだ出ていません。
どの会社も、攻撃を受けたのは自社のシステムではなく、メール配信などのために情報を預けていた KARTE です。ただし、会社ごとに KARTE に預けていた項目が違うため、漏れた可能性がある情報も会社によってばらばらです。自分が会員になっている会社の発表を、会社ごとに確かめる必要がある——という位置づけです。
この記事はこんな人向けです
一言でいうと、多くの会社が使っていた「預け先」が攻撃され、預けていた会員情報がまとめて外に出た可能性があるという件です。KARTE は、会社が自社のサイトやアプリを訪れた人の行動を分析し、メールやお知らせを出すためのサービスです。
| 項目 | 内容 |
|---|---|
| 攻撃を受けたもの | プレイドの 「KARTE」(会社向けのマーケティングツール) |
| 不正アクセス | 2026年11月13日未明。同日中に KARTE の全サービスを停止 |
| 各社への報告 | 多くの会社が 11月15日(日) にプレイドから報告を受けた |
| 各社の発表 | mineo が11月16日(11月18日に件数を公表)、RIZAP・アインズ&トルペ・ゴールドウイン・カウネット・WOWOW などが 11月17日 |
| 漏れた可能性がある情報 | 会社ごとに違う(KARTE に何を預けていたかで決まる) |
| 共通していること | 11月17日に発表した5社(RIZAP・アインズ&トルペ・ゴールドウイン・カウネット・WOWOW)は、どこもクレジットカード情報とログインパスワードは含まれないとしている |
| KARTE の再開 | 未定 |
KARTE の件を最初に取り上げた mineo の記事では、プレイドの発表の詳しい中身と、委託の仕組みを解説しています。
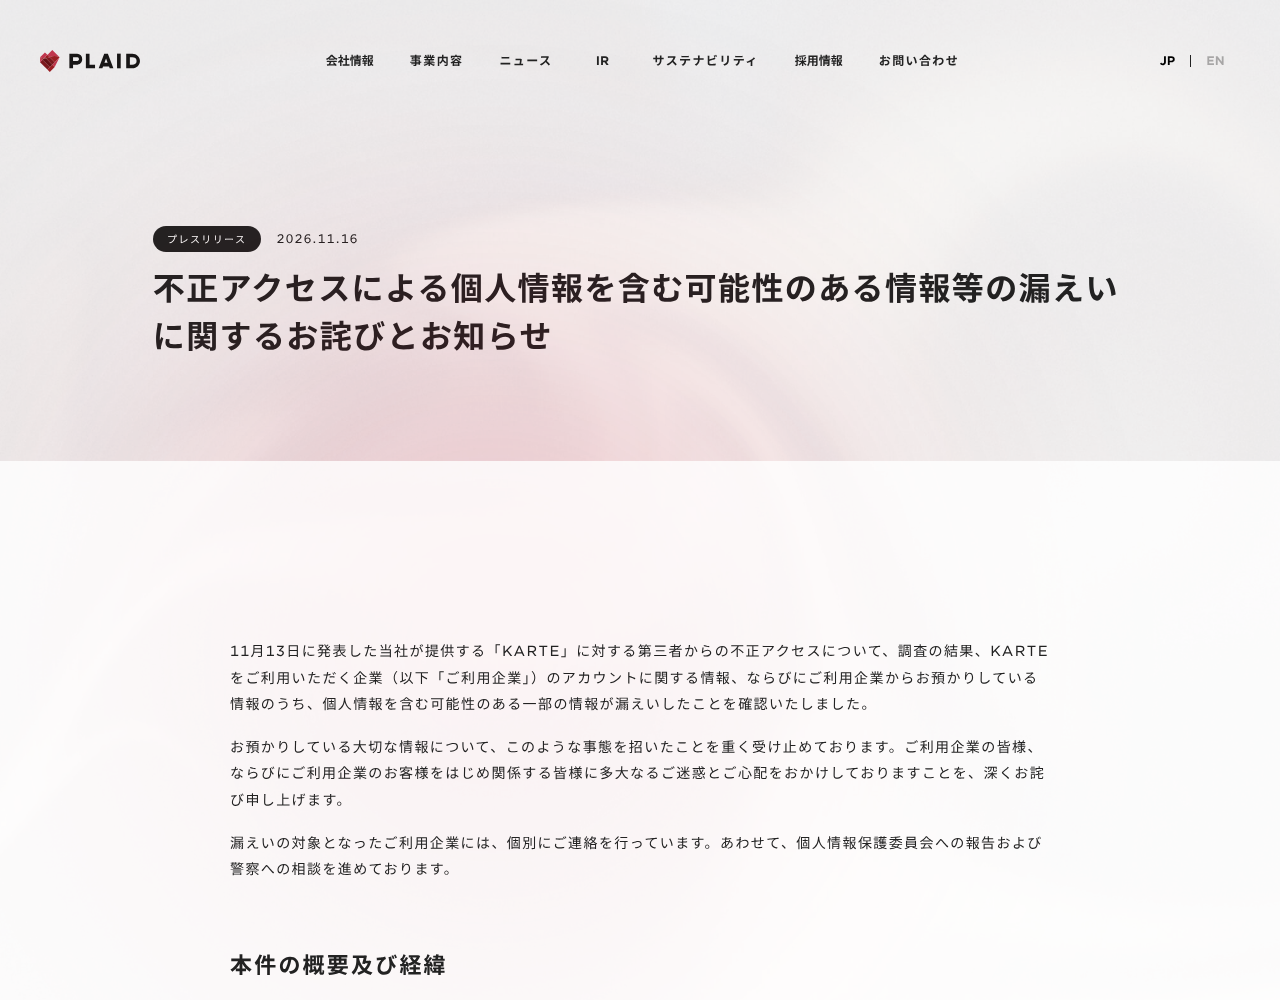
プレイドの11月16日の発表によると、11月13日未明に第三者がプレイドのサーバーの脆弱性を悪用し、データベースにつなぐための認証情報を盗んでデータを読み出しました。どの脆弱性か、誰が攻撃したかは公表されていません。
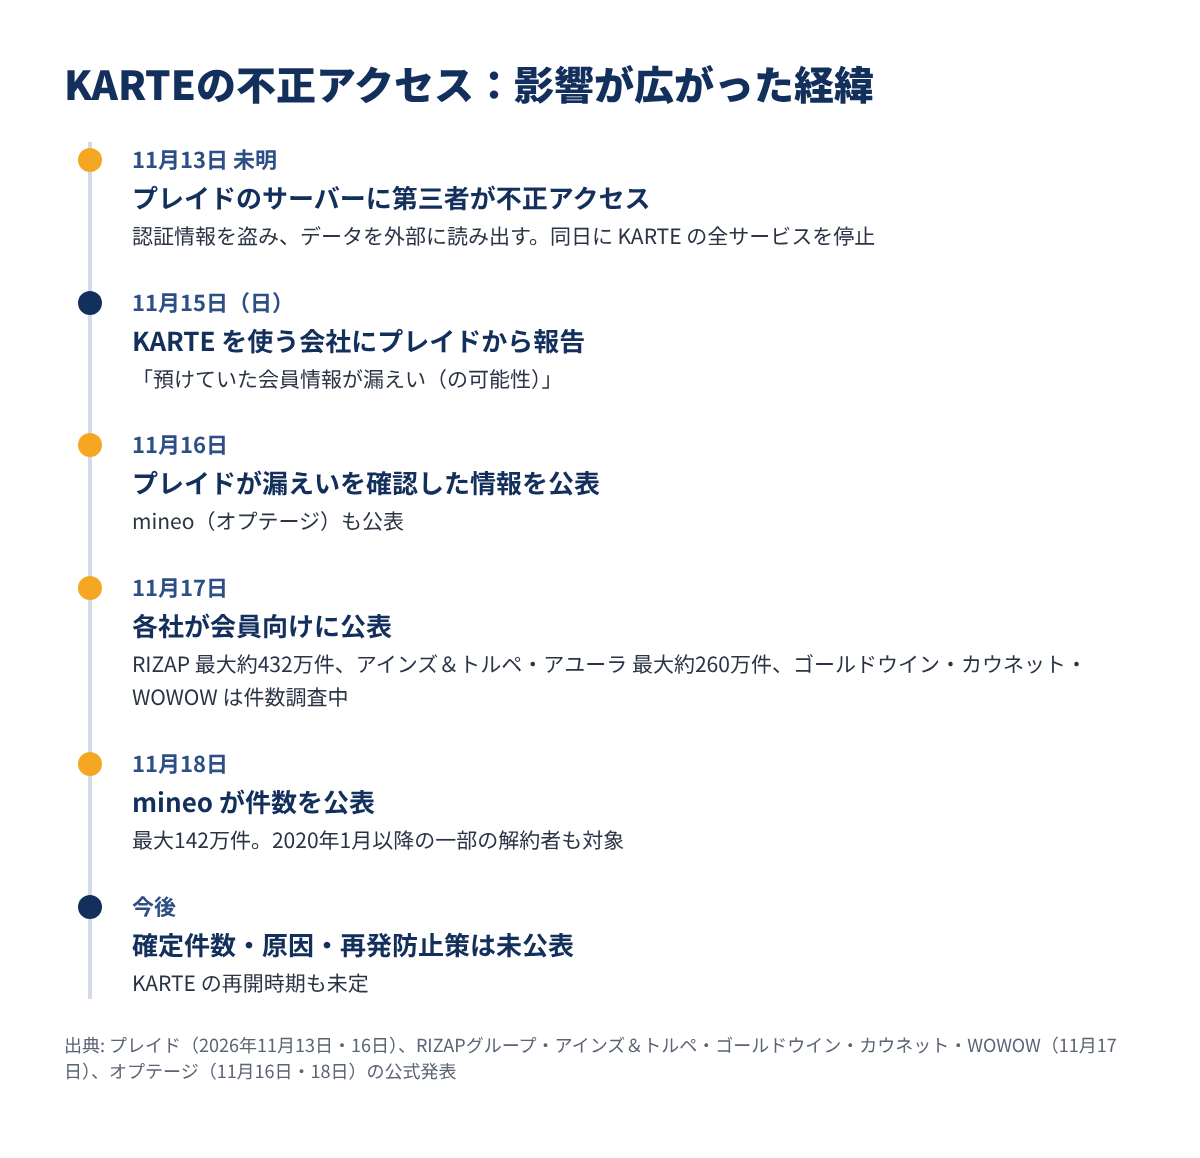
| 日時 | 起きたこと |
|---|---|
| 11月13日未明 | 第三者がプレイドのサーバーに不正アクセスし、データを外部に読み出す |
| 11月13日 8時59分 | プレイドが検知。14時27分頃から KARTE の全サービスを順次停止、15時23分頃に封じ込めを完了 |
| 11月15日(日) | アインズ&トルペ・ゴールドウイン・カウネット・WOWOW・mineo などが、プレイドから漏えい(の可能性)の報告を受ける |
| 11月16日 | プレイドが漏えいを確認した情報を公表。mineo も公表 |
| 11月17日 | RIZAP・アインズ&トルペ・ゴールドウイン・カウネット・WOWOW などが会員向けに公表 |
| 11月18日 | mineo(オプテージ)が最大142万件と公表。2020年1月以降の一部の解約者も対象 |
プレイドが漏えいを確認した情報の一つが、会社が自社の会員情報を KARTE で使うために取り込んでいたデータの一部です。取り込む項目は会社が決めているため、ここに氏名や生年月日などを入れていた会社では、それが漏れた可能性がある、という構図です。プレイドの発表は11月19日時点でも11月16日のものが最新です。
各社の公式のお知らせを読み比べ、件数・漏れた可能性がある情報・含まれないものを一つの表にまとめました(2026年11月18日時点。mineo は11月19日に更新)。件数が出ている会社も、多くは「重複を含む最大値」で、確定した人数ではありません。
| 会社(サービス) | 発表日 | 件数 | 漏れた可能性がある情報 | 含まれないもの |
|---|---|---|---|---|
| RIZAP(chocoZAP など ZAP ID 登録者) | 11月17日 | メールアドレス最大約432万件(うち氏名を含む最大約6万件) | メールアドレス、会員ID、性別、年代、都道府県、LINE 連携用の識別番号 | 決済情報、ログインパスワード、LINE のログイン情報、住所・電話番号・生年月日 |
| アインズ&トルペ・アユーラ | 11月17日 | 2つの合計で最大約260万件 | 氏名、生年月日、性別、メールアドレス、電話番号 | クレジットカード情報、ログインパスワード |
| ゴールドウイン | 11月17日 | 調査中 | 氏名、住所、生年月日、メールアドレス、性別、メルマガの受信設定、イベント参加情報、最終利用店舗など | クレジットカード・銀行口座の情報、ログインパスワード |
| カウネット(カウネット・おうちカウネット) | 11月17日 | 確認中 | メールアドレス、顧客番号、電話番号、顧客名称 | クレジットカード番号・有効期限、ログインパスワード |
| WOWOW | 11月17日 | 調査中 | 生年月日、性別、郵便番号、メールアドレス、内部管理用ID | クレジットカード・口座の情報、ログインパスワード |
| mineo(オプテージ) | 11月16日(件数は11月18日) | 最大142万件(2020年1月以降の一部の解約者を含む) | メールアドレス、性別、年代、郵便番号、都道府県、誕生日・記念日、一部オプション契約の開始日 | 決済情報・本人確認書類・マイページのログインID/パスワード(プレイドに渡していない) |
ジンズ(JINS)・しまむら・Francfranc の公式のお知らせは、IT Picks では開くことができず、内容を確かめられませんでした。そのため、この記事ではこの3社の件数や項目は書いていません。会員の人は、各社の公式サイトやアプリを自分で開いてお知らせを確かめてください。
このほかにも、KARTE を使っていた会社の発表は続いています。表に無い会社の会員も、よく使うサービスのお知らせ欄を一度見ておくと安心です。
同じ KARTE の件でも、会社によって預けていた項目が違うので、気をつけるポイントも変わります。表の内容を、情報の種類ごとに並べ直しました(○ は漏れた可能性あり、— は発表で「含まれない」とされたもの、空欄は発表に記載なし)。
| 情報 | RIZAP | アインズ&トルペ・アユーラ | ゴールドウイン | カウネット | WOWOW |
|---|---|---|---|---|---|
| メールアドレス | ○ | ○ | ○ | ○ | ○ |
| 氏名 | 一部(最大約6万件) | ○ | ○ | ○(顧客名称) | |
| 電話番号 | — | ○ | ○ | ||
| 住所 | 都道府県のみ | ○ | 郵便番号 | ||
| 生年月日 | — | ○ | ○ | ○ | |
| クレジットカード | — | — | — | — | — |
| ログインパスワード | — | — | — | — | — |
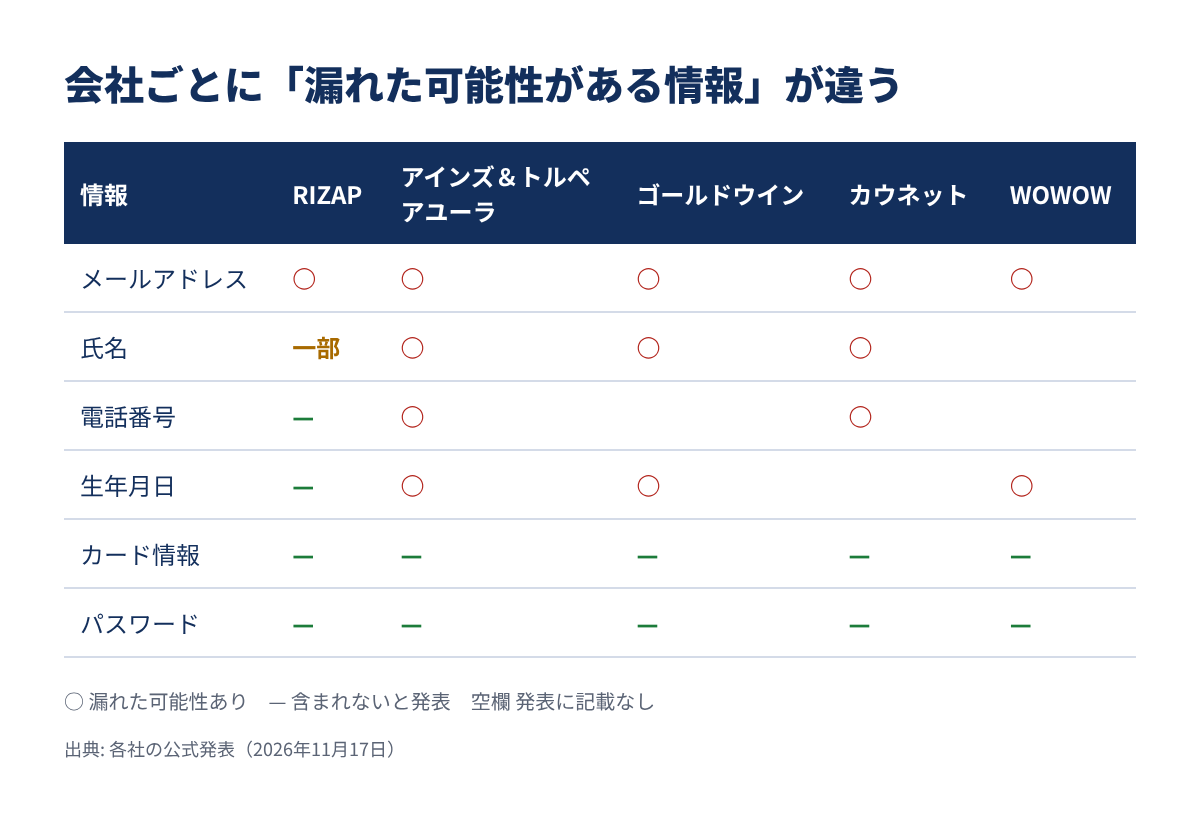
見えてくるのは、メールアドレスはどの会社でも漏れた可能性がある一方、パスワードとカード情報はどこも含まれないという点です。被害として一番考えやすいのは、会社名をかたる偽メール(フィッシング)です。アインズ&トルペ・アユーラやカウネットのように電話番号も含まれる会社では、偽の電話や SMS にも注意が必要です。
件数が公式で確かめられた中で最も多い RIZAP は、chocoZAP や RIZAP の通販サイトなど、RIZAP のオンラインサービスを過去に使ったことがある ZAP ID 登録者が対象です。いまは使っていない人でも、ZAP ID を作ったことがあれば含まれる可能性があります。
RIZAP の店舗、chocoZAP の店舗、アプリ、会費の支払いは通常どおり使えます。止まっているのは、一部のお知らせメールやチャット機能などです。
| 止まっているもの(11月13日から) | いつもどおり使えるもの |
|---|---|
| 特定保健指導・ウェルネスプログラムの結果にコミットコースのチャット機能 | RIZAP の店舗 |
| chocoZAP アプリのトップ画面のバナー画像の更新 | chocoZAP の店舗 |
| アニメキャラクターコラボのスタンプ獲得メール・壁紙ダウンロードページ | chocoZAP のアプリ |
| 店舗の休館・オープンなどのメールでの連絡 | 会費の支払い |
| フレンドリー会員・セルフメンテナンス会員の活動チケット発行のお知らせメール | — |
RIZAP は、メールや LINE でパスワードやクレジットカード情報を尋ねることはないとしています。RIZAP・chocoZAP を名乗ってこれらを聞いてくる連絡は、偽物と考えて構いません。
RIZAP の問い合わせ先は 0120-990-299(年中無休 9:00〜18:00) です。番号は、メールに書かれたものではなく、公式のお知らせに載っているものを使ってください。
今のところ、どの会社も「自分のメールアドレスが含まれるか」を調べる仕組みは公開していません。確かめる手順は次のとおりです。
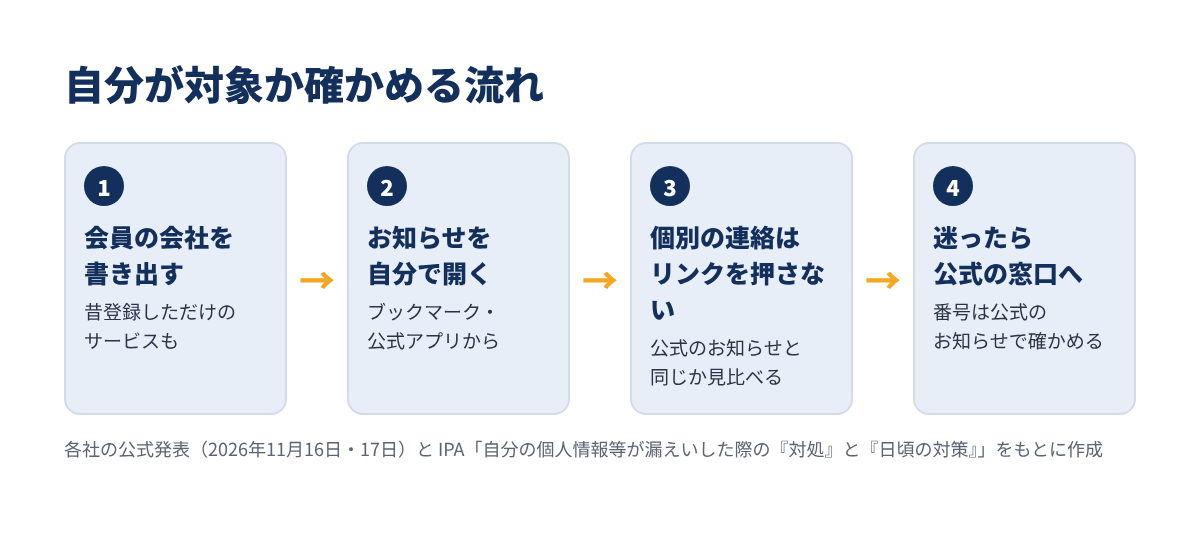
表の会社のほか、最近メールマガジンやアプリのお知らせを受け取っている会社を思い出して書き出します。昔登録しただけのサービスも、退会していなければ対象になりえます。
公式サイトはブックマークや検索、公式アプリから自分で開きます。メールの中のリンクから開かないのがポイントです。IPA も、真偽を確かめたいときは正規のサイトを自分で調べてそこから問い合わせるよう案内しています。
カウネットなどは、対象者にメールなどで個別に連絡するとしています。ただ、本物の連絡が来る時期は偽メールも増えます。届いたメールが本物らしく見えても、リンクは押さず、②の方法で公式のお知らせを開いて同じ案内があるかを確かめるのが確実です。
漏れた可能性がある情報の中心はメールアドレスなので、会社名をかたるフィッシングが一番の心配です。見た目で本物か判断するのは難しいため、先に「やらないこと」を決めておくのが確実です。
| 届いた連絡 | やらないこと | 代わりにすること |
|---|---|---|
| 「お客さま情報の確認」などのリンク付きメール | リンクを開かない | 公式サイトやアプリを自分で開く |
| パスワード・カード番号・認証コードを聞くメールや電話 | 答えない・入力しない | 各社とも「聞くことはない」としている。偽物と考える |
| 「お詫びのポイント」「返金」の案内 | 個人情報や口座を入力しない | 公式のお知らせに同じ案内があるか確かめる |
| 電話番号が含まれる会社を名乗る電話・SMS | その場で手続きしない | いったん切り、公式に載っている番号にかけ直す |
| 「至急」「本日中」と急がせる連絡 | すぐに操作しない | 落ち着いて公式のお知らせを確かめる |
偽メールを受け取ったら、フィッシング対策協議会の「フィッシングの報告」から Web フォームかメールで報告できます。
11月17日に発表した5社は、どこもログインパスワードは含まれないとしています。それでも、メールアドレスが偽メールに使われ、偽サイトでパスワードを入れてしまうと被害につながります。IPA の案内をもとに、この機会に次の順で見直しておくのがおすすめです。
偽サイトに ID やパスワードを入れてしまったら、公式サイトから自分でログインしてパスワードを変えます。IPA は、長く複雑なパスワードにすることも勧めています。
IPA は、同じパスワードを使い回しているほかのサービスも変更するよう案内しています。使い回しをやめるには、パスワード管理アプリに任せるのが近道です。
IPA は、多要素認証やパスキーに対応しているサービスでは設定することも勧めています。パスキーにすると、偽サイトにパスワードを入れてしまう心配そのものが減ります。
対処に迷ったときは、IPA の「情報セキュリティ安心相談窓口」に電話かメールで相談できます。
今回の件でまず伝えたいのは、「どこか1社の事故」ではなく「預け先1か所の事故」が、たくさんの会社の会員に一度に響いていることです。会員から見えるのは各社のブランドだけで、裏で同じ KARTE が使われていたことは、ほとんどの人が知らなかったはずです。
各社の発表を並べると、パスワードとカード情報は含まれないとしている点は共通しており、ここは安心材料です。一方で、預けていた項目は会社によって大きく違い、氏名・生年月日・電話番号まで含まれる会社もあります。「自分はメールアドレスだけだろう」と決めつけず、会員になっている会社ごとに発表を確かめるのが大事だと考えています。
11月18日には mineo が最大142万件と公表し、件数の出た会社は3つになりました。それでも件数がまだ出ていない会社は多く、プレイドも影響範囲の調査を続けています。確定した件数や原因、再発防止策が公式に出たら、この記事も更新します。
KARTE の不正アクセスで影響が広がっている件のポイントをまとめます。
まずは、会員になっている会社を書き出し、公式サイトやアプリから自分でお知らせを開いて確かめるところから始めましょう。