インプレスのセキュリティ本9冊、無料公開は11月9日で終了【2026年11月】
IT Picks編集部
IT Picks
【2026年11月19日 追記】オプテージが続報を出し、漏えいしたお客さま情報は最大142万件と公表しました
※ オプテージは11月18日、漏えいした情報がメールアドレス・性別・年代・郵便番号・住所(都道府県のみ)・誕生日や記念日・一部オプション契約の開始日で、件数は最大142万件と公表しました。いま契約中の人に加え、2020年1月以降に mineo を解約した人の一部も対象です。カード・口座・本人確認書類・マイページのログインID/パスワードは渡していません。対象者には個別に連絡するとしています。各節を11月18日の発表に合わせて更新しています。
2026年11月16日、mineo を運営する株式会社オプテージは、メール配信を任せている委託先・株式会社プレイドへの不正アクセスで、mineo のお客さま情報が漏えいした可能性があると公表しました。11月18日の続報で、漏えいしたのはメールアドレスなど7種類の情報、最大142万件と分かりました。
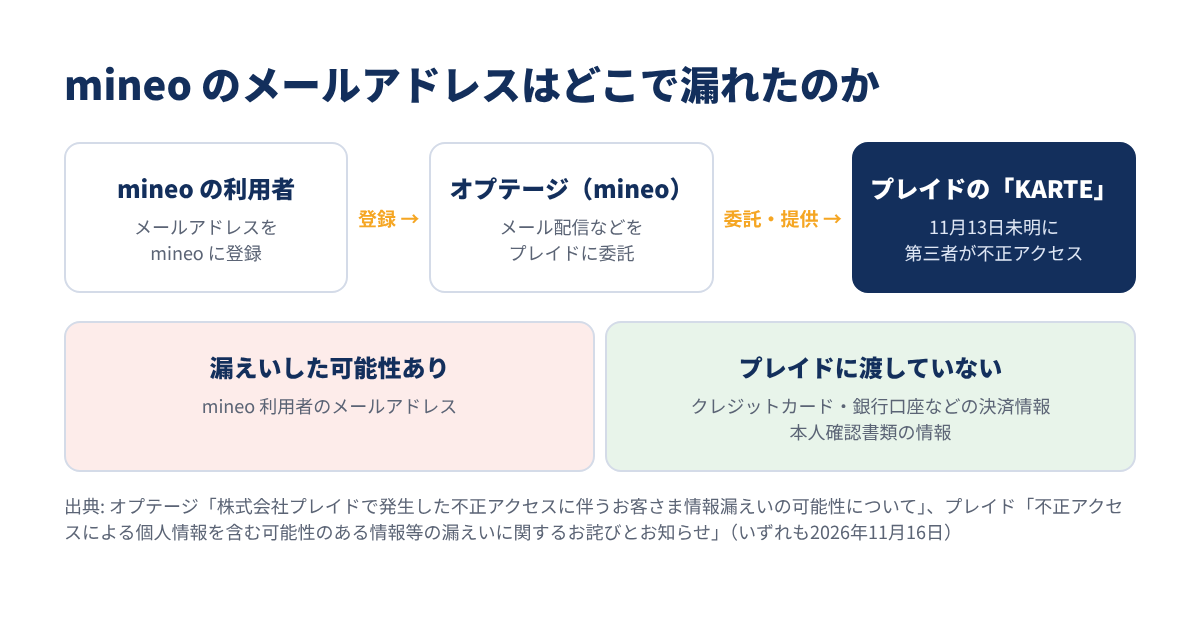
不正アクセスを受けたのは、プレイドが企業向けに提供する顧客体験(CX)プラットフォーム「KARTE」です。mineo 自身のシステムではありません。一方で、クレジットカードや銀行口座などの決済情報、本人確認書類の情報、マイページのログインID・パスワードは、そもそもプレイドに渡していないとされています。漏れたのはメールアドレスと、性別・年代・住んでいる地域などの属性で、いちばん気をつけたいのは mineo を名乗る偽メール——という位置づけです。
この記事はこんな人向けです
一言でいうと、mineo がメール配信などのために預けていたお客さま情報が、預け先の KARTE への不正アクセスで外に出たという件です。オプテージが11月16日・18日に出した発表の要点は次のとおりです。
| 項目 | 内容(オプテージの発表) |
|---|---|
| 発表日 | 2026年11月16日(第一報)、11月18日(件数と情報の種類を公表) |
| 委託先 | 株式会社プレイド(メール配信などマーケティング業務の委託先) |
| 不正アクセスを受けたもの | プレイドの CX プラットフォーム 「KARTE」 |
| オプテージが報告を受けた日 | 2026年11月15日(日) |
| 漏えいした情報 | メールアドレス、性別、年代、郵便番号、住所(都道府県のみ)、誕生日・記念日、一部オプション契約の開始日(メールアドレス以外は人によって違う) |
| 渡していない情報 | 決済に関する情報(クレジットカード・銀行口座など)、本人確認書類に関する情報、マイページのログインID・パスワード |
| 対象件数 | 最大142万件(契約中の人と、2020年1月以降に解約した人の一部。調査は継続中) |
| オプテージの対応 | KARTE の利用を停止、対象者にはメールなどで個別に連絡 |
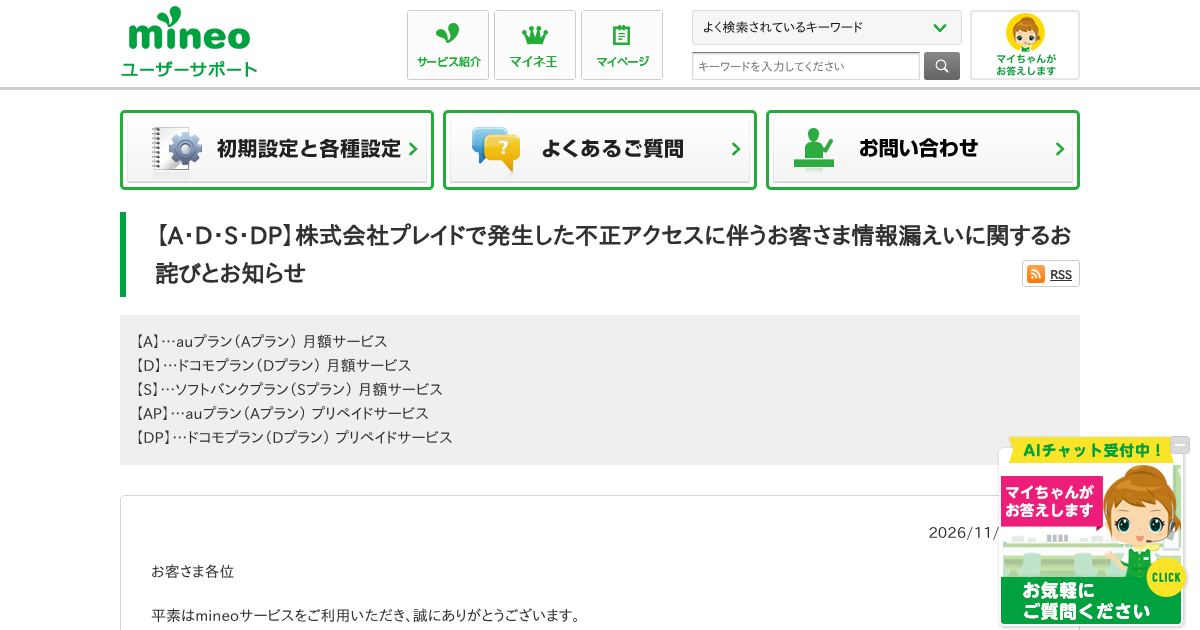
お知らせの見出しには 【A・D・S・DP】 とあり、au・ドコモ・ソフトバンクの各回線の月額プランと、ドコモ回線のプリペイドが対象の表記になっています。
KARTE は、企業が自社のサイトやアプリを訪れた人の行動を分析し、メールなどを配信するためのサービスです。mineo はメール配信などのために、利用者のメールアドレスを KARTE に預けていました。今回の攻撃は、この預け先で起きました。
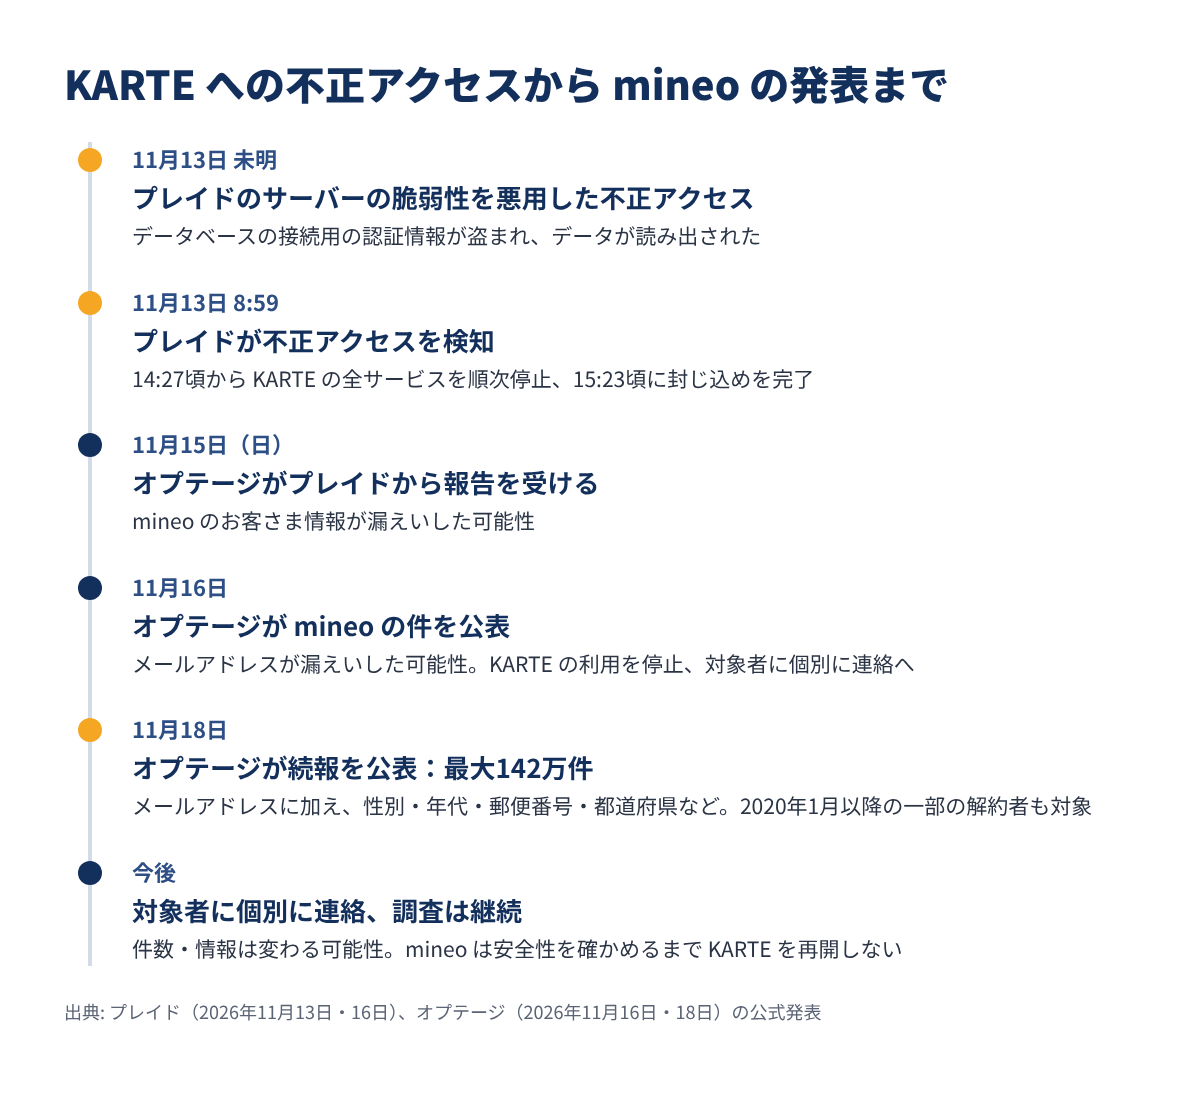
プレイド自身の発表から、経緯を時系列に並べ直すと次のようになります。
| 日時 | 起きたこと |
|---|---|
| 11月13日未明 | 第三者がプレイドのサーバーの脆弱性を悪用し、データベースの接続用の認証情報を盗んでデータを読み出した。プレイドのアカウントも乗っ取られ、管理画面にも不正アクセス |
| 11月13日 8時59分 | プレイドが不正アクセスを検知 |
| 11月13日 14時27分頃 | サーバーの停止を始め、KARTE の全サービスを順次停止 |
| 11月13日 15時23分頃 | 攻撃元からの通信の遮断などの封じ込めを完了。以降、新たな不正アクセスは確認されていない |
| 11月15日(日) | オプテージが、プレイドからお客さま情報が漏えいした可能性の報告を受ける |
| 11月16日 | オプテージが mineo の件を公表。プレイドも漏えいを確認した情報を公表 |
| 11月18日 | オプテージが続報を公表。最大142万件、メールアドレスなど7種類の情報。2020年1月以降の一部の解約者も対象 |
ポイントは、攻撃を受けたのは mineo ではなく委託先だという点です。とはいえ、預けたデータが漏れれば利用者への影響は同じです。同じように「メール配信の委託先」で漏えいが起きた例は、少し前にもありました。
mineo の利用者にとって大事なのは、何が漏れ、何は漏れようがないかです。オプテージの11月18日の発表を、利用者の目線で並べ直しました。
| 情報 | 扱い | 補足(公式発表) |
|---|---|---|
| メールアドレス | 漏えい | 対象の人全員に共通する情報 |
| 性別・年代 | 漏えい | メールアドレス以外は、人によって対象の情報が違う |
| 郵便番号・住所(都道府県のみ) | 漏えい | 住所は都道府県まで。番地などは含まれていない |
| 誕生日・記念日 | 漏えい | 同上 |
| 一部オプション契約の開始日 | 漏えい | 同上 |
| クレジットカード・銀行口座の情報 | 漏れていない(渡していない) | 決済に関する情報はプレイドに提供していない |
| 本人確認書類の情報 | 漏れていない(渡していない) | 同上 |
| マイページのログインID・パスワード | 漏れていない(渡していない) | 同上 |
氏名と電話番号は、11月18日の発表の「漏えいした情報」に入っていません。ただし、調査は続いていて、情報の種類や件数は今後変わる可能性があるとされています。
もう一つの大事な点は、対象が「いまの契約者」だけではないことです。2020年1月以降に mineo を解約した人の一部も含まれています。他社に乗り換えた人も、mineo を名乗るメールには気をつけてください。
今回は、オプテージ(mineo)とプレイド(KARTE)がそれぞれ発表を出しています。中身の粒度が違うので、比べておくと混乱しません。
| 項目 | オプテージ(mineo) | プレイド(KARTE) |
|---|---|---|
| 発表の対象 | mineo の利用者 | KARTE を使う企業すべて |
| 漏えいの書き方 | 11月16日は「漏えいした可能性」、11月18日は「漏えいした情報」 | 一部の情報の「漏えいを確認」 |
| 件数 | 最大142万件(mineo のお客さま) | KARTE のアカウントのメールアドレス 79,249件。ほかは調査中 |
| 不審メールの注意 | mineo の利用者向け | プレイドをかたるメールに注意(KARTE のアカウント向け) |
| 今後 | 対象者に個別に連絡。安全性を確かめるまで KARTE を再開しない | 外部のセキュリティ調査、KARTE の再開時期は未定 |
注意したいのは、79,249件は「KARTE を使う企業の担当者のアカウント」のメールアドレスの件数で、mineo の利用者の件数ではないことです。mineo の利用者の件数は、オプテージが11月18日に出した最大142万件のほうです。プレイドの発表は11月19日時点で11月16日のものが最新で、原因や再開の見通しはまだ出ていません。
いまの時点で「自分の情報が含まれるか」を調べる仕組みは公開されていません。最大142万件という数は、いまの契約者だけでなく解約した人の一部まで含むので、mineo を使ったことがある人は「含まれているかもしれない」と考えて備えるのが安全です。確かめる方法は次の3つです。
オプテージは、対象の利用者に電子メールなどで個別に連絡するとしています。ただし、このタイミングは偽メールも出回りやすい時期です。連絡のメールが届いても、メールの中のリンクからログインせず、次の②で内容を確かめるのがおすすめです。
続報は、mineo ユーザーサポートの「mineoからのお知らせ」とオプテージのプレスリリースに出ます。ブックマークやアプリから自分で開けば、偽サイトに誘導される心配がありません。
オプテージは特設ダイヤル 0120-926-168(9:00〜18:00、年中無休)を用意しています。電話番号は、メールに書かれたものではなく、公式のお知らせに載っているものを使ってください。
漏れたのがメールアドレスと年代・地域などの属性なので、一番の被害は「mineo を名乗るフィッシングメール」です。年代や都道府県が分かると、それらしく見える文面を作りやすくなる点にも注意が必要です。オプテージも、身に覚えのない URL へのアクセス・添付ファイルの開封・ID やパスワードの入力に注意するよう呼びかけています。
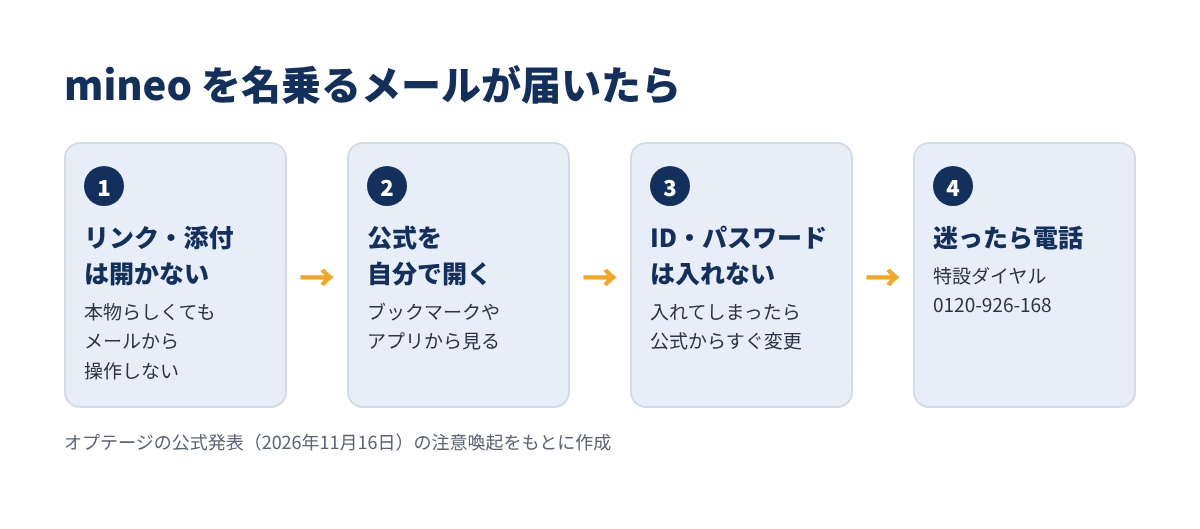
メールの見た目だけで本物かどうかを判断するのは難しいです。送信者の表示名やアドレスは偽装できます。そこで、中身を判断する前に、やらないことを決めておくのが確実です。
| メールの内容 | やらないこと | 代わりにすること |
|---|---|---|
| 「お客さま情報の確認」などでリンクがある | リンクを開かない | ブックマークやアプリから mineo の公式サイトを開く |
| 添付ファイル付き | 添付を開かない | 公式のお知らせに同じ案内があるか見る |
| ID・パスワードの入力を求める | 入力しない | 必要ならアプリや公式サイトから自分でログインする |
| 返金・補償・ポイントの案内 | 個人情報や口座を入力しない | 特設ダイヤル(公式のお知らせに載っている番号)に問い合わせる |
| 「至急」「本日中」など急がせる | すぐに操作しない | 落ち着いて公式のお知らせを確かめる |
偽サイトに mineo の ID やパスワードを入れてしまった場合は、公式サイトから自分でログインしてパスワードを変えるのが先です。同じパスワードを他のサービスでも使っているなら、そちらも変えておくと安心です。使い回しをやめるには、パスワード管理アプリを使うのが近道です。
mineo をかたるメールを受け取ったら、フィッシング対策協議会の「フィッシングの報告」から、Web フォームかメールで報告できます。報告が集まると、偽サイトの閉鎖などにつながります。
家族で mineo を使っている場合、家族それぞれのメールアドレスが登録されていることがあります。2020年以降に解約した家族も対象になりえます。とくにスマホに不慣れな家族には、「mineo からのメールのリンクは押さず、まず家族に見せて」と一言伝えておくのがおすすめです。
今回の件は、mineo だけでなく KARTE を使うすべての企業に関わります。プレイドが企業向けに求めていることは、次の2点です。
KARTE は11月13日から全サービスが止まったままで、再開時期は未定です。メール配信などの処理が途中で止まった可能性もあるため、自社の配信の状況も確かめておきたいところです。委託先で事故が起きたときに何を確認すべきかは、JPCERT/CC のチェックリストが参考になります。
| 項目 | 内容 |
|---|---|
| mineo の問い合わせ | オプテージ特設ダイヤル 0120-926-168(9:00〜18:00、年中無休) |
| 対象件数 | 最大142万件(今後の調査で変わる可能性) |
| 対象者への連絡 | オプテージから電子メールなどで個別に連絡(時期は未発表) |
| 続報の掲載先 | mineo ユーザーサポートのお知らせ、オプテージのプレスリリース |
| KARTE の再開 | プレイドは未定。mineo は、プレイドの原因究明と安全対策が終わり、安全性を確かめるまで利用を再開しない |
| 再発防止策 | プレイドが調査の結果を踏まえて策定し公表する予定 |
| 当局への報告 | プレイドが個人情報保護委員会への報告と警察への相談を進めている |
今回の件で一番伝えたいのは、件数が最大142万件まで広がり、解約した人まで含まれると分かった今、偽メールへの備えをしておくことです。カード情報・本人確認書類・ログインのパスワードが渡っていないのは安心材料ですが、メールアドレスに年代や地域が組み合わさると、もっともらしいフィッシングの材料になります。
もう一つは、「委託先の事故」が続いていることです。IT Picks でも、メール配信の委託先や配達の委託先で起きた漏えいを何度も取り上げてきました。利用者が委託先を選ぶことはできないので、「メールのリンクから入らない」「パスワードを使い回さない」という自分でできる守りを固めるのが現実的だと考えています。
オプテージもプレイドも調査を続けていて、件数や情報の種類は変わる可能性があります。原因や再発防止策など、続報が出たら、この記事も更新します。
mineo の情報漏えいのポイントをまとめます。
まずは、mineo を名乗るメールが届いてもリンクを押さず、公式サイトやアプリから自分で確かめる習慣を、解約した家族の分も含めて今日から始めておきましょう。