DifyをVPSで動かすには?国内3社の自動構築を比較【2026年版】
IT Picks編集部
IT Picks
会社の SSL VPN に、SAML(シングルサインオンの仕組み)で多要素認証をかけていれば安心——とは言い切れない脆弱性が見つかりました。
2026年11月6日(米国時間)、SonicWall(ソニックウォール)は、同社のファイアウォールの OS「SonicOS」の脆弱性7件を公表しました。 このうち SSL VPN の SAML 認証を回避される恐れがある「CVE-2026-19868」 について、SonicWall は 悪用の可能性を示す報告を調査した として、早急な更新を強く求めています。
同じ日に、米国の CISA(サイバーセキュリティ・社会基盤安全保障庁)も、この脆弱性を「悪用が確認された脆弱性(KEV)」のカタログに追加 しています。公式の回避策は無く、修正版への更新が唯一の対処 という位置づけです。
この記事はこんな人向けです
「SAML で守っているはずの SSL VPN に、別のログイン方法の ID とパスワードで入られる恐れがあり、実際の悪用も報告された」 という話です。
| 項目 | 内容 |
|---|---|
| 製品 | SonicOS(SonicWall のファイアウォールの OS) |
| 悪用が報告された脆弱性 | CVE-2026-19868(SSL VPN の SAML 認証の回避、CVSS 7.1) |
| 影響する条件 | SSL VPN のログインで SAML を有効にしている場合だけ |
| 影響する版 | Gen 7:7.3.3-7015 以前 / Gen 8:8.2.2-8015 以前 |
| 修正版 | Gen 7:7.3.4-7013 以降 / Gen 8:8.2.3-8015 以降 |
| 回避策 | なし(SonicWall) |
| CISA の KEV 追加 | 2026年11月6日(連邦政府機関の期限は11月20日) |
※ 2026年11月9日時点。SonicWall・CISA の公式情報より
SonicOS は、SonicWall の ファイアウォール(TZ・NSa・NSsp シリーズ)と仮想ファイアウォール(NSv) で動く OS です。社外から社内のネットワークにつなぐ SSL VPN の機能 も、この OS が受け持っています。
SSL VPN は インターネットに直接さらされ、社内への「入口」になる 機能です。認証を回避されると、正規の社員のふりをして社内に入られる ことにつながります。SonicWall の機器で SSL VPN を提供している情シス・運用担当、委託先に機器の管理を任せている会社 は確認が必要です。
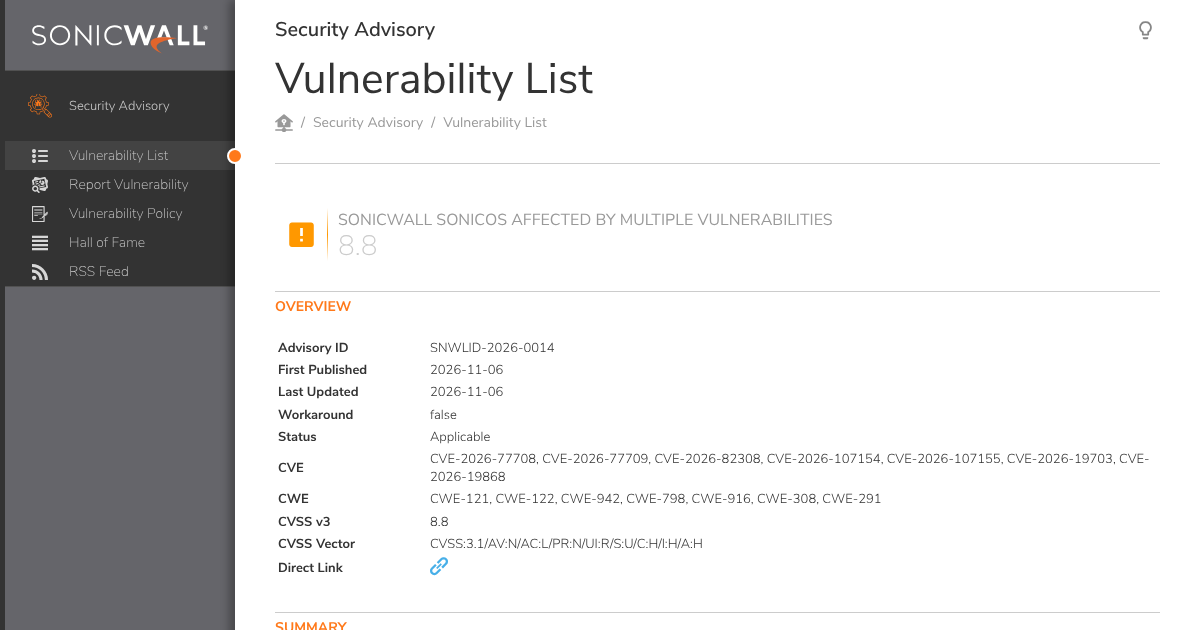
SonicWall の PSIRT(製品のセキュリティ対応チーム)は11月6日、アドバイザリ 「SNWLID-2026-0014」 で SonicOS の脆弱性 7件 を公表しました。アドバイザリ全体の深刻度は CVSS 8.8(高) です。
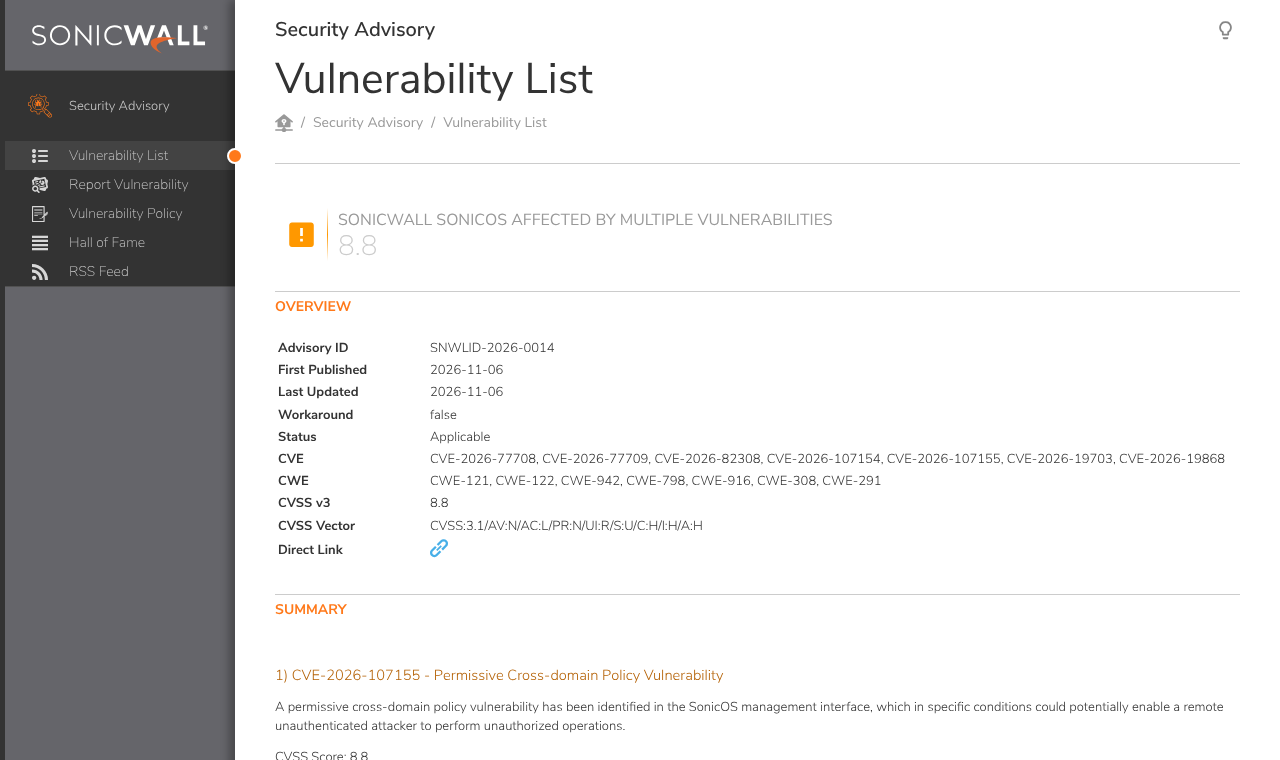
7件のうち、CVE-2026-19868 にだけ「重要」の注記 があります。SonicWall は、この脆弱性が悪用された可能性を示す報告を調査した とし、できるだけ早く最新版に更新するよう強く求めています。
CISA の KEV カタログでの扱いは次のとおりです。対応期限は、米国の連邦政府の行政機関(FCEB) に向けたものです。
| 項目 | 内容 |
|---|---|
| KEV への追加 | 2026年11月6日 |
| 連邦政府機関の対応期限 | 2026年11月20日 |
| 求める対応 | ベンダーの指示に沿った対処の適用。対処が無ければ製品の使用中止 |
| ランサムウェアでの利用 | 不明(Unknown) |
CISA は、期限の指示(BOD 26-04)は連邦政府機関にだけ適用されるとしつつ、すべての組織に KEV の脆弱性を優先して直すよう 勧めています。
SonicWall の説明では、CVE-2026-19868 は SSL VPN の「認証の強制」の不備 です。
CVSS は 7.1 で、分類は CWE-308(単一要素の認証の使用) です。ID・パスワードだけで通ってしまう経路が残る——というのが問題の核心です。
逆に言えば、攻撃者は何らかの有効な認証情報を持っている必要があります。それでも 「MFA をかけているから、パスワードが漏れても大丈夫」という前提が崩れる ため、悪用の報告がある以上は軽く見られません。
同じアドバイザリでは、次の6件も直っています。管理画面の2件は CVSS 8.8 と、CVE-2026-19868 より高い評価です。
| CVE | 内容 | CVSS |
|---|---|---|
| CVE-2026-107155 | 管理画面の クロスドメインポリシーが緩すぎる。条件によっては、認証なしの外部の攻撃者が不正な操作をできる恐れ | 8.8 |
| CVE-2026-107154 | 管理画面の セッションの検証の不備。条件によっては、認証なしの外部の攻撃者が不正な操作をできる恐れ | 8.8 |
| CVE-2026-82308 | SSL-VPN の 認証前のヒープバッファオーバーフロー。外部からサービスを止められる(DoS)恐れ | 7.5 |
| CVE-2026-77708 | TACACS+ 認証の 認証前のスタックバッファオーバーフロー(DoS) | 5.9 |
| CVE-2026-77709 | TACACS+ 認証の 認証前のヒープバッファオーバーフロー(DoS) | 5.9 |
| CVE-2026-19703 | 仮想アプライアンスの 弱いパスワードハッシュ。ローカルの権限を持つ攻撃者が認証情報を知る恐れ | 5.2 |
※ 2026年11月9日時点。SonicWall PSIRT「SNWLID-2026-0014」より
悪用の報告があるのは CVE-2026-19868 だけ ですが、修正版はどれも同じです。SAML を使っていない会社も、管理画面や SSL VPN の脆弱性を直すために更新が必要 です。
機器の世代(Gen 7 / Gen 8)で、上げる先が異なります。
| 世代 | 主な機種 | 影響する版 | 修正版 |
|---|---|---|---|
| Gen 7 | TZ 270〜670、NSa 2700〜6700、NSsp 10700〜15700、NSv 270 / 470 / 870 | 7.3.3-7015 以前 | 7.3.4-7013 以降 |
| Gen 8 | TZ 80〜680、NSa 2800〜5800、NSv XS / S / M / L | 8.2.2-8015 以前 | 8.2.3-8015 以降 |
※ 2026年11月9日時点。NSv は ESX・KVM・Hyper-V・AWS・Azure 版を含む。SonicWall PSIRT「SNWLID-2026-0014」より
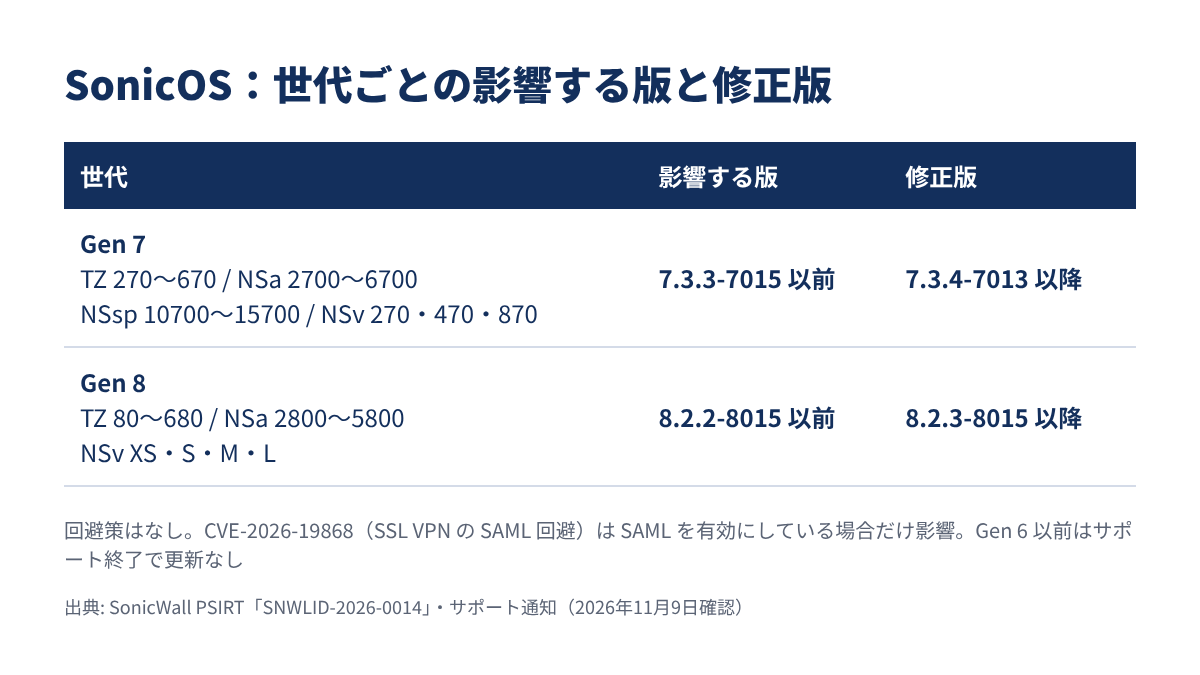
SonicWall のサポート通知によると、Gen 7 向けの 7.3.4-7013 は2026年10月20日、7.3.4-7015 は11月5日に公開 されています。Gen 8 向けの 8.2.3-8015 は11月6日の公開予定 と案内されていました。10月下旬以降に Gen 7 を更新済みなら、すでに修正版になっている可能性があります。
注意したいのは Gen 6 以前の機器 です。今回のアドバイザリの対象として挙げられているのは Gen 7 と Gen 8 ですが、SonicWall は Gen 6 以前はサポート終了(EOS)で、技術サポートもファームウェアの更新も提供しない としています。
まず 機種名から Gen 7 / Gen 8 のどちらか を確かめ、SonicOS の版が上の表の「影響する版」に入っていないか を見ます。あわせて、SSL VPN のログインに SAML を使っているか を確認しておくと、CVE-2026-19868 の影響の大きさが分かります。
SonicWall も CISA も、修正版への更新 を最優先にしています。Gen 7 は 7.3.4-7013 以降、Gen 8 は 8.2.3-8015 以降 です。
アドバイザリの回避策(Workaround)の欄は 「None(なし)」 です。設定の変更で一時的にしのぐ方法は公式には示されていません。更新までに時間がかかる場合でも、修正版への更新を急ぐしかない というのが公式の立場です。
2026年11月9日時点で、SonicWall のアドバイザリには 悪用の痕跡を見分けるための指標(IoC)は載っていません。CISA の KEV では、BOD 26-04 による フォレンジック調査(侵害の痕跡の調査)の要否は「No」 とされています。
2026年11月9日時点で、JPCERT/CC の注意喚起と IPA の「重要なセキュリティ情報」に本件は載っていません。 海外では、カナダのサイバーセキュリティセンターも11月6日に注意喚起(AV26-1133) を出し、更新の適用を勧めています。
国内では、JPCERT/CC が 「直近で相次いでいる国内組織における不正アクセス」 について注意喚起を出しています。VPN 機器は不正アクセスの入口になりやすいため、国内の注意喚起を待たずに確認しておく のが安全です。
JPCERT/CC の不正アクセスの注意喚起は、こちらで解説しています。
今回の件で重く見たいのは、「MFA をかけているから大丈夫」という前提が崩れる種類の脆弱性 である点です。SAML でシングルサインオンと MFA をまとめている会社ほど、SSL VPN の守りを SAML に任せている はずで、影響は小さくないと考えています。
一方で、悪用には 別の認証方法の有効な認証情報 が必要です。更新に加えて、SAML 以外のログイン方法(機器のローカルユーザーなど)が SSL VPN で使える状態のまま残っていないか、そのアカウントのパスワードが使い回されていないかを見直しておくと安心です。これは公式の手順ではなく、脆弱性の仕組みから考えた IT Picks の見方です。
10月末の Ivanti Connect Secure に続き、SSL VPN 機器の脆弱性が実際に悪用される例 が続いています。VPN 機器の更新は後回しにされがちですが、入口の機器ほど優先して更新する 運用にしておきたいところです。
SonicOS の SSL VPN の脆弱性のポイントをまとめます。
まずは自社の SonicWall の機器の世代と SonicOS の版を確かめ、修正版への更新を進めましょう。