Cloudflare Tunnelの使い方:自宅サーバーを無料公開【2026年版】
IT Picks編集部
IT Picks
2026年11月11日に公開された Apache HTTP Server 2.4.71 は、HTTP/2 の処理に見つかった 深刻度「critical」の脆弱性(CVE-2026-119618) を直すセキュリティリリースです。さくらのVPS で WordPress などのサイトを Apache で動かしている人は、自分のサーバーが対象かどうかを確かめる 必要があります。
ただ、さくらのVPS の Apache は、ほとんどの場合 OS のパッケージで入れたもの です。この場合、Apache の公式サイトの「2.4.71 に上げる」という話をそのまま当てはめることはできません。OS ごとに、修正版の出方が違う からです。
この記事では、さくらのVPS の標準OS(AlmaLinux・Rocky Linux・Debian など)で Apache を動かしている人向けに、確認の手順・更新の手順・修正版が出るまでの回避策 を公式情報で整理します。あわせて、11月10日に東京リージョンの新規申し込みが再開した 申し込み状況もまとめます——今から Web サーバーを立てる人にも役立つ内容です。
※ この記事は2026年11月13日時点の公式情報をもとにしています。
この記事はこんな人向けです
一言でまとめると、「バージョンと HTTP/2 の設定を確かめ、OS のパッケージで直す。修正版がまだなら HTTP/2 を止めて待つ」 という作業です。
| 項目 | 内容 |
|---|---|
| 脆弱性 | CVE-2026-119618(Apache の HTTP/2 担当モジュール mod_http2) |
| 対象 | Apache HTTP Server 2.4.55〜2.4.70 |
| 条件 | HTTP/2(h2 / h2c)を有効にしているサーバー(Red Hat の説明) |
| 修正版 | Apache 公式は 2.4.71。OS のパッケージは OS ごとの修正版 |
| AlmaLinux・Rocky Linux 9/10 | 11月13日時点で修正版の更新は公式エラッタに未掲載 → 回避策で待つ |
| Debian 12 | apache2 2.4.71-1~deb12u1 で修正済み |
| 回避策 | Protocols を http/1.1 だけにして再起動(Red Hat の手順) |
※ 2026年11月13日時点(Apache HTTP Server、Red Hat、AlmaLinux・Rocky Linux のエラッタ、Debian セキュリティトラッカー)。
脆弱性そのものの詳しい内容は、こちらの記事で解説しています。
11月は、Apache の脆弱性に加えて、さくらのVPS にも関係するお知らせが続いています。
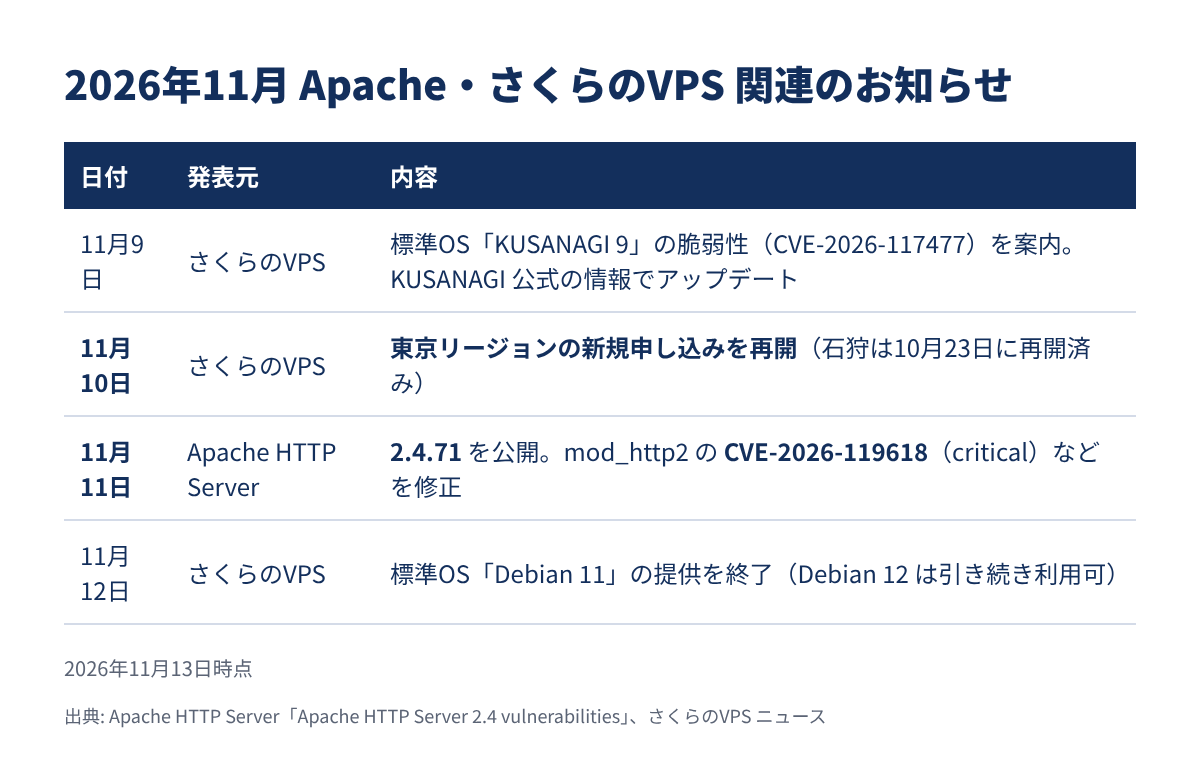
Debian 11 について、さくらのVPS は サポートが終了した OS にはセキュリティパッチが提供されなくなる と注意しています。すでに入れているサーバーは使い続けられますが、OS の再インストールでは選べなくなりました。Debian 11 で Apache を動かしている人は、Debian 12 などへの移行も考えたいところ です。
さくらのVPS の標準OS は、最小限のパッケージだけで始まります。たとえば AlmaLinux 9 の場合、公式マニュアルに載っているインストールパッケージは @core・gdisk・tuned だけです。つまり、Apache は最初から入っていません。
Apache が入っているのは、次のような場合です。
dnf install httpd や apt install apache2 で入れたどのスクリプトを使ったか覚えていない場合は、サーバーの /root/.sakuravps/startup.log に実行時のログが残っています(公式マニュアル)。Apache が入っているかは、次のコマンドで分かります。
# AlmaLinux・Rocky Linux・CentOS Stream
rpm -q httpd mod_http2

# Debian
dpkg -l apache2
「インストールされていない」と表示されれば、この脆弱性への対応は不要 です。nginx だけで動かしている場合も、この脆弱性の対象ではありません。
Apache が入っていたら、バージョン・HTTP/2 のモジュール・設定 の3つを確かめます。Red Hat は、「mod_http2 を読み込んでいる」「Protocols に h2 か h2c がある」「ネットワークから届く」のすべてに当てはまるサーバーが危ない としています。
| 確かめること | AlmaLinux・Rocky Linux | Debian |
|---|---|---|
| バージョン | httpd -v |
apache2ctl -v |
| HTTP/2 のモジュール | httpd -M に http2_module があるか |
apache2ctl -M に http2_module があるか |
| 設定 | grep -r 'Protocols' /etc/httpd/conf/ /etc/httpd/conf.d/ |
grep -r 'Protocols' /etc/apache2/ |
Debian の apache2ctl は、Apache 本体と同じ引数をそのまま渡せる ので、-v や -M が使えます(Debian のマニュアル)。
設定の確認で h2 や h2c が出てきたら、HTTP/2 が有効 です。逆に、設定ファイルのどこにも Protocols が無ければ、Apache の既定値の Protocols http/1.1(HTTP/1.1 だけ)で動いています。Protocols は サーバー全体にも、サイトごと(バーチャルホスト)にも書ける ので、grep で全部の設定ファイルを探すのが確実です。
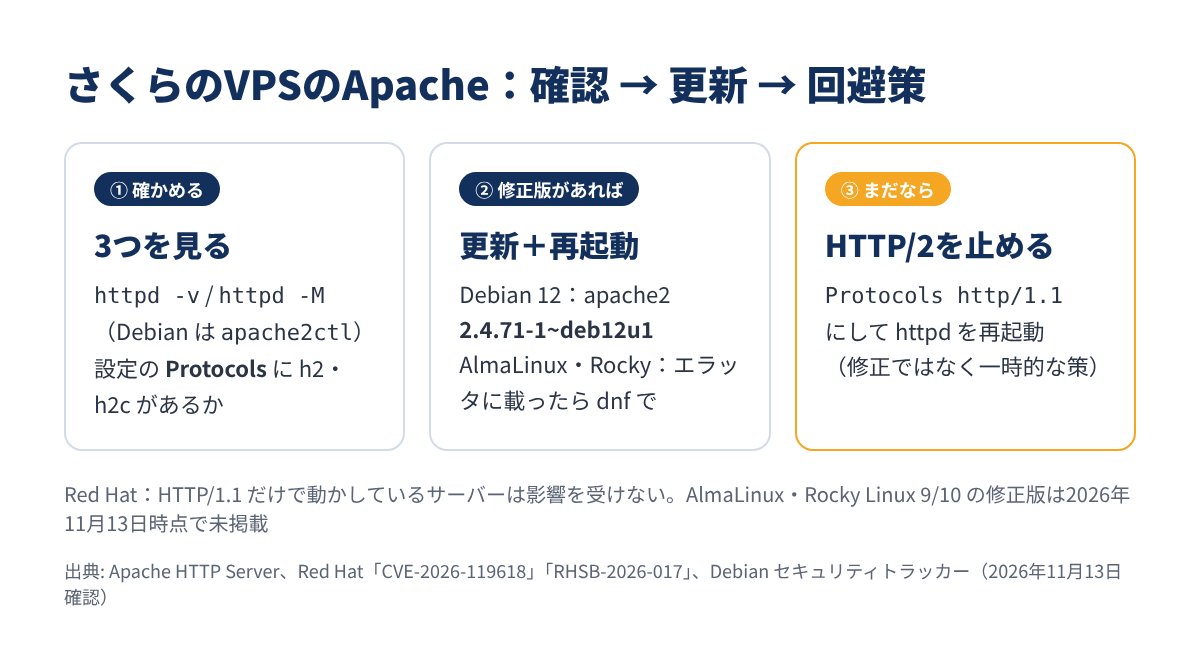
OS のパッケージの Apache は、バージョン番号を変えずに修正だけを取り込む ことがあります。特に AlmaLinux・Rocky Linux 9/10 では、今回の修正は httpd 本体ではなく、別パッケージの mod_http2 に入る形です(Red Hat)。httpd -v の数字だけでなく、次の節の修正版のパッケージが入っているか で判断しましょう。
さくらのVPS の標準OS ごとに、2026年11月13日時点の状況をまとめます。
| 標準OS | 状況 | 確認する公式情報 |
|---|---|---|
| AlmaLinux 9 / 10 | 修正版の更新はエラッタに未掲載 | AlmaLinux のエラッタ |
| Rocky Linux 9 / 10 | 修正版の更新はエラッタに未掲載 | Rocky Linux のエラッタ |
| (参考)RHEL 9 / 10 | mod_http2-2.0.26-7.el9_9.1 / mod_http2-2.0.29-5.el10_3.1 で修正(11月11日) | Red Hat |
| AlmaLinux 8 / Rocky Linux 8 | Red Hat は RHEL 8 以前は影響なし としている | Red Hat |
| Debian 12 | apache2 2.4.71-1~deb12u1 で修正(DLA-4902-1) | Debian セキュリティトラッカー |
| Debian 11 | さくらのVPS での提供は 11月12日に終了 | さくらのVPS ニュース |
| Ubuntu・CentOS Stream 9 | 各ディストリビューションの公式情報で確認 | 各公式サイト |
※ 2026年11月13日時点(Red Hat「CVE-2026-119618」、AlmaLinux・Rocky Linux の公式エラッタ、Debian セキュリティトラッカー、さくらのVPS ニュース)。
AlmaLinux は「RHEL とバイナリ互換」をうたう OS で、過去の mod_http2 の更新も RHEL と同じ番号(例: 2026年8月の ALSA-2026:59387。Rocky Linux も RLSA-2026:59387)で出ています。今回も RHEL の修正を追う形で出る と考えられますが、11月13日時点ではまだ両方のエラッタに載っていません。
それまでの間は、次の ④ の回避策で HTTP/2 を止めておく のが現実的です。なお、Red Hat は RHEL 9・10 の mod_http2 について、HTTP/2 のストリームごとに別のメモリ管理を使うため攻撃がかなり難しい として、深刻度を Critical ではなく Important にしています。それでも修正の対象であることは変わりません。
修正版のパッケージが出ていれば、更新はいつものパッケージ更新と同じです。さくらのVPS の公式スクリプト「Setup and update」が初回起動時に行うのも、この yum(dnf)update / apt upgrade です。
sudo dnf upgrade --refresh
rpm -q mod_http2        # 修正版の番号になったか確かめる
sudo systemctl restart httpd
AlmaLinux・Rocky Linux のエラッタに CVE-2026-119618 の更新が載ったら、この手順で入れます。今の時点で dnf upgrade をしても、今回の修正はまだ入りません。
sudo apt update
sudo apt upgrade
dpkg -l apache2         # 2.4.71-1~deb12u1 になったか確かめる
sudo systemctl restart apache2
パッケージを入れ替えたら、Apache を再起動して新しいプログラムで動かす のを忘れずに。再起動の前に、Debian なら apache2ctl configtest で設定ファイルの文法を確かめておくと安心です。
OS のアップデートの基本や SSH まわりの初期設定は、こちらで整理しています。
修正版がまだ出ていない OS では、Red Hat がセキュリティ情報で示している 回避策 が使えます。
Protocols http/1.1 にする(AlmaLinux・Rocky Linux なら /etc/httpd/conf/httpd.conf や /etc/httpd/conf.d/ の下のファイル)sudo systemctl restart httpdcurl -kI --http2 https://localhost の1行目が HTTP/1.1 200 OK になっていれば、HTTP/2 は止まっているRed Hat によると、HTTP/2 で接続してきたブラウザには HTTP/1.1 で応答するだけなので、普通の閲覧者は気づかない とされています。ただし、これは修正ではなく、一時的に攻撃の入口を減らす策 で、表示速度が少し落ちることもあります。修正版が出たら③の手順で更新し、HTTP/2 を戻しましょう。
Debian では、HTTP/2 のモジュールそのものを sudo a2dismod http2 で無効にすることもできます(Debian のマニュアル)。ただし Debian 12 はすでに修正版が出ているので、まずは③で更新するのが先 です。
さくらのVPS で無料で使える WAF(SiteGuard Server Edition)を入れている人もいるかもしれません。WAF は攻撃の一部を手前で止める仕組みですが、ソフトの脆弱性の根本的な対策は更新 です。WAF の役割と限界はこちらで解説しています。
標準OS のパッケージ以外で Apache を動かしている場合は、確認する場所が変わります。
どの方法でも、更新したあとに再起動(コンテナなら作り直し)して、新しいプログラムで動いているか を確かめるところまでが対応です。
これからさくらのVPS で Apache の Web サーバーを立てる人に向けて、料金と申し込み状況をまとめます。Web サイトの運用なら、公式が「一般的な Web サイトや WordPress の運用に」としている 2GB が基準になります。
| プラン | 仮想CPU・SSD | 石狩 | 大阪 | 東京 |
|---|---|---|---|---|
| 512MB | 1コア・25GB | 643円 | 671円 | 698円 |
| 1GB | 2コア・50GB | 880円 | 935円 | 990円 |
| 2GB | 3コア・100GB | 1,738円 | 1,848円 | 1,958円 |
| 4GB | 4コア・200GB | 3,520円 | 3,740円 | 3,960円 |
| 8GB | 6コア・400GB | 7,040円 | 7,480円 | 7,920円 |
※ 料金は2026年11月13日時点(さくらのVPS 公式「料金・仕様」、月額払い・税込・初期費用無料)。年額払いなら石狩の 2GB は 年額19,118円(月額換算1,594円) です。
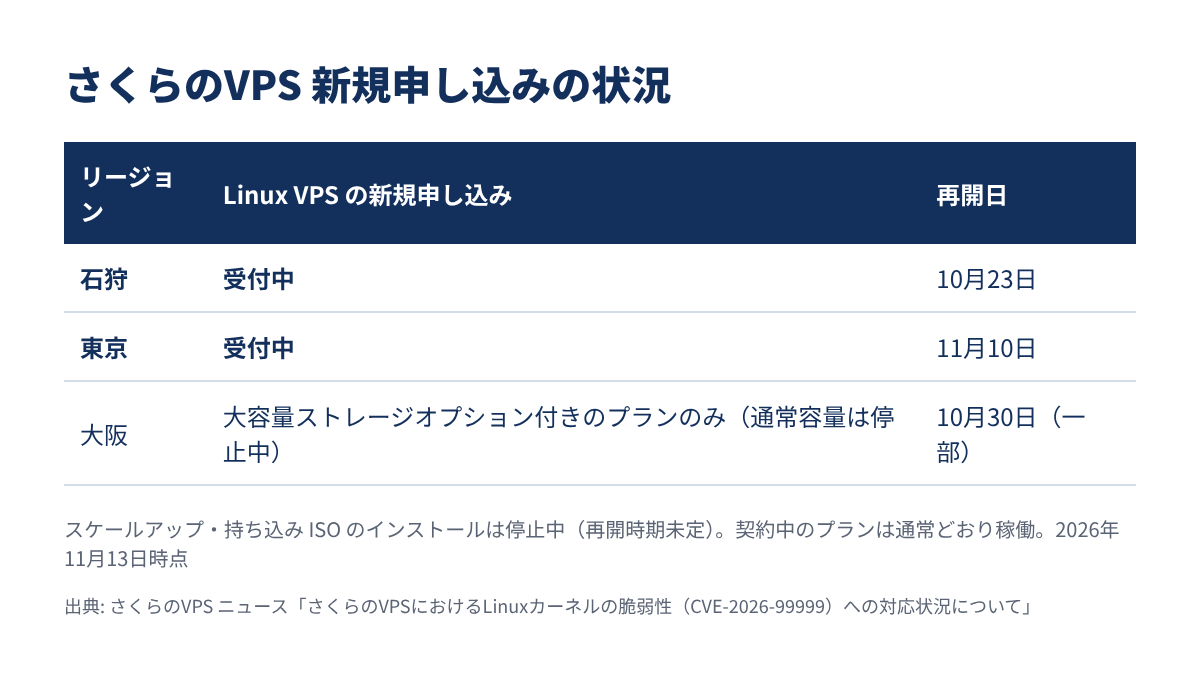
申し込み前に知っておきたい点です。
石狩・東京なら、公式サイトから申し込めます。
リージョンごとの料金差や選び方は、こちらで整理しています。
Q. さくらのVPS を借りただけで、この脆弱性の対象になりますか?
A. なりません。標準OS は最小限のパッケージで始まり、Apache は最初から入っていません。自分で入れたか、Web サーバーを入れるスタートアップスクリプト・OS を選んだ場合だけ対象になり得ます。
Q. HTTP/2 を有効にしていなければ、何もしなくていいですか?
A. Red Hat は、HTTP/1.1 だけで動かしているサーバーは CVE-2026-119618 の影響を受けない としています。ただし 2.4.71 では、TLS 証明書を扱う mod_md の脆弱性(important)なども直っています。修正版が出たら更新しておく のが安全です。
Q. AlmaLinux で dnf upgrade をしたのに、mod_http2 が新しくなりません。
A. 11月13日時点では、AlmaLinux・Rocky Linux の公式エラッタに今回の修正がまだ載っていません。エラッタに載るまでは、④の回避策で HTTP/2 を止めて待つ ことになります。
Q. さくらインターネットが代わりに更新してくれますか?
A. 期待しないほうがよいでしょう。さくらのVPS の公式マニュアルは、スタートアップスクリプトについて 導入や設定の代行は受け付けておらず、原則として利用者のサーバーを操作・設定しない としています。OS の更新も利用者が行う前提で考えましょう。
さくらのVPS で Apache を動かしている人がやることのポイントをまとめます。
httpd -v・httpd -M(Debian は apache2ctl)と、設定の Protocolsまずは grep -r 'Protocols' で、自分のサーバーで HTTP/2 が有効になっているかを確かめてみてください。