PostgreSQL 14のサポート終了はいつ?確認と移行手順【2026年版】
IT Picks編集部
IT Picks
PostgreSQL のデータベースを、ブラウザから pgAdmin で管理している人は多いのではないでしょうか。
2026年10月29日、pgAdmin 開発チームは「pgAdmin 4 v9.19」を公開し、脆弱性15件(CVE-2026-116238〜CVE-2026-116252)を修正しました。 翌30日に公開された CVE の記録では、2件が CVSS で「クリティカル(緊急)」 と評価されています。
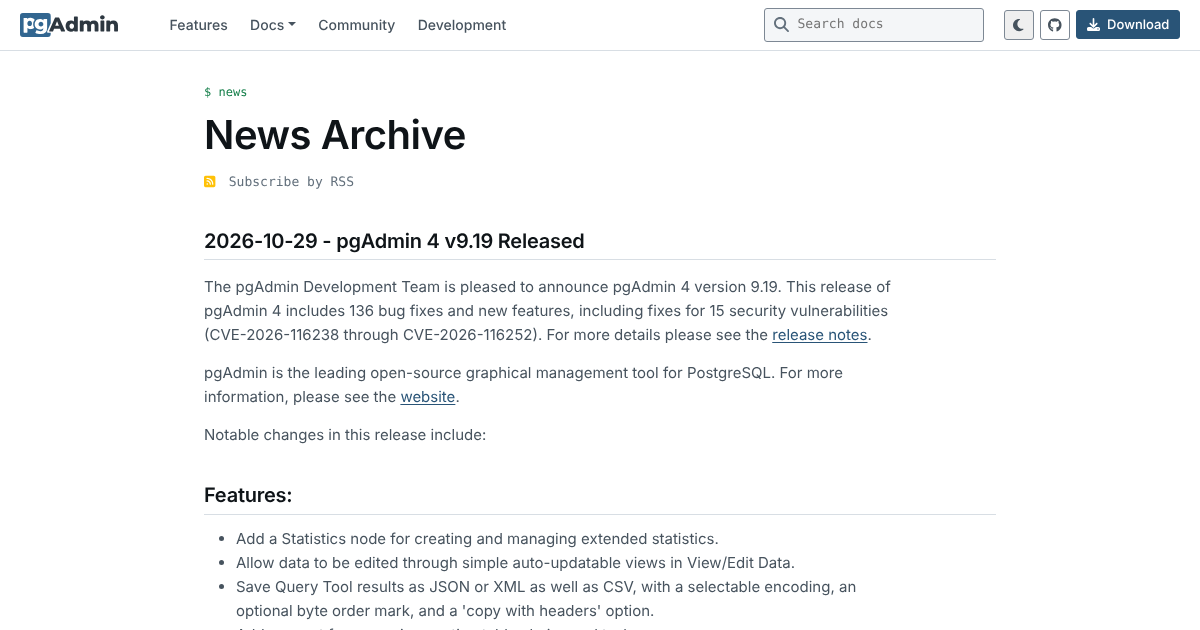
15件はすべて 9.19 より前のバージョンが対象 です。Docker や Web サーバーで pgAdmin を動かし、複数の人にログインさせている環境ほど影響が大きい 内容と言えます。
この記事はこんな人向けです
「主にサーバーモード(複数人で使う Web 版)の守りを固めた、15件のセキュリティ修正」 です。
| 項目 | 内容 |
|---|---|
| 修正版の公開日 | 2026年10月29日(pgAdmin 4 v9.19) |
| 直した脆弱性 | 15件(CVE-2026-116238〜116252) |
| 影響を受けるバージョン | 9.19 より前のすべて |
| 修正版 | 9.19 |
| 「クリティカル」の2件 | CVE-2026-116241(OS コマンドの実行)、CVE-2026-116238(ログイン失敗の制限の回避) |
| 悪用の報告 | 公式の発表・CVE の記録に 記載なし |
| 回避策 | 公式の案内は 最新版への更新 |
CVSS は脆弱性の深刻さを 0〜10 で表す共通の指標です。9.0 以上が「クリティカル」にあたります。
pgAdmin は、PostgreSQL を GUI で管理するオープンソースのツール です。公式は「PostgreSQL の代表的なオープンソースの管理ツール」と紹介しています。
使い方は大きく2つあります。
Docker Hub の公式コンテナ(dpage/pgadmin4)は サーバーモードで動きます。今回の15件の多くは、CVE の説明に 「サーバーモードで」 と書かれています。
PostgreSQL 本体のバージョンの確認や更新については、こちらでも解説しています。
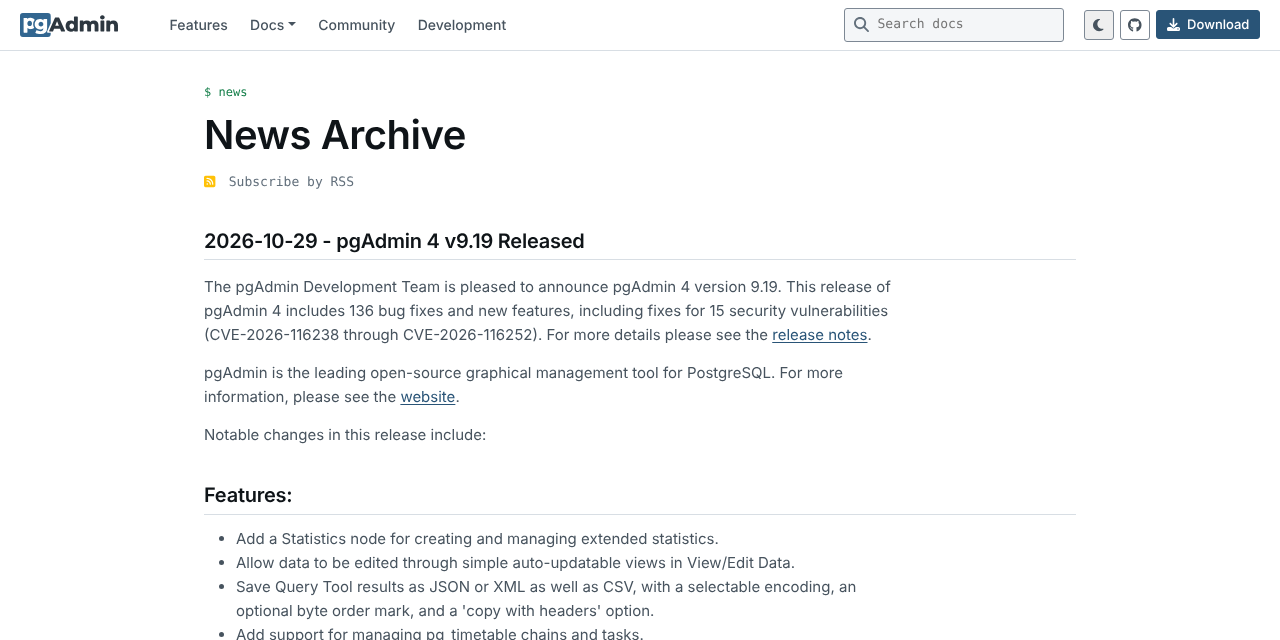
公式ニュース「pgAdmin 4 v9.19 Released」の要点は次のとおりです。
pgAdmin の公式「Security」ページは、「最新のリリースを使うことを強く推奨」 としています。なお、このページの一覧には、11月2日時点で 9.19 の CVE がまだ載っていません。9.19 の詳細は、リリースノートと CVE の記録で確認できます。
2件は CVE の記録で次のように評価されています。
| CVE | 中身 | CVSS v3.1 | CVSS v4.0 |
|---|---|---|---|
| CVE-2026-116241 | Import/Export Data で OS コマンドを実行される | 9.9(クリティカル) | 9.4(クリティカル) |
| CVE-2026-116238 | ログイン失敗の制限を回避 される | 8.1(重要) | 9.2(クリティカル) |
116238 は、新しい版の CVSS v4.0 でだけ「クリティカル」です。
pgAdmin の データのインポート・エクスポート機能(Import/Export Data) の問題です。
CVE の説明によると、一般のデータベースのロールでも条件を作れ、Import/Export Data の権限は 既定で管理者以外にも与えられて います。pgAdmin にログインできる一般ユーザーが、pgAdmin のサーバーを乗っ取れる 可能性がある、ということです。
これは 7月の 9.17 で直したはずの CVE-2026-17566 を、別の方法で回避するもの です。9.19 では、ダブルクォートの中のバックスラッシュも拒否するようになりました。
サーバーモードの pgAdmin は、内部アカウントで ログインに3回(既定)失敗するとロック します。この制限を回避できる問題です。
CVE の説明は、既定の設定で、ログインしていない攻撃者が管理者を含む内部アカウントのパスワードを無制限に試せた としています。一方で、デスクトップモードは影響を受けない と明記されています。
残りの13件は、ほとんどが 「サーバーモードで、あるユーザーが他のユーザーや pgAdmin 自身の権限を使えてしまう」 問題です。
| CVE | 中身 | CVSS v3.1 / v4.0 |
|---|---|---|
| 116239 | LDAP・Kerberos のユーザーが、同じユーザー名の別アカウント(初期の管理者を含む)でログインされる | 8.5 / 8.9 |
| 116249 | 接続設定のファイルのパスで、他のユーザーのパスワードファイルや鍵 を指せる | 8.4 / 7.2 |
| 116242 | SSH トンネルが pgAdmin のサービスアカウントの SSH 鍵 を使う | 8.2 / 7.1 |
| 116244 | サービスアカウントの Kerberos の資格情報 で接続できる | 8.2 / 7.1 |
| 116245 | サービスアカウントの接続サービス設定(パスワード入り)を使える | 8.2 / 7.1 |
| 116247 | サービスアカウントの .pgpass やクライアント証明書 で接続できる | 8.2 / 7.1 |
| 116243 | 共有ストレージに置いた 実行ファイルを pgAdmin に実行させる | 7.5 / 7.7 |
| 116250 | ファイル操作で、シンボリックリンクなどの差し替え によりストレージの外を触れる | 6.5 / 7.3 |
| 116240 | File Manager などで、確認したパスと実際に使うパスが違う | 6.5 / 7.1 |
| 116252 | マテリアライズドビューの更新で、細工したデータベース名により 接続先が変わり、保存したパスワードが送られる | 6.5 / 7.1 |
| 116246 | サーバーのパスワードが プロセスの環境変数に残り、他のユーザーが引き継ぐ | 6.5 / 7.0 |
| 116248 | 一般ユーザーが、サーバーの登録を 全ユーザーに共有 できる | 6.8 / 6.0 |
| 116251 | パスワードを変えても、他の端末のセッションが残る | 4.2 / 2.3 |
「サービスアカウント」は、サーバー上で pgAdmin を動かしている OS のアカウント のことです。ここに置いた鍵やパスワードを、pgAdmin の一般ユーザーが使えてしまう——という種類の問題が多く並んでいます。
CVE の記録をもとに整理すると、次のようになります。
| 使い方 | 影響 |
|---|---|
| サーバーモード(Docker の公式コンテナ、pgadmin4-web、pip で Web として起動)を 複数人で使う | ほぼ全件が対象。最優先で更新 |
| サーバーモードを 1人だけ で使っている | ユーザー同士の問題は起きにくいが、116238 はログイン前の攻撃者が狙える。ログイン画面をインターネットに出しているなら急ぐ |
| デスクトップモード で1人で使う | 116238・116239・116240 などは 影響なしと明記。116241 などモードの記載がない件もあるため、更新はしておきたい |
特に、pgAdmin のログイン画面をインターネットに公開している VPS は、116238 の条件にそのまま当てはまります。ファイアウォールや VPN で接続元を絞る ことも合わせて見直したいところです。
VPS のファイアウォールなど、最初にやるべき設定はこちらでまとめています。
9.19 より前なら更新が必要 です。
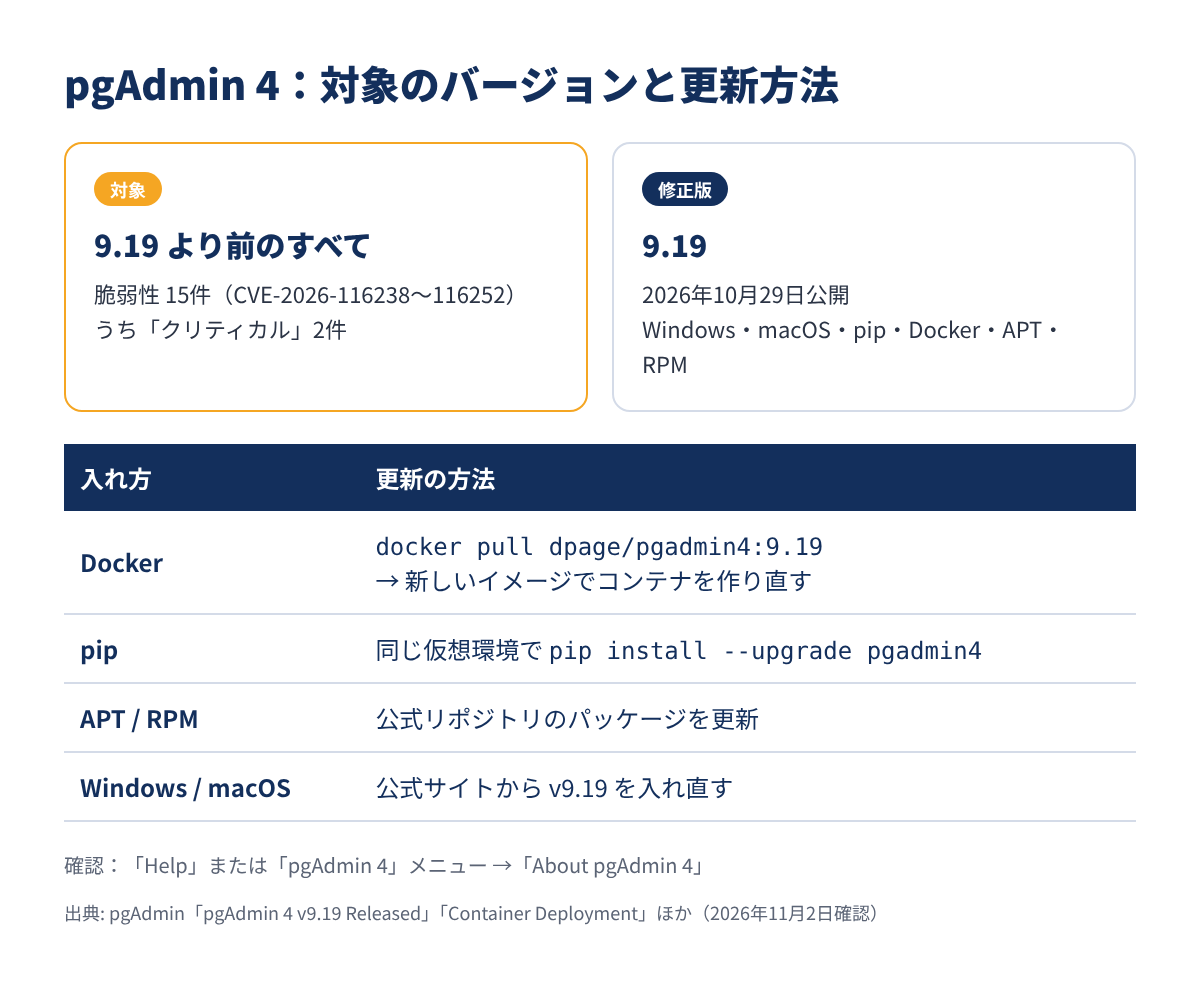
公式のイメージは dpage/pgadmin4 です。公式ドキュメントのとおり、タグを指定して取得します。
docker pull dpage/pgadmin4:9.19
latest や 9 のタグも 10月29日に 9.19 へ更新 されています。取得したら、新しいイメージでコンテナを作り直します。公式ドキュメントによると、/var/lib/pgadmin を名前付きボリュームにしていれば、作り直しても設定は残ります。
公式は、仮想環境(venv)に pip で入れる方法 を案内しています。同じ仮想環境で、pip の通常の更新コマンドを使います。
pip install --upgrade pgadmin4
更新後は pgAdmin を起動し直します。
9.19 は守りを固めた分、サーバーモードでは動きが変わる点 があります。リリースノートの注意書きは次のとおりです。
Password Exec Command を使っている環境は、更新の前に設定を用意する のが安全です。
今回の15件は、「サーバーモードの pgAdmin を、信頼できない人とも共有する」ことを前提に守りを固め直したリリース だと受け止めています。Import/Export Data のコマンド実行は、7月に直した問題の回避でした。9月の 9.18 でも4件の脆弱性が直されており、pgAdmin は毎回のリリースでセキュリティ修正が続いている 状況です。
一番の対策は「すぐ更新できる状態にしておくこと」 だと思います。Docker ならタグを固定して計画的に上げる、ログイン画面はインターネットに出さない——といった運用が効いてきます。
Web で使うソフトの更新が続く点は、WordPress のセキュリティリリースとも共通しています。
pgAdmin 4 9.19 のセキュリティ修正のポイントをまとめます。
まずは「About pgAdmin 4」で、いま動いている pgAdmin のバージョンを確かめてみてください。